
把一个静态交接页交给不连公网仓库的 ECS。先按接收实例选镜像平台,再把镜像、页面和校验单归为同一批交付。以下参考流程以 Linux x86_64 实例演示,先核对镜像平台与文件系统层序列,再用 HTTP 核对交付编号。
从目标实例确认打包平台
示例两端均为 Linux x86_64,镜像平台写作 linux/amd64。检查 Docker 连接的是本机 daemon,docker info 应显示 linux/x86_64,镜像的架构字段则为 amd64。两端预装 Docker Engine 与 CLI 28 或更新版本、Compose v2 插件、Bash、sha256sum 和 curl,并准备足够的归档和解包空间。save/load --platform 需要协商后的 Docker API 至少为 1.48,查看 docker version 的 Client 与 Server。aarch64 机器请另做 arm64 包,平台参数、架构校验、归档文件名及本地标签都需同步调整。
docker context show
docker version
docker compose version
docker info --format '{
   {.OSType}}/{
   {.Architecture}}'
如果同组还有 ARM 实例,按架构分目录与清单。现场看目录与平台对应后再运行 load,避免在同名归档里选错镜像。
在准备机锁定这个批次的文件
mkdir offline-site-1119 && cd offline-site-1119
在交付目录生成一份只依赖本地文件的页面,交付编号标在首页。
cat > index.html <<'HTML'
<!doctype html>
<html lang="zh-CN">
<meta charset="utf-8">
<title>离线交接验收页</title>
<h1>离线交接验收页</h1>
<p>交付编号:SITE-DEMO-01</p>
</html>
HTML
chmod 644 index.html
在刚创建的目录把下列内容保存为 compose.yaml。网页文件只读挂载到 Nginx 的默认首页位置。长写法里的 create_host_path: false 会在文件缺失时停止,避免把缺失的文件路径自动建成目录。
name: offline-site-1119
services:
  web:
    image: offline-handoff/nginx:1.30.6-amd64-demo01
    platform: linux/amd64
    pull_policy: never
    ports:
      - "127.0.0.1:18080:80"
    volumes:
      - type: bind
        source: ./index.html
        target: /usr/share/nginx/html/index.html
        read_only: true
        bind:
          create_host_path: false
在可以访问 Docker Hub 的准备机上按实例平台拉取,再以 Compose 的本地标签导出。这里取已核过 amd64 配置和镜像层的 Nginx Alpine Slim 固定标签。
两端均用没有同名项目和交付标签的测试环境。如已占用,另选 Compose 项目名,并在打包命令、导入核对和 Compose 中同步替换镜像标签。打包命令成功后才继续生成清单。联网端如果在 pull 就失败,先换到能访问 Docker Hub 的联网准备机。若本地已有同版、同架构的可信镜像,可把第一行路径改为该本地标签,略过 pull,再继续标记与核验。
(
  set -eu
  source_image=docker.io/library/nginx:1.30.6-alpine-slim
  local_image=offline-handoff/nginx:1.30.6-amd64-demo01
  format='{
   {.Os}}/{
   {.Architecture}} {
   {json .RootFS.Layers}}'

  docker pull --platform=linux/amd64 "$source_image"
  docker image tag "$source_image" "$local_image"
  docker image inspect --format "$format" "$local_image" > image-layers.txt
  grep -q '^linux/amd64 \["sha256:' image-layers.txt
  docker image save --platform=linux/amd64 -o nginx-amd64.tar "$local_image"
)
(
  set -eu
  test -s nginx-amd64.tar
  test -s image-layers.txt
  docker compose config --quiet
  sha256sum nginx-amd64.tar compose.yaml index.html image-layers.txt > SHA256SUMS
)
把完整目录通过双方允许的交付通道传到目标机。对照清单中的 4 个文件,包括单独存放的首页和镜像平台与文件系统层记录。交付方与接收方可从可信渠道确认 SHA256SUMS 的内容。它用于检查字节一致性,来源认证需要可信交付渠道或签名。
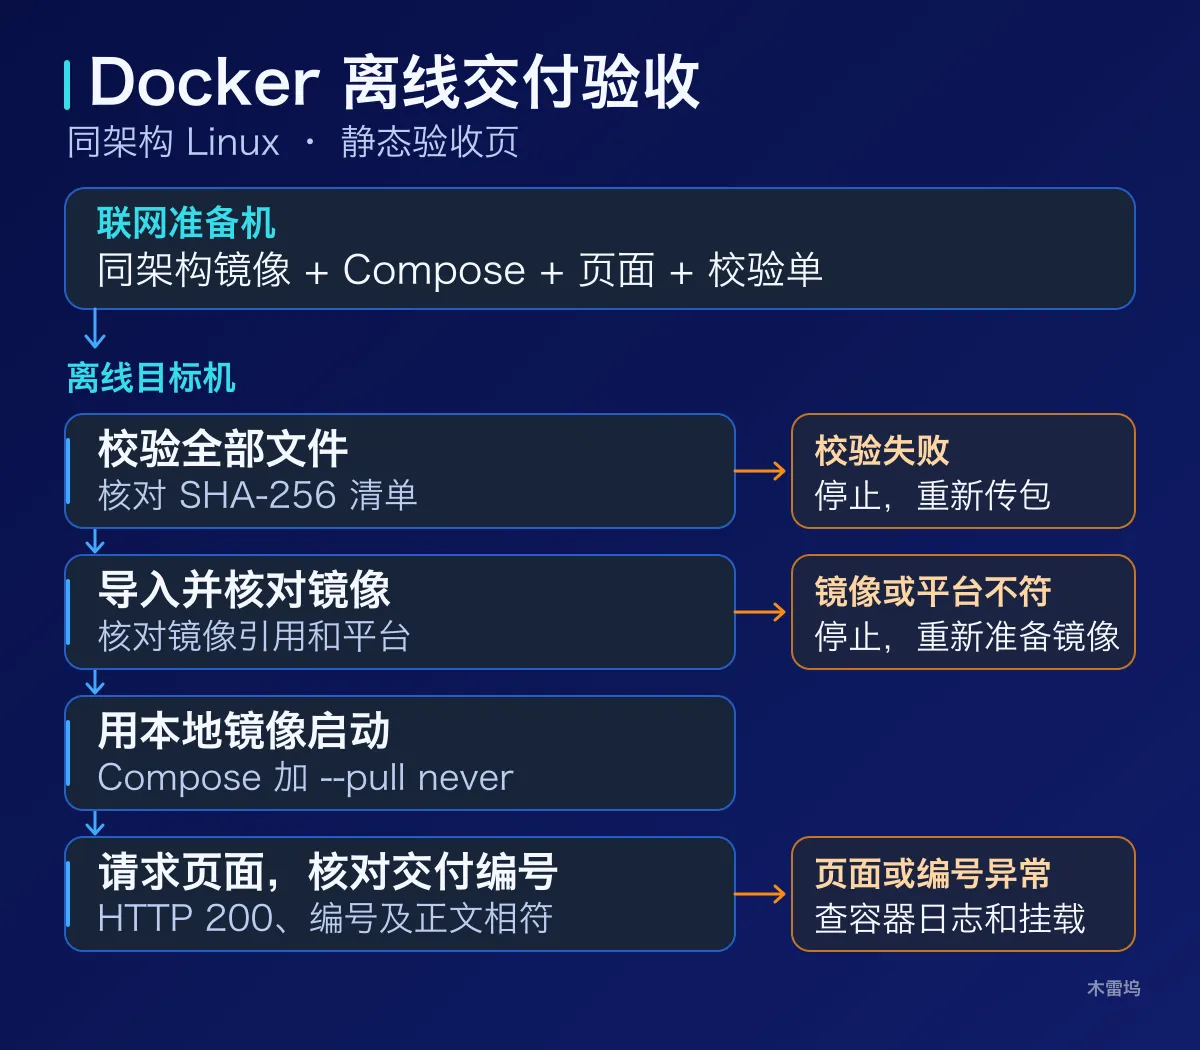
ECS 上先核镜像平台和层,再运行
在目标机进入收到的目录。下面这组命令先检查四个文件,通过后才导入。若校验失败,重传失败项并从头校验。若导入报告缺少目标平台,或者平台、文件系统层序列与记录不符,先停下来请交付端重新核对同一批归档与清单。命令成功时会打印「镜像平台和文件系统层一致」,并恢复首页的读取权限。
(
  set -eu
  local_image=offline-handoff/nginx:1.30.6-amd64-demo01
  format='{
   {.Os}}/{
   {.Architecture}} {
   {json .RootFS.Layers}}'

  sha256sum -c SHA256SUMS
  docker image load --platform=linux/amd64 -i nginx-amd64.tar
  actual="$(docker image inspect --format "$format" "$local_image")"
  test "$actual" = "$(cat image-layers.txt)"
  chmod 644 index.html
  printf '%s\n' '镜像平台和文件系统层一致'
)
校验和镜像核对均通过后执行。Compose 的 pull_policy: never 和命令中的 --pull never 都明确使用本地镜像。提示镜像不存在时回查标签与当前 Docker context。提示端口已占用时先确认现有服务归属,换端口需让交付方重出配置和校验单。
docker compose up -d --pull never && docker compose ps
启动后核对容器的配置引用与 Nginx 版本。若与本次交付不符,先核项目名和容器归属。确认旧容器属于本次演示后,在当前目录执行 docker compose up -d --pull never --force-recreate,再比对一次。
(
  set -eu
  container="$(docker compose ps -q web)"
  test -n "$container"
  actual="$(docker inspect --format '{
   {.Config.Image}}' "$container")"
  expected=offline-handoff/nginx:1.30.6-amd64-demo01
  test "$actual" = "$expected"
  docker compose exec -T web nginx -v
)
用同一个响应编号完成交接
(
  set -eu
  result="$(mktemp)"
  trap 'rm -f "$result"' EXIT
  status="$(curl --noproxy '*' -fsS --max-time 4 \
    -o "$result" -w '%{http_code}' \
    http://127.0.0.1:18080/)"
  test "$status" = 200
  grep -F 'SITE-DEMO-01' "$result"
  cmp index.html "$result"
)
在目标机运行。示例响应应出现 交付编号:SITE-DEMO-01,cmp 成功时没有输出。整个代码块成功,才记录 HTTP 200、编号和页面字节均符合交付件。容器启动后若连接一直失败,查看状态与日志。返回默认欢迎页或编号不符时,先核对访问端口、挂载路径和当前目录里的 index.html。
docker compose ps -a
docker compose logs --tail 50 web
回填两条记录。一条填实例架构、镜像标签与 Nginx 版本(本例应为 1.30.6)。另一条填响应状态和交付编号。若需复核同批次的重建,执行下方清理,再用当前目录按同一启动与验收步骤检查,页面文件保持原样。
完成这次验收后,可在同一目录关闭演示。命令保留目录中的交付材料和本地镜像。这个例子没有数据库或外部 API。扩展到有状态服务时,数据库、数据卷、密钥与外部依赖须按各自方式另备并验收。
docker compose down
