网络拓扑
网络拓扑即为描述网络中节点与链路如何连接、并构成何种整体结构的抽象模型。
常见形态只讲三种:
1、星型,所有节点接到同一个中心设备(交换机或无线 AP)。结构最简单,中心故障则整片中断。
2、树型,星型按层叠加,接入层到汇聚或核心,再到出口。家庭与公司网络基本都是树型。
3、网状,节点之间多条路径互通。冗余最高,成本也最高,用在骨干与数据中心。
一张小型办公网的示例图
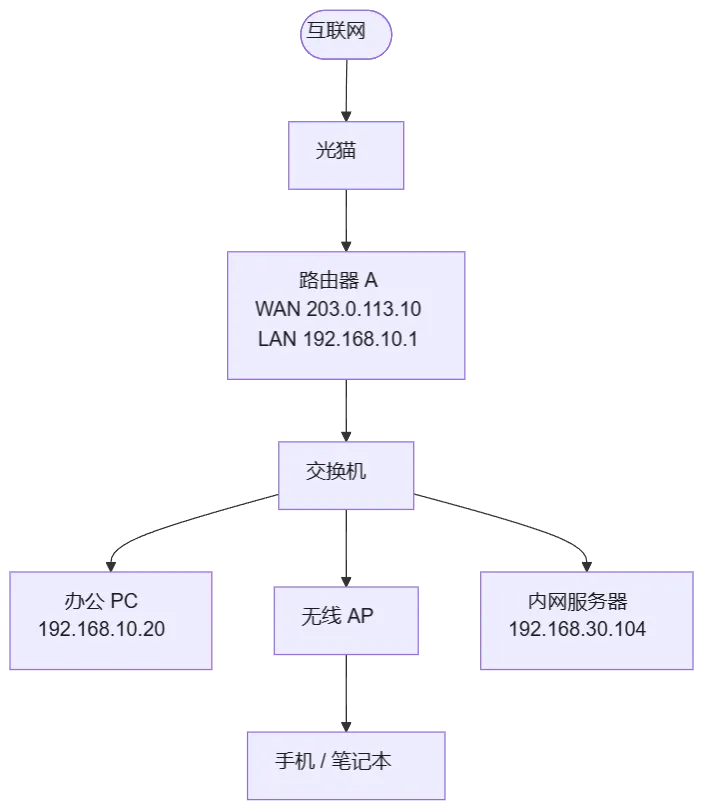
光猫负责光电转换。光纤入户后,光信号转成以太网信号交给路由器;桥接模式下拨号由路由器完成,光猫不参与地址分配。
路由器 A 是内网与外网的边界。它同时承担 NAT 与 DHCP,NAT 做地址转换,DHCP 给内网终端下发地址、网关与 DNS。边界只有一处,所以只需要一条映射规则。
交换机只做二层转发,不改变地址。帧进出交换机的源目 MAC 与 IP 都不变,它不分配地址,也不做端口映射。
从单层到多层 NAT
现实中经常不止一台路由器。房间信号不足要补设备,访客与智能家居要隔离,房间之间没有预留网线只能做无线中继。每串联一台工作在路由模式(WAN 口接上一台 LAN 口)的设备,就多一层 NAT、多一个网段、多一条映射规则。改成 AP 模式或桥接模式(关 DHCP,网线接 LAN 口),则不增加层级。
本例是一条三层链路。
第 1 层是路由器 A(<路由器型号 A>),WAN 203.0.113.10,LAN 192.168.10.1/24,管理入口 http://203.0.113.10:8080。
第 2 层是路由器 B(<路由器型号 B>),WAN 192.168.10.3,LAN 192.168.20.1/24。
第 3 层是路由器 C(<路由器型号 C>),WAN 192.168.20.89,LAN 192.168.30.1/24。
末端是内网服务器 192.168.10.128,nginx 监听 80 做前端,后端应用监听 8080。端口规划把外部入口定在 10080,避开 80,最后一跳落到内部 80。选 10080 不是为隐藏入口,而是避开部分运营商对入站 80 的过滤,同时把 80 留给内网 nginx 自行使用。
互联网
  │  203.0.113.10  公网地址,配在路由器 A 的 WAN 口
[光猫]  光电转换,桥接模式
  │
[路由器 A]  WAN 203.0.113.10  ──  LAN 192.168.10.1/24
  │            ▲ 第 1 层 NAT  10080 → 192.168.10.3:10080
[路由器 B]  WAN 192.168.10.3   ──  LAN 192.168.20.1/24
  │            ▲ 第 2 层 NAT  10080 → 192.168.20.89:10080
[路由器 C]  WAN 192.168.20.89  ──  LAN 192.168.30.1/24
  │            ▲ 第 3 层 NAT  10080 → 192.168.10.128:80
[内网服务器] 192.168.10.128:80
逐跳对齐表如下。
| 层 | 设备 | 规则的外部地址与端口 | 规则指向的内部地址与端口 | 管理入口 |
|---|---|---|---|---|
| 第 1 层 | 路由器 A | 203.0.113.10:10080 | 192.168.10.3:10080 | http://203.0.113.10:8080 |
| 第 2 层 | 路由器 B | 192.168.10.3:10080 | 192.168.20.89:10080 | http://192.168.10.3 |
| 第 3 层 | 路由器 C | 192.168.20.89:10080 | 192.168.10.128:80 | http://192.168.20.89 |
每层规则的内部地址,必须是下一跳设备 WAN 口的地址。写成上一层 LAN 段里的服务器地址,包到该层就没有下一跳,规则形式正确也不通。
内网映射与通用标准技能
把公网某个端口和内网某个服务,用一条逐跳对齐的链路接通。
工作流程链路:
Step0  确认监听      服务器本机 ss -lntp,端口在听才往下走
         ↓
Step1  填拓扑表      层号 / 设备 / 型号 / WAN 口地址 / 管理入口 / 下一跳
         ↓
Step2  最内层先配    目的地址填服务器,全链路只此一层填真实地址
         ↓
Step3  逐层向外推    目的地址填下一跳的 WAN 口,配完立刻验这一跳
         ↓
Step4  公网验收      端口探测 + curl 校验业务内容
         ↓
验收    收尾核对      原有端口未被破坏,管理入口仍可登录,敏感端口未暴露
技能由三个部件组成:
1、一张必须先填满的拓扑表,字段是层号、设备、型号、WAN 口地址、管理入口、下一跳目的地址,缺项即停。
2、份配置模板 JSON,字段 publicIp、server、layers、ports、blockedPorts,填完即得 N 条规则。
3、一组判据,超时是丢包,RST 是没监听,200 且内容正确才算服务通。
五条原则压成一句:有几层配几层,每层指向下一跳,加一个端口要加 N 条规则,先查再改、改完即验,端口通不等于服务通。
边界写在技能里:只负责 NAT 规则,端口之后的证书、反向代理、应用配置不在范围内。
流程固化并沉淀为AI可复用的资产
以上是内网向公网映射服务端口的工作流程,我把它固化并沉淀成AI可复用的skill资产。一次工作流程,在人脑里只记录一次。固化成SOP与结构化资产,才能在下次同样的场景继续使用。换人换AI,流程依然走得通。SOP和skill资产不变,能力被复刻变为资产。
技能复用的判断标准很直接。换一套网络、换一个型号、换一个人执行,流程仍然走得通,说明沉淀成立;只有原作者能跑通,说明沉淀的是一次操作,不是一项技能。
skills/skills/nat-port-forward/SKILL.md at main · Chelase/skills
普惠设施,AI赋能。企业AI转型是未来趋势,善用AI而不盲目使用。