
《网络数据安全管理条例》于 2025 年正式施行,《数据安全法》《商用密码管理条例》对分级分类保护、密码合规提出的要求,正在从合规文本落到研发一线。对多数企业来说,最直接的压力不在云端存储,而在代码资产:同一套 Git 仓库里,可能同时存放着核心算法、中间件和已经开源的公共组件,权限模型却是 “能登录就能看全量”。等保测评、商密合规、客户安全审计一旦追问 “你们如何证明低权限人员看不到高层级代码”,很多团队答不上来。
分级防护的核心,是把 “谁能看什么” 从账号授权升级为密级授权。实现逻辑可以借用经典的多级安全模型:密级遵循 “向下可读、向上不可写”。高密级账号可以打开、评审低密级文件;低密级账号即便拿到文件路径、拿到了文件本体,也无法解密查看高密级内容。文件自身携带密级属性,与控制台里的账号密级共同构成一次解密判定,两者缺一不可。这样即便有人通过 U 盘拷贝、网盘外传拿到密文,脱离授信环境后依旧只呈现乱码。
一、密级体系如何划分
建议将研发资产切成四层,避免密级定义过细导致运维失控。
表格
| 密级 | 典型资产 | 可见范围 | 外发策略 |
|---|---|---|---|
| L4 核心 | 核心算法、底层驱动、未公开架构设计 | 项目 Owner、技术负责人 | 禁止外发,需双人审批 |
| L3 机密 | 业务模块源码、接口协议、固件工程 | 项目组内授权成员 | 受控密包,绑定设备 + 有效期 |
| L2 内部 | 内部工具、测试脚本、构建配置 | 部门内成员 | 审批后外发,加水印 |
| L1 公开 | 开源依赖、公共组件、文档模板 | 全员可读 | 不限制 |
关键约束在于:L1、L2 账号可以读取 L1、L2 及更低层级文件,尝试打开 L3、L4 文件时直接解密失败,且触发一条越权访问告警。密级只升不降,资产重新定级需走审批留痕。
二、与阿里云原生能力的分层对接
云端负责 “仓库与密钥的边界”,终端负责 “代码落地之后的边界”,二者互补而非替代。
- 身份与权限:以阿里云 RAM 为基础,按项目建子账号,遵循最小权限原则;RAM 的权限控制管的是云资源操作,不覆盖文件级密级,需与终端密级策略组合使用。
- 密钥托管:主密钥托管于 KMS,开启 BYOK 与密钥轮转审计,终端只保留短期数据密钥,减少密钥长期暴露面。
- 仓库侧:代码托管服务开启分支保护、强制评审,L4 代码限定主干分支合并权限;同时开启操作日志投递至 SLS,与终端侧解密日志做时间轴对齐。
- 网络侧:研发 VPC 与公网隔离,安全组仅放行必要出口,防止通过镜像源、第三方包管理器夹带外传。
- 审计侧:终端文件操作日志、KMS 密钥调用日志、SLS 仓库日志三源关联,形成 “谁在什么时间、用什么身份、解密了哪个密级的哪份文件” 的完整证据链。
三、落地清单
✅ 盘点资产,完成 L1–L4 定级并录入台账
✅ 建立账号密级与岗位映射,离岗即时降权
✅ KMS 开通密钥轮转与调用审计
✅ 仓库开启分支保护、强制评审、日志投递
✅ 终端配置密级策略,验证 “高读低通、低读高阻”
✅ 外发启用受控密包,绑定设备与有效期
✅ 打通审批流,解密、外发、定级变更三线留痕
✅ 灰度试点一个项目组,连续压测两周再推广
四、实施中的三个关键判断
第一,密级不能只挂在目录上。 若密级依附于文件夹路径,一次移动或另存就会丢标签。密级需作为文件属性随文件流转,拷贝、改名、压缩后仍可识别。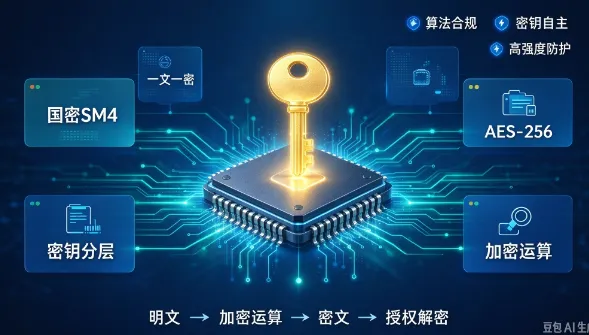
第二,避免密级粒度过细。 见过把密级拆到七级的团队,半年后策略维护成本超过收益。四层通常够用,多于五层需要专门的安全运营人力。
第三,把 “读不到” 做成可验证的事实。 上线验收不要只看配置项,要真实用低密级账号去尝试读取 L4 文件,记录解密失败与告警触发,形成可交付审计的证据。
分级防护的价值不在于堆砌管控手段,而在于让安全强度与资产价值对齐。在阿里云上,仓库权限、传输加密、密钥托管构成了云侧底座;终端密级隔离与源码加密补齐了代码落地本地的最后一环。二者叠合,才能支撑起一套既不影响编译效率、又能向审计方清晰举证的分级代码资产防护体系。
编辑:小七
