导语
攻击者从第一台终端被攻陷,到开始横向移动,往往不到一小时——多家安全机构发布的全球威胁报告显示,平均突破时间已压缩到半小时以内,最快记录甚至以秒计。如果你的内网是“全互通”的,攻击者一旦进来就像进了无人之境。问题不在防火墙不够强,而在于“内网默认可信”这个假设本身就是错的。这也是内网微隔离从概念走向企业内网改造实践的重要原因。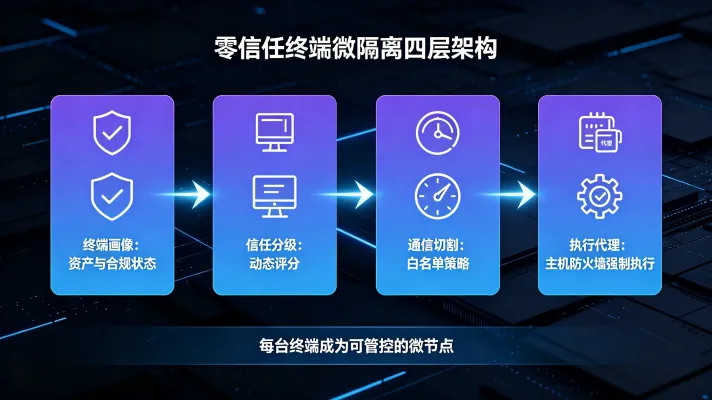
一、为什么传统隔离挡不住横向移动
很多企业认为内网隔离已经做了:划了 VLAN、配了 ACL、买了防火墙。但勒索软件照样能在半小时内跑遍全网,缺口在四个地方。
防火墙只管边界,不管内网。 南北向流量查得严,东西向流量——也就是终端与终端之间的通信——基本不看。攻击者一旦进入内网,边界防火墙就成了摆设。
VLAN 切得太粗,里面全互通。 按部门划 VLAN,一个网段动辄几百台终端,同网段内的共享目录、远程桌面、SMB 协议全部敞开。
ACL 配置是噩梦,维护不动。 交换机 ACL 靠人工逐条写,业务一变就得改,改错就断网,最后没人敢碰。
静态策略跟不上人和设备的变化。 笔记本出差、远程办公、临时接入,IP 一换策略就失效。
勒索软件的攻击链几乎是同一条路径:用钓鱼邮件或漏洞拿到第一台终端的权限,提权、窃取凭证,再借远程桌面和共享目录向内网横跳,找到数据库和文件服务器后统一加密。前面几步可以慢,唯独横向移动必须快——所以它尤其值得被拦住。
四个缺口叠加的结果是:横向移动几乎零阻力。而勒索软件的杀伤力,主要来自横向移动。
二、什么是终端级隔离
一句话概括:以终端为最小管控单元,通过主机防火墙统一策略,精细管控终端之间“谁能访问谁、走哪个端口、用什么协议”。
它和传统隔离最大的区别在“边界”的位置。传统隔离的边界在网络设备上,粒度是网段;终端级隔离的边界在终端自己身上,靠主机防火墙实现,粒度是单台终端,甚至精细到端口和协议。
效果很直接:一台终端被攻陷,它所能发起的通信受到预先下发的防火墙规则约束。想连财务服务器?没有放行规则,协议层直接拒绝。横向移动在协议层就被掐断,而不是等流量跑到核心交换机上才被拦。
需要澄清一点:终端级隔离不是“断网”。它的目标是最小必要通信——业务系统、域控、打印这些该通的照样通,不该通的一律不通。
三、四层架构怎么落地
终端级隔离不是装个代理就完事,要四层叠加才成立。
第一层,终端画像:先摸清家底。 有哪些终端、装了什么软件、开了哪些端口、补丁打到什么程度、安全配置是否合规。没有画像,放行规则无从谈起。
第二层,合规评估:给终端定风险状态。 持续比对安全基线(如 CIS 基准),补丁齐全、配置合规、没有高危漏洞的,标记为合规;反之标记为不合规或高风险对象,作为策略制定与重点加固的判断依据。
第三层,通信管控:把规则写成白名单。 明确“谁可以访问谁的哪个端口”,默认拒绝、按需放行,粒度到端口和协议。
第四层,终端侧执行:让策略真正落地。 策略最终要下发到终端的主机防火墙上强制执行。这一步很关键——策略不下发到终端,前面三层都只是纸面方案。
四层叠加,每台终端才成为一个可管控的节点。
四、参考实现:基于统一端点管理平台落地
目前主流的统一端点管理(UEM)平台普遍具备落地这四层架构的能力,且均为纯软件方案,不需要改造交换机,也不需要重配核心防火墙。选型时可对照以下能力项逐项验证:
资产扫描:自动发现并持续更新终端的软硬件清单,谁在线、装了什么、开了什么,在统一控制台集中查看。
合规检查:持续的配置合规检查比对 CIS 等安全基线,识别操作系统、应用程序、浏览器中的错误配置,并审核防火墙、杀毒软件的合规状态,输出每台终端的合规状态。
防火墙策略配置:通过安全配置策略统一下发 Windows 防火墙规则,按域/专用/公用三种配置文件分别设置入站出站操作,支持协议例外与程序例外,按需放行指定端口与地址,默认收紧。
终端侧执行:规则由终端上的代理落地执行,不依赖网络设备;终端离开内网、换了网络环境,策略照样生效。
事件兜底:防勒索模块由 AI/ML 驱动行为检测引擎识别勒索软件行为,检测到异常后可终止恶意进程,并对感染设备执行网络隔离——被隔离终端与网络断开、仅保留与管理服务器的连接,将影响范围限制在单台设备内;配合增量 VSS 影子副本备份可实现恢复与回滚。
这类做法的特点是“不动网络架构”:几十上百个分支、大量远程办公终端,都能用同一套策略统一管控,而不是每个网点单独配一遍交换机。
此外,部分平台还提供 EDR 能力,支持基于 MITRE ATT&CK 框架还原攻击链路,帮助 IT 定位恶意文件、IP、URL,便于事后溯源与分析。
结语
终端级隔离的本质不是“隔离所有通信”,而是“让该通的畅通无阻、不该通的寸步难行”。当一台终端被攻陷时,它能到达的范围被预先下发的防火墙规则限定住——横向移动,在协议层就被拦下。
常见问题(FAQ)
Q1:终端级隔离和防火墙、VLAN 有什么区别?
防火墙主要管网络边界,VLAN 是二层网络的粗粒度划分,ACL 是设备上的静态规则。三者的共同点是策略落在网络设备上、粒度以网段为单位。终端级隔离把策略落到终端自身的主机防火墙上,粒度到单台终端甚至单个端口,而且能跟着终端走。
Q2:上终端级隔离要改造网络吗?
不一定。传统方案依赖网络设备或专用硬件,改造量大;基于终端代理的方案是纯软件部署,不需要动交换机和核心防火墙,可以先在关键网段或关键终端试点,再逐步铺开。
Q3:中小企业有必要做终端级隔离吗?
看两点:内网是否“全互通”、终端是否承载核心数据。只要有一台终端中招就可能波及全网的扁平网络,都值得先把高风险区域(财务、研发、服务器区)切出来,不必一次做全。
Q4:做了终端级隔离还需要杀毒软件吗?
需要,两者解决的不是同一个问题。杀毒和防勒索负责“拦住恶意程序”,终端级隔离负责“拦住它的扩散路径”。前者失效时,后者决定事故是一台终端的事,还是整个网段的事。
Q5:终端级隔离方案支持哪些系统?
以主流统一端点管理平台为例:资产扫描、合规检查、安全配置一般覆盖 Windows、Mac、Linux 及移动端;Windows 防火墙精细配置依赖操作系统自带的配置文件机制(域/专用/公用);反勒索与设备隔离通常以 Windows 系列为主。具体支持范围以所选平台的技术文档为准。