
银行卡二要素核验接口技术解析:参数设计、返回结构与服务端接入实践
说明:本文面向服务端开发者,整理银行卡二要素核验接口的概念、参数、报文结构、多语言接入写法、错误码排查与工程落地要点。文中请求示例使用占位凭据,实际集成前请以所购服务的控制台说明为准,并自行完成请求验证。
1. 技术简介
在线上开户、绑卡、佣金结算、理赔打款等业务环节,系统往往需要确认一张银行卡与提交姓名是否对应同一持卡人。银行卡二要素核验的基本做法是:服务端收集用户提交的银行卡号与持卡人姓名两项信息,调用核验接口,由核验通道与发卡侧记录进行比对,返回二者是否匹配的结论,并可附带卡片归属地、发卡行、卡种等卡 BIN 解析信息。
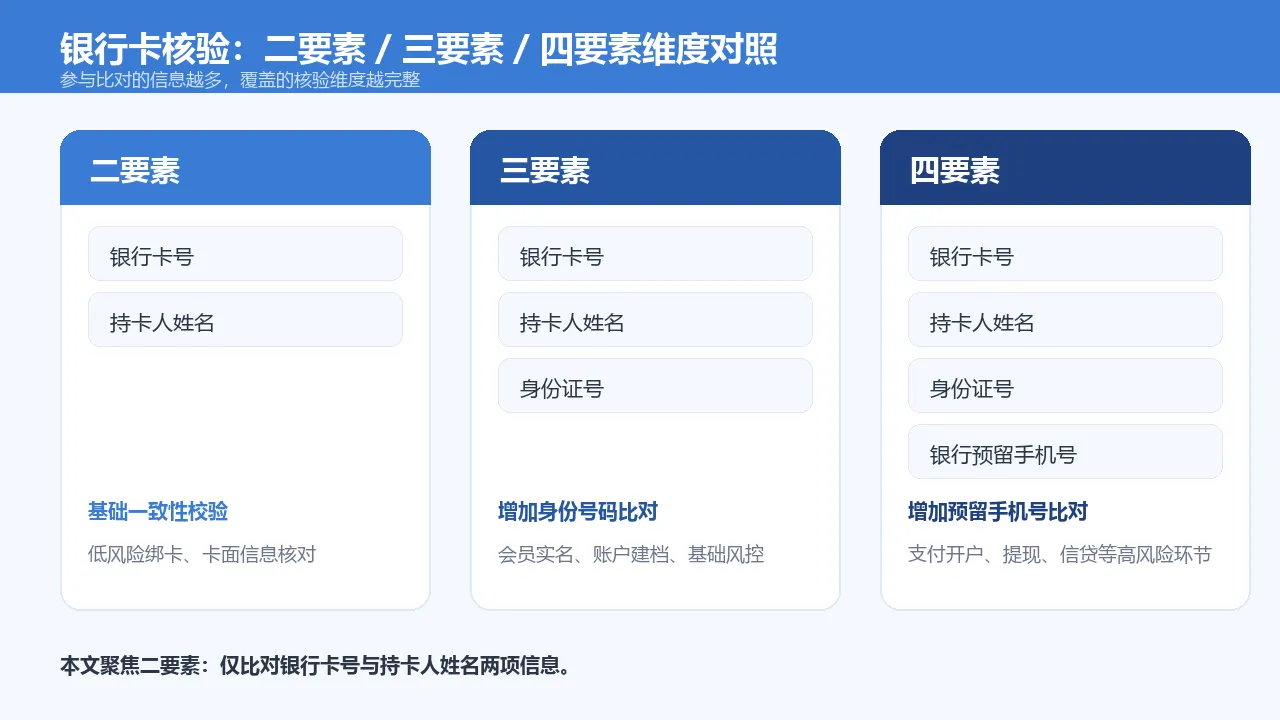
所谓"二要素",指本次参与比对的信息为两项:银行卡号、持卡人姓名。与之相对的三要素会再加入身份证号,四要素再加入银行预留手机号;要素越多,参与比对的信息维度越完整,适用的业务风险层级也不同。本文聚焦二要素接口本身的接入与报文处理。
接口以 HTTPS 的 GET 方式提供,返回 JSON 报文;身份鉴权通过请求头 Authorization: APPCODE <appcode> 完成,其中 <appcode> 为控制台分配的调用凭证,不应出现在前端页面或公开代码仓库中。
2. 能力概览
从接入视角看,该接口提供两类信息:
- 核验结论:银行卡号与持卡人姓名是否匹配,对应报文中的
code与msg;另有ret_code标识本次请求本身是否被服务端正常处理。 - 卡片基础信息:在开启归属地返回开关后,附带发卡行名称、规范化银行简称、卡种、产品名称、归属地区域、银行联系电话、银行官网等卡 BIN 解析字段,供业务侧做展示或风控路由使用。
接口参数体量小、报文结构固定,适合放在服务端业务流程的同步节点中调用。返回的卡片基础信息属于卡 BIN 解析结果,不等同于实名比对结论,业务判断时应分别取用。
| 项目 | 说明 |
|---|---|
| 接口名称 | 银行卡二要素核验 |
| 请求方式 | GET |
| 返回格式 | JSON |
| 鉴权方式 | 请求头 Authorization: APPCODE <appcode> |
| 必填参数 | acct_pan(银行卡号)、acct_name(持卡人姓名) |
| 选填参数 | needBelongArea(是否返回归属地信息) |
3. 适用场景
二要素核验的比对维度有限,通常用于风险等级相对较低、只需确认"卡号与姓名表面一致"的环节:
- 账户绑卡校验:用户在提现、收款账户绑定环节,先校验录入的卡号与姓名是否对应,减少卡号录错、姓名同音不同字导致的后续打款失败。
- 会员与结算账户建档:在佣金、劳务报酬、报销等结算系统中,建档阶段做一次姓名与卡号一致性检查。
- 卡面信息补全:借助返回的发卡行、卡种、归属地字段,在业务页面展示银行名称与卡片类型,辅助用户确认。
- 基础风控前置节点:在进入更高风险操作前,先用二要素做一层信息一致性过滤,后续是否叠加身份证号、预留手机号等要素,由业务风险等级决定。
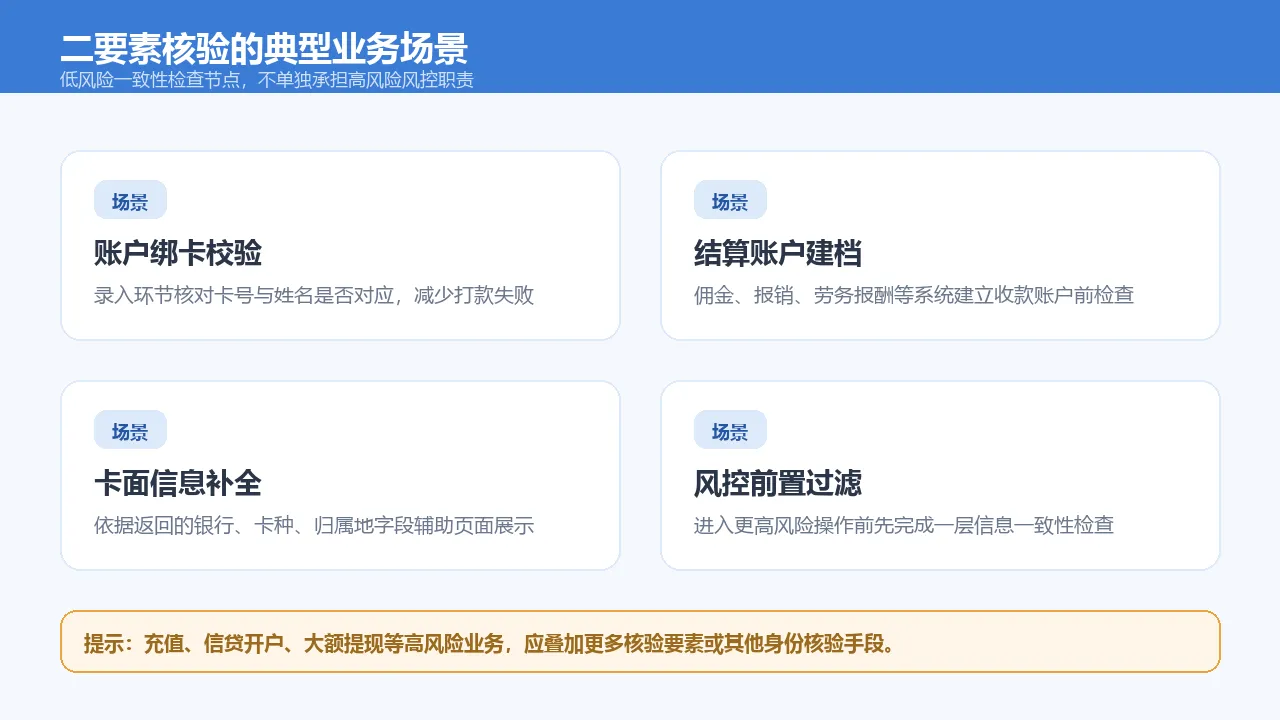
需要说明的是,涉及充值、信贷开户、大额提现等风险较高的资金操作时,业务方通常会结合三要素、四要素核验或其他身份核验手段共同判断;二要素结论不能单独作为高风险业务的唯一依据。
4. 接入流程
4.1 整体链路
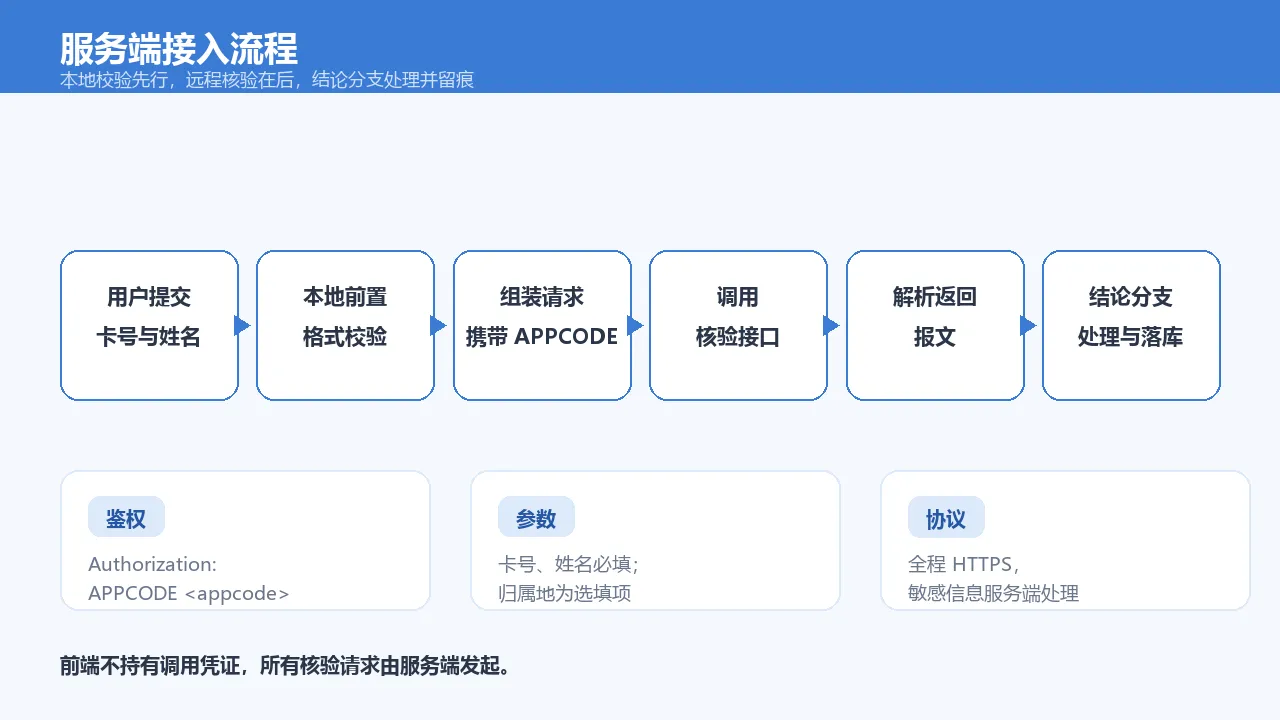
服务端业务系统在用户提交银行卡信息后,先在本地完成格式校验,再组装请求调用核验接口,解析返回报文,根据核验结论与错误码分支处理,最后把结果写入业务日志或缓存。
4.2 鉴权方式
请求头携带:
Authorization: APPCODE <appcode>
<appcode> 替换为控制台分配的实际凭证。凭证属于敏感信息,应存放在服务端配置中心或环境变量中,禁止硬编码到源码、前端页面或对外公开的文档里。
4.3 请求参数
| 字段名称 | 必填 | 类型 | 说明 |
|---|---|---|---|
acct_pan |
是 | string | 银行卡账号(卡号) |
acct_name |
是 | string | 持卡人姓名 |
needBelongArea |
否 | string | 是否需要返回银行卡归属地信息,示例值 true |
参数在 GET 请求的 Query String 中传递;中文姓名需要做 URL 编码。
4.4 前置校验建议
在发起远程调用前,服务端先做本地校验,避免把明显非法的参数送入核验通道:
- 卡号去除空格、连字符后检查长度与数字字符;
- 姓名去除首尾空格,检查非空与字符范围;
- 对卡号做 Luhn 校验,提前拦截格式错误的号码;
- 对同一用户的重复提交做本地频控,避免短时间内重复发起核验。
5. 调用示例与返回结构
5.1 调用地址
https://bank.market.alicloudapi.com/bank2
5.2 cURL 示例
curl -X GET "https://bank.market.alicloudapi.com/bank2?acct_pan=621700301000xxxxxxxx&acct_name=%E5%BC%A0%E4%B8%89&needBelongArea=true" \
  -H "Authorization: APPCODE <appcode>"
5.3 Python 示例
import urllib.parse
import urllib.request
import json

appcode = "<appcode>"
query = urllib.parse.urlencode({

    "acct_pan": "621700301000xxxxxxxx",
    "acct_name": "张三",
    "needBelongArea": "true",
})
url = f"https://bank.market.alicloudapi.com/bank2?{query}"

req = urllib.request.Request(url)
req.add_header("Authorization", f"APPCODE {appcode}")

with urllib.request.urlopen(req, timeout=10) as resp:
    body = json.loads(resp.read().decode("utf-8"))

res_body = body.get("showapi_res_body", {
   })
print(res_body.get("code"), res_body.get("msg"))
5.4 Java 示例
import java.net.URI;
import java.net.http.HttpClient;
import java.net.http.HttpRequest;
import java.net.http.HttpResponse;
import java.net.URLEncoder;
import java.nio.charset.StandardCharsets;

public class Bank2Verify {

    public static void main(String[] args) throws Exception {

        String appcode = "<appcode>";
        String query = "acct_pan=" + URLEncoder.encode("621700301000xxxxxxxx", StandardCharsets.UTF_8)
                + "&acct_name=" + URLEncoder.encode("张三", StandardCharsets.UTF_8)
                + "&needBelongArea=true";
        String url = "https://bank.market.alicloudapi.com/bank2?" + query;

        HttpRequest request = HttpRequest.newBuilder()
                .uri(URI.create(url))
                .header("Authorization", "APPCODE " + appcode)
                .GET()
                .build();

        HttpResponse<String> response = HttpClient.newHttpClient()
                .send(request, HttpResponse.BodyHandlers.ofString(StandardCharsets.UTF_8));
        System.out.println(response.body());
    }
}
5.5 Node.js 示例
const https = require("https");

const appcode = "<appcode>";
const params = new URLSearchParams({

  acct_pan: "621700301000xxxxxxxx",
  acct_name: "张三",
  needBelongArea: "true",
});

const req = https.get(`https://bank.market.alicloudapi.com/bank2?${
     params}`, {

  headers: {
    Authorization: `APPCODE ${
     appcode}` },
}, (res) => {

  let raw = "";
  res.on("data", (chunk) => (raw += chunk));
  res.on("end", () => console.log(raw));
});
req.setTimeout(10000, () => req.destroy());
5.6 PHP 示例
<?php
$appcode = "<appcode>";
$url = "https://bank.market.alicloudapi.com/bank2?" . http_build_query([
    "acct_pan" => "621700301000xxxxxxxx",
    "acct_name" => "张三",
    "needBelongArea" => "true",
]);

$ch = curl_init($url);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
curl_setopt($ch, CURLOPT_HTTPHEADER, ["Authorization: APPCODE " . $appcode]);
curl_setopt($ch, CURLOPT_TIMEOUT, 10);
$result = curl_exec($ch);
curl_close($ch);
echo $result;
5.7 返回报文结构
核验通过时的返回报文示例(卡号、姓名为脱敏占位):
{

  "showapi_res_error": "",
  "showapi_res_code": 0,
  "showapi_res_id": "60d2d8250de3769d4dea27d8",
  "showapi_res_body": {

    "ret_code": 0,
    "order": "20210623131036000046999335271524",
    "belong": {

      "logo": "https://static.example.com/banklogo/ccb.png",
      "area": "湖南 - 益阳",
      "simpleCode": "CCB",
      "tel": "95533",
      "formatBankName": "建设银行",
      "brand": "龙卡通",
      "bankName": "中国建设银行-建设银行",
      "cardType": "借记卡",
      "url": "www.ccb.com",
      "cardNum": "621700301000xxxxxxxx"
    },
    "code": 0,
    "msg": "认证通过"
  }
}
5.8 返回字段说明
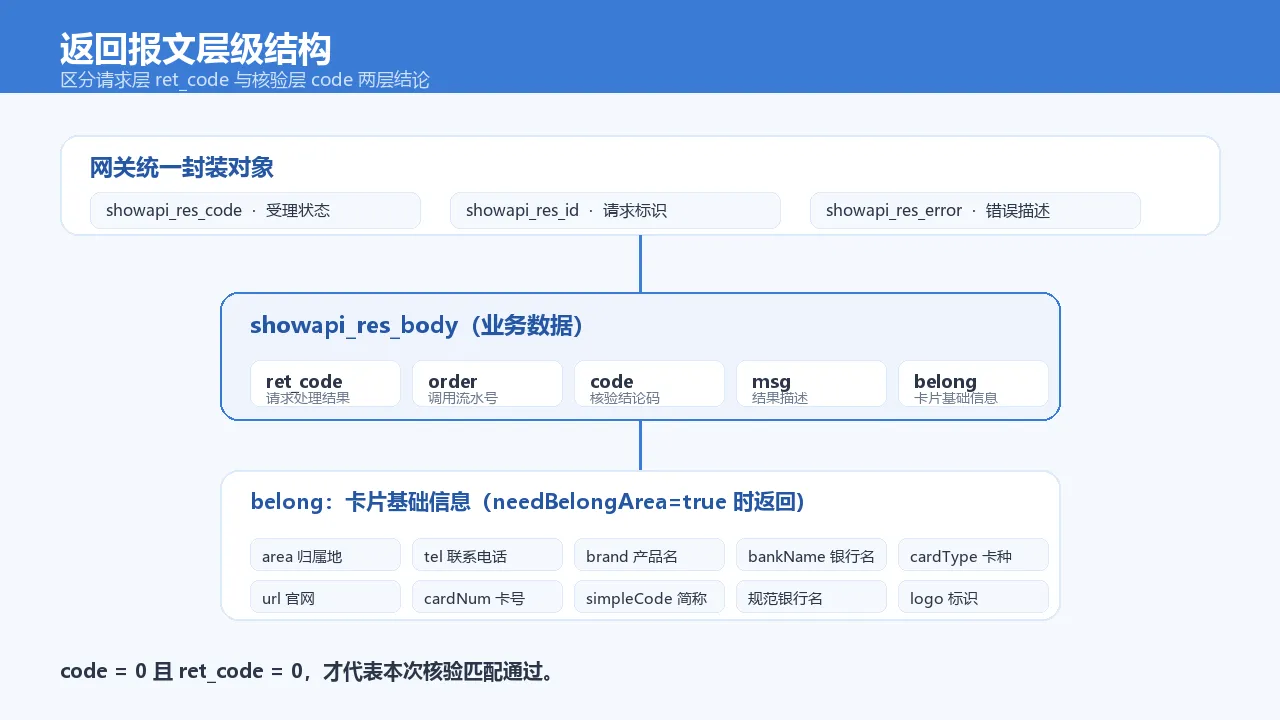
外层为网关统一封装对象,业务数据位于 showapi_res_body 内:
| 字段 | 类型 | 说明 |
|---|---|---|
ret_code |
Number | 本次请求处理结果标识,0 表示服务端正常处理,其他值表示请求层面失败 |
order |
String | 本次核验的调用流水号,排查问题时提供给服务端定位 |
code |
Number | 核验结论标识,0 为匹配通过,其余取值见第 9 章错误码表 |
msg |
String | 核验结果的文字描述 |
belong |
Object | 卡片基础信息(开启 needBelongArea 后返回) |
belong 对象内部字段:
| 字段 | 类型 | 说明 |
|---|---|---|
area |
String | 卡片归属地区域;并非所有卡都能返回该字段 |
tel |
String | 银行联系电话 |
brand |
String | 银行卡产品名称 |
bankName |
String | 银行名称 |
cardType |
String | 银行卡种,如借记卡、贷记卡 |
url |
String | 银行官网地址 |
cardNum |
String | 传入并脱敏后的卡号 |
simpleCode |
String | 银行英文简称缩写 |
formatBankName |
String | 规范化的银行名称 |
logo |
String | 银行标识图片地址 |
处理报文时需要区分两层含义:
ret_code描述请求是否被正常受理;code才是卡号与姓名的匹配结论。两者都为0时才代表核验通过。
6. 在线调试实录
在控制台调试面板中,依次填入卡号、姓名,选择是否返回归属地,发起一次请求,观察返回报文的三个层次:
- 外层封装的
showapi_res_code是否为0,表示网关层面受理成功; showapi_res_body.ret_code是否为0,表示业务请求被正常处理;showapi_res_body.code与msg,读取实际核验结论;若开启归属地开关,再检查belong对象中的发卡行与地区字段。
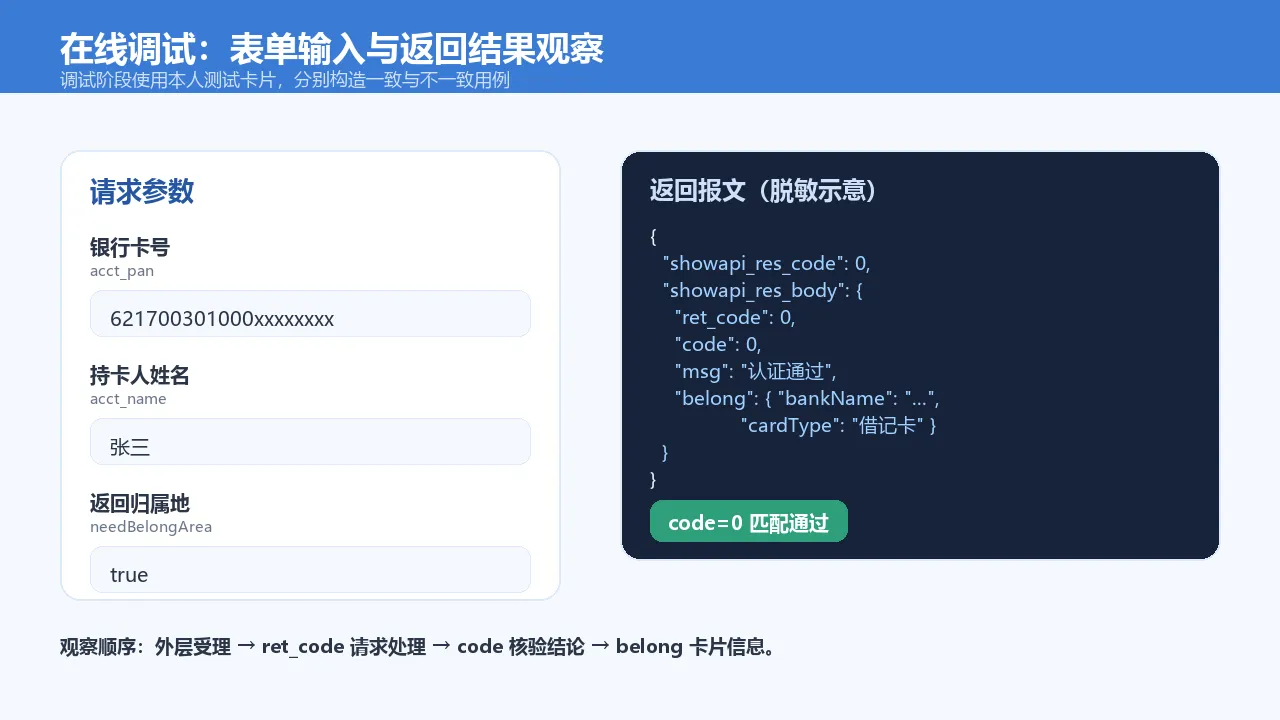
调试阶段建议使用本人名下的测试卡片,分别构造"信息一致"与"信息不一致"两组用例,观察 code 与 msg 的差异,确认业务分支判断与错误提示文案符合预期。调试结束后,不要把真实卡号、姓名写入对外公开的文档或截图。
7. 调用限制与规范
7.1 频次与风控规则
核验通道受发卡侧风控策略约束:
- 同一姓名或同一卡号在 24 小时内的核验次数存在上限,超出后通道会返回次数超限类结论;
- 对同一信息重复提交时,需要在两次核验之间留出时间间隔,间隔过短会返回重复输入类提示;
- 业务侧应在本地维护同一用户、同一卡号的调用节流与重试窗口,避免把用户重复点击直接转化为通道高频请求。
7.2 传输与存储规范
- 全程使用 HTTPS 传输,不在 HTTP 明文链路中传递卡号与姓名;
- 卡号、姓名属于个人信息,业务日志应做脱敏处理(卡号仅保留前几位与后几位),不长期留存明文;
- 仅在完成业务核验所必需的范围内使用这些信息,核验完成后按业务数据保留策略处理;
- 页面提示与日志中避免回显完整卡号。
7.3 工程落地要点
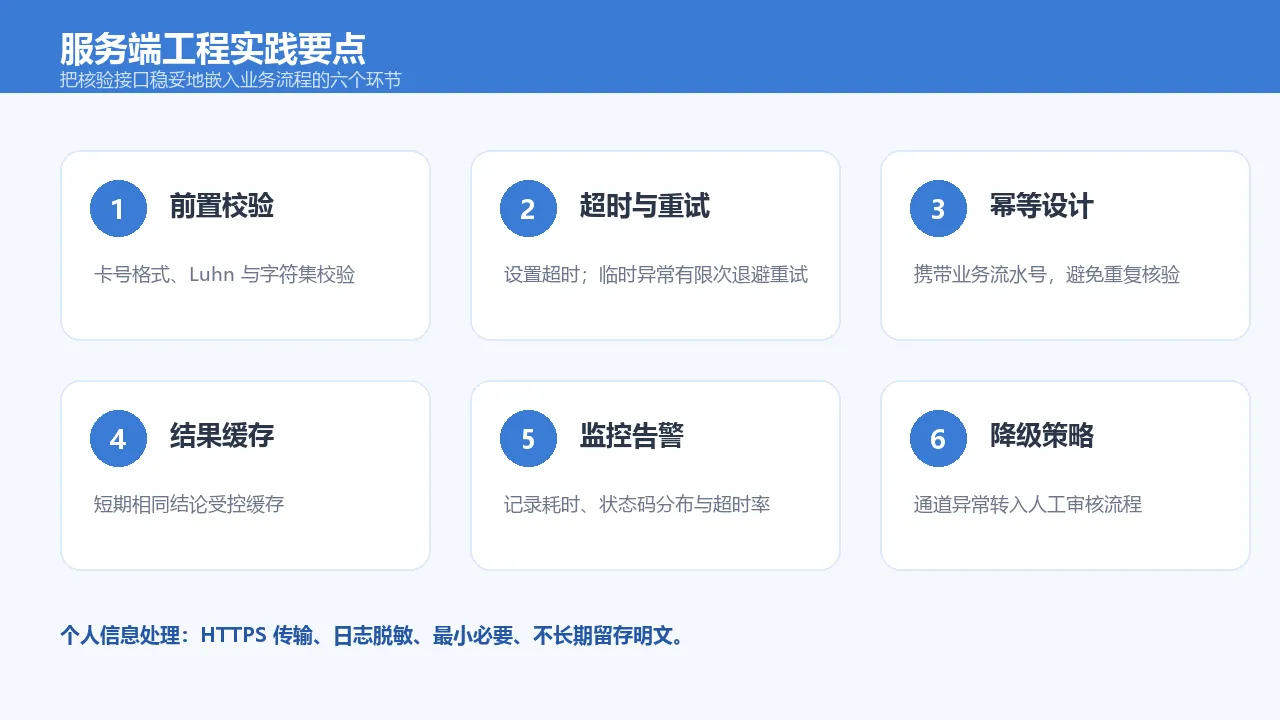
- 前置校验:本地完成非空、字符集、卡号格式与 Luhn 校验,减少无效远程请求;
- 超时与重试:设置合理的请求超时;对
96、100这类临时性通道异常做有限次指数退避重试,对参数错误、信息不匹配类结论不做重试; - 幂等设计:同一笔业务核验请求带上业务流水号,避免网络超时后重复提交造成重复核验;
- 结果缓存:对短期内同一卡号与姓名的核验结论做受控缓存,降低重复调用,缓存周期与失效策略由业务自行定义;
- 监控与告警:记录请求耗时、
ret_code、code分布与超时率,对异常占比升高的情况设置告警; - 降级策略:通道不可用时,业务可进入人工审核或延后核验流程,而不是默认放行。
8. 能力边界与免责
- 二要素仅比对银行卡号与持卡人姓名两项信息,不包含身份证号、预留手机号,也不替代人脸识别、活体检测等身份核验手段;
- 部分地方性银行、特殊卡种或未开通相关功能的卡片,可能返回卡状态受限、未开通无卡支付等结论,需要结合错误码向发卡侧核实;
belong中的归属地、卡种等字段来自卡 BIN 解析,个别卡片可能缺失部分字段,业务展示时需要做空值兼容;- 本文示例中的卡号、姓名、流水号均为脱敏占位,不对应真实账户;集成时请以控制台提供的接口说明与实际返回报文为准;
- 开发者应结合自身业务场景评估合规要求,在用户授权与告知前提下收集并使用银行卡信息。
9. 错误码排查
9.1 核验结论码(code)
| code | 含义 | 处理建议 |
|---|---|---|
| 0 | 核验成功,信息匹配 | 进入后续业务流程 |
| 4 | 此卡被没收,请联系发卡方 | 提示用户更换卡片,记录结论 |
| 5 | 持卡人认证失败 | 卡号与姓名不匹配,提示核对录入信息 |
| 14 | 无效卡号 | 检查卡号位数与格式,提示用户重新录入 |
| 15 | 此卡无对应发卡方 | 卡号无法匹配发卡行,核对卡号 |
| 21 | 该卡未初始化或睡眠卡 | 提示用户激活卡片后再试 |
| 34 | 作弊卡、吞卡 | 卡片状态异常,终止本次核验 |
| 40 | 发卡方不支持的交易 | 该卡不支持当前核验交易 |
| 41 | 此卡已经挂失 | 提示用户更换有效卡片 |
| 43 | 此卡被没收 | 卡片状态异常,终止核验 |
| 54 | 该卡已过期 | 提示用户更换有效卡片 |
| 57 | 发卡方不允许此交易 | 发卡侧限制当前交易 |
| 62 | 受限制的卡 | 卡片处于受限状态,终止核验 |
| 75 | 密码错误次数超限 | 卡片触发密码风控,引导联系发卡侧 |
| 82 | 身份证号码有误 | 同系列核验码表返回,按业务补充身份证要素核验 |
| 83 | 银行卡号码有误 | 核对卡号录入 |
| 84 | 手机号码输入格式有误 | 同系列核验码表返回,涉及手机号时检查格式 |
| 86 | 持卡人信息有误 | 姓名与卡号不对应,提示核对 |
| 87 | 未开通无卡支付 | 引导用户开通相关功能后再核验 |
| 96 | 交易失败,请重试 | 临时性异常,可按退避策略有限次重试 |
| 100 | 渠道异常,请稍后再试 | 临时性通道异常,稍后重试或进入降级流程 |
| 101 | 验证信息重复输入,间隔 60 秒以上再次核验 | 本地节流,延后再次提交 |
| 103 | 24 小时内相同姓名或卡号核验次数超限 | 触发频次风控,当日内不再重复提交 |
9.2 请求层排查
- 未携带
Authorization头或凭证格式错误:检查请求头是否为APPCODE <appcode>; - 必填参数缺失:核对
acct_pan、acct_name是否传齐; - 中文姓名未做 URL 编码:检查 Query String 编码;
- 超时或连接失败:检查服务端出网策略、DNS 与网络转发配置;
- 排查线上问题时,带上
order流水号与showapi_res_id定位当次请求。
10. 技术 FAQ
Q1:银行卡二要素核验到底比对哪两项信息?
A:比对银行卡号与持卡人姓名两项,判断二者是否对应同一持卡人;不涉及身份证号与预留手机号。
Q2:ret_code 为 0 是否就代表核验通过?
A:不是。ret_code 标识请求是否被服务端正常处理;核验是否通过要以 showapi_res_body.code 为准,code 为 0 且 msg 为匹配类描述才是通过。
Q3:什么时候需要把 needBelongArea 设为 true?
A:业务页面需要展示发卡地区、银行名称、卡种等卡片基础信息时开启;只需要匹配结论时可以不传,减少返回数据量。
Q4:二要素结论能不能用于大额提现或开户?
A:二要素比对维度有限,高风险资金业务通常需要叠加身份证号、预留手机号等更多要素核验,或结合其他身份核验手段,由业务风控策略决定。
Q5:返回的 belong 里没有 area 字段正常吗?
A:正常。并非所有卡片都能解析出归属地区域,代码读取该字段时需要做空值兼容与默认展示处理。
Q6:卡号和姓名录入后多久内可以重复核验?
A:通道对重复提交设有时间间隔要求,短时间内重复提交会返回 101 类提示;同一姓名或卡号 24 小时内次数也存在上限,业务侧应做本地节流。
Q7:接口支持哪些银行卡?
A:覆盖国内银联体系下的借记卡与贷记卡;个别地方性银行或特殊状态卡片可能返回受限、未开通等结论,具体以实际返回码为准。
Q8:核验失败后程序应该自动重试吗?
A:参数错误、信息不匹配、卡片状态异常类结论不应重试;96、100 等临时性通道异常可做有限次指数退避重试,超过次数后进入降级或人工审核流程。
Q9:卡号和姓名应该存在服务端哪里?
A:卡号、姓名属于个人信息,应按最小必要原则处理,日志脱敏,不长期留存明文;凭证 appcode 存放于配置中心或环境变量,不进入前端与公开仓库。
Q10:为什么有些银行返回"未开通无卡支付"?
A:部分卡片需要先开通无卡支付相关功能才能完成当前核验交易,可引导用户联系发卡侧开通后再提交。
Q11:GET 请求中中文姓名如何传递?
A:需要对姓名做 URL 编码;各语言示例中的 HTTP 客户端或 urlencode、http_build_query、URLSearchParams 等工具会自动完成编码。
Q12:如何定位一次线上核验请求?
A:记录返回报文中的 order 流水号与外层 showapi_res_id,结合请求时间、卡号脱敏后信息,即可在服务端日志中定位当次调用。
11. 内容小结
本文梳理了银行卡二要素核验接口的概念边界、参数设计、鉴权方式、多语言接入写法、返回报文层级、卡片基础信息字段、频次与合规规范、工程落地实践以及错误码排查思路。接入时需要把握三个关键点:一是区分请求层 ret_code 与核验层 code 两层结论;二是在服务端完成前置校验、超时重试、幂等、缓存与监控等工程处理;三是按个人信息保护要求做好传输加密、日志脱敏与最小化留存。业务方应结合自身风险等级,决定是否在二要素之外叠加更多核验维度。



