过去几十年,金融IT架构形成了一套成熟的“双轨制”。
服务器负责运行核心业务、处理海量数据,外部挂载的密码机负责加解密、签名验签等安全工作。“业务跑业务、安全管安全”,两套体系各司其职,支撑了银行、证券、保险等金融业务的稳定运行。
当大模型、智能体加速深入千行百业,释放金融业务新生产力的同时,旧的分工体系遭遇了新的“摩擦”。
在需求侧,大模型正在重塑黑客的攻击方式,拟真钓鱼、勒索病毒变种、智能体工作流“投毒”等新威胁不断涌现,安全防线必须从系统入口和网络边界,进一步深入到核心数据的每一个环节。
在供给侧,云化和分布式让金融业务走向更高并发、更低时延,但外挂密码机仍需通过网络调用,网络和数据传输开销不断累积,原本独立的安全节点,逐渐成了业务链路上的“交通拥堵点”。
特别是在密评不断加码的背景下,金融机构面对的已经不只是“数据有没有加密”,而是密码能力怎么部署、密钥怎么管理、整个密码的应用过程能不能经得起持续检查。
一边是越来越深入的安全合规要求,一边是越来越苛刻的业务性能要求,一个棘手问题摆在了金融机构的决策者面前:安全合规每向前一步,性能都必须跟着付出代价吗?
合规与效率“夹击”,商用密码迎来新拐点
政策层面已然给出了明确答案。
2026年3月31日,中国密码学会商用密码应用安全性评估联合委员会正式发布施行《商用密码应用安全性评估FAQ(第四版)》。
针对云原生、分布式、密码服务平台以及密码功能边界判定等特殊场景,进行了更广的覆盖和更细颗粒度的规范,要求密码保障系统做到同步规划、同步建设、同步运行。
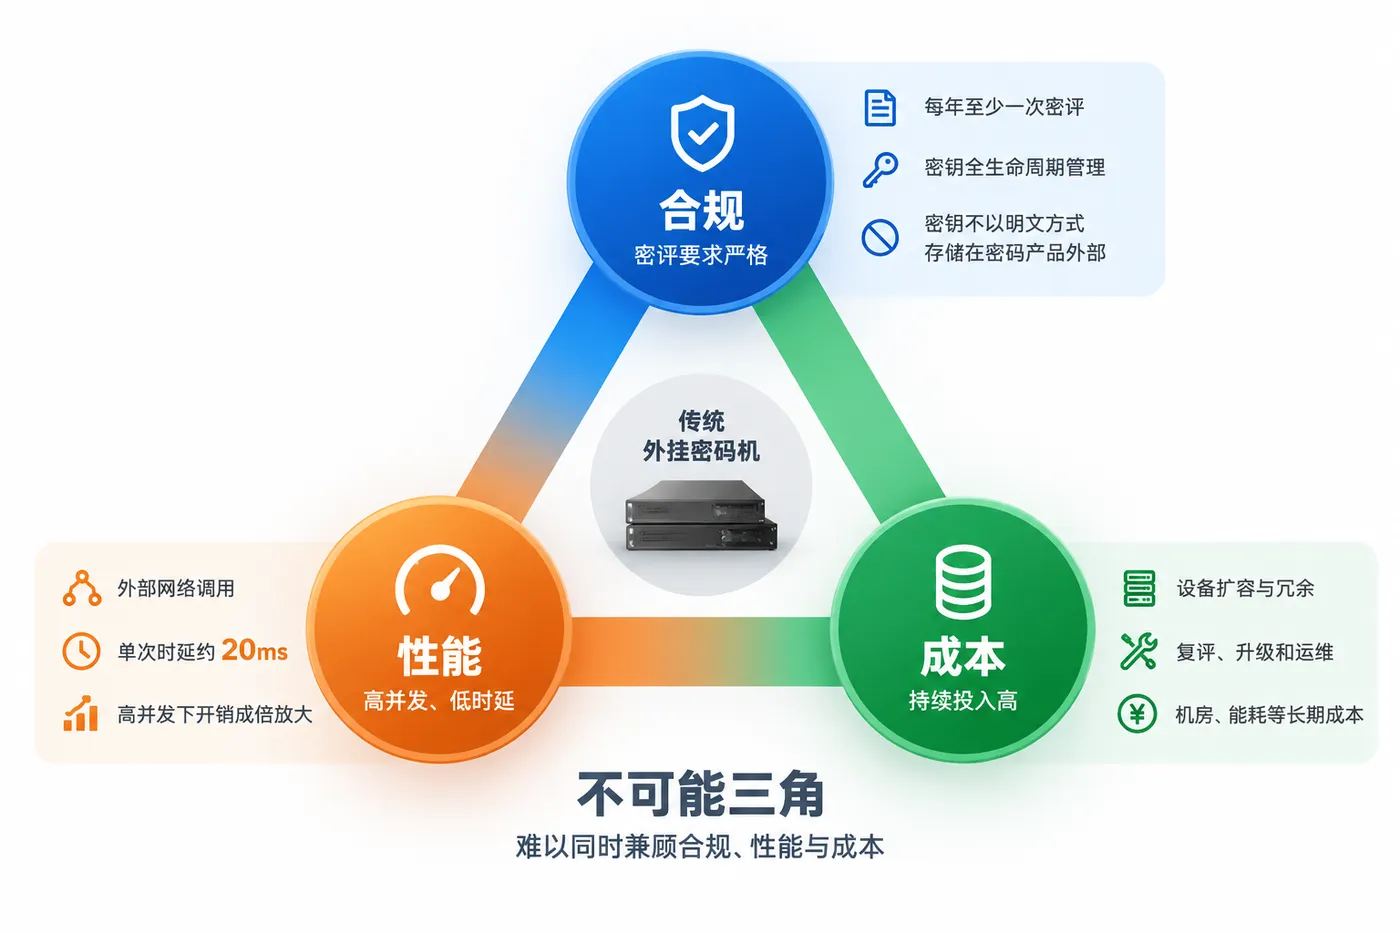
按照新的细则对号入座,传统“外挂密码机”暴露出了三个核心痛点。
首先是合规。
密评不是“买没买密码机”的一次性检查,而是密码技术、产品和服务的合规性、正确性、有效性,规定每年至少进行一次密评,并且算法是否合规是一回事,密钥能不能被管住是另一回事。
按照《信息安全技术信息系统密码应用基本要求》,密钥从产生、分发、存储、使用,到更新、归档、撤销、备份、恢复和销毁,有一个重要原则就是“密钥不以明文方式存储在密码产品外部”。
但在一些传统加密方案中,需要先从KMS申请密钥,将密钥以明文保存在应用或数据库中,存在较大的安全泄露风险。
其次是性能。
随着密码保护覆盖数据的存储、传输和使用环节,密码调用正从少数关键节点走向高频业务链路。
由于外挂密码机与业务服务器是两个独立节点,业务系统进行加解密、签名、验签时,需要通过网络和标准接口调用外部密码资源,单次加解密的通信时延在20ms左右。
单次调用的时延看起来不高,但在每秒需要处理几十万笔账务的核心交易系统中,一旦调用规模上升,网络I/O、接口调用和协议转换产生的通信开销,会被成倍放大。
然后是成本。
密评对云平台密码服务复用、密钥周期管理等要求越来越严,既要解决密码机“部署合规”,还涉及系统复评、算法升级和设备运维。
在业务规模扩大、系统数量增加的情况下,外挂密码机往往需要同步扩容,配套增加冗余容灾、网络设备和软硬件升级投入。密码能力越铺越广,设备、机房、能耗和运维成本不断增加,让密码机从一次性的硬件采购,变成了长期的基础设施负担。
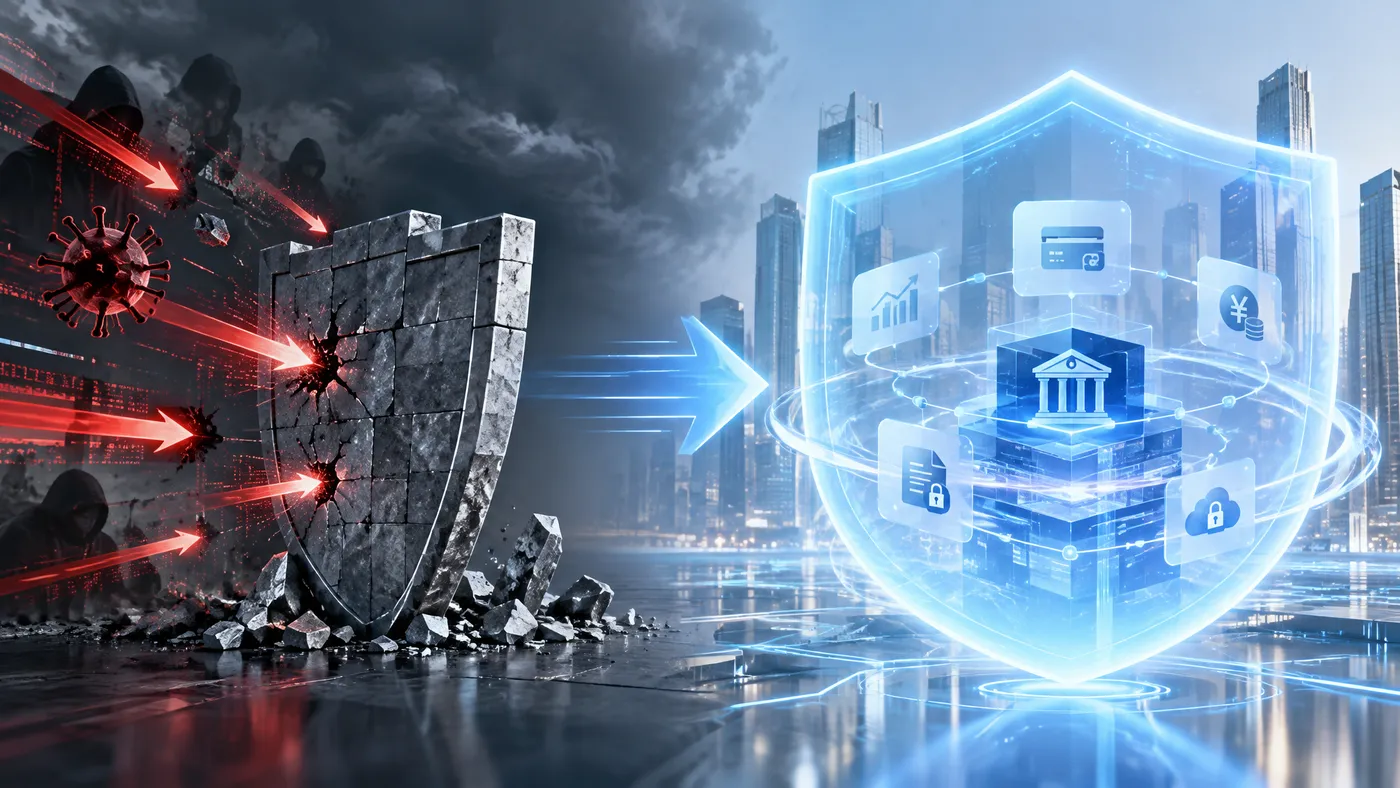
对于合规、性能和成本的“不可能三角”,鲲鹏出了新的解法——摒弃“外围打补丁”的思路,将密码能力从“外挂”进化到“内生”。
不同于独立于服务器部署的传统密码机,鲲鹏将商密能力内生于CPU,从基础设施层满足监管对硬件级密码边界和密钥安全符合性的要求,为数据安全打开了新的解题空间。
当密码融入计算,上演了一场“降维打击”
怎么理解“内生商密”的价值呢?
可以把外挂密码机理解成一座修建在业务系统外面的“保险库”,鲲鹏内生商密直接把“保险库”搬进了CPU。
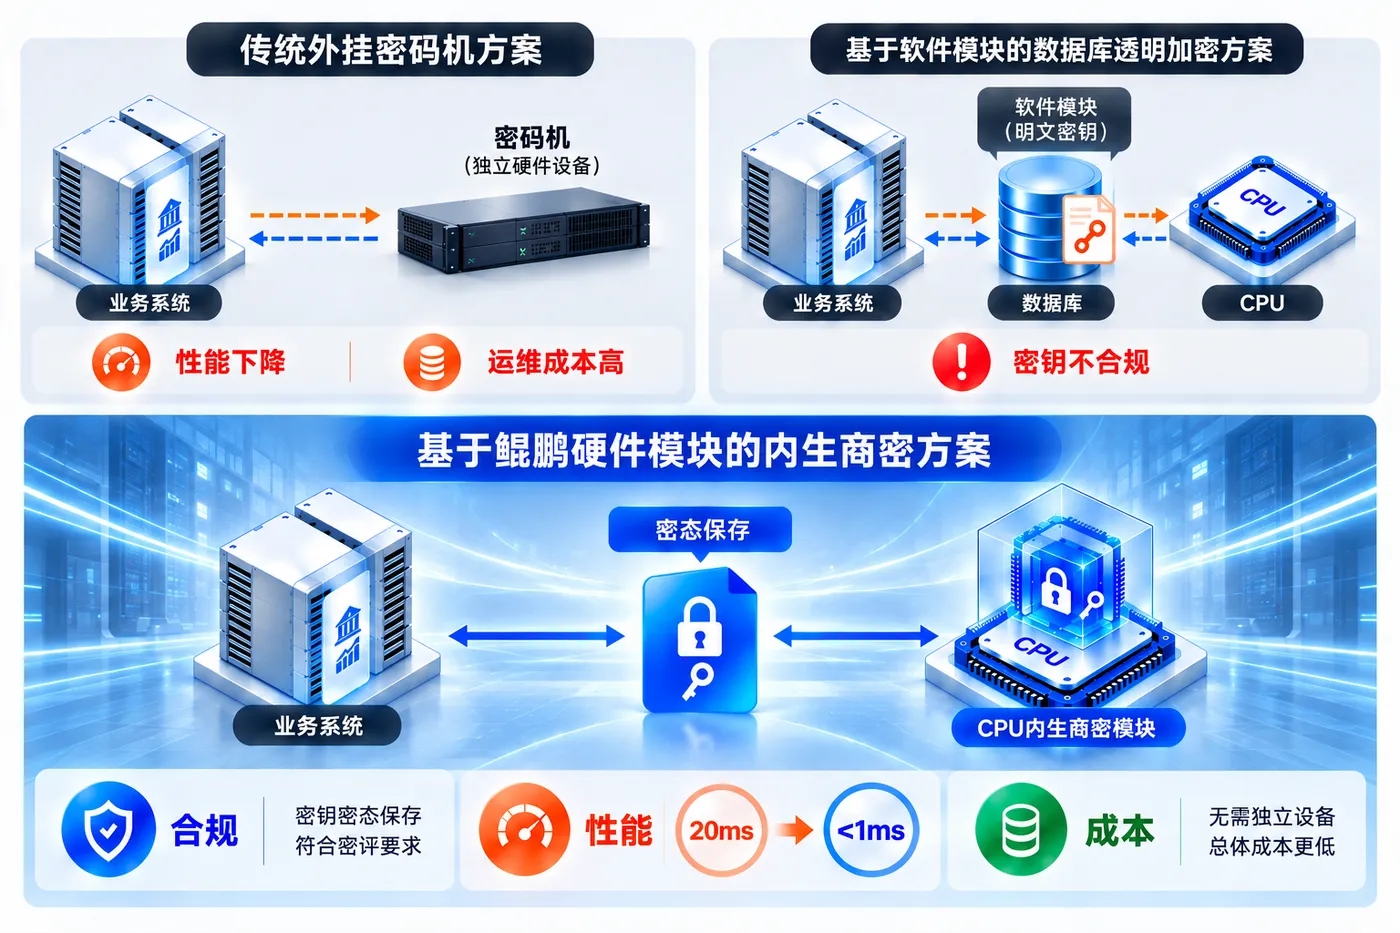
在合规方面,鲲鹏内生密码模块支持传统KMS对接模式,可直接替代密码机/密码卡;并且支持增强接口,保障数据加密密钥安全,即数据密钥在业务侧密态保存,避免密钥泄露造成安全风险。
在性能方面,密码运算不再需要频繁跨设备、网络传输,单次加解密的通信时延降低到了1ms以内。而且密码能力可以跟着计算资源一起扩展,不再让一个独立的外挂节点卡住整条业务链路。
在成本方面,内生商密无需额外采购、堆叠密密麻麻的硬件加解密设备,从根源上避免了额外的机柜空间、网络设备、供电散热等隐性投入,可大幅降低机房能耗、空间和运维成本。
三个变化的背后,真正被打破的是“合规与性能不可兼得”的魔咒:过去密码保护做得越深,业务付出的代价越大,内生商密让合规与性能不再是一道“二选一”的难题。
把视野再放大一些,可以看到商密与计算的融合,不仅仅是一场安全革命,同时上演了一场系统级的“降维打击”。
传统的加密和防护方法,本质上都是“被动防护”:系统建好了,在应用层打个安全补丁;数据库有漏洞了,在外围套一层防护网;需要加密了,在网络里挂一台密码机......
华为没有继续“外部挂墙”的思路,而是让安全进一步融入计算,在基础设施层构筑起了三道防线。
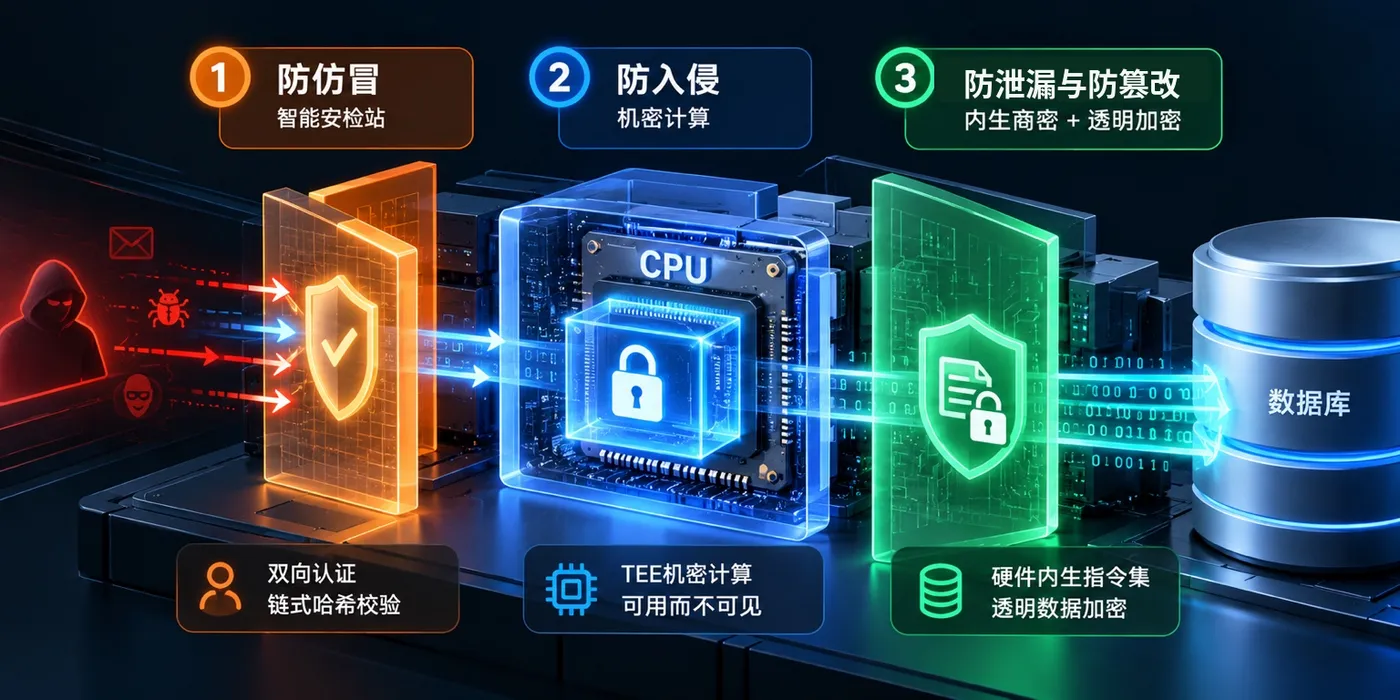
第一道防线:防仿冒。
在数据库入口设立了一座“智能安检站”,通过双向认证和链式哈希校验,能够对每一条流向数据库的指令进行身份溯源与防伪核验,确保进来的数据不是黑客伪装的。
第二道防线:防入侵。
基于鲲鹏TEE机密计算技术,华为直接在CPU内开辟了一个“绝对安全的保险箱”,数据库运作在机密计算中,即使黑客攻进了系统,也无法探查、读取、篡改“保险箱”的数据,真正做到了“可用而不可见”。
第三道防线:防泄漏与防篡改。
华为将商密算法做成了CPU内部的硬件内生指令集,结合数据库内核级的透明数据加密技术,数据被写入时就自动加密,保障黑客偷不走明文数据、改不了核心资产。
做一个总结:内生商密不是简单地把密码机“搬进”了CPU,正深刻改变密码能力的供给模式,让安全像计算、存储、网络一样,成为算力底座中开箱即用、统一调度、持续演进的基础能力。不仅满足合规要求和防勒索,更增强了IT系统韧性,获得了“主动免疫”能力。
写在最后
从“外挂”走向“内生”,表面上只是硬件形态的改变,实际上是在2026年密评新规背景下,对安全范式的重构。
在AI与大模型纵深发展的下半场,金融、证券、政务等国计民生行业的数智化基础设施,只有在算力层面自带“免疫力”,避免在安全合规与业务性能间做妥协,承载越来越关键的核心业务。
当AI不断拓宽业务边界,安全能否先于风险完成进化,将成为下一代数智基础设施必须回答的新命题。