某研发企业连着出两件事:一份源代码被拷进私人U盘带走;另一台办公机中毒,顺着内网挪到财务终端。
事后IT才发现,杀毒和文件权限都设了,却始终说不清每台终端平时在干什么。
问题不在缺工具,而在终端侧能力是碎的——看得见流量的管不住U盘,能加密的拦不住屏幕被拍走。
这正是终端安全管理平台要收拢的缝隙。
一、先解决"看不见":终端行为要可观测
零散工具最容易漏掉的,是"这台机器此刻到底在干什么"这件事。
终端安全管理平台的第一层,是把行为变成可检索的记录。
- 行为监控,全行为实时监控。
它盯的是每台终端当下在做什么:文档操作、程序使用、网站浏览、邮件收发、移动存储、网络搜索、上传下载,按时间轴排好。
IT 不用挨个登机器,管理端一拉就能看到某台电脑在某一分钟打开了什么、往外传了什么,出事后也能按人和时间回放。 - 软硬件资产统计与变化报警。
IT资产统计把全网终端的硬件配置、已装软件登记成台账;
资产变化报警补的是"偷偷装了什么、拔走了什么"这一环——某台机器半夜多了一块硬盘、少了一个网卡,系统会先把异常亮出来,而不是等盘点时才发现。 - 屏幕监控与时间画像。
屏幕监控(实时屏幕、屏幕快照、屏幕录像)看的是操作过程可追溯;
时间画像从在线时长、离线时长、办公时长里看脱岗和异常使用,给管理一个量化的底,让"谁最近不太对劲"有数据可查,而不是凭感觉。
二、再解决"管不住":把数据外流的出口收住
看得清之后,第二层是把几条能带走数据的路先堵上。很多泄密不是技术高超,就是U盘一插、热点一连。
- 上网权限管控。
它收的是"人能去哪":赌博、钓鱼、竞品站点按黑名单挡掉,非工作程序同样进黑名单,从源头减少把数据顺手传出去的机会,也顺带把访问风险站点这条路断了。 - USB外设管控。
断的是"靠移动介质把文件带走"这条路:U盘、蓝牙、无线网卡、打印机、串口等可以一键禁用或按策略放开;
需要用时走临时授信,用完即收,既留了正常办公的口子,又不给随意拷贝的空间。 - 终端防火墙与违规外联报警。
终端防火墙(禁止访问外网、IP端口防火墙)封的是"机器能连到哪";
违规外联报警补的是发现私接路由、乱连热点那一下的处置——命中即断网、锁屏,把风险窗口压到最短,不让私接的网络多活一秒。 - 禁止程序运行脚本,防木马攻击。
它拦的是"机器被外来程序带着跑":禁止客户端随意运行脚本,能挡掉一批靠脚本下载木马的入侵,少一个被控的终端,就少一条横向挪动的跳板。
三、然后解决"防不住":让文件本身带不走
出口收住了,第三层要保证"就算文件出了门也用不了"。加密和隔离补的是这一环。
- 透明加密。
锁的是"文件离开受控环境后的可读性":在授权环境里正常打开,一旦被非法拷出就成乱码,对方拿到也读不了,等于给文件本身上了锁,不依赖出口守没守住。 - 保密沙箱。
独立隔离空间只让授权程序创建、编辑、打开文档;文件在沙箱内不加密、离开沙箱自动加密;
只有授权范围内的程序能外发,网络传输可阻断或放行并设例外网段。
它补的是"有权限的人在公司里合法拷走"这一加密拦不住的缝隙——门防得住外人,贵重东西还得单独锁进箱子里。 - 禁止程序发送文件与敏感文件报警。
禁止程序发送文件断的是浏览器、聊天、网盘、邮箱这些通道直接吐文件;
敏感文件报警(敏感词、敏感文件)在"报价单""客户名单"这类词出现时先亮灯,把事后追查提前成事中拦截,不等文件真的飞出去才报警。 - 防手机拍照。
软件和摄像头联动,识别到手机对着屏幕拍照就自动锁屏,并拍下偷拍人、截下屏幕内容。
它堵的是"屏幕被拍走"这一加密和管控都够不着的盲区——文件再密,拍成照片照样能传,这一层专门堵这个洞。
四、最后收口到"统一管":一个管理端兜住多端
前面三层各自能顶一阵,但散在十几个工具里,缝隙就长在"各管一段"的接缝处。第四层是把它们收进同一套策略逻辑。
- 一体化管理。
软件统一部署让策略一次下发到所有客户端;一个管理端同时管控多个客户端,省去逐台配置。
它兜的是"一千台机器政策不一致"这个最常被忽视的坑——同一项规定,手动配十台就可能配出三种结果。 - 桌面统一管理与远程控制。
桌面统一管理把终端的使用边界收拢;
远程控制让 IT 不用跑到工位,就能在管理端直接处置异常终端,发现一台机器异常,当场就能接管处理,不用等现场。 - 上网行为分析。
从工作效率、离职风险等维度给终端使用画像,把"谁近期反常地大量拷文件、频繁连外网"这类信号提前捞出来,给处置一个依据,让前面三层的记录真正变成能动手的判断。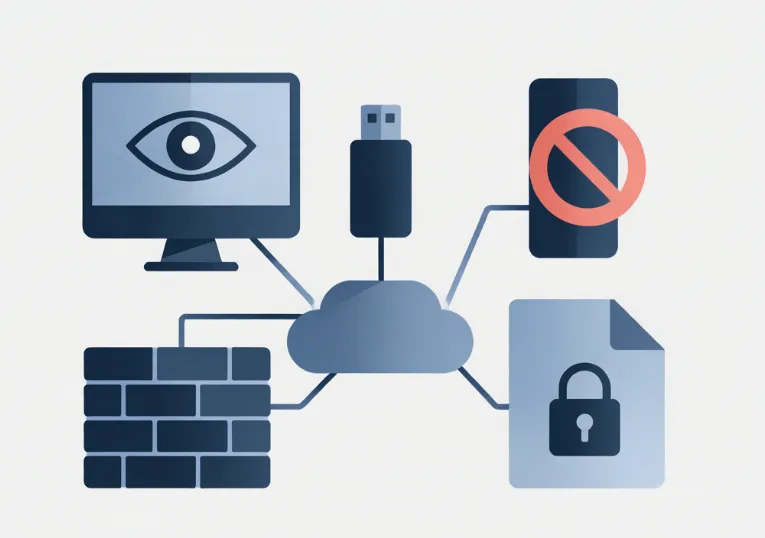
五、收尾:四层串起来才算收口
把四层串起来看:行为可见是前提,出口收住是手段,内容锁死是兜底,统一运维是效率。
零散工具各自能顶一阵,但缝隙往往长在接缝处——终端安全管理平台的价值,不是功能堆得多,而是把看见、收口、锁死、统一这几件事用同一套策略逻辑串到底。
工具把判断变准,判断把工具用对。
责编:安企神-小赵