
AI智能体技术持续迭代,OpenClaw作为开源多技能自主智能体框架,具备任务自动拆解、多工具调用、代码执行、本地文件处理、网页浏览、多模型自由切换的能力,能够自动化完成开发辅助、文档深度分析、批量数据处理、运维辅助等复杂任务,被大量开发者和小团队广泛使用。在本地电脑运行OpenClaw会受制于电脑开关机、家庭网络波动,很难做到全天候不间断对外提供服务。将OpenClaw部署在ECS云服务器上,依托云实例稳定网络与弹性算力,可以实现7×24小时后台驻留运行;搭配百炼Token‑Plan订阅套餐,能够统一使用Credits抵扣各类模型调用消耗,不用维护多套按量付费账单,非常适合个人开发者、小型技术团队长期跑智能体自动化业务。
很多技术人员初次部署OpenClaw会遇到大量典型故障:服务器系统依赖缺失、安装脚本下载失败、安全组端口没有放行、Token‑Plan专属API Key和普通按量密钥混用鉴权401、接口地址填写错误、网关仅监听本地回环地址公网无法访问、工具插件执行异常等。本文完整覆盖ECS实例硬件选型、服务器系统环境初始化、OpenClaw两种主流部署方案(一键脚本快速部署、Docker容器生产部署)、百炼Token‑Plan订阅开通、专属API密钥获取、模型参数配置、连通性测试、Web网关部署、systemd开机自启、额度监控、安全加固以及全套故障排查,附带全部可直接复制执行的命令,零基础用户可以跟随步骤完成从实例创建到智能体可对外访问的完整落地。
一、前期准备工作
1.1 ECS实例硬件与操作系统选型
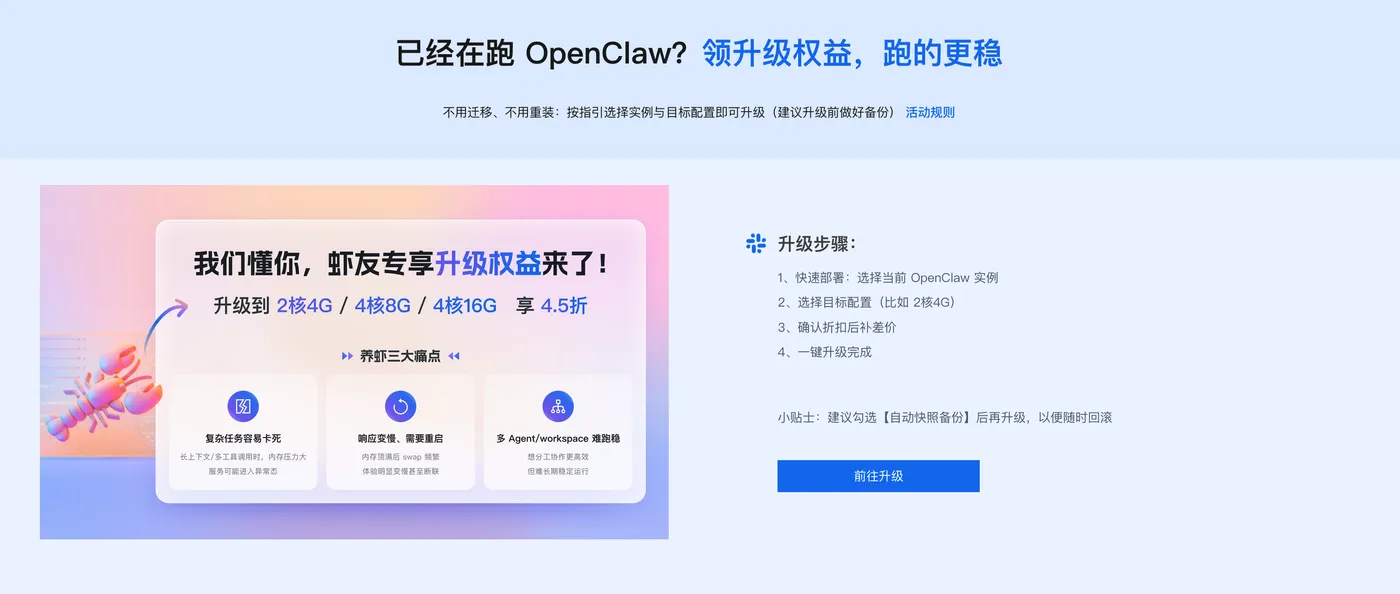
OpenClaw对服务器硬件资源有明确最低门槛,单纯文本对话任务资源消耗较低,如果启用网页浏览、代码沙箱执行等工具,内存占用会出现明显上涨。最低硬件配置为1核2G内存,系统盘20G以上磁盘空间,该配置仅适合简单功能测试;正式生产环境推荐2核4G配置;频繁使用浏览器采集、多Agent并发任务建议升级4核8G实例,避免内存溢出造成进程异常退出、任务中途中断。
操作系统优先选择主流Linux发行版本,Ubuntu 22.04 LTS或者CentOS Stream 9,项目原生针对Linux环境深度适配;Windows系统不支持原生部署OpenClaw,如果必须使用Windows,需要借助WSL2子系统运行。网络层面,实例出站网络必须通畅,保证服务器可以访问外部互联网,用于下载安装脚本、访问百炼模型接口;后续开启Web网关的场景,需要在ECS安全组提前规划入方向端口放行策略。
如果计划大量使用网页抓取联网工具,优先选择海外地域实例,规避国内网络环境带来的网页访问限制。
零基础部署AI Agent:OpenClaw/Hermes Agent喂饭级步骤流程
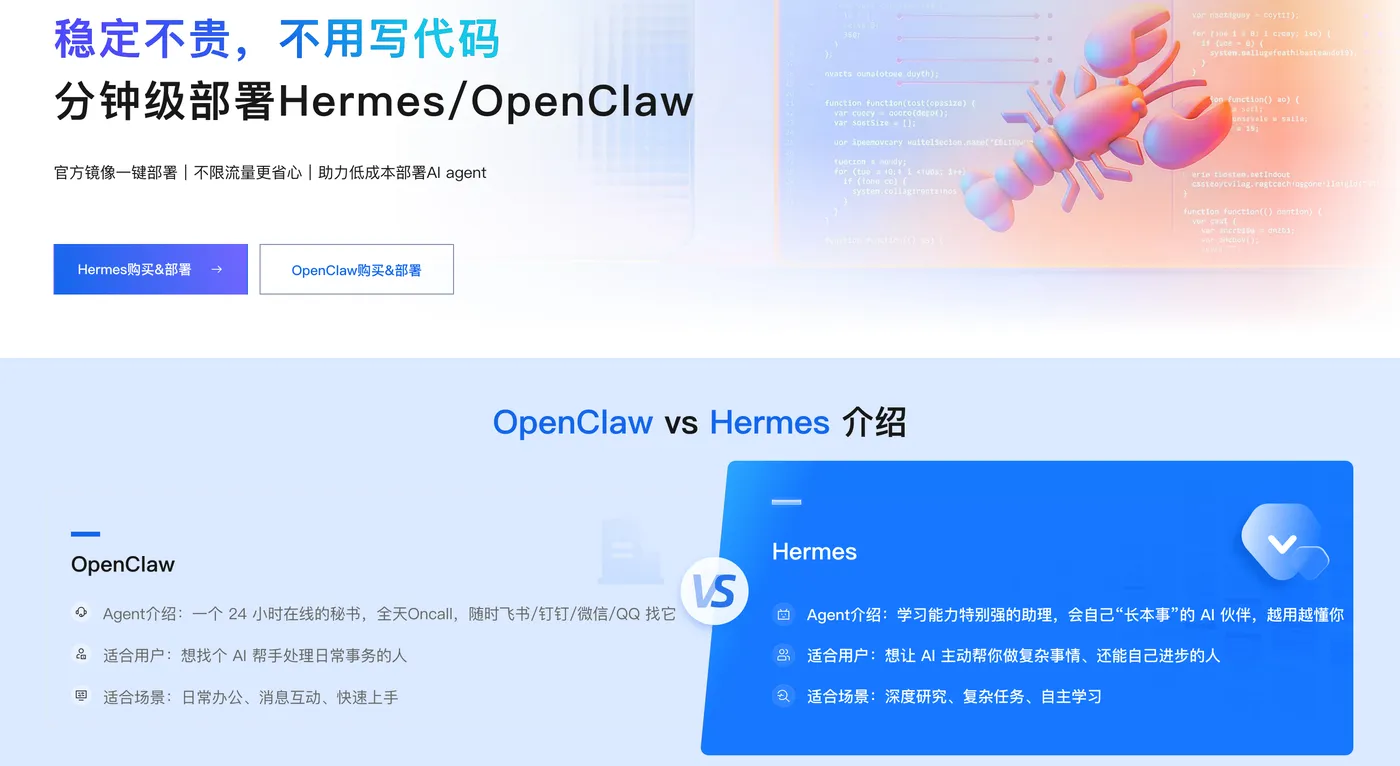
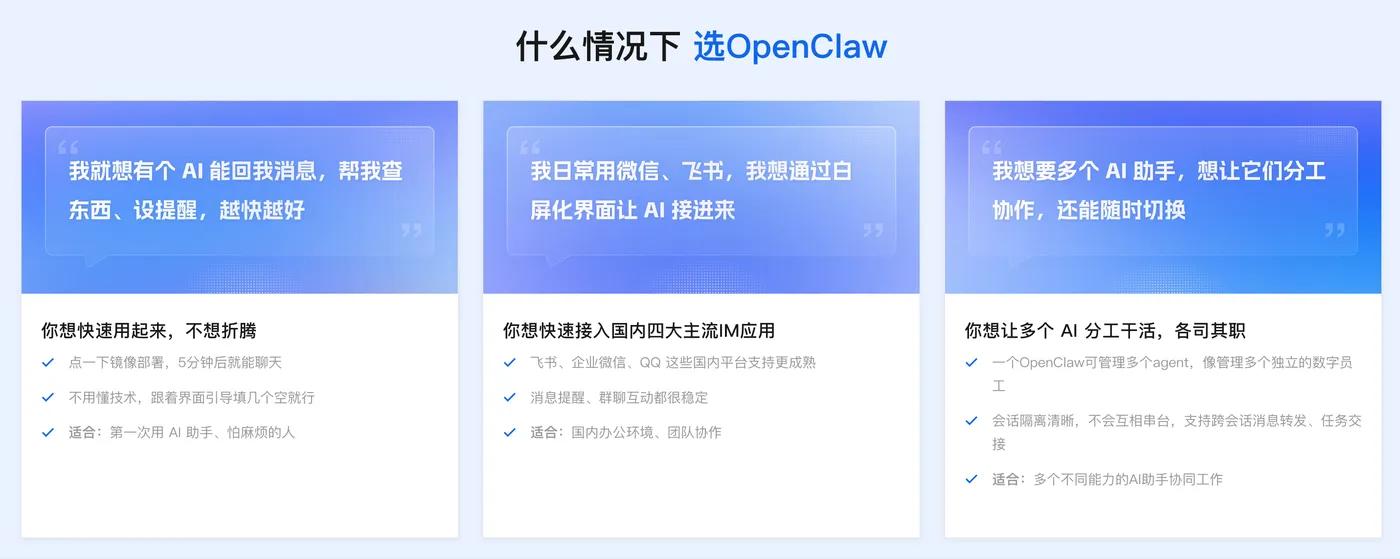
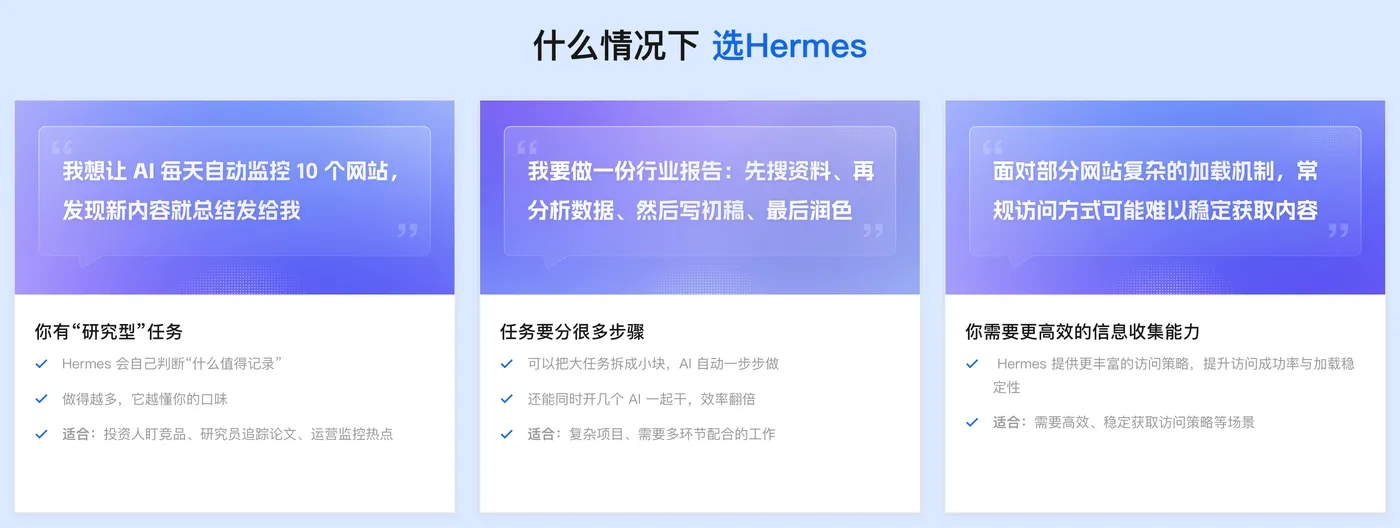
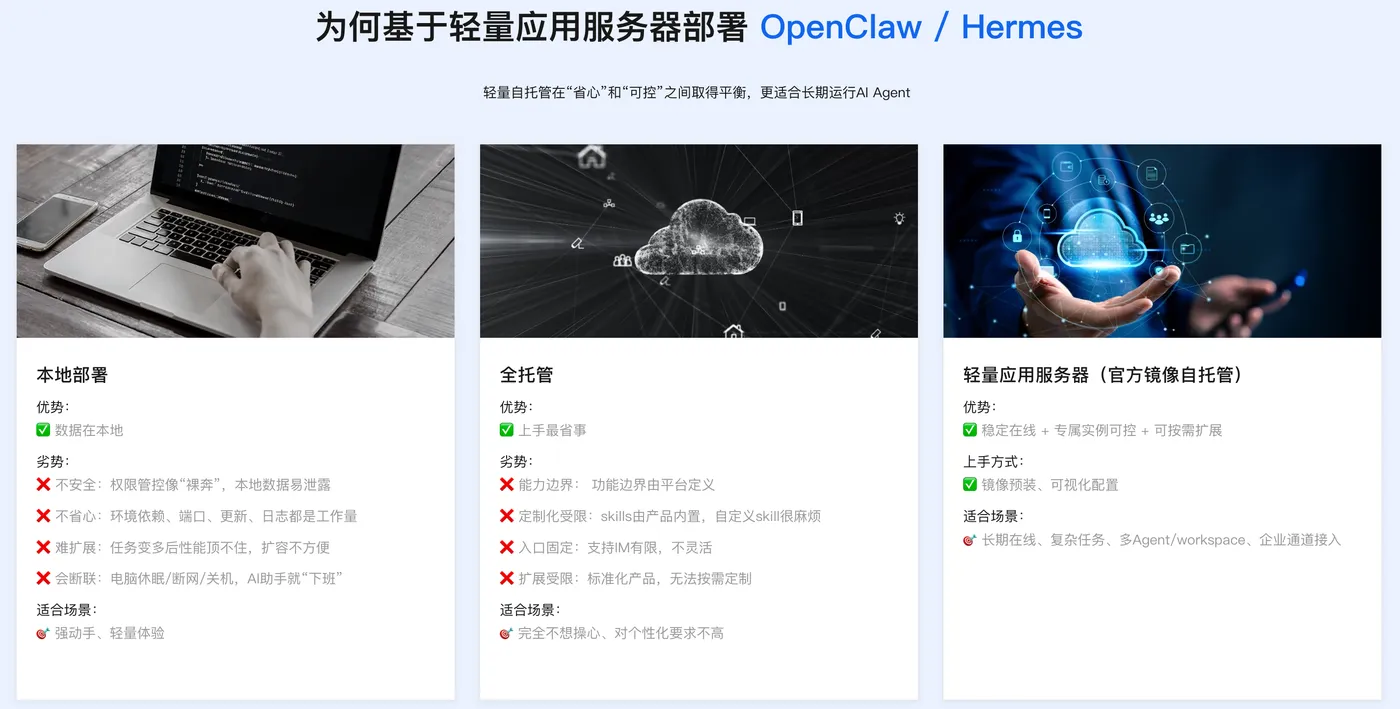
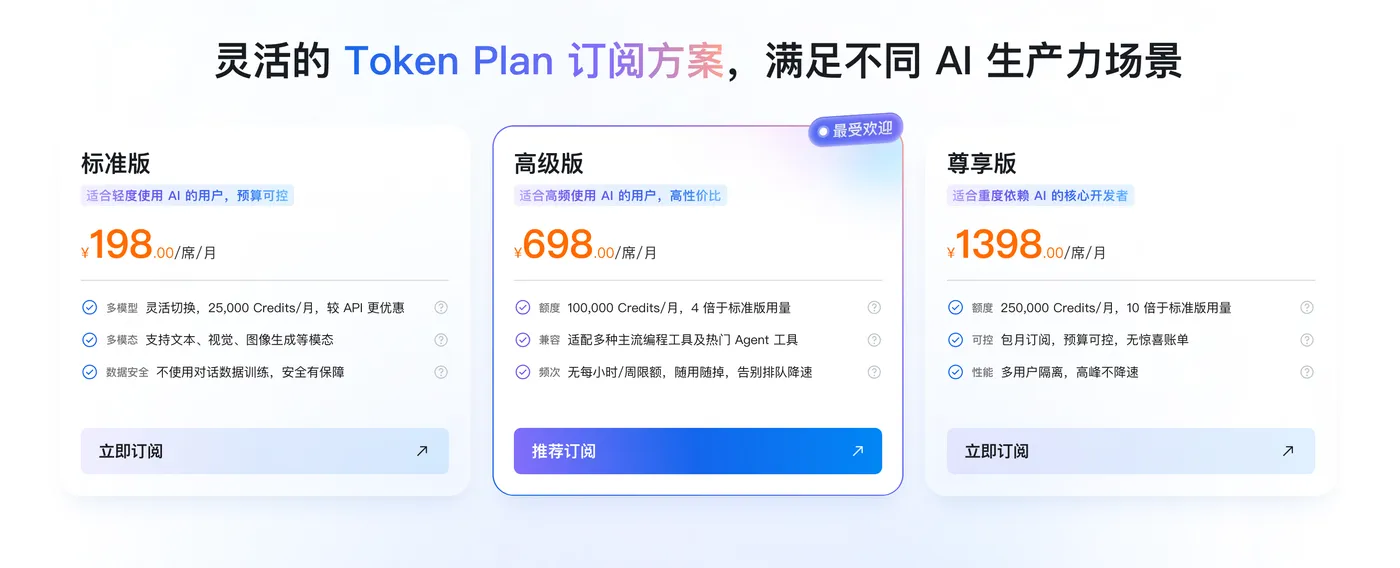
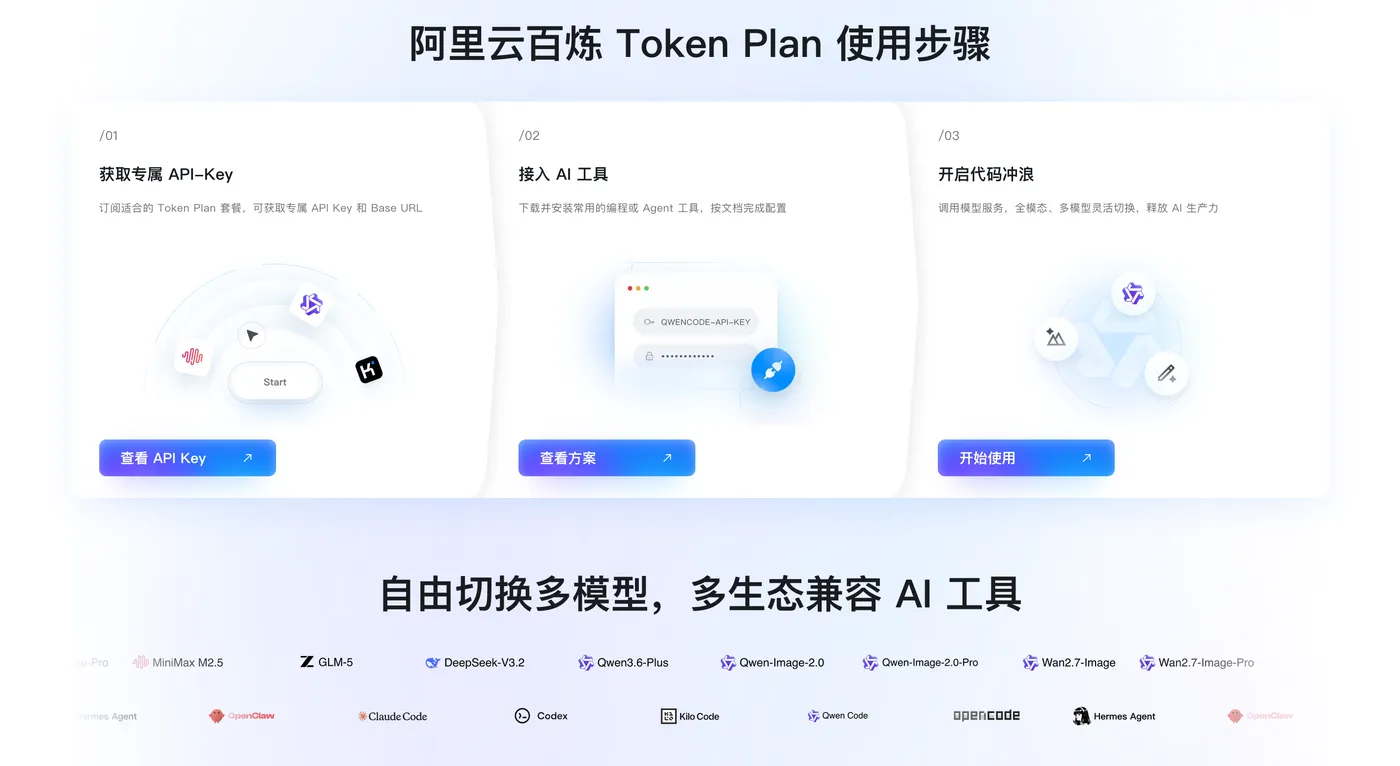
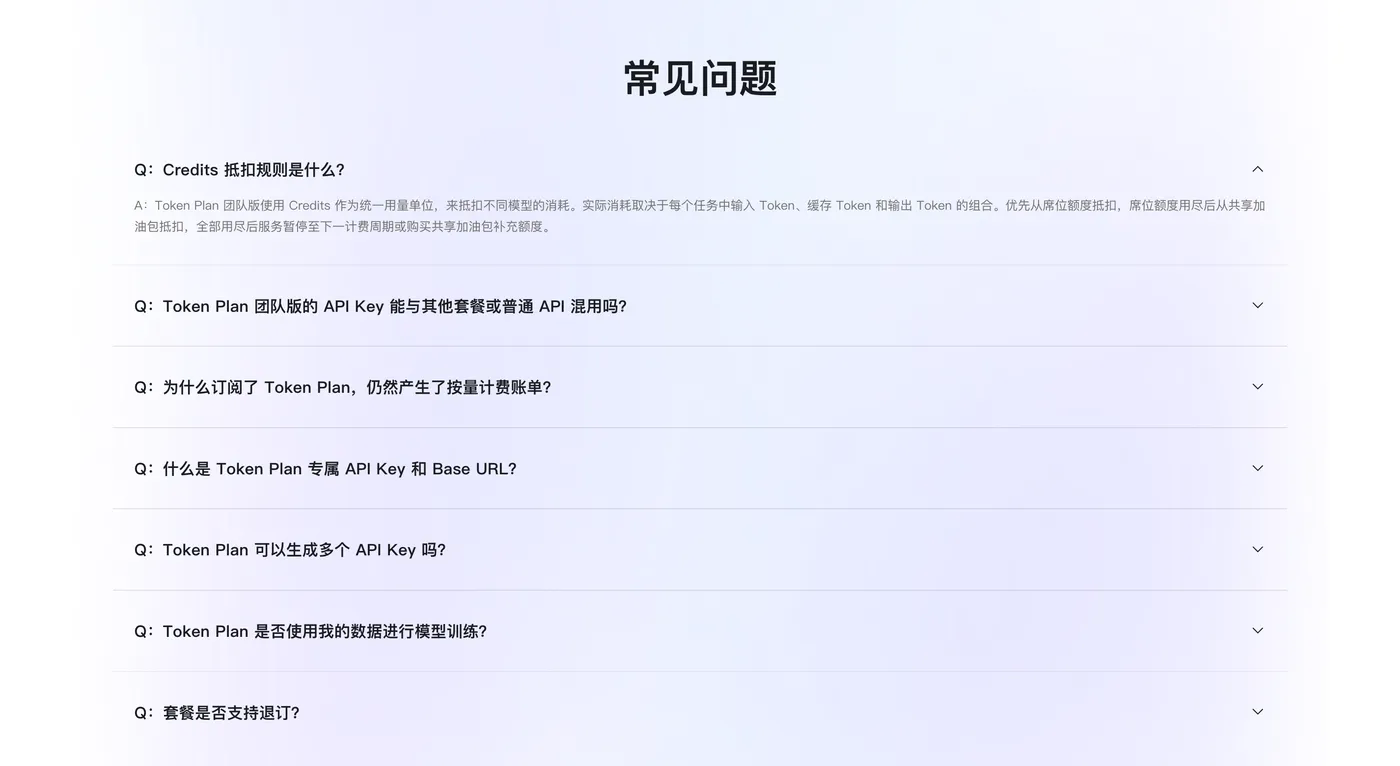
👉访问订阅阿里云百炼Token Plan AI大模型服务 。支持多模型切换,用于多模态模型灵活调用,实现多模型、多工具、多场景下的额度共享与统一管理,兼顾灵活性、稳定性与安全性,大幅降低企业使用大模型的门槛与成本。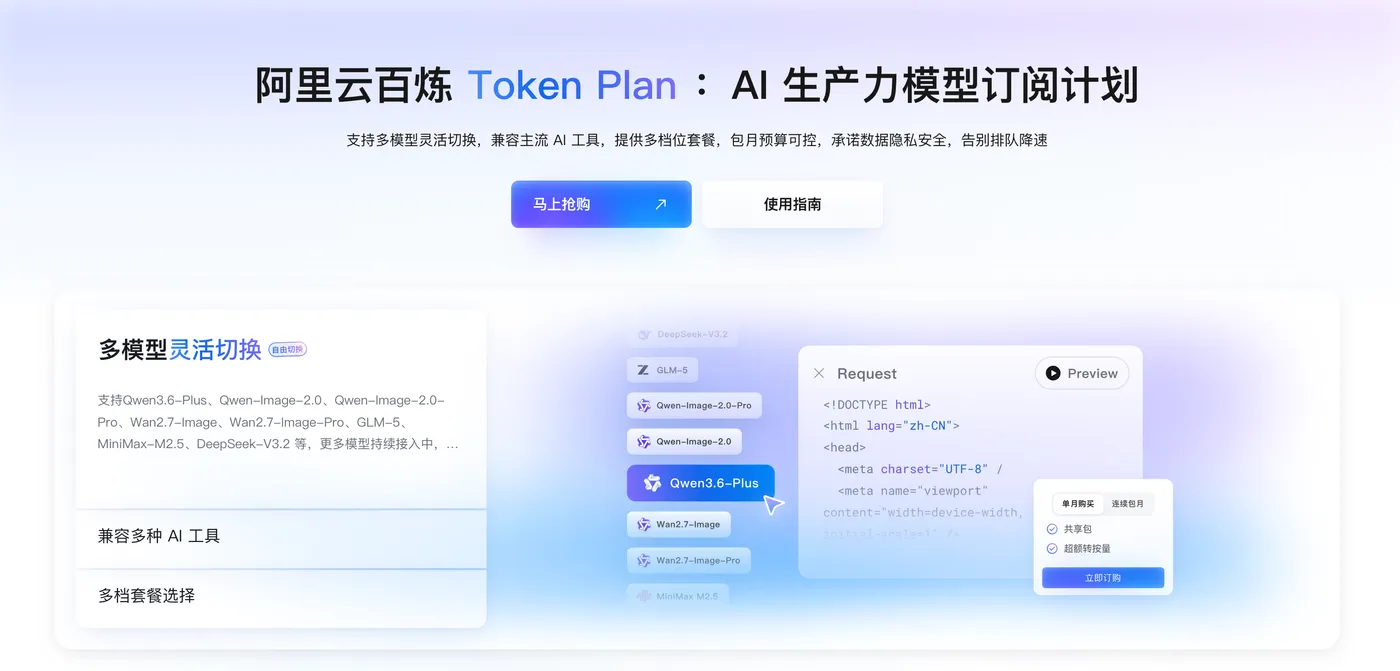
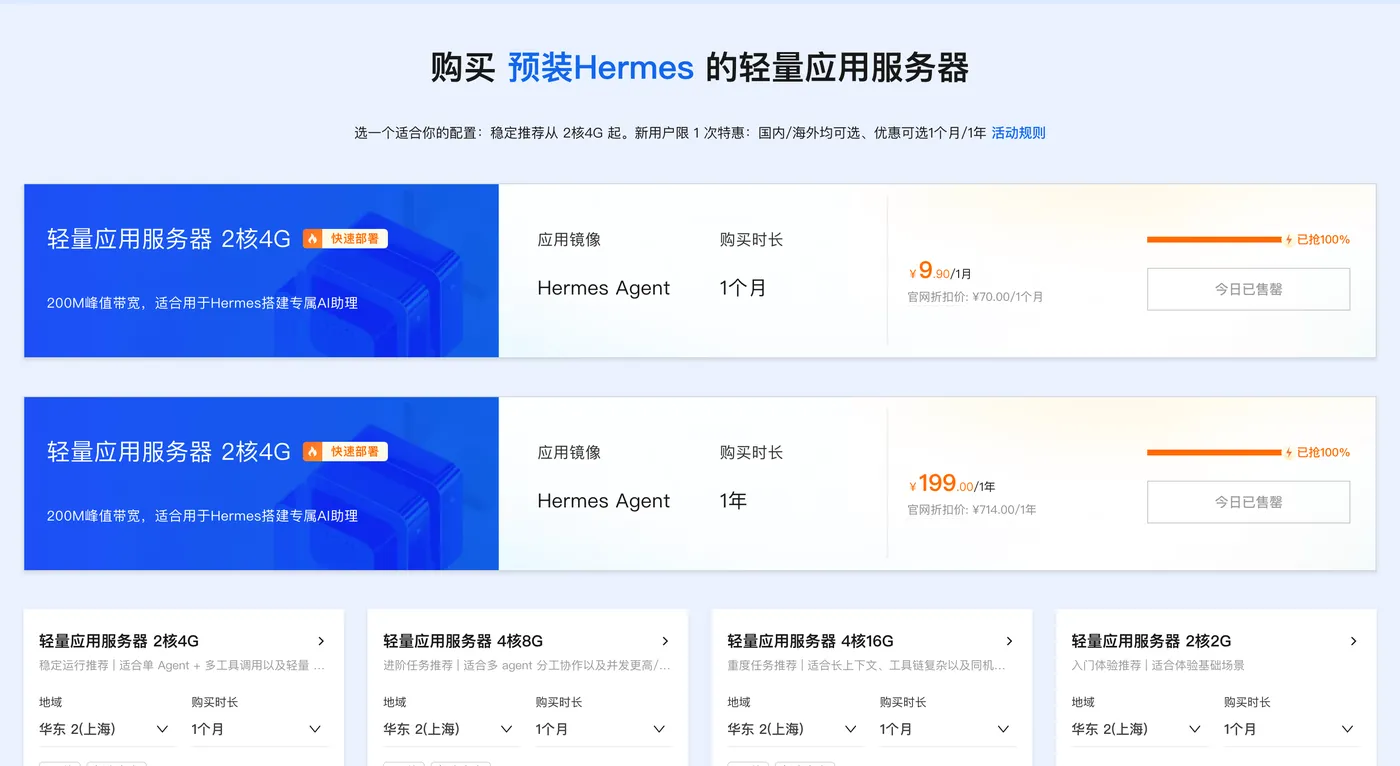
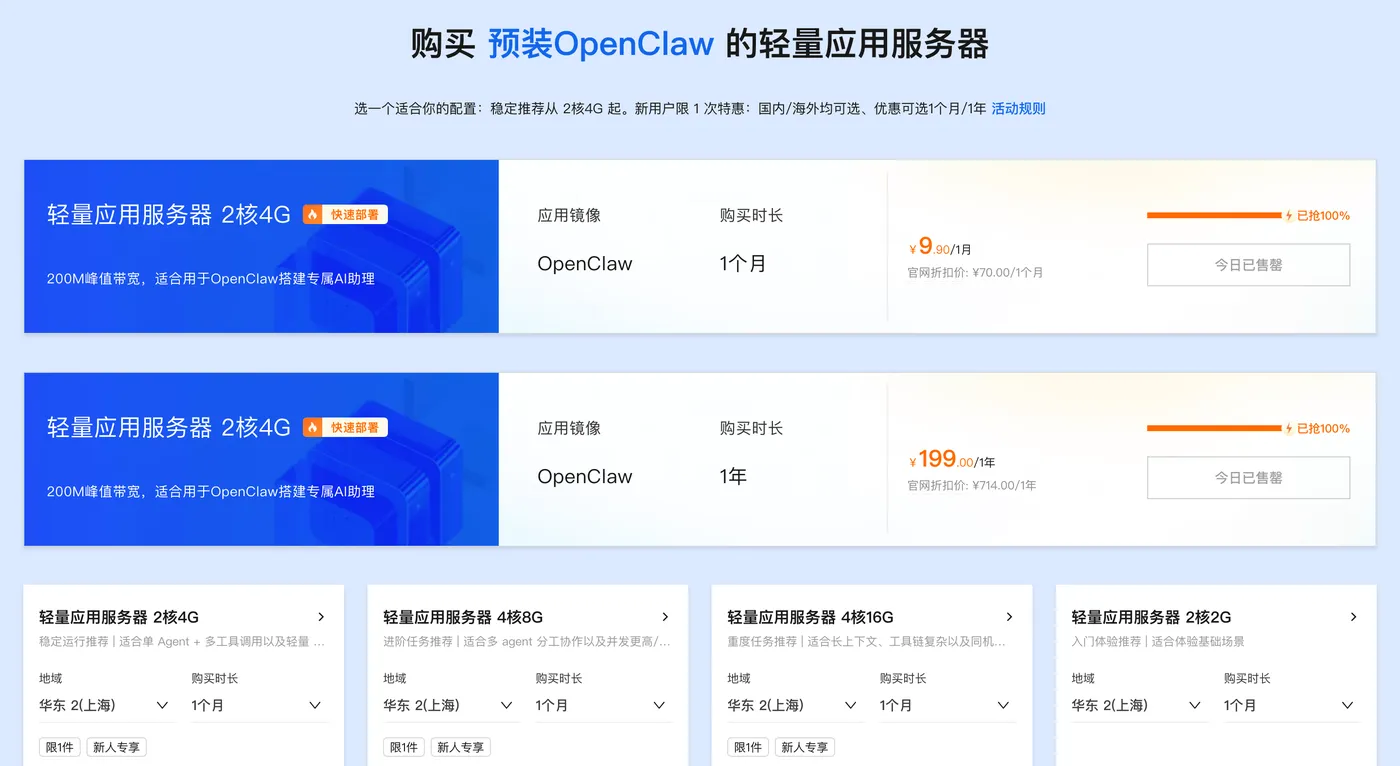
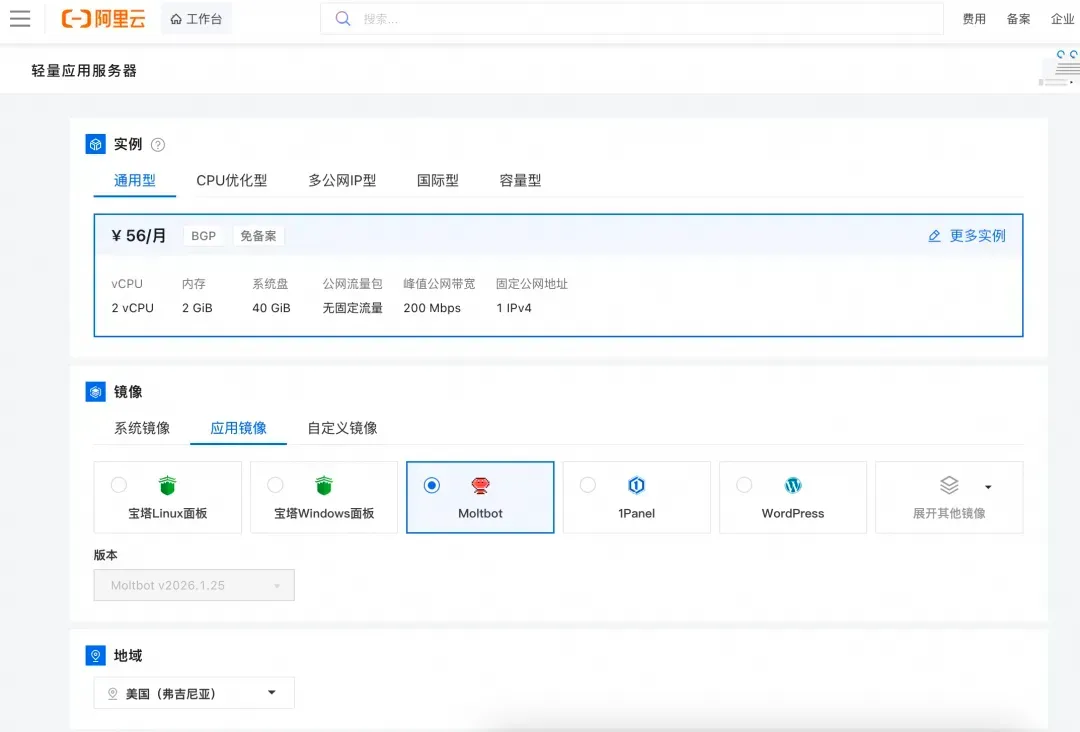
第二步:👉打开选择阿里云轻量应用服务器,配置参考如下:
- 镜像:OpenClaw(或Hermes Agent)镜像(已经购买服务器的用户可以重置系统重新选择镜像)
- 实例:内存必须2GiB及以上。
- 地域:默认美国(弗吉尼亚),目前中国内地域(除香港)的轻量应用服务器,联网搜索功能受限。
- 时长:根据自己的需求及预算选择。
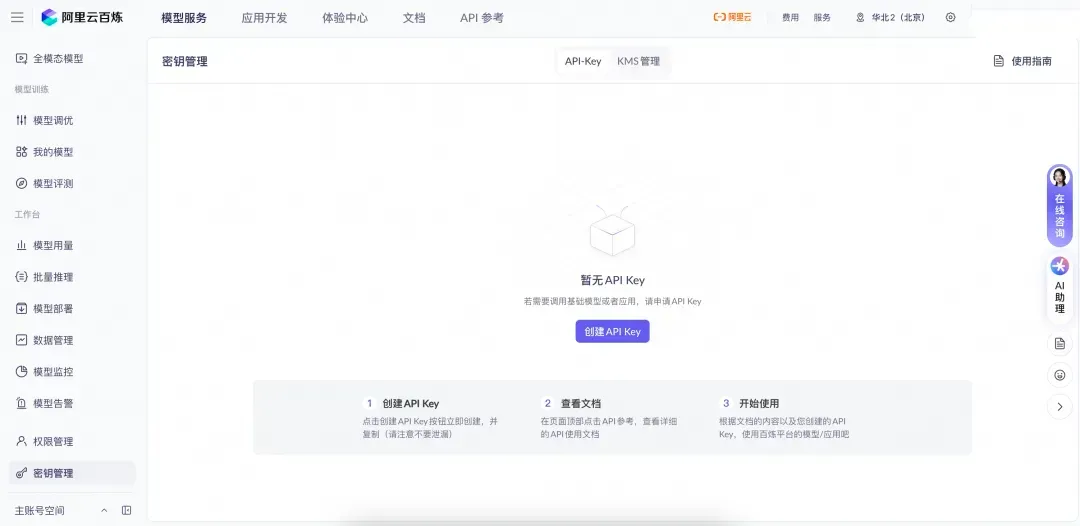
第三步:打开访问阿里云百炼大模型控制台,找到密钥管理,单击创建API-Key。
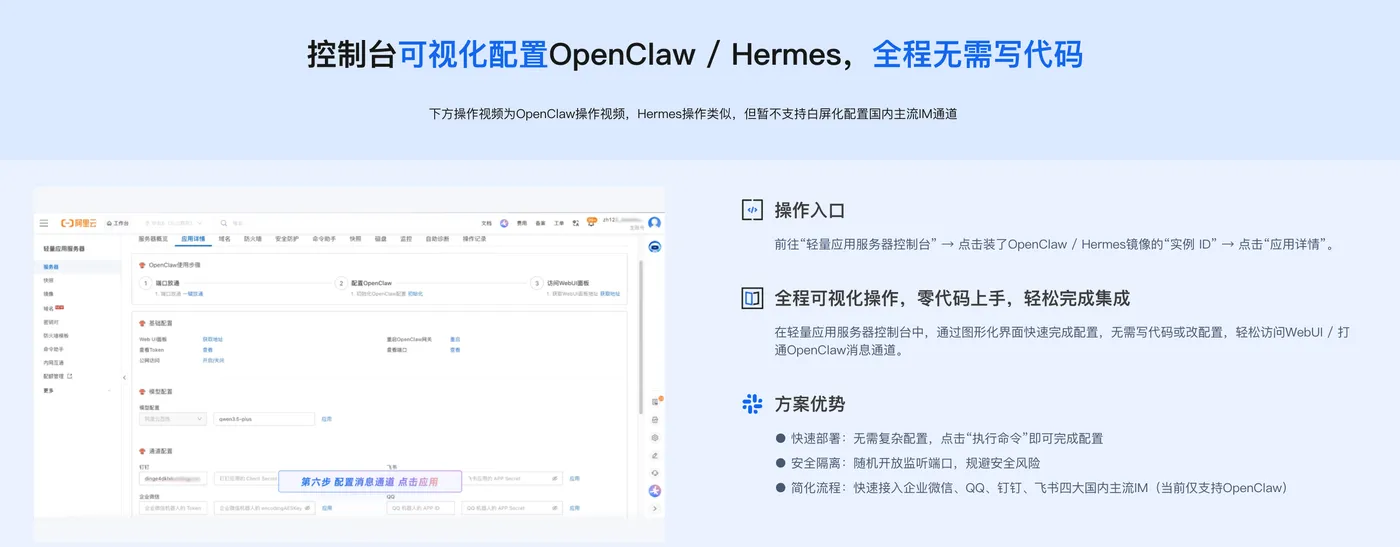
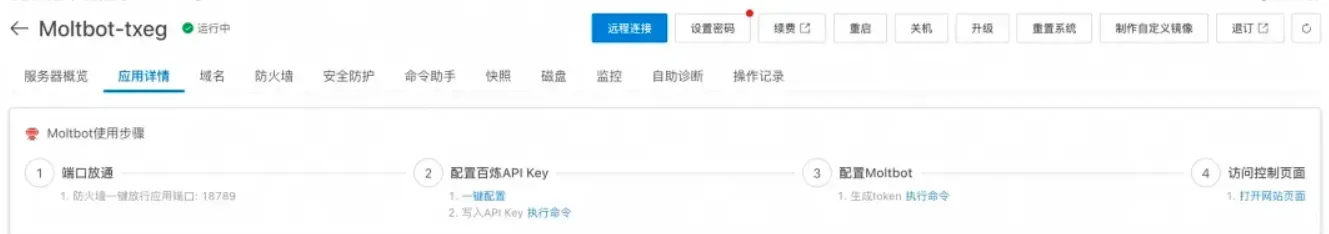
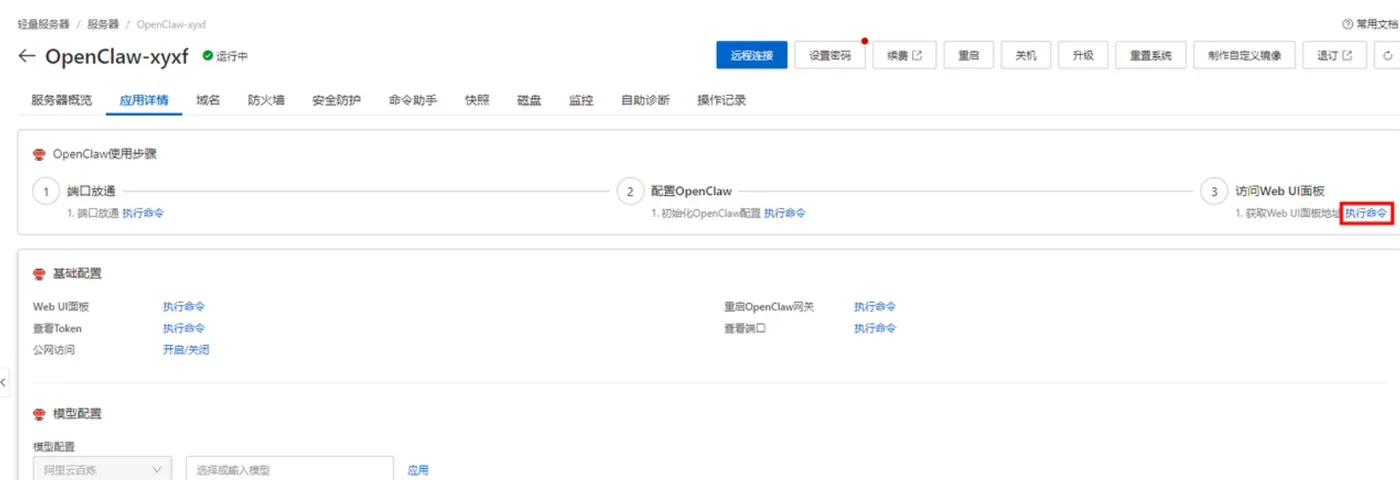
前往轻量应用服务器控制台,找到安装好OpenClaw的实例,进入「应用详情」放行18789端口、配置百炼API-Key、执行命令,生成访问OpenClaw的Token。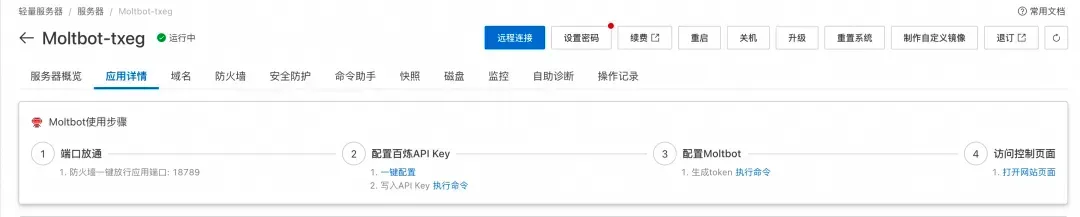
- 端口放通:需要放通对应端口的防火墙,单击一键放通即可。
- 配置百炼API-Key,单击一键配置,输入百炼的API-Key。单击执行命令,写入API-Key。
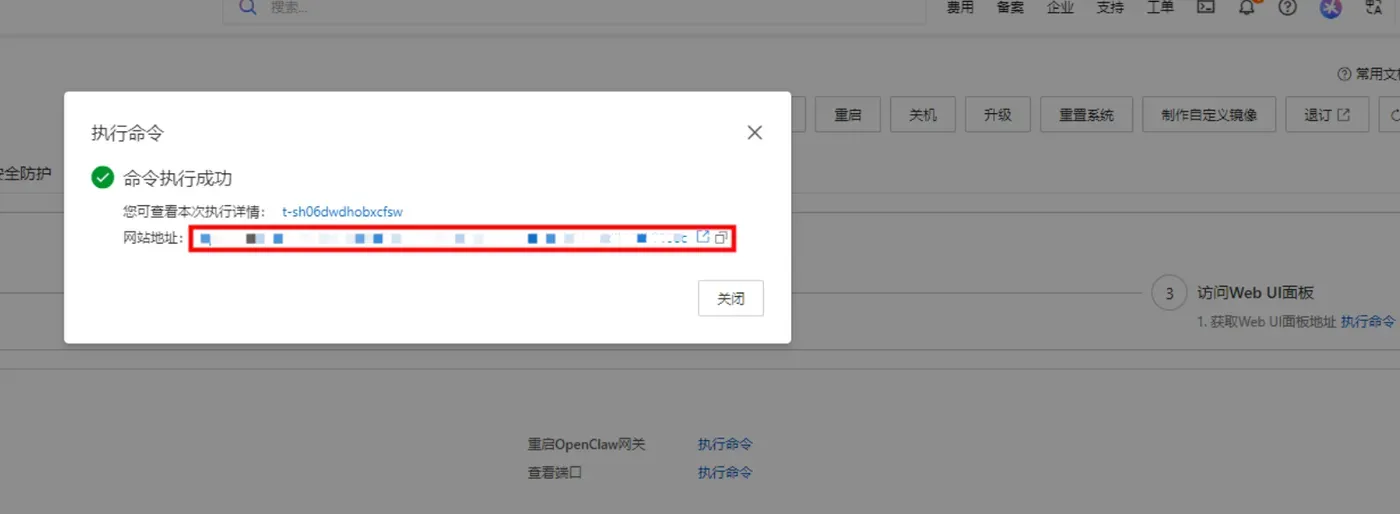
- 配置OpenClaw/Hermes:单击执行命令,生成访问OpenClaw/Hermes的Token。
- 访问控制页面:单击打开网站页面可进入OpenClaw/Hermes对话页面。
阿里云百炼Coding Plan API-Key 获取、配置保姆级教程:
创建API-Key,推荐访问订阅阿里云百炼Coding Plan,阿里云百炼Coding Plan每天两场抢购活动,从按tokens计费升级为按次收费,可以进一步节省费用!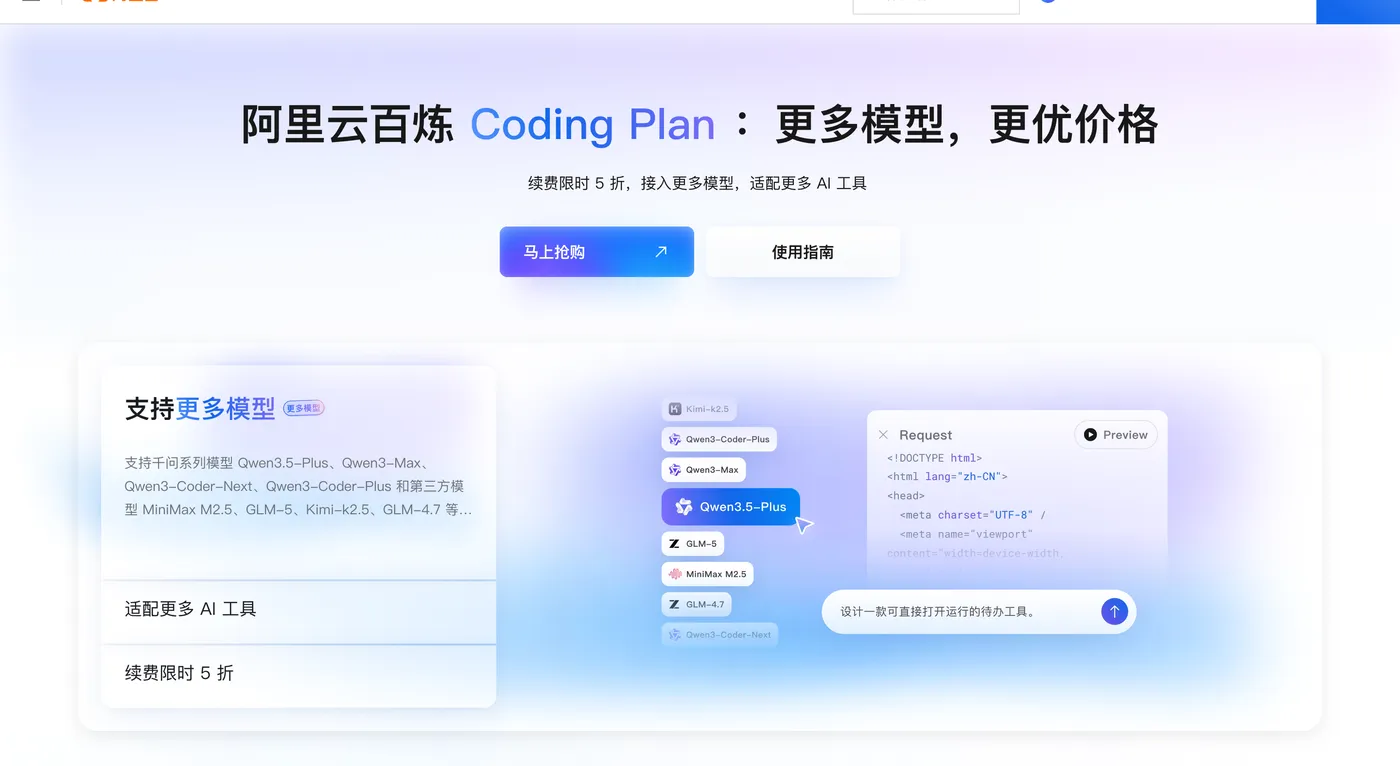
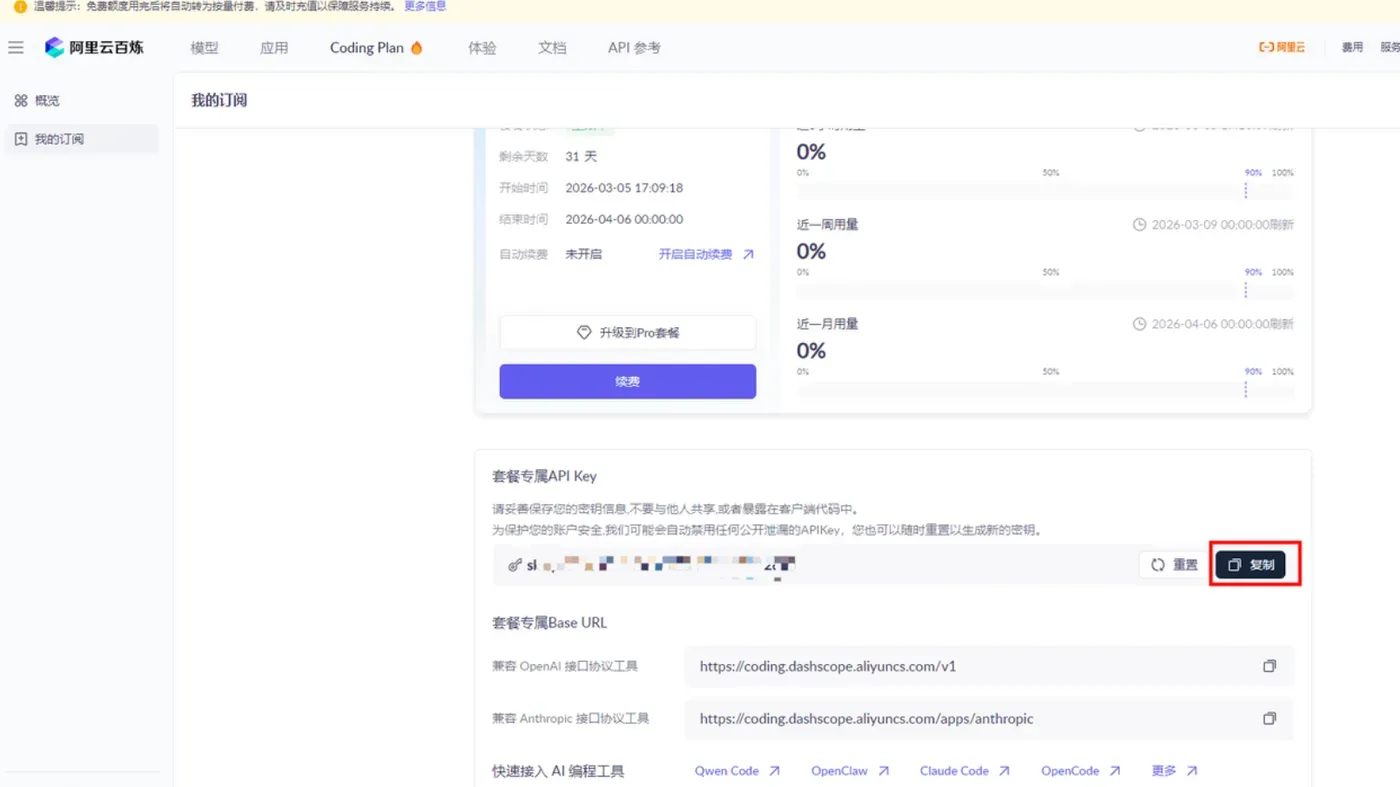
- 购买后,在控制台生成API Key。注:这里复制并保存好你的API Key,后面要用。
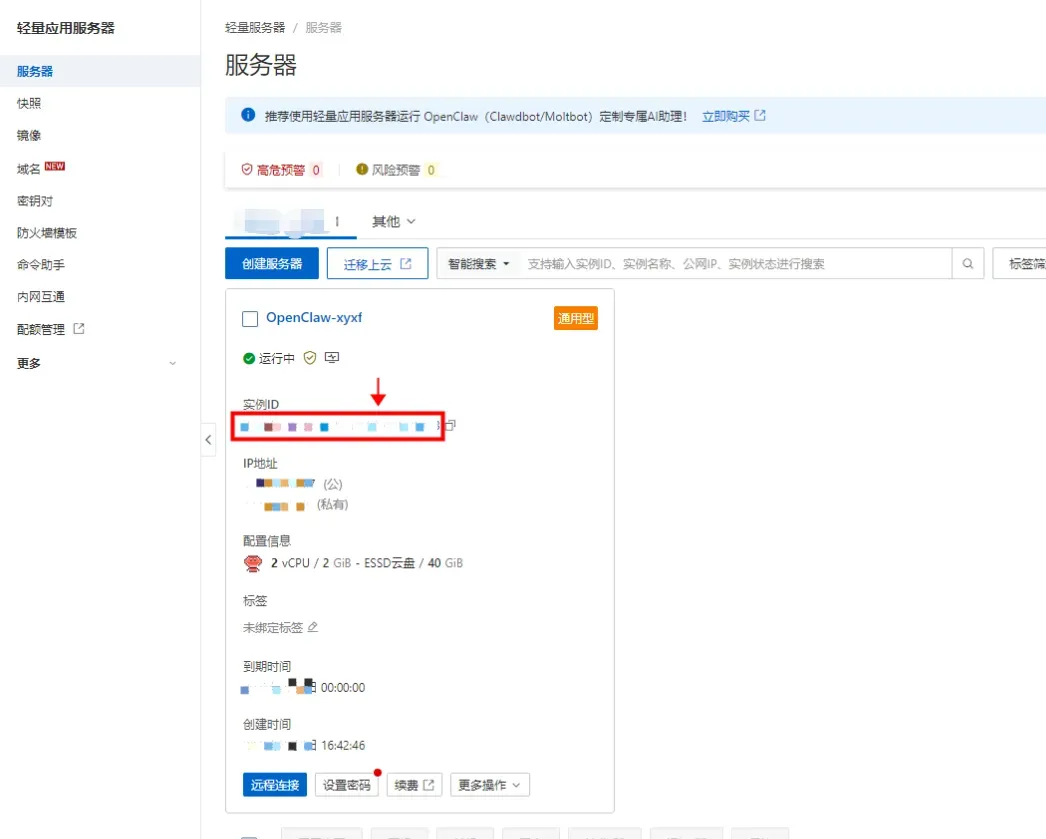
- 回到轻量应用服务器-控制台,单击服务器卡片中的实例 ID,进入服务器概览页。
- 在服务器概览页面单击应用详情页签,进入服务器详情页面。
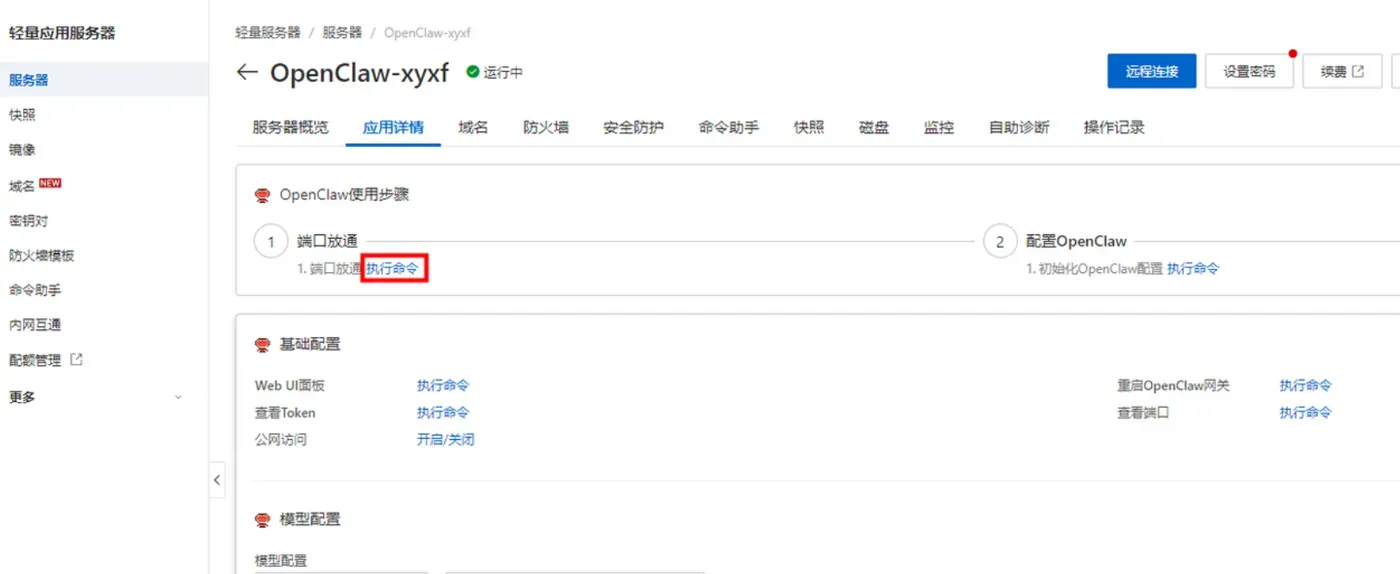
- 端口放通在OpenClaw使用步骤区域中,单击端口放通下的执行命令,可开放获取OpenClaw 服务运行端口的防火墙。
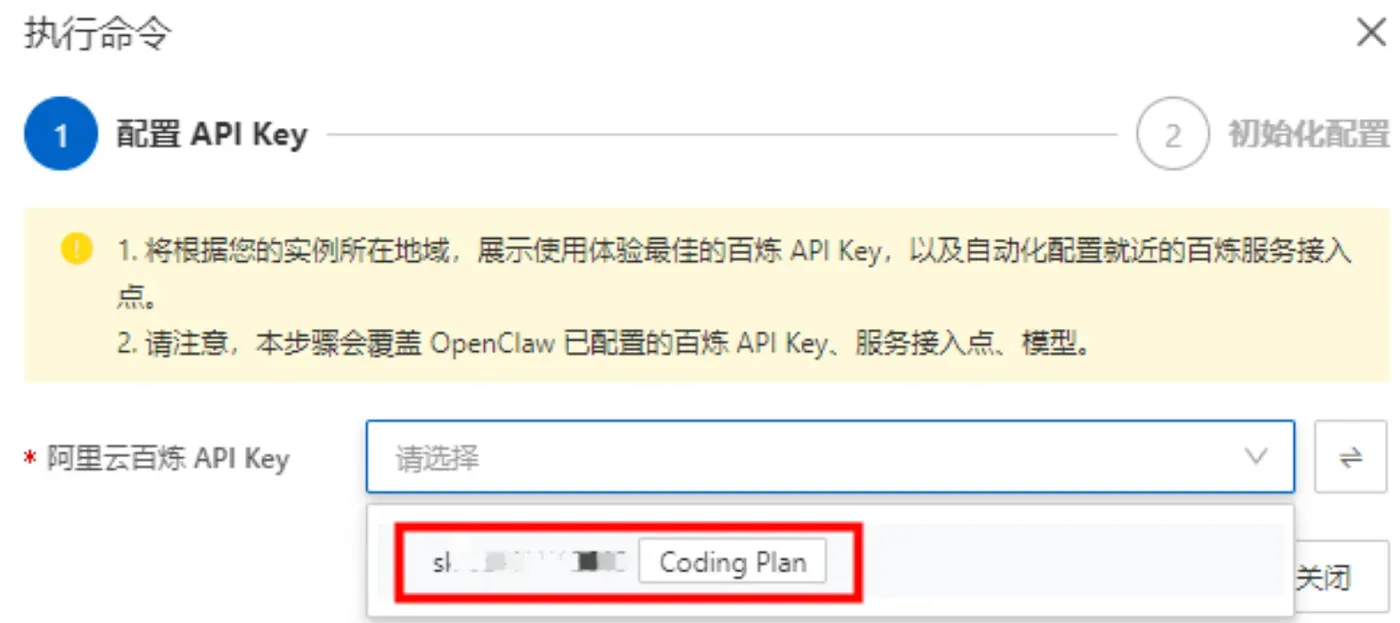
- 这里系统会列出我们第一步中创建的阿里云百炼 Coding Plan的API Key,直接选择就可以。
- 获取访问地址单击访问 Web UI 面板下的执行命令,获取 OpenClaw WebUI 的地址。
ECS实例创建完成之后,使用Workbench或者SSH工具登录ECS终端,执行curl命令提前验证服务器和百炼接口连通性,提前排除网络层面故障:
接口正常返回JSON对话结果,代表账号、密钥、接口地址全部正常;如果返回报错,优先处理账号订阅、密钥权限问题,再去配置OpenClaw。export TEST_API_KEY="sk‑sp‑你的TokenPlan密钥" curl https://token-plan.cn-beijing.maas.aliyuncs.com/compatible-mode/v1/chat/completions \ -H "Authorization: Bearer $TEST_API_KEY" \ -H "Content‑Type:application/json" \ -d '{ "model":"qwen3‑plus", "messages":[{"role":"user","content":"hello"}] }'
1.2 百炼Token‑Plan订阅与密钥准备
Token‑Plan分为个人版以及团队版,个人版面向独立开发者,订阅后分配滚动周期Credits额度;团队版支持多坐席、多成员权限隔离,适合团队协同开发。OpenClaw完全兼容两套订阅模式。
重要区分:Token‑Plan使用sk‑sp‑开头专属API Key,和普通按量付费sk‑开头密钥完全隔离,两套密钥接口地址、鉴权逻辑不一样,密钥不能混用。订阅完成之后进入百炼控制台密钥管理页面,创建Token‑Plan类型API Key,密钥只会完整展示一次,务必复制保存,禁止硬编码写入业务代码,防止密钥泄露带来Credits被恶意消耗。同时记录Token‑Plan兼容OpenAI协议的Base URL,后续配置Agent需要填写。
注意:订阅额度耗尽之后模型调用会直接返回报错,不会自动切换到按量计费模式,业务运行期间需要持续关注Credits余量,防止Agent任务中途中断。
二、ECS服务器系统环境初始化
登录ECS终端,更新系统软件源,安装基础依赖组件curl、git、wget、build‑essential、python3,缺少依赖会直接导致OpenClaw安装脚本执行失败。
Ubuntu 22.04执行初始化命令:
sudo apt update -y
sudo apt upgrade -y
sudo apt install curl git wget ca-certificates build-essential python3 -y
CentOS Stream 9系统执行:
sudo yum update -y
sudo yum install curl git wget ca-certificates gcc gcc-c++ make python3 -y
校验基础工具是否安装成功:
curl --version
git --version
OpenClaw底层依赖Node.js 22及以上版本,版本过低会启动失败,查看Node版本:
node -v
OpenClaw配置文件、会话记忆、技能插件数据默认存放于~/.openclaw目录,提前手动创建目录,规避目录不存在带来的权限异常:
mkdir -p ~/.openclaw
三、OpenClaw两种部署实施方案
方案一:一键脚本部署,适合快速测试验证
官方一键安装脚本会自动处理Node.js运行环境、项目依赖、环境变量写入,部署速度快,适合测试环境、快速体验。国内ECS环境如果访问官方源卡顿,可使用国内镜像脚本。
海外实例执行官方原版脚本:
curl -fsSL https://openclaw.ai/install.sh | bash
国内ECS使用国内加速脚本:
curl -fsSL https://open‑claw.org.cn/install‑cn.sh | bash
脚本执行完成之后,必须重新加载shell环境变量,否则终端识别不到openclaw命令。
# bash终端执行
source ~/.bashrc
# 如果使用zsh终端
# source ~/.zshrc
校验是否安装成功,查看版本号:
openclaw --version
输出版本号代表安装完成;提示command not found,代表环境变量未生效,重新source或者断开SSH会话重新登录服务器。
OpenClaw内置环境诊断工具,部署完成优先运行诊断,自动检测依赖、目录权限、运行环境风险点:
openclaw doctor
按照doctor输出提示修复对应的环境告警,减少后续运行故障。
交互式初始化向导,快速完成基础环境配置:
openclaw onboard
方案二:Docker容器部署,推荐生产长期运行
生产环境长期稳定运行,优先Docker容器部署,环境隔离性更强,不受服务器系统软件变动影响,方便日志收集、进程守护、数据持久化。
第一步安装Docker运行环境:
Ubuntu系统:
sudo apt install docker.io -y
sudo systemctl start docker
sudo systemctl enable docker
sudo usermod -aG docker $USER
CentOS Stream 9系统:
sudo yum install docker -y
sudo systemctl start docker
sudo systemctl enable docker
sudo usermod -aG docker $USER
执行完成之后,需要断开SSH重新登录,docker用户组权限才会生效。
拉取OpenClaw官方镜像:
docker pull ghcr.io/openclaw/openclaw:latest
创建宿主机持久化目录,容器内配置、会话数据映射宿主机,容器删除数据不会丢失:
mkdir -p ~/.openclaw
启动容器,设置容器异常自动重启,做资源限制,映射18789网关端口:
docker run -d \
--name openclaw \
--restart unless‑stopped \
--memory 4G --cpus 2 \
-p 18789:18789 \
-v ~/.openclaw:/home/node/.openclaw \
ghcr.io/openclaw/openclaw:latest
查看容器运行状态:
docker ps
STATUS列状态为Up代表容器正常启动。进入容器内部终端,后续配置命令都需要在容器内部执行:
docker exec -it openclaw /bin/sh
注意Docker模式配置文件路径为
/home/node/.openclaw/openclaw.json,不要修改宿主机其他无关路径文件。
四、OpenClaw对接百炼Token‑Plan详细配置
OpenClaw支持交互式向导配置、命令行参数写入配置、手动编辑openclaw.json配置文件三种方式完成模型接入,命令行方式不容易出现json格式缩进错误,新手优先使用命令行方式。
把命令中的
YOUR_SP_API_KEY替换为自己sk‑sp‑开头的Token‑Plan专属密钥。
脚本直接部署环境,直接在服务器SSH终端执行;Docker容器部署,先进入容器sh终端再执行下面整套命令。
# 设置模型服务商为bailian‑token‑plan
openclaw config set model.provider bailian-token-plan
# Token‑Plan北京地域接口地址
openclaw config set model.base_url https://token-plan.cn-beijing.maas.aliyuncs.com/compatible-mode/v1
# 设置Token‑Plan专属API Key
openclaw config set model.api_key YOUR_SP_API_KEY
# 设置默认调用大模型,可切换qwen3‑flash / qwen3‑plus / qwen3‑max
openclaw config set model.default bailian-token-plan/qwen3‑plus
配置完成,查看完整配置确认参数写入无误:
openclaw config show
也可以直接读取配置文件查看原始内容:
#脚本部署
cat ~/.openclaw/openclaw.json
#Docker容器内查看
cat /home/node/.openclaw/openclaw.json
配置完成之后重启网关服务,让全部配置参数正式生效:
openclaw gateway restart
执行简单对话测试,验证整套链路是否连通:
openclaw tui -q "简述OpenClaw具备哪些核心能力"
智能体正常返回文本,代表Token‑Plan对接全部成功;出现报错,参考后文故障排查部分定位问题。
也可以直接进入交互式TUI多轮对话终端:
openclaw tui
五、Web网关服务部署,实现浏览器访问
单纯TUI终端只能SSH终端交互,如果想要浏览器网页访问Agent,需要启用gateway网关组件,对外提供WebUI交互页面,默认服务端口18789。
脚本部署环境,查看网关状态:
openclaw gateway status
网关未运行,执行启动网关命令:
openclaw gateway run --bind lan --host 0.0.0.0 --port 18789
Docker容器部署,启动容器时已经完成18789端口映射,容器内部重启网关即可。
网络端口放行至关重要:
- ECS安全组入方向放行18789端口;
- 服务器系统防火墙放行端口。
Ubuntu ufw防火墙放行:
sudo ufw allow 18789/tcp
CentOS firewalld防火墙放行:
sudo firewall-cmd --add-port=18789/tcp --permanent
sudo firewall-cmd --reload
浏览器访问地址 http://ECS公网IP:18789,即可打开OpenClaw网页交互界面。
安全提示:不建议直接对全网开放网关,建议安全组只放行自己办公公网IP访问,避免未授权访问消耗订阅Credits。
查看端口占用排查端口冲突:
lsof -i :18789
六、后台持久化运行与开机自启配置
脚本部署使用systemd托管服务
SSH断开、服务器重启之后依然保持OpenClaw持续运行,创建systemd用户服务单元。OpenClaw推荐使用user级systemd服务,无需root权限。
openclaw gateway install --force
# 开启用户驻留,断开SSH依旧保持服务运行,只需要执行一次
sudo loginctl enable-linger $USER
重载配置,设置开机自启:
systemctl --user daemon-reload
systemctl --user enable openclaw-gateway
systemctl --user start openclaw-gateway
#查看运行状态
systemctl --user status openclaw-gateway
#查看实时运行日志
journalctl --user -u openclaw-gateway -f
Docker容器部署开机自启
容器启动参数已经配置--restart unless‑stopped,服务器重启会自动拉起容器,无需额外配置,只需要保证docker服务开机自启。
七、工具能力启用、日志与额度监控
OpenClaw内置网页浏览、本地文件读写、代码沙箱执行、联网检索等工具组件,执行交互式设置向导开启需要的工具,不需要的工具建议关闭,降低资源开销与安全风险。
openclaw onboard
查看Agent运行日志,用于排查任务异常:
#脚本部署查看日志
openclaw logs --follow
#Docker容器查看实时日志
docker logs -f openclaw
业务调优建议:普通日常任务默认选用qwen3‑flash,减少Credits消耗;高复杂度推理任务切换qwen3‑max。修改默认模型命令:
openclaw config set model.default bailian-token-plan/qwen3‑flash
openclaw gateway restart
定期备份Agent全部会话、技能配置数据,防止实例故障丢失数据,备份命令:
tar -zcvf openclaw_backup_$(date +%Y%m%d).tar.gz ~/.openclaw
八、高频故障排查
故障1:执行openclaw提示command not found
环境变量没有加载,执行source ~/.bashrc,断开SSH重新登录;Docker环境确认命令是在容器内部执行,而不是宿主机直接执行。
故障2:返回401鉴权失败
- 确认使用的是
sk‑sp‑Token‑Plan专属密钥,不要使用普通按量密钥; - 核对base_url地址,不要多余空格换行;
- 确认Token‑Plan订阅没有过期,Credits没有全部耗尽;
- 优先使用curl单独测试接口,区分是账号问题还是Agent配置问题。
故障3:Web浏览器打不开网关页面
- 网关启动参数必须
--host 0.0.0.0,不能写127.0.0.1; - ECS安全组入方向放行18789端口;
- 服务器操作系统防火墙放行端口;
- Docker部署确认做端口映射
‑p 18789:18789; - 检查端口是否被其他进程占用。
故障4:可以正常对话,但是工具调用失败
执行环境诊断:
openclaw doctor
检查依赖组件完整性;启用浏览器网页抓取工具对内存要求高,内存不足会直接导致工具执行失败,建议至少2G以上可用内存。
故障5:配置错乱需要重置
重置配置之前务必备份原有配置文件:
cp ~/.openclaw/openclaw.json ~/.openclaw/openclaw.json.bak
openclaw config clean
openclaw gateway restart
clean完成之后,重新执行全套openclaw config set配置命令。
故障6:请求接口超时连接失败
在服务器终端curl测试Token‑Plan接口地址,确认ECS实例出站网络没有被限制,安全组出站策略允许访问公网HTTPS接口。
九、安全注意事项
- OpenClaw具备服务器命令执行、本地文件读写能力,Web网关不要无限制开放给全网公网,安全组限制来源IP,或者增加网关访问密码鉴权。
- Token‑Plan专属API密钥做好保护,一旦密钥泄露,他人可以消耗你的订阅Credits;怀疑泄露立刻在百炼控制台撤销旧密钥,生成新密钥重新配置Agent。
- 尽量使用普通非root系统用户运行OpenClaw,不使用root账号启动进程,降低恶意指令带来服务器风险。
- 定期备份
~/.openclaw目录,保存Agent会话记忆、自定义技能,避免实例故障数据丢失。
总结
将OpenClaw部署在ECS云服务器,搭配百炼Token‑Plan订阅套餐,能够实现7×24小时不间断运行多技能自主智能体,统一管控模型调用Credits额度,适合开发者、小团队做网页采集、代码重构、文档批量处理、各类自动化任务。
完整落地流程分为:ECS实例选型、服务器系统环境初始化,二选一完成OpenClaw部署(一键脚本适合快速验证,Docker容器适合正式生产),开通Token‑Plan订阅获取专属API密钥,执行openclaw config命令完成模型接入配置,连通性测试,部署Web网关,配置开机后台自启,做好安全加固与日志监控。
绝大多数部署报错来源于三类问题:服务器网络连通异常、Token‑Plan密钥类型混用、安全组端口未放行。遇到故障优先执行openclaw doctor环境诊断,配合curl单独验证模型接口,先保证基础文本对话正常工作,之后再开启浏览器、沙箱等复杂工具,可以大幅降低排错难度。完成整套配置之后,就可以充分发挥OpenClaw自主智能体能力,依托订阅套餐额度完成各类复杂自动化任务。
