研发图纸、财务数据、客户资料、核心源码……企业最重要的资产,绝大多数以文档形式散落在终端电脑上。一份设计稿被勒索加密、一张报价单被私拷外发、一份合同被拍照泄露,都可能造成难以估量的损失。
传统的"装个杀毒软件"思路早已不够。现代企业级文档安全防护,正在走向一条覆盖 容灾备份 → 防勒索 → 外发管控 → 权限治理 → 水印溯源 → 审计分析 的全链路体系。本文基于企业级终端安全管理平台的实际能力,拆解文档安全防护的完整技术方案。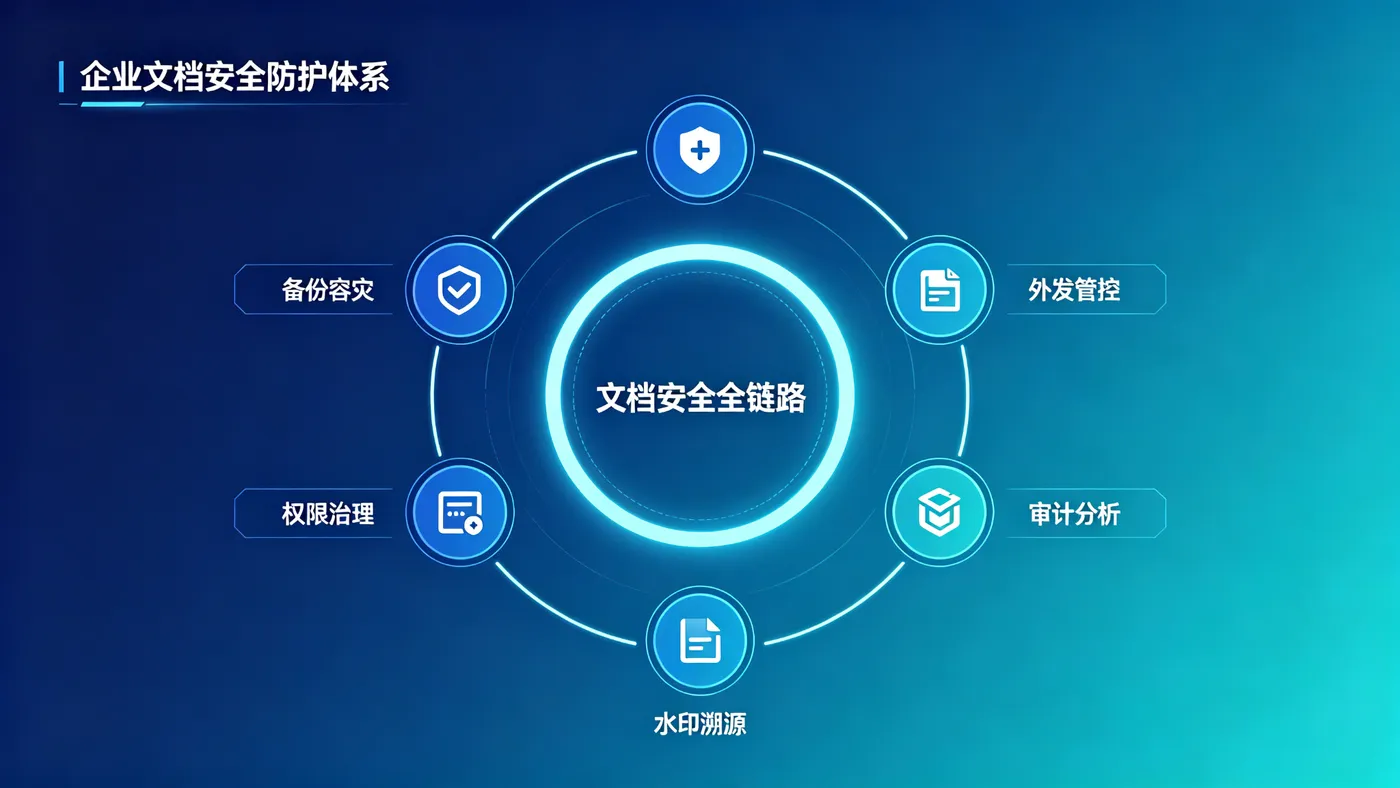
一、容灾与防勒索:先保证文档"丢不了、锁不死"
1.1 文档备份:自动容灾的第一道防线
文档被误删、被覆盖、被勒索加密,最直接的损失就是"找不回来"。文档备份功能从源头解决这个问题:
- 自动备份:终端用户修改或删除文档时,自动备份到本地,无需人工干预
- 多种备份策略:支持手动备份、按文件大小备份,并可上报备份日志
- 服务器归档:支持设置备份到服务器后删除本地备份,防止备份文件与源文件一起被破坏
- 保留份数管理:可设置保留最近的 N 份备份文件,兼顾恢复能力与存储成本
覆盖格式涵盖 Office 全系(doc/docx/xls/xlsx/ppt/pptx/pdf/wps/et/dps/odt/ods)、工程设计(dwg/sldprt/skdasm/max/exb/prt/cax/tct)、源码(c/cpp/h/java/golr/py)、设计(psd/cdr/ai)等常用类型,并支持自定义文件类型,几乎覆盖企业所有核心文档格式。
1.2 文档防勒索:系统底层"文档防火墙"
勒索病毒最致命的攻击对象,就是已保存的办公文档。传统的杀毒软件是"事后查杀",而文档防勒索采用的是系统底层文档防火墙思路:
- 默认阻断:阻断所有未知程序对已保存文档的访问操作,让勒索程序"够不着"文档
- 白名单指纹库:通过创建安全程序特征指纹库,放行安全应用程序对文档的正常操作,不影响日常办公
- 行为日志:系统提供防勒索日志,详细记录所有程序的勒索行为,安全管理员可据此快速响应和处置勒索安全事件
这套机制把文档防护从"应用层"下沉到"系统层",让勒索病毒即使进了系统,也"看得见、吃不到"。
二、外发管控:堵住文档"主动泄密"的口子
数据泄露的多数场景不是黑客攻击,而是"主动外发"——员工通过共享文件夹、聊天工具、邮件把文件发出去。外发管控就是管住这些口子。
2.1 禁止共享文件夹
共享文件夹是企业内网文档泄露的高发区。策略可禁止终端共享文件夹,员工如有特殊需求可提交共享文件夹申请,由管理员审批放行,实现"默认禁止、申请例外"。
2.2 禁止指定程序发送文件
针对聊天程序、邮件客户端、浏览器和自定义程序,可禁止指定程序发送文件,并支持以下精细化配置:
- 仅限制敏感文件(需配合敏感文件扫描)
- 允许发送加密文件
- 允许发送带水印文件
- 允许发送近期已申请解密的文件
- 阻断时上报日志
- 按指定文件类型、文件大小设置是否允许发送
员工确实需要外发时,可提交文件发送申请,审批后放行,全程可审计。
2.3 敏感文件扫描与自动加密
设置敏感关键词后,系统可扫描计算机中存储的所有含敏感关键词的文件,并支持对包含敏感关键词的文件自动加密。支持 doc/docx/pdf/ppt/pptx/xls/xlsx/xlsm 等常见格式,高级配置开启 OCR 后还支持 png/jpg/bmp 等图片格式中的文字识别,让隐藏在图片里的敏感信息也无处遁形。
2.4 敏感信息报警
对窗口标题、邮件内容、文件名称、打印文档标题、网页标题、网页搜索和聊天内容中的敏感信息进行实时报警,第一时间发现敏感信息的异常流转,为安全团队争取处置时间。
三、权限与目录治理:让文档"管得住"
3.1 文档权限管控
添加文档权限管控规则,可对本地磁盘路径、USB 存储、共享目录下的文档操作权限进行限制,包括:新建、删除、重命名、拷出、拷进、移出、移入、禁止修改文件后缀等,并支持进程白名单(高级配置),实现"指定目录、指定操作、指定程序"的三重精细化管控。
3.2 目录保护
可保护指定目录不被删除、改名和写入,防止核心目录被恶意破坏;同时支持将同目录系统程序设为目录保护例外,或将指定程序设为例外,避免误伤正常业务。
3.3 终端防拍照
屏幕拍照是当前最难防的泄密手段之一。终端防拍照功能支持:
- 拍照锁屏:监测到拍照时自动锁屏(系统锁屏或桌面锁屏)
- 异常检测:检查画面遮挡或异常
- 行为记录:禁止拍照时记录日志、同时记录屏幕截图
- 摄像头管理:检查摄像头拔除情况
当监测到拍照行为时,终端自动锁屏并上报日志及对应屏幕截图,让"对着屏幕拍一张"的泄密行为无所遁形。
四、水印体系:给文档打上"溯源标签"
水印是文档防泄密的"最后一道防线",也是泄密溯源的核心依据。完整的水印体系包含多个层次:
4.1 水印模板:多种形态灵活配置
- 文字水印:支持关键字、字体、颜色、透明度、倾斜角度、IP 地址、计算机名称、MAC 地址和时间等设置点
- 点阵水印:可设置圆点半径、点阵间距、块间距、颜色、透明度、是否置底显示
- 图片水印:可设置透明度、水印位置
- 二维码水印:可设置码体宽度、边框宽度、颜色、不透明度、水印位置,是否将时间写入水印
- 不选择水印模板时自动使用隐式水印,肉眼不可见但可溯源
支持 doc/docx/xls/xlsx/ppt/pptx/pdf/png/bmp/jpg/jpeg 等文档与图片格式。
4.2 手动管理水印
支持手动添加水印;也支持手动移除水印,但移除水印需经管理员审批通过——避免员工随手抹掉溯源标记。
4.3 全场景自动化水印
- 文档落地水印:设置下载到指定目录的文件自动添加水印、移除水印或不处理
- 移动/复制水印:本地磁盘、USB 存储、共享目录中的文件被移动或复制到其他位置时,自动添加水印或移除水印
- 发送添加水印:文件外发时自动添加水印,水印添加失败时禁止外发;可设置仅对聊天应用、邮件客户端和浏览器生效,也可对自定义应用生效,并支持按特定后缀生效
这套水印体系让文档无论落到哪个终端、哪个渠道,都带着"身份标签",一旦泄密即可精准溯源到人。
五、审计与智能分析:让泄密行为"看得见"
5.1 文档操作审计
审计文档的使用和传播流转情况,帮助发现将文档复制到 U 盘、上传到网络的行为,为信息泄密行为提供完整证据链。
5.2 文档安全智能分析
开启文档安全智能分析后,可针对终端文档发送、解密行为和泄密风险进行行为分析,从海量操作日志中识别异常泄密风险,变"事后追查"为"事前预警"。
文档安全是"体系工程",不是单点功能
从备份容灾、防勒索,到外发管控、权限治理,再到水印溯源和审计分析,企业文档安全防护的真正价值,在于把每一道防线串成一条完整的闭环:
- 丢不了:备份 + 防勒索,文档不因误删、病毒而损失
- 发不出:外发管控 + 敏感扫描,敏感文档想发也发不出去
- 管得住:权限 + 目录保护 + 防拍照,文档操作全程可控
- 查得到:水印 + 审计 + 智能分析,泄密行为有据可查、精准溯源
当这五层能力协同运转,企业文档才真正从"裸奔"状态进入"全链路可控"的安全状态。这不仅是技术能力的堆叠,更是企业数据安全治理从被动防守走向主动管控的关键一步。
本文基于企业级终端安全管理平台的实际功能整理,旨在分享企业文档安全防护体系的建设思路。不同企业的数据敏感等级和业务场景各异,建议结合自身情况制定差异化的文档安全策略。