在真实运维场景中,单纯依赖文档加密已经不足以应对复杂的数据安全风险。员工截屏拍照带走文件、通过通讯工具违规外发资料、勒索病毒破坏本地文件、异常事件发生后缺少操作记录追溯、内网敏感文件资产底数不清等问题,仍然持续威胁企业核心资料安全。
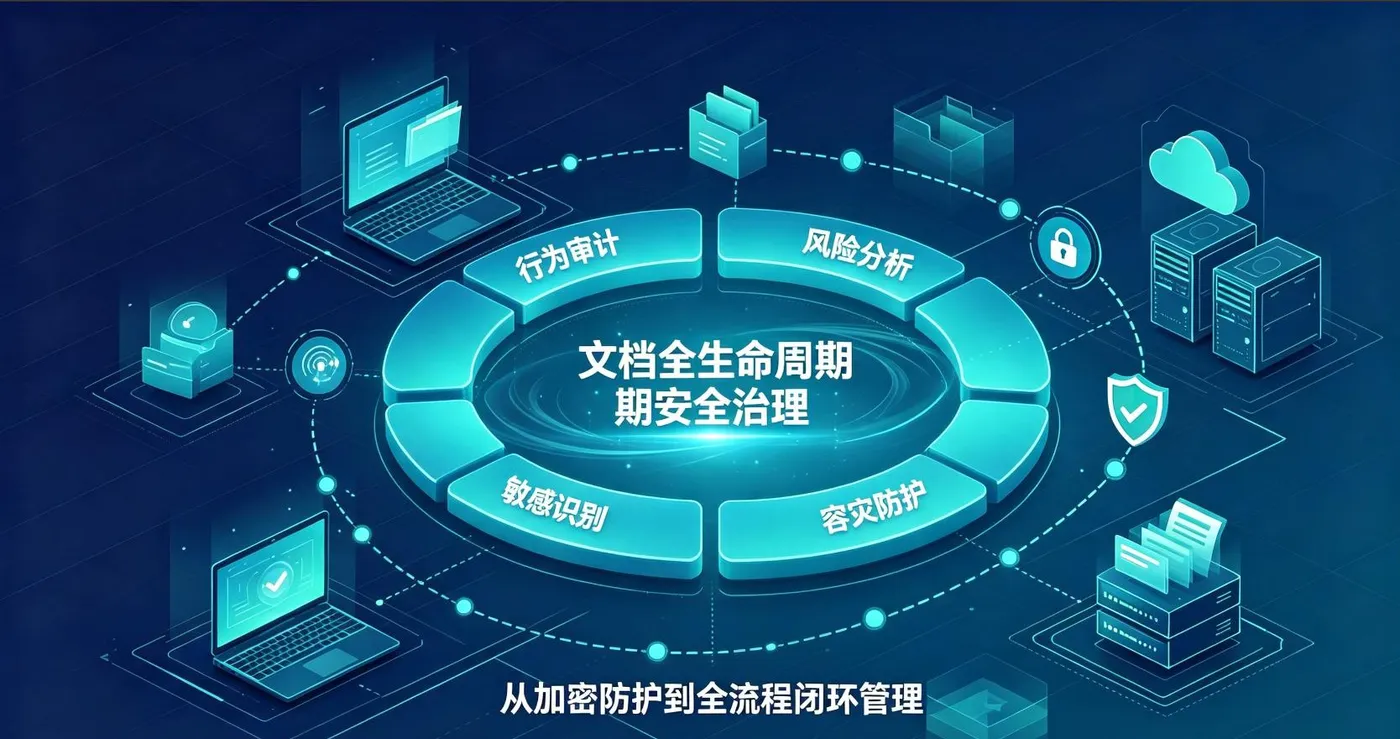
因此,成熟的文档安全治理不能只停留在“加密”这一层,而应围绕文档全生命周期,构建覆盖行为审计、风险分析、敏感数据识别、数据容灾防护等多个维度的一体化防护体系,形成“事前识别、事中管控、事后追溯”的多层防护闭环。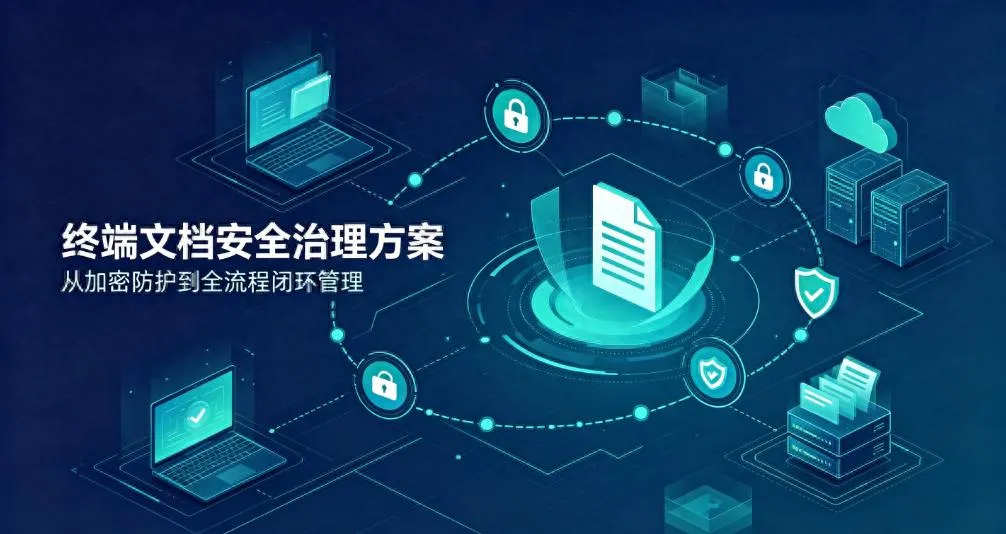
一、精细化操作日志,满足审计追溯需求
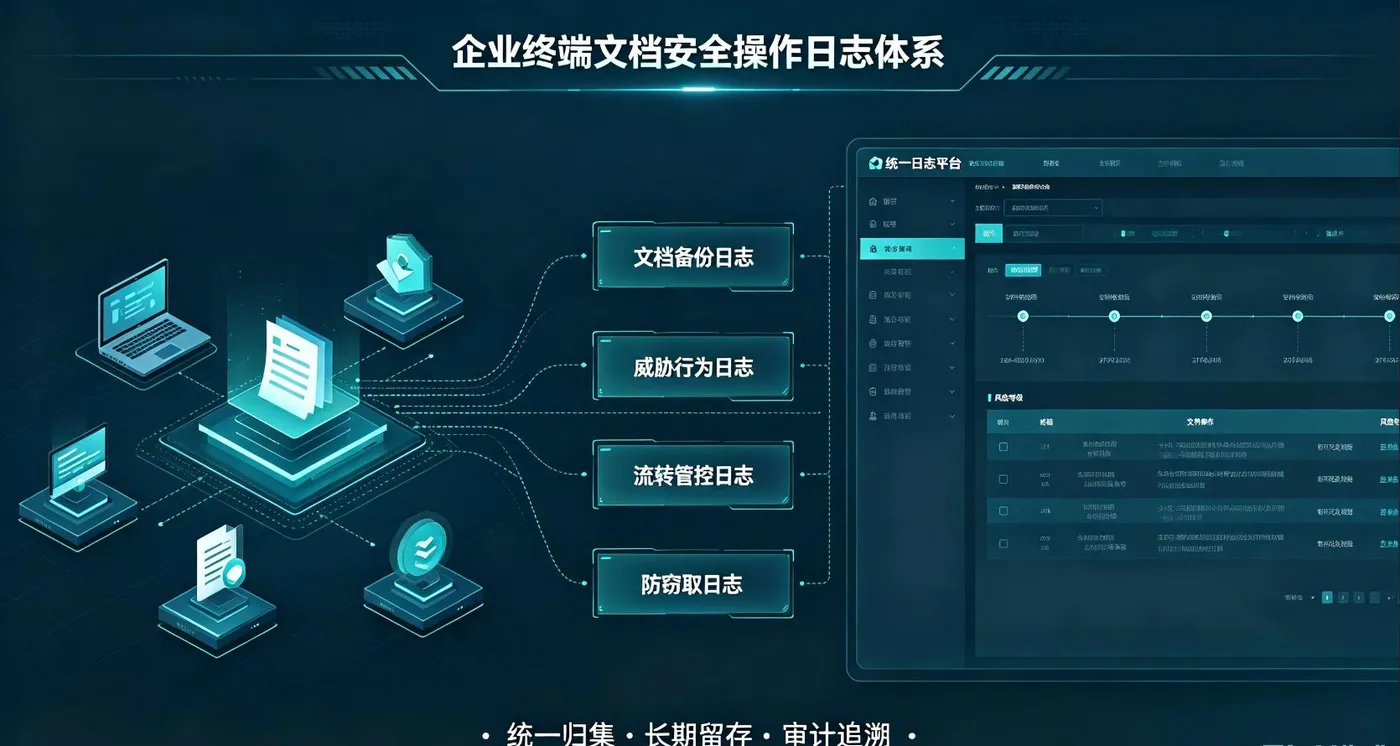
安全追溯是企业内控、合规审计和事件响应的重要基础。终端文档安全管理系统需要对文档相关操作建立完整、可查、可追溯的日志体系,确保各类行为都能被记录、留存和分析。
- 文档备份相关日志
完整记录终端本地备份、云端备份以及各类备份操作行为,包括备份时间、备份对象、备份方式、操作账号和终端设备等信息。通过备份日志,管理员可以掌握关键文档的保护状态,及时发现未备份、异常备份或备份中断 等风险。
- 威胁行为日志
针对未授权程序访问敏感文件的行为建立防勒索日志,及时发现异常加密、批量修改文件、可疑进程访问文档等风险。同时,对各类通讯软件中的违规传输行为建立外发阻断日志,记录外发时间、外发对象、文件类型和阻断结果,为后续风险研判提供依据。
- 文档流转管控日志
记录文档从创建、访问、修改、共享、权限变更到销毁的全过程,跟踪文档在不同人员、终端和系统之间的流转路径。通过完整的流转日志,管理员可以了解敏感文档的去向,判断是否存在越权访问、违规复制或异常扩散等情况。
- 终端防窃取日志
对文件截屏、拍照、录屏、拖拽复制、打印等可能导致数据泄露的行为进行风险记录。即使文件本身已被加密,也需要对可视化窃取途径进行监控和告警,防止敏感信息通过屏幕拍摄、截图外传等方式被带走。
通过统一归集和长期留存各类操作日志,企业可以提升事后核查能力,支撑内部审计、安全事件调查和等保合规建设。
二、数据化风险分析,实现风险前置识别
传统安全防护多以被动拦截为主,往往在风险事件发生后才进行处置。为了提升防护主动性,企业需要建立数据化风险分析能力,让管理员能够全局掌握终端文档动态,从 “事后处置” 转向 “事前巡查”。
- 泄密风险视图
通过汇总终端中的异常行为,构建统一的泄密风险视图,展示涉及部门、人员、终端、文件类型、风险等级和事件详情。风险视图可以帮助管理员快速定位高风险主体,优先处理批量下载 、批量外发、频繁解密、非工作时间访问敏感文件等异常行为。
- 外流行为统计
对全网文档外流情况进行周期性统计,分析外流渠道、文档类型、文件规模、接收对象和高发时段。通过统计报表,管理员可以发现数据泄露的主要路径,判断是否存在通过聊天工具、邮件、U 盘、云盘、截图等渠道违规外传资料的行为。
- 解密行为统计
持续监控加密文档的解密操作,对异常解密行为进行重点关注。尤其是短时间内大量解密敏感文件、非授权人员执行解密操作、解密后立即外发文件等行为,应作为高风险事件进行识别和告警。
基于量化数据和可视化报表,安全管理人员可以建立常态化风险巡查机制,提前发现潜在数据外泄风险,提升安全运营的主动性。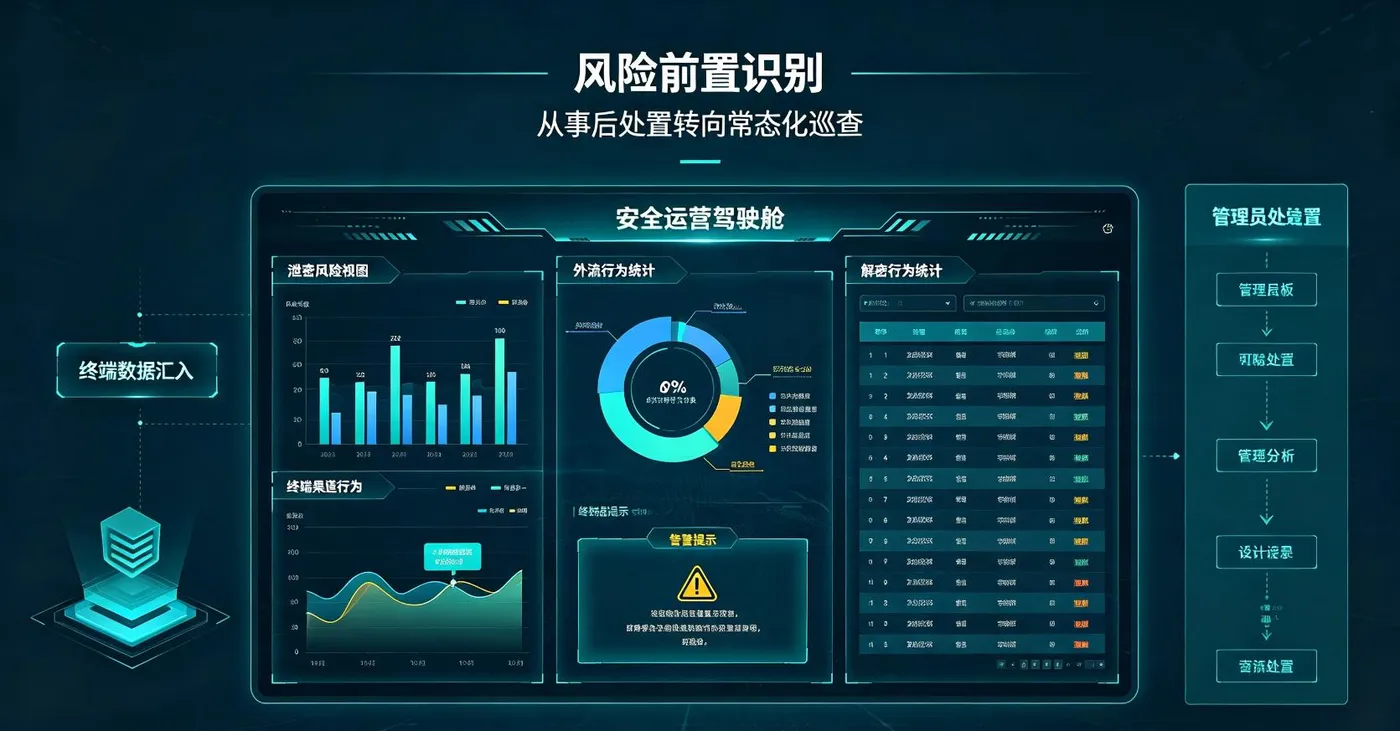
三、敏感信息主动识别,摸清内网数据资产
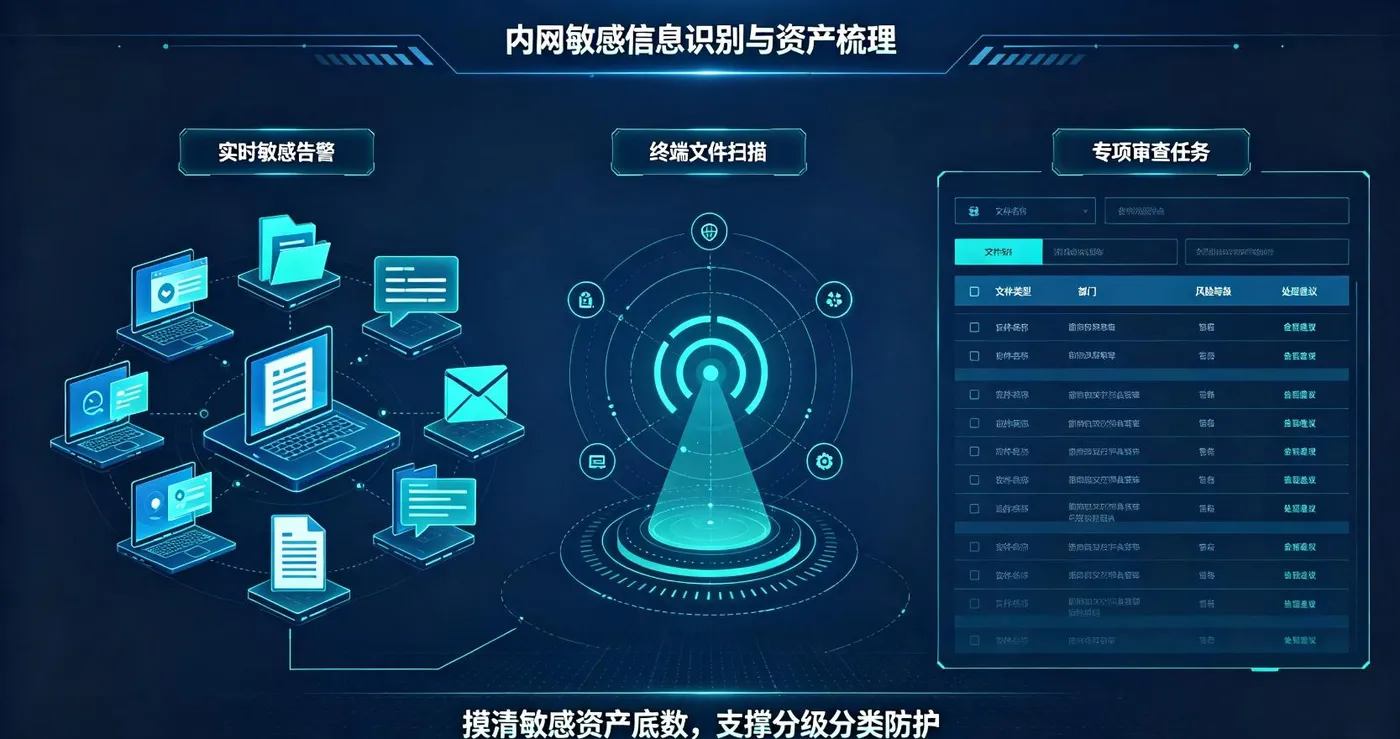
不少企业对内网终端中存储的敏感文档缺少统一梳理手段,大量图纸、技术资料、合同、财务数据、人员信息等资源分散存放在各台终端中,导致无法准确掌握敏感资产分布,也难以落实分级分类防护策略。
- 实时敏感信息告警
系统应具备实时敏感信息识别能力,可对窗口标题、邮件内容、文件名、打印内容、网页文本、聊天文本等进行监控。当命中企业自定义的敏感词汇、关键字、正则规则或文件特征时,及时触发告警,帮助管理员发现敏感信息的异常访问和传播行为。
- 终端敏感文件扫描
依据预设的敏感词汇规则和文件类型特征,对终端本地存储文档进行扫描,识别可能包含敏感信息的文件。通过扫描结果,管理员可以了解终端中敏感文件的分布情况,发现未纳入统一管理的零散文档。
- 专项文件审查任务
支持按需发起专项扫描任务,对全网终端中的敏感资料分布情况进行批量核查。无论是新入职终端检查、离职前终端审计、项目资料排查,还是阶段性安全巡检,都可以通过专项任务完成敏感文件梳理,为后续分级分类防护提供数据支撑。
通过敏感信息主动识别,企业可以逐步摸清内网数据资产底数,改变 “文件分散、风险看不见、防护无依据” 的局面。
四、配套安全工具,补齐防护闭环
文档安全治理体系不能只依靠单一能力,而需要通过配套工具形成完整防御链条,覆盖备份、防护、分发和管控等关键环节。
- 全盘文件备份
支持终端文件本地存储或服务器集中备份,可按文件类型、目录范围、重要程度自定义备份策略。通过自动化备份机制,降低勒索病毒攻击、误操作、硬件故障或恶意删除带来的数据丢失风险,提升关键文档的可恢复能力。
- 自定义防勒索策略
通过配置可信程序清单,限制未授权程序访问指定类型的敏感文档。对于异常进程、未知程序和批量加密行为进行拦截,减少勒索病毒对核心文档的破坏。防勒索策略应与备份能力结合,形成 “拦截 + 恢复” 的双重保障。
- 远程文件分发
管理员可以统一向多台终端推送文件,规范内部文档流转通道,减少通过聊天工具、U 盘、私人邮箱等非正规途径传输文件的情况。远程文件分发有助于提升内部资料流转效率,同时保持文件来源可管、分发路径可控。
五、总结
面对日益复杂的内部威胁和数据安全挑战,企业文档安全治理需要从单一加密向体系化防护演进。通过构建操作日志审计、数据化风险分析、敏感信息识别和配套安全工具四位一体的防护体系,企业能够实现事前识别、事中管控、事后追溯的完整闭环,切实提升终端数据安全保障能力。