
银行客户信息加密 在很多讨论里,经常被简化为“数据库加密”或“传输加密”,但在真实银行业务环境中,这类数据每天都在终端被查看、导出、分析、发送和共享。只要客户资料还在被使用,它就一定会经过终端、进入办公流程、参与协作链路,安全问题就不会停留在“是否加密存储”这一层。
对 Ping32 这类终端与数据安全产品来说,真正的价值从来不是单点加密能力,而是把客户信息的使用路径纳入可控范围,让合规访问顺畅发生,而违规操作无法绕过系统悄悄完成。
很多银行在评估方案时,会优先关注算法强度、是否支持国密或是否具备某种认证,但这些都不是第一判断项。第一判断项应该是:客户数据在终端被打开、复制、外发、截图、打印时,系统是否仍然“在线”,是否还能做出一致决策。
为什么这个问题不能只看“加密有没有做”
很多机构默认“数据库加密+传输加密=安全”,但客户信息真正泄露的路径,往往发生在解密之后。
银行客户数据通常会以Excel、PDF、影像资料、风控报告等形式在终端流转。一旦这些文件被导出到桌面、发送到邮件、通过IM工具传递或拷贝到移动设备,如果没有终端侧的持续控制,再强的底层加密也无法阻止数据外泄。
如果一个方案只能保护“存储态”和“传输态”,却无法覆盖“使用态”,那么它本质上仍然是静态防护,而不是运行中的安全边界。
底层技术逻辑到底在解决什么问题
银行客户信息保护的核心,不只是“把数据变成密文”,而是定义“在什么条件下可以被还原为明文”。
这背后至少涉及三个层面的能力协同:
算法层负责保证数据本身的加密强度与密钥安全;执行层决定在终端什么身份、什么设备、什么操作场景下允许访问;治理层则决定这些访问是否可审计、可解释、可追责。
Ping32 的实现思路,本质上是把“是否允许访问客户数据”从一次性判断,变成持续判断。文件不是简单“加密或不加密”,而是在每一次被使用时,都重新进入策略链路。
技术如何进入真实银行系统的执行路径
银行环境中,客户信息往往跨越多个系统与岗位:柜面、信贷、风控、客服、外包处理等。单一规则无法覆盖这种复杂结构,必须以“数据域”为单位进行统一定义。
{
"data_domain": "customer_financial_info",
"file_types": [".xlsx", ".pdf", ".jpg", ".csv"],
"policy": "banking_confidential"
}
这样的策略意义不在于“配置看起来更细致”,而在于系统可以在终端实时判断:
是谁在访问客户信息
在什么设备上操作
通过什么应用打开文件
执行的是查看、复制、外发还是打印
然后把这些行为映射为允许、只读、审批、阻断或审计记录。Ping32 的价值,就在于它能把这些输入统一收敛,并持续执行,而不是依赖人工制度或事后追溯。
真正的工程难点在哪里
银行客户信息保护最大的难点,不在于“能不能加密”,而在于“能不能长期稳定运行”。
银行业务高度依赖效率,如果安全策略频繁误拦、审批链过长或影响日常操作,员工会自然寻找绕过路径,比如使用个人邮箱、截图、拍照或非受控设备。
因此,工程难点通常集中在几个现实问题上:策略是否足够细粒度、误报是否可控、例外是否可解释、是否支持不同岗位差异化权限,以及审计记录是否能真正用于合规检查。
Ping32 如果要在银行环境中落地,其关键不只是功能覆盖,而是能否在这些细节上做到“可用而不打扰”。
放进银行实际场景后,复杂度为什么会进一步放大
银行客户信息涉及高敏感数据,且流转链路复杂:既有内部跨部门协作,也有外包处理、监管报送和客户沟通。
在这些场景下,数据不仅流转频繁,而且责任链条长。一旦发生泄露,不仅是技术问题,更是合规与审计问题。
企业环境中的现实情况是,绝大多数员工并非恶意泄密,而是在追求更快完成业务。如果安全机制明显拖慢流程,就会被绕开。因此,真正有效的方案必须提供一个“低摩擦但受控”的路径,而不是简单增加限制。
Ping32 在银行客户信息加密中的实现价值
Ping32 在这个场景中的价值,不是简单“加密客户数据”,而是把客户信息的使用全过程纳入同一条终端控制链。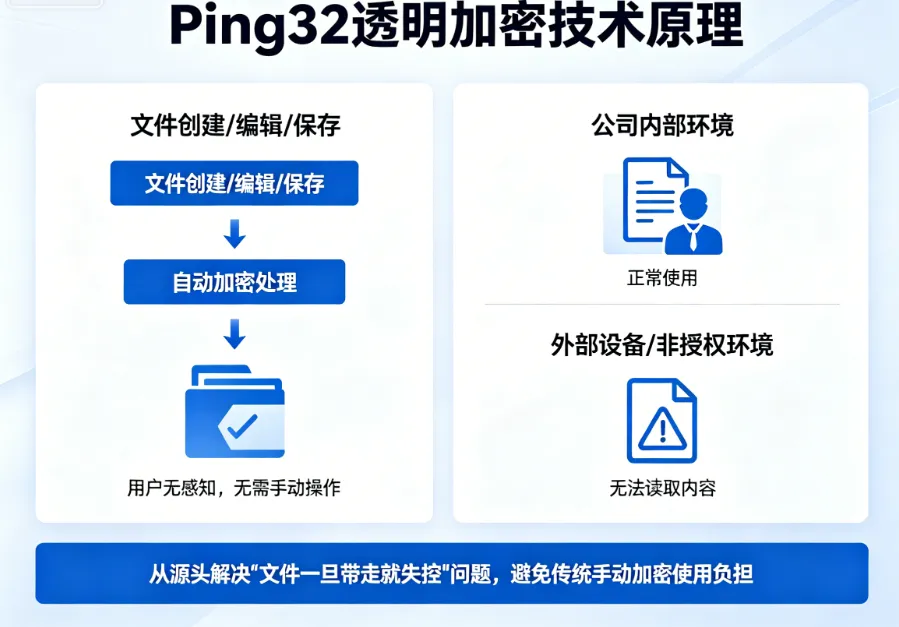
从产品落地角度看,它将终端控制、内容识别、权限管理、外发控制和审计能力整合在一起,使同一份客户数据无论通过邮件、聊天工具、浏览器上传还是移动介质传输,都能基于同一套身份与策略做出一致判断。
这种一致性非常关键,因为银行真正需要的不是“某个环节安全”,而是“所有路径结果一致”。当策略可以贯穿数据全生命周期,客户信息才不会在某个被忽视的环节失控。
结语
银行客户信息加密 之所以复杂,不在于技术难度本身,而在于它必须同时兼顾安全、效率和合规三者之间的平衡。数据必须被使用,但使用过程不能失控。
真正成熟的方案,不只是提供加密能力,而是把加密、访问控制和审计能力嵌入到日常业务流程中。只有当这些能力能够长期稳定运行,且不被业务绕开时,技术才真正转化为银行可依赖的安全体系。
FAQ
- 银行客户信息加密是不是只需要数据库层处理?
不是。数据库加密只能保护“存储态”,而大量风险发生在数据被导出到终端之后。终端侧的持续控制同样关键。
- 审批流程能否替代技术控制?
不能。审批解决的是“是否允许”,但无法保证数据在被允许之后不被复制、转发或二次扩散。技术控制负责执行边界。
- 评估这类方案时最重要看什么?
优先看是否能进入终端真实操作路径,是否支持统一策略执行,是否具备完整审计能力,以及是否在不明显影响业务效率的前提下长期运行。
