【操作指南】企业IT管理中,如何通过IP地址查询定位快速溯源异常终端?

简介: 在企业IT管理中,面对异常登录或安全告警,如何快速溯源?本文分享一套基于IP地址查询的标准化操作指南:通过提取异常IP、解析属性、判断合理性,并结合内部系统定位责任终端。依托内网部署的IP离线库,实现高效、稳定、可批量的终端溯源,助力企业构建扎实的安全与运维响应能力。

在企业IT管理体系中,内部系统出现异常登录、运维平台检测到异常访问行为、安全设备告警某终端存在风险操作等,最终都会落到一个问题上:这个访问,到底是从哪里来的?是哪一类终端?能否快速定位到责任范围?

作为一名长期在网络公司技术部负责内部系统与安全支撑的工程师,下面我结合我们实际使用的一套方法,分享一份基于IP地址查询定位的异常终端溯源操作指南,供大家参考。
【操作指南】企业IT管理中,如何通过IP地址查询定位快速溯源异常终端?.png

一、异常终端溯源的核心思路

在企业环境中,“异常终端”并不一定意味着被入侵,更多时候是:

· 非授权办公地点接入

· 测试机、脚本机误接生产

· 代理/云主机混入内网

· 员工个人设备违规访问

而 IP地址,是所有这些行为中最稳定、最先可获取的线索。我们内部对异常终端溯源的基本逻辑是:先通过IP快速定位“来源属性”,再结合系统日志逐步缩小到具体终端或人员。

二、操作指南:通过IP地址查询定位异常终端

下面是我们在实际IT管理与安全响应中常用的一套标准化流程。

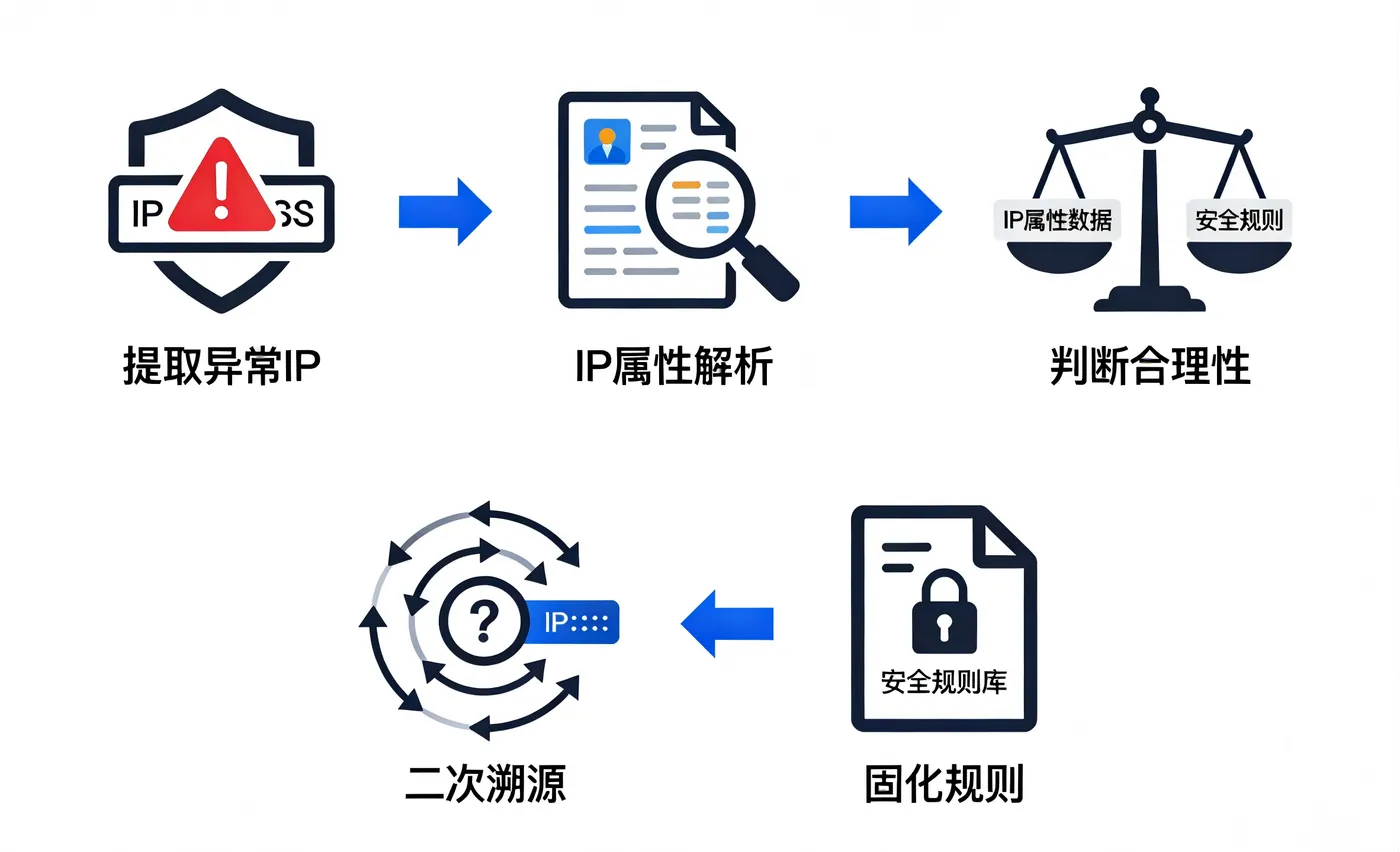
步骤一:从告警或日志中提取异常IP

第一步永远是明确 “可疑IP是什么” 。

常见来源包括:

· 防h墙/WAF告警日志

· 应用系统登录失败记录

· 运维审计日志

· 数据库访问日志

在这一阶段,需要注意:

· 确保提取的是真实源IP(防止被代理头误导)

· 明确是公网IP还是内网IP

· 标注发生时间(后续判断动态IP很重要)

步骤二:对IP进行基础属性解析(定位溯源的关键)

拿到IP后,第二步不是立刻找人,而是先做IP画像。

在我们技术部,这一步是通过 本地部署的IP离线库 来完成的,而不是依赖在线接口。

主要解析信息包括:

· IP所属国家/省份/城市

· 运营商类型(电信/联通/移动/教育网等)

· 是否为IDC/云厂商/数据中心网络

· 是否存在代理、异常网络特征

这里的一个经验是:在企业IT场景中,IP查询一定要快、要稳定、要可批量。 因此我们采用的是类似 IP数据云离线库 这种方式,将IP数据直接部署在内网系统中,避免在排查过程中因为外部接口延迟或不可用影响响应速度。

步骤三:判断IP是否“合理”

IP定位结果出来后,可以快速做第一轮判断:

· 是否来自公司办公城市或常见办公省份?

· 是否为家庭宽带/移动网络,还是云服务器?

· 是否与该员工、该系统的使用场景匹配?

举几个我们遇到过的真实情况:

· 内部OA系统登录IP显示为云厂商机房段→高度可疑

· 研发系统访问IP来自异地运营商→需要进一步核实

· 内网系统出现公网IP→网络配置或代理问题

这一步,往往已经能筛掉一大批“非安全事件”。

步骤四:结合内部系统做二次溯源

当IP明显异常时,就进入深度排查阶段:

· 对照V]P[N/堡垒机日志

· 查询DHCP、NAC或终端管理系统

· 比对账号登录行为与IP使用记录

因为前一步已经通过IP离线库快速确定了:

· 地域范围

· 网络类型

· 是否为数据中心网络

所以这一步的排查范围会非常明确,不再是“全公司撒网式排查”。

步骤五:形成溯源结论并固化规则

一次完整的异常终端溯源,不应止步于“查清楚了”,还需要:

· 在安全策略中加入IP规则

· 对高风险网络类型做提前拦截

· 将IP属性作为风控或审计标签

我们内部就将 IP地域+网络类型 作为终端风险评估的基础维度之一,而这一切都建立在稳定、可控的IP数据能力之上。使用IP数据云进行企业IT管理.png
三、为什么企业IT管理更适合使用IP离线库?

从实践角度看,企业IT管理与安全运维,对IP查询有几个非常现实的要求:

  1. 不能依赖外网(内网、专有云场景很常见)

  2. 响应必须足够快(安全事件不等人)

  3. 支持批量查询(一次告警可能涉及成百上千IP)

  4. 数据结果要稳定一致(便于审计与复盘)

因此,我们最终选择并长期使用的是 IP数据云提供的离线IP数据库,它在我们的体系中扮演的角色是:IT管理与安全系统的基础数据组件,而不是一个“临时查询工具”。

四、适合哪些企业优先建立这套能力?

在我看来,当企业存在以下情况,强烈建议将IP离线查询能力纳入IT基础设施:

· 员工规模大、办公地点分散

· 内部系统多、日志量大

· 有明确的安全审计与合规要求

· 已经建设或正在建设SOC/运维审计平台

结语

在企业IT管理中,异常终端溯源拼的不是“运气”,而是基础能力是否扎实。IP地址查询看似简单,但当它被系统化、工程化之后,就会成为安全、运维、审计体系中非常关键的一环。使用IP数据云溯源异常终端?.png
相关文章
|
10月前
|
移动开发 运维 Unix
Linux shutdown命令详解(小白也能看懂的完整教程)
本文详解Linux shutdown命令的使用方法,涵盖关机、重启、定时操作及单用户模式进入等实用技巧,适合新手快速掌握系统管理核心命令,提升运维能力。
|
8月前
|
人工智能 Linux API
【保姆级教程】小龙虾 AI 🦞OpenClaw零基础阿里云/Mac/Linux/Win11部署+百炼免费API配置+常见问题解决方案
过去一年,AI领域的发展重心逐渐从单纯的语言交互转向实际任务执行,各类AI智能体(Agent)成为行业焦点。这些智能体不再局限于文本对话,而是能够自主编程、操作软件、完成全流程任务,成为真正意义上的虚拟工作助手。在这一浪潮中,OpenClaw(曾用名Clawdbot)的出现尤为亮眼,这款可本地运行的完全开源AI Agent框架,摆脱了对云端厂商的依赖,实现了从"对话智能"到"执行智能"的关键跨越,也为各行业的工作模式变革提供了全新可能。本文将深入解析OpenClaw的核心能力与创新价值,同时为零基础用户带来2026年最新的阿里云及MacOS/Linux/Windows11全平台本地部署流程
974 6
安全 定位技术 API
5458 1
|
11月前
|
负载均衡 测试技术 Kubernetes
【k8s-1.34.2安装部署】十一.metallb-v0.15.2安装
本章介绍Metallb v0.15.2的安装与配置,适用于测试环境或小流量场景。通过下载YAML文件、修改镜像地址并应用即可完成安装,再配置IP地址池,实现LoadBalancer服务类型对外暴露。简单易用,但大流量时性能受限。
818 3
|
11月前
|
监控 安全 Unix
iOS 崩溃排查不再靠猜!这份分层捕获指南请收好
从 Mach 内核异常到 NSException,从堆栈遍历到僵尸对象检测,阿里云 RUM iOS SDK 基于 KSCrash 构建了一套完整、异步安全、生产可用的崩溃捕获体系,让每一个线上崩溃都能被精准定位。
3346 173
|
8月前
|
人工智能 自然语言处理 大数据
零基础从0到1学GEO优化第5课:怎么优化内容,让生成式引擎收录?
GEO核心是内容优化:通过结构化、语义清晰、权威可信的内容,让AI读懂并引用;优化四维度:结构、语义(语言)、权威(证据链)、意图(用户问题);关键提醒:无需官网/技术,通过多平台分发+结构化表达即可,重点是“解决用户问题”。
|
4月前
|
定位技术 数据中心 Python
会员营销LBS投放效果怎么验证?用IP地址查询确认用户是否在目标城市
某茶饮品牌曾因广告平台仅支持城市级定向,导致大量非目标区域用户领券、核销率偏低。问题本质是“投放≠有效触达”。通过IP地址查询(区县级精度),在用户领券/下单时实时校验其IP归属地是否在门店覆盖范围内,可精准过滤无效流量。实践显示,目标用户占比从72%提升至96%,核销率翻近5倍,成本显著降低。(239字)
223 0
|
10月前
|
Linux 数据安全/隐私保护
Kali Linux镜像安装全流程!手把手教你从镜像到开机(附避坑指南)
本指南详解Kali Linux系统安装全流程:从下载镜像、用Rufus制作U盘启动盘,到BIOS启动设置、中文界面安装配置(含分区、root密码、GRUB引导),再到首次登录与必备的`apt update && apt full-upgrade`系统更新,步骤清晰,新手友好。(239字)
4574 2
|
8月前
|
新零售 数据采集 数据可视化
线上引流到店怎么分析?IP定位帮你画出门店商圈热力图
新零售线上引流正从“广撒网”转向“精耕细作”。通过高精度IP定位,可将用户访问日志实时解析为街道级地理坐标,生成商圈热力图,精准识别潜在客流分布、优化广告投放、指导选品与竞对策略,打通“线上点击→线下到店”数据闭环。
485 9
|
5月前
|
人工智能 自然语言处理 监控
阿里云百炼 智谱GLM-5.2实操手册:百万Token免费额度领取、三种调用渠道详解
2026年,智谱新一代旗舰开源大模型GLM-5.2正式接入阿里云百炼一站式MaaS平台。平台面向全部阿里云用户开放专属福利:无需复杂申请、不用预先充值,开通服务即可领取100万Token免费体验额度,额度有效期90天,主账号与RAM子账号共享使用。
1699 0

热门文章

最新文章
