
手机号三要素简版与详版接口区别:返回结果、错误细分、接入成本对比
本文基于云市场两条手机号三要素核验接口的公开文档整理,未对接口发起真实请求实测,文中的返回示例仅作字段结构示意,实际字段、类型与取值以官方文档为准;上线前请用测试凭据自行验证。
手机号三要素核验指的是把「姓名 + 身份证号 + 手机号」三项信息提交到运营商侧,比对三项是否属于同一人,用于判断该手机号是否登记在此人名下。同一条产品线上通常有两个入口:一个是只回结论的简版,一个是带回失败归因的详版。本文按接口路径、请求参数、返回结构、错误码分层、工程接入成本几个维度做横向拆解,并给出选型判断依据。
一、技术简介
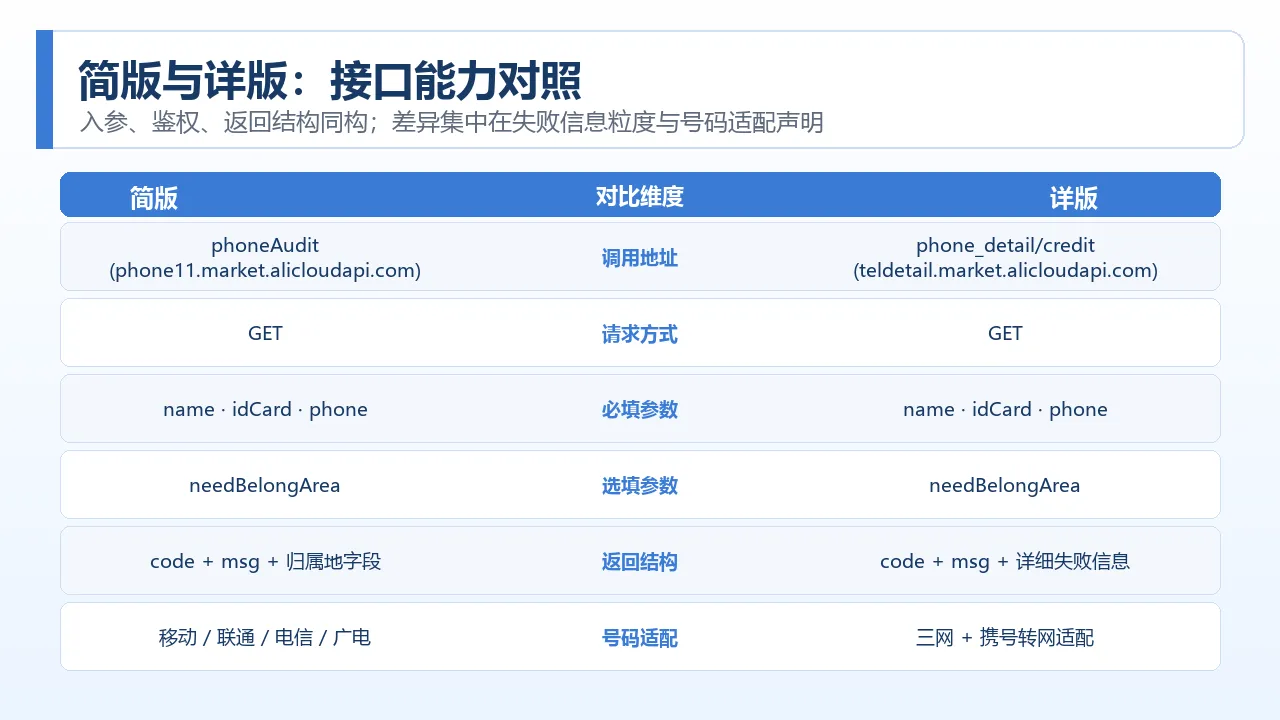
两条接口都由云市场统一网关转发,鉴权方式一致(APPCODE 简单身份认证或 AppKey/AppSecret 签名认证),返回体同为 JSON,请求方式同为 GET。
| 项目 | 简版 | 详版 |
|---|---|---|
| 调用地址 | https://phone11.market.alicloudapi.com/phoneAudit |
https://teldetail.market.alicloudapi.com/phone_detail/credit |
| 请求方式 | GET | GET |
| 返回类型 | JSON | JSON |
| 必填参数 | name、idCard、phone |
name、idCard、phone |
| 选填参数 | needBelongArea(是否返回归属地) |
needBelongArea(是否返回归属地) |
| 鉴权 | Authorization: APPCODE <appcode> |
Authorization: APPCODE <appcode> |
| 结果标识 | code + msg |
code + msg,失败时强调可返回详细错误信息 |
| 号码适配 | 覆盖移动、联通、电信、广电 | 覆盖三网,并声明支持携号转网适配 |
一句话概括差异:入参完全一样,差别在返回信息的粒度——简版给「一致 / 不一致」的结论,详版在核验不通过时把失败原因拆得更细,便于业务侧按原因分别处理。
二、能力概览
两条接口的核验对象都是运营商在网登记信息,数据实时查询、不落缓存,两者都不区分主观意愿(例如"本人同意但号码已过户"这类场景不在核验范围内)。
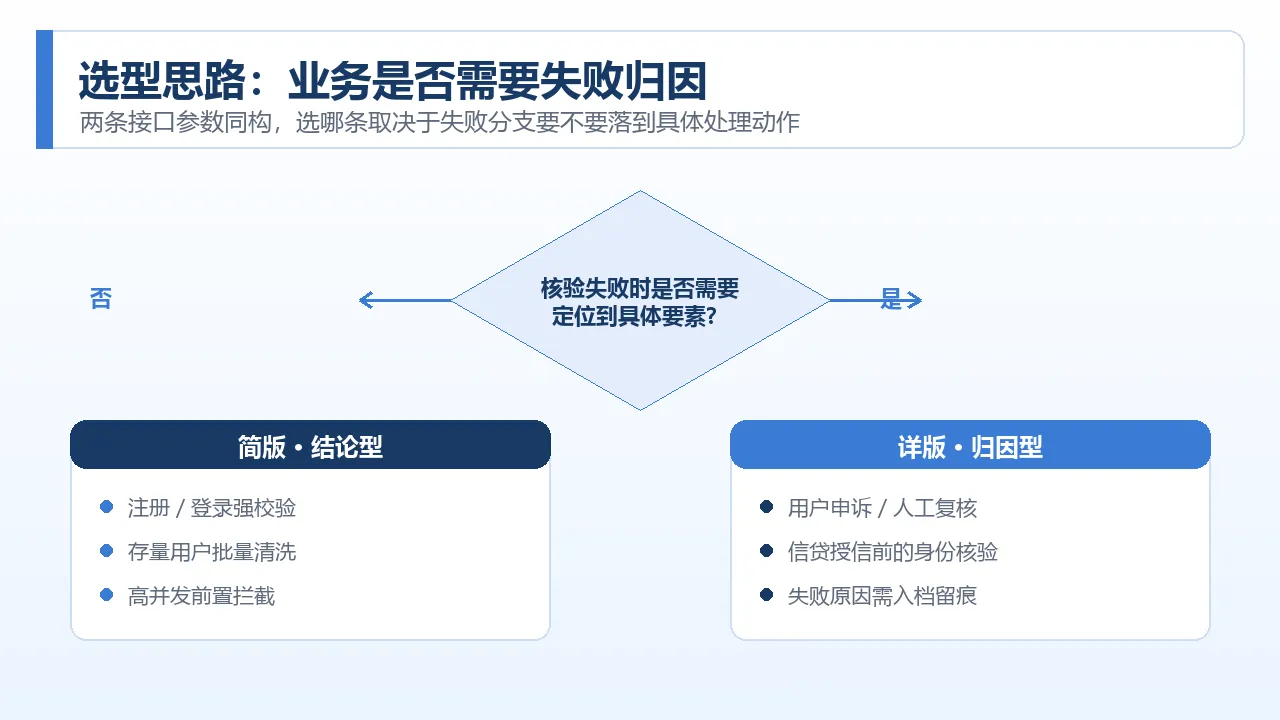
- 简版定位:结论型校验。调用方只需要知道三项是否一致,以及可选的号码归属地信息。
- 详版定位:归因型校验。除了结论,还要能区分"身份证号对不上""手机号对不上""号码状态异常""该号段暂不支持"等具体原因。
从文档披露的返回字段看,两者在查询成功且 needBelongArea=true 时都能给出号码段、归属地、卡类型(运营商)、城市、邮编等扩展信息;差异集中在失败分支的表达能力上。
三、适用场景
| 场景 | 更适合 | 原因 |
|---|---|---|
| 注册 / 登录环节的实名强校验 | 简版 | 只需通过 / 不通过,失败后统一提示"信息不一致,请核对后重试" |
| 存量用户批量清洗、号码有效性盘点 | 简版 | 关注通过率与失败量,逐条归因成本高 |
| 用户申诉、人工复核 | 详版 | 需要给坐席明确的失败原因,减少二次回访 |
| 金融开户、信贷授信前的身份核验 | 详版 | 失败原因需入档,且要区分渠道异常与用户信息错误 |
| 地域化风控、营销合规判断 | 两者皆可 | 都支持 needBelongArea 返回归属地 |
| 高并发前置拦截 | 简版 | 返回体更小,解析与落库开销更低 |
四、接入流程
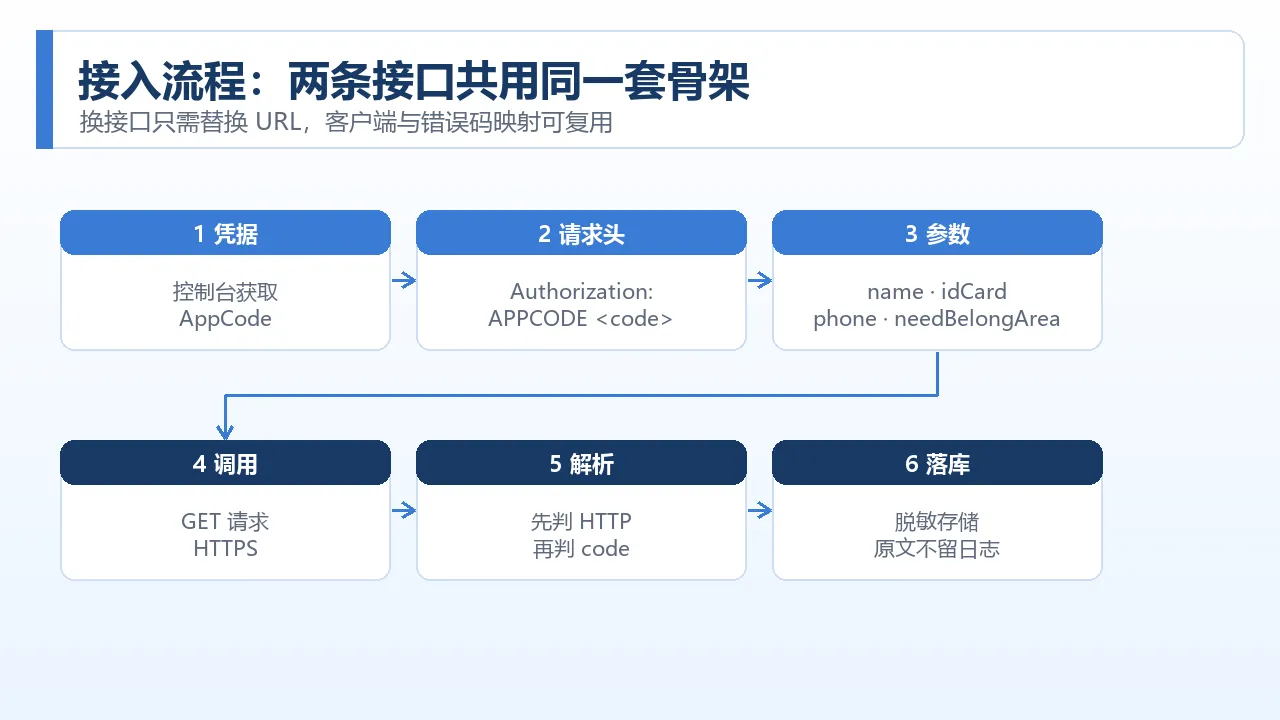
- 获取凭据:在云市场控制台为两条接口分别获取 AppCode(或 AppKey/AppSecret)。两条接口的授权相互独立,切换接口要重新确认授权关系。
- 拼装请求头:
Authorization: APPCODE <appcode>。注意 APPCODE 与APPCODE前缀之间有一个空格,缺失会返回A400AC。 - 构造查询参数:
name传姓名全称,idCard传 18 位身份证号(末位 X 需大写),phone传 11 位手机号;needBelongArea传true时才返回归属地相关字段,传false或省略则只返回核验结论。 - 解析返回:先判
code,code=0为一致;非 0 时按错误码分层处理,不要把所有非 0 都按"用户造假"处理。 - 落库与脱敏:姓名、身份证号、手机号属于个人敏感信息,日志只记
code、请求流水号与脱敏后的号码(如138****3323),原文不入日志、不长期存储。
五、调用示例与返回结构
5.1 curl
简版:
curl -s -G "https://phone11.market.alicloudapi.com/phoneAudit" \
  -H "Authorization: APPCODE <appcode>" \
  --data-urlencode "name=张某某" \
  --data-urlencode "idCard=5325**********1232" \
  --data-urlencode "phone=138****3323" \
  --data-urlencode "needBelongArea=true"
详版仅需替换调用地址:
curl -s -G "https://teldetail.market.alicloudapi.com/phone_detail/credit" \
  -H "Authorization: APPCODE <appcode>" \
  --data-urlencode "name=张某某" \
  --data-urlencode "idCard=5325**********1232" \
  --data-urlencode "phone=138****3323" \
  --data-urlencode "needBelongArea=false"
5.2 Python
import requests

def verify(api: str, name: str, id_card: str, phone: str, appcode: str, need_area: bool = True):
    url = {

        "simple": "https://phone11.market.alicloudapi.com/phoneAudit",
        "detail": "https://teldetail.market.alicloudapi.com/phone_detail/credit",
    }[api]
    headers = {
   "Authorization": f"APPCODE {appcode}"}
    params = {

        "name": name,
        "idCard": id_card,
        "phone": phone,
        "needBelongArea": "true" if need_area else "false",
    }
    resp = requests.get(url, headers=headers, params=params, timeout=10)
    resp.raise_for_status()
    body = resp.json()
    code = str(body.get("code"))
    if code == "0":
        return {
   "match": True, "raw": body}
    # 入参缺失、渠道异常等应重试或拦截,而不是判为身份不一致
    return {
   "match": False, "code": code, "msg": body.get("msg"), "raw": body}
5.3 Java
HttpRequest req = HttpRequest.newBuilder()
        .uri(URI.create("https://phone11.market.alicloudapi.com/phoneAudit"
                + "?name=" + URLEncoder.encode(name, StandardCharsets.UTF_8)
                + "&idCard=" + idCard
                + "&phone=" + phone
                + "&needBelongArea=true"))
        .header("Authorization", "APPCODE " + appCode)
        .timeout(Duration.ofSeconds(10))
        .GET()
        .build();
HttpResponse<String> resp = HttpClient.newHttpClient().send(req, BodyHandlers.ofString());
5.4 返回结构示意
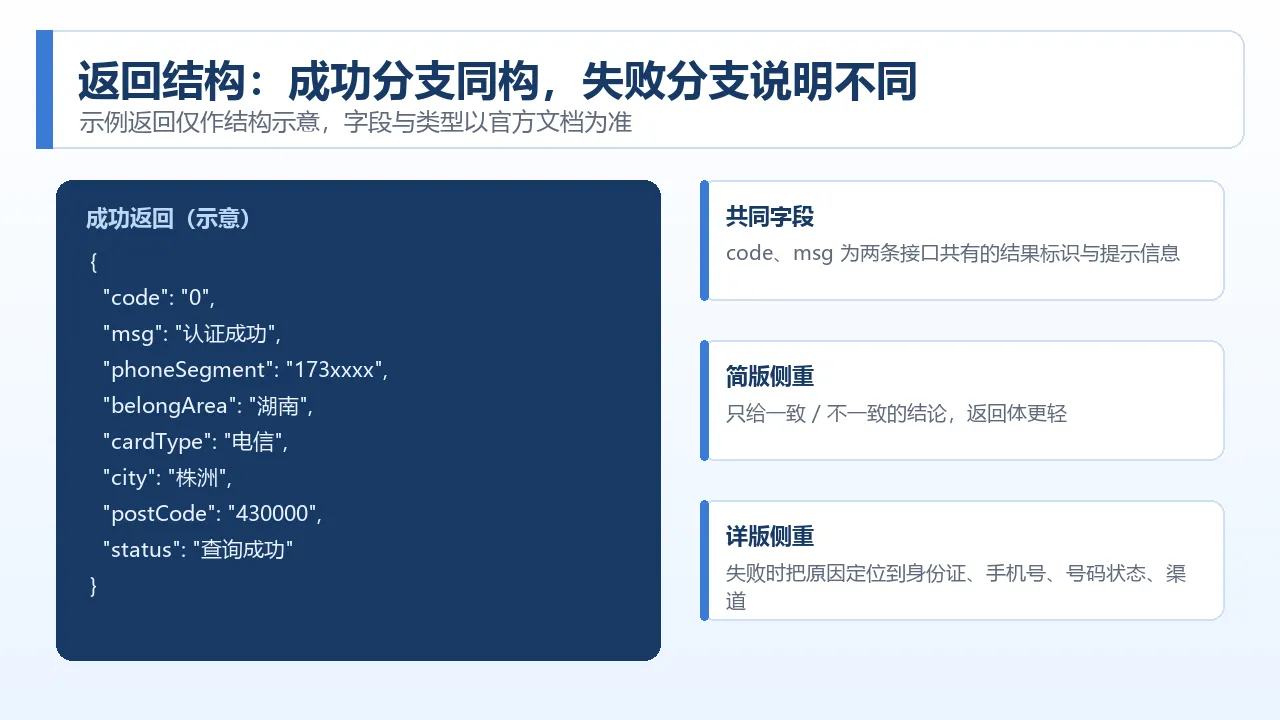
成功(示例返回,字段与类型以官方文档为准):
{

  "code": "0",
  "msg": "认证成功",
  "phoneSegment": "1733667",
  "belongArea": "湖南",
  "cardType": "电信",
  "city": "株洲",
  "postCode": "430000",
  "status": "查询成功"
}
失败(示例返回):
{

  "code": "13",
  "msg": "手机号校验错误"
}
字段说明:
| 字段 | 类型 | 说明 | 简版 | 详版 |
|---|---|---|---|---|
code |
String | 认证标识,0 为一致 |
有 | 有 |
msg |
String | 认证结果提示信息 | 有 | 有,失败场景描述更具体 |
phoneSegment |
String | 手机号段(前 7 位) | needBelongArea=true 时返回 |
同左 |
belongArea |
String | 号码归属省份 | 同上 | 同上 |
cardType |
String | 号码所属运营商 | 同上 | 同上 |
city |
String | 归属城市 | 同上 | 同上 |
postCode |
String | 归属地邮编 | 同上 | 同上 |
表内字段名取自文档的返回效果示例,字段命名与层级以官方文档为准;两条接口的字段集在成功分支基本同构,差异主要在失败分支的信息量。
六、错误细分:分层处理才不误伤
两条接口的 code 共用一套取值,但业务侧必须按语义分层,否则会把"渠道维护"当成"用户信息造假"。
| 层级 | code | 含义 | 业务处理建议 | 是否消耗调用次数 |
|---|---|---|---|---|
| 成功 | 0 | 认证成功,三项一致 | 放行 | 是 |
| 结论 | 1 | 认证失败,三项不一致 | 拒绝并要求用户核对 | 是 |
| 结论 | 2 | 无该手机号记录 | 视为核验不通过,可引导换号重试 | 是 |
| 入参 | 11 | 手机号、身份证或姓名为空 | 前置校验拦截,不发起请求 | 否 |
| 入参 | 12 | 身份证校验错误(格式 / 校验位不通过) | 提示用户核对证件号,可本地先做正则与校验位校验 | 否 |
| 入参 | 13 | 手机号校验错误(格式不合法) | 提示用户核对号码 | 否 |
| 渠道 | 21 | 渠道升级暂停服务 | 熔断 + 重试,不判为用户问题 | 否 |
| 渠道 | 22 | 渠道维护暂停服务 | 同上 | 否 |
| 渠道 | 23 | 渠道异常,请稍后重试 | 退避重试,超阈值降级 | 否 |
| 频控 | 24 | 该号码请求频次过高 | 本地频控 + 指数退避 | 否 |
| 号码状态 | 25 | 号码状态异常(如停机、空号) | 转人工或走二次验证流程 | 是 |
| 覆盖 | 26 | 暂不支持该号段查询 | 降级为其他核验手段 | 否 |
关键点:只有 0、1、2、25 会消耗调用次数,11/12/13、21~24、26 这类不消耗。 这意味着"入参前置校验"不只是体验问题,也直接决定调用量的浪费比例——把 12/13 在本地拦掉,能减少大量无意义的请求。
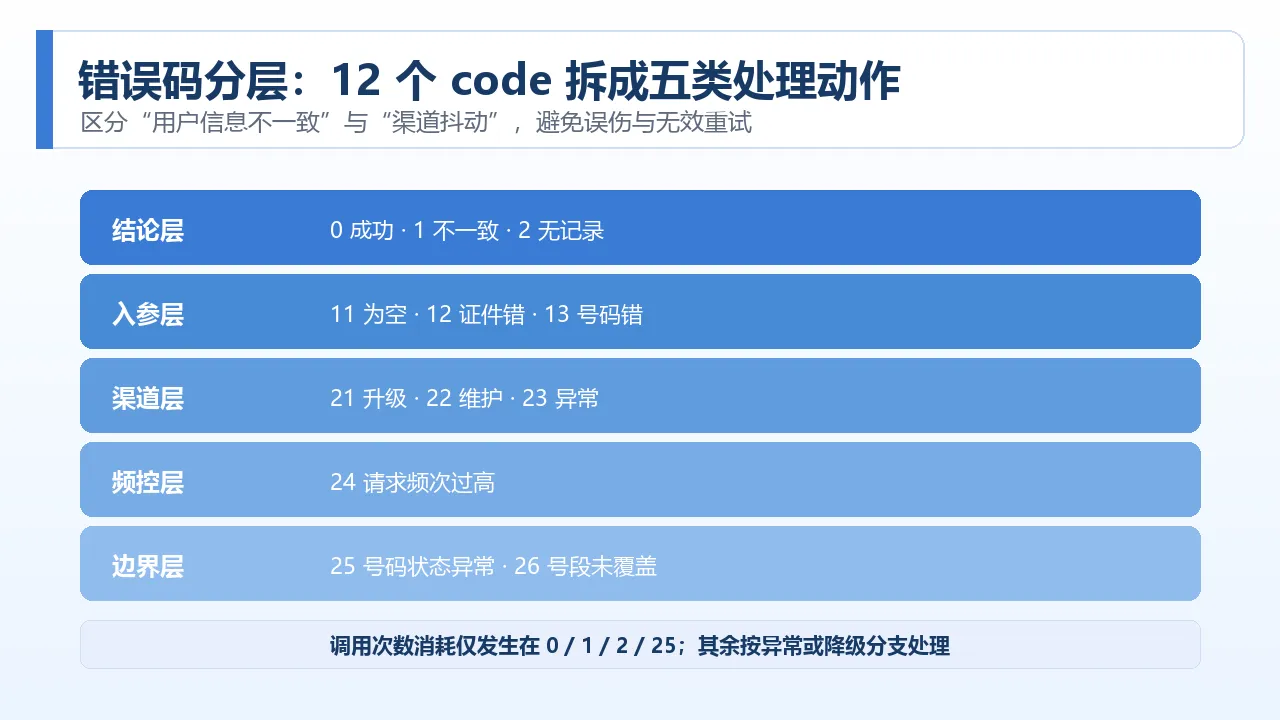
考虑到文档不披露逐条失败的详细文案,详版的价值主要体现在:失败时能把错误原因定位到具体要素(身份证、手机号、号码状态、渠道),便于复核流程直接落到对应处理队列;简版的失败信息更接近"通过 / 不通过",更适合不需要归因的链路。
七、调试方法
- 先在小流量白名单里跑:用 1 部自有号码 + 1 个已知身份证组合,确认
code=0的链路通。 - 再打三种负样本:错身份证(期望
12)、错手机号(期望13)、空参数(期望11),确认错误码映射表与线上一致。 - 验证
needBelongArea开关:true时检查归属地字段是否齐全,false时确认返回体不含归属地字段,避免下游解析空指针。 - 确认扣次规则:网关侧仅 HTTP 200 才消耗次数,业务失败(4xx/5xx 之外的 450 业务失败分支)不计数;但
code=1/2/25属于"查询成功但结果为否",依然计数。 - 看返回不要只看状态码:HTTP 200 不等于核验通过,必须解
code。
线上建议加一层断言:code 属于 {0,1,2} 才写入业务结论表,其余按异常队列处理并打点告警。
八、接入成本对比(工程视角)
这里说的成本不是单价,而是"把接口接进现有系统"的工作量。
| 成本项 | 简版 | 详版 |
|---|---|---|
| 参数适配 | name / idCard / phone / needBelongArea |
与简版完全一致,无字段新增 |
| 鉴权适配 | APPCODE 头 | 完全一致 |
| 客户端改造 | HTTP 客户端 + JSON 解析 | 同左,仅换 URL |
| 错误码映射 | 需把 12 个 code 映射到业务分支 | 同左,但失败分支能落到更细的处理队列 |
| 返回体解析 | 字段少,解析与落库更轻 | 失败分支可能带更多描述,解析要容忍字段缺失 |
| 调用量损耗 | 若不前置校验,11/12/13 之外仍会消耗 |
同左 |
| 灰度切换 | 两条接口参数同构,可做 A/B 或按比例分流 | 同左 |
| 上线风险 | 结论型,误判影响面集中 | 归因型,需保证错误码到处理动作的映射正确 |
三个实际结论:
- 切换成本接近零:两条接口的入参、鉴权、返回结构同构,代码里把 URL 抽成配置项,就能按流量比例做分流与灰度,不必写两套客户端。
- 真正的成本在错误码治理:12 个
code要映射成"拦截 / 提示 / 重试 / 降级 / 转人工"五类动作,这部分投入与选哪条接口无关,两条都要做。 - 调用量成本由前置校验决定:格式非法、字段为空的请求在本地拦掉,能直接减少无效调用;
code=24(频次过高)要在本地做号码维度频控,而不是靠重试硬撞。
九、调用限制与规范
- 请求方法为 GET,参数走 Query String,姓名需 URL 编码,避免生僻字、空格导致截断。
- 单次调用只校验一条三要素,不支持批量;批量场景自行控制并发与号码维度频控。
- 传输为 HTTPS;姓名、身份证号属于敏感个人信息,需按最小必要原则采集,明确告知用途,日志脱敏。
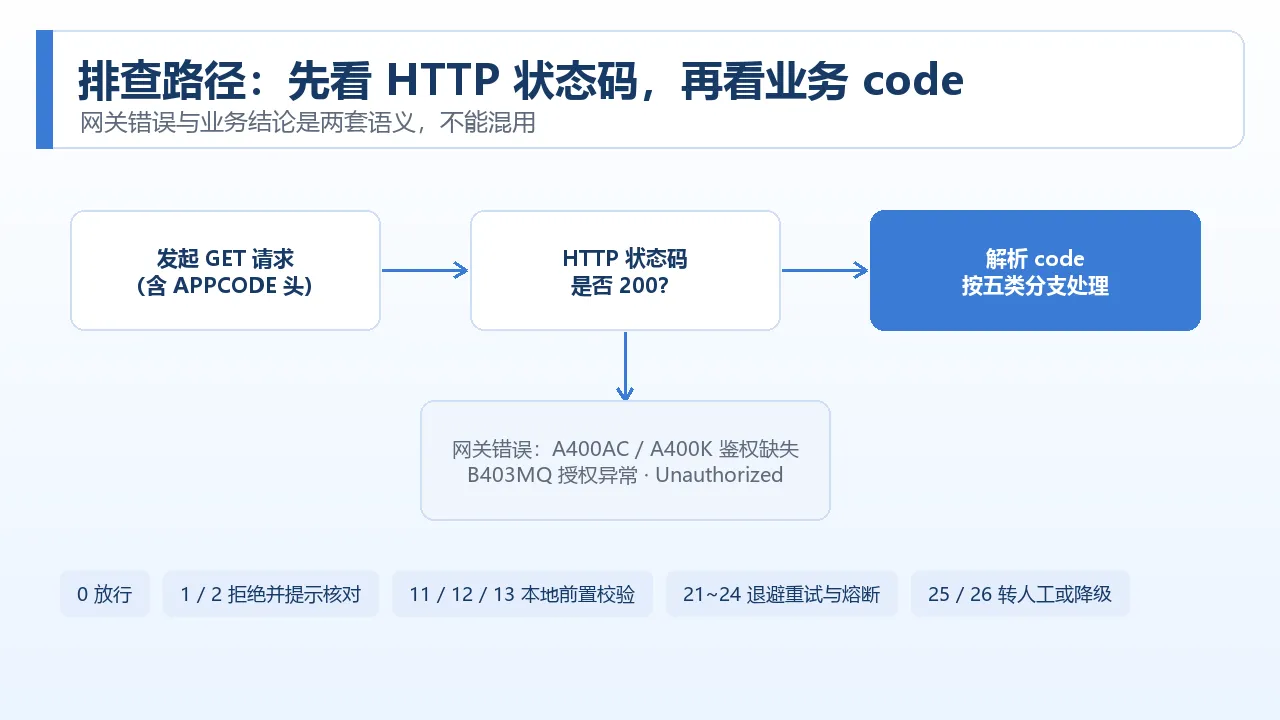
- 网关层错误(401/403/450 等)与业务层
code是两套语义,不要混用:网关错误看 HTTP 状态码,业务结论看code。
十、能力边界与免责
- 核验对象是运营商登记信息,历史过户、携号转网、副卡等情形可能导致"实名信息正确但归属运营商已变",此时应结合
cardType与归属地字段判断。 26(暂不支持该号段)属于数据覆盖边界,不是用户问题,应走降级路径而不是直接拒绝。- 核验结果只作为风控输入之一,不应单独作为法律意义上的身份认定依据;涉及信贷、开户等强场景,需叠加证件 OCR、活体检测等手段。
十一、错误码排查路径
| 现象 | 可能原因 | 排查动作 |
|---|---|---|
返回 A400AC / 401 |
请求头缺 APPCODE 或前缀缺空格 |
打印实际请求头比对 |
返回 B403MQ / B403ME |
云市场授权关系异常或已到期 | 检查控制台的接口授权与订购关系 |
返回 Unauthorized |
该 APP 未获得此接口授权 | 确认简版 / 详版的授权是否分别开通 |
code=11 |
参数为空或编码后变成空串 | 校验入参非空,检查 URL 编码 |
code=12/13 |
身份证或手机号格式问题 | 本地加正则与身份证校验位校验 |
code=23 |
上游渠道抖动 | 指数退避重试,连续失败则熔断 |
code=24 |
单号码请求密度过高 | 号码维度频控,缩短重试间隔 |
code=26 |
号段未覆盖 | 走降级方案,记录号段分布用于后续评估 |
十二、技术 FAQ
Q1:简版和详版可以共用一个 AppCode 吗?
不能直接假设可以。两条接口是不同的商品与授权关系,需要在控制台分别确认授权;代码里建议按接口维度配置各自的凭据。
Q2:两条接口的请求参数完全一样吗?
一样,都是 name、idCard、phone 三个必填,加一个选填的 needBelongArea。这也是切换成本低的原因。
Q3:code=1 和 code=2 有什么区别?1 表示三项信息不一致(人、证、号对不上);2 表示系统里查不到该手机号的记录。前者提示用户核对信息,后者更适合引导换号或转人工。
Q4:为什么我的请求返回 HTTP 200,但核验没通过?
业务结论在响应体的 code 里,HTTP 200 只代表网关调用成功。必须解析 code,只看状态码会把"不一致"当成"成功"。
Q5:12 和 13 会消耗调用次数吗?
不会。入参类错误(11/12/13)与渠道类异常(21~24)、号段未覆盖(26)都不消耗;0、1、2、25 会消耗。
Q6:needBelongArea=false 时还会返回归属地吗?
不会。该开关控制归属地相关字段是否返回,关掉时应按可选字段解析,避免下游取值报空指针。
Q7:详版比简版多返回什么?
差异集中在失败分支:详版能把失败原因定位到身份证、手机号、号码状态、渠道等具体要素,简版更接近通过 / 不通过的结论。
Q8:携号转网的用户能核验吗?
详版在文档中明确声明支持携号转网适配。实际调用中若 cardType 与用户申报的运营商不一致,应以核验结论为准,运营商字段仅作参考。
Q9:能不能并发批量核验?
接口本身是单条查询,没有批量入参。批量场景需自行控制并发、加号码维度频控,避免触发 24。
Q10:21/22/23 这类渠道错误该怎么处理?
属于服务侧波动,不要判为用户信息造假。按指数退避重试,连续失败达到阈值后熔断并走降级(如同步转人工复核)。
Q11:日志里能记录姓名和身份证号吗?
不建议。只记录请求流水号、code、脱敏后的手机号;原文按最小必要原则短期留存并加密,避免在日志系统中扩散。
Q12:先用简版,后续要换详版,需要改多少代码?
把调用地址抽成配置后基本无需改业务代码,参数与鉴权不变;需要新增的是详版失败信息的落地字段与错误码到处理队列的映射。
十三、内容小结
- 两条接口的入参、鉴权、返回结构同构,差异在失败信息粒度与号码适配声明,切换成本主要是配置项层面。
- 选型看业务要不要归因:只需要通过 / 不通过走简版;需要给坐席、复核、授信流程明确失败原因走详版。
- 错误码必须分层:12 个
code分成入参、结论、渠道、频控、号码状态五类,避免把渠道抖动误判为用户造假。 - 真正省钱的动作是前置校验与频控:格式非法、字段为空的请求本地拦截,
24用本地限流消化。 - 核验结果只是风控输入之一,强场景需叠加其他手段,并做好敏感信息的采集告知与日志脱敏。
