
在购买与验收SSL证书时,如何快速分辨原厂证书与贴牌证书?下面逐条说清楚。
SSL证书好比网站的“身份证”,由权威机构签发,浏览器看到它才显示“连接是安全的”。也正因为如此,市面上出现了“贴牌”“套牌”证书:拿别人的证书换个名字卖,或者拿另一类资质来冒充。
一、先分清:贴牌与“资质错位”
近几年出现了不少贴牌SSL证书,被包装成“国产SSL证书厂家”;也有机构拿国密算法证书的资质,冒充国际算法SSL证书厂家。
国密算法证书和国际算法证书是两回事,在根证书、算法体系、信任链上都不相同。
如果一家自称“SSL证书厂家”的机构,拿得出的是《电子认证服务使用密码许可证》《电子政务电子认证服务机构资质证书》,以及工业和信息化部颁发的《电子认证服务许可证》,就要格外留意——这些属于国产密码与电子认证资质,并不等于它持有国际算法的根证书,也不代表它签发的证书会被主流浏览器默认信任。
政企单位的采购链条更长、验收环节更容易被跳过,一旦买到贴牌证书,风险会被成倍放大,往往要等浏览器报警、业务中断才被发现。
二、证书是一条“链”
一张证书不是孤立的,它是一条链:
| 证书层级 | 说明 |
| 根证书 | 最顶层的发证主体,浏览器的信任建立在这里——只认根,不认中间 |
| 中间证书 | 由根证书授权、负责实际签发的那一级 |
| 网站证书 | 真正装在你网站上的那一张 |
用手机行业来理解:
原厂证书,就像“华为生产的华为手机(Mate、Pura、nova等系列)”,也像“苹果生产的iPhone”——从芯片、系统到品牌,都出自同一个体系;贴牌证书,则像从电商平台买来原厂配件、自己组装后贴上自己的商标对外卖:能开机、能正常用,系统也跑得起来,但它不是厂商官方生产、也不被官方认可——官方查不到这个型号,出了问题官方不给质保。
贴牌SSL证书的逻辑完全一样:它并不是CA机构官方产品。需要特别记住一点——根证书本身是真的,签名也有效,贴牌方换的只是“中间证书上的名字”,并没有伪造签名,所以它装上去照样能用、浏览器照样信任。
它和原厂证书的差别,不在“能不能用”,而在于那层官方保障它根本没有:
l 参数容易注水:通用参数照抄,专属参数自己写,尤其在保障保额这类难以核验的指标上大做文章;
l 官方查不到:CA官网的产品目录、授权体系里都查不到它,出了安全问题,理赔和应急响应往往陷入“CA三不管”;
l 售后没底:正规CA的订单服务周期通常只有1到3年,而贴牌方常推6年、10年的超长套餐,这笔账原CA根本不认,销售公司一旦出问题,续期和运维会直接中断。
三、判断“原厂”:先看资质,再看产品
第一步,看这家CA够不够格。三条都是公开可查的,缺一条就不算原厂:
l 有自己的RSA/ECC根证书,并被主流浏览器信任库收录——微软、苹果、Mozilla、谷歌各有自己的信任库,被收录了,浏览器才会默认信任;
l 通过了WebTrust认证;
l 是CA/B论坛成员——这个论坛由全球主流CA和浏览器厂商组成,SSL证书的全球规则由它制定。
第二步,看手上这张证书是不是它的原厂产品。两条同样可以逐条核对:
l 证书链的归属清楚:从根证书到中间证书,品牌名都是这家CA自己的,中间不会插进第三方的名字;
l 产品型号官网公开可查:在CA官网的产品目录里能查到该型号,参数规格全球统一,并有配套的销售授权体系。查不到型号、只在销售电话里见过的“产品”,就要打问号。
简单记:资质看三条、产品看两条,两边都对得上,才是真原厂。
这里说的“自己”,指的是同一家CA自有的根与中间证书,也包括同一集团旗下的不同品牌(例如DigiCert 与GeoTrust、RapidSSL)——它们根证书是同一套,只是中间证书名称不同,仍属原厂。
四、国内的原厂CA
按公开信息,国内持有自有国际算法根证书、并进入主流根库的,主要是CFCA(中国金融认证中心)和GDCA(数安时代)两家。
它们的短板也要说清楚:兼容性弱于国际主流CA,价格通常更高,产品线也更窄。这跟“贵不贵”无关,是根证书覆盖面带来的客观差异。
还有一点容易被忽略:国际算法证书签发前,必须做域名控制验证(DCV),而且必须由CA从外部视角发起,不能只看你本地的解析结果——目的就是防止DNS被劫持。规则全球统一,选哪家都绕不开。
五、买之前,先问三句话
l 是不是原厂SSL证书?
l 是哪家CA机构的证书?
l 能提供这家CA官网上对应的产品链接吗?
第3句最关键:原厂产品的参数官网公开可查、全球统一,拿到官方链接一核对,贴牌产品往往当场露馅。
六、从“怎么找上你”,也能看出端倪
真正的原厂SSL证书厂家,不会靠电话营销卖证书,更不会用“买证书送购物卡、加油卡、送礼品、充话费”这类方式拉客户。
原厂CA做的是长期、可追溯的信任生意,客户以企业和机构为主,走的是官网直销和授权经销商渠道,产品价值全挂在证书链和品牌上,不需要靠人情和话术促成。而一旦要靠电话轮番推销、靠礼品返话费来成交,卖的往往就不是“根”,而是中间环节转手的东西。
凡是主动打电话向你推销的,或者拿购物卡、礼品、话费来打动你的,基本可以断定不是原厂SSL证书,也不是国际算法SSL证书厂家。
七、验收方法一:用浏览器看证书链
让服务商提供一个已经装好证书的网站,自己动手查:
l 用Chrome打开这个网站;
l 点地址栏左边的小锁图标(有的浏览器图标略有不同);
l 点“连接是安全的”→“证书有效”→“详细信息”;
l 就能看到根证书和中间证书。
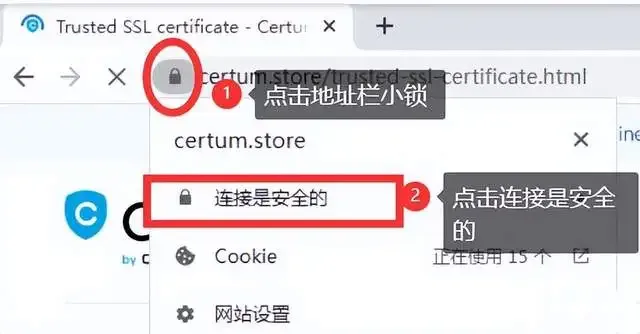
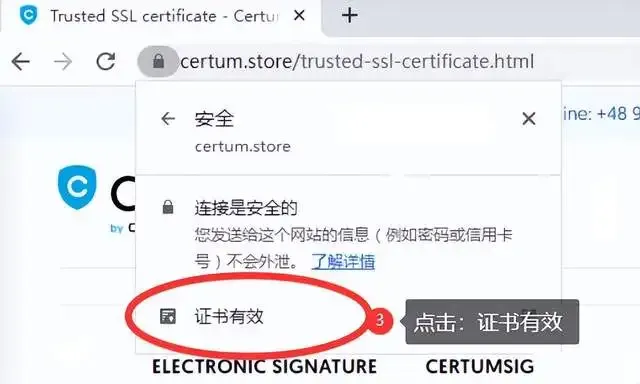
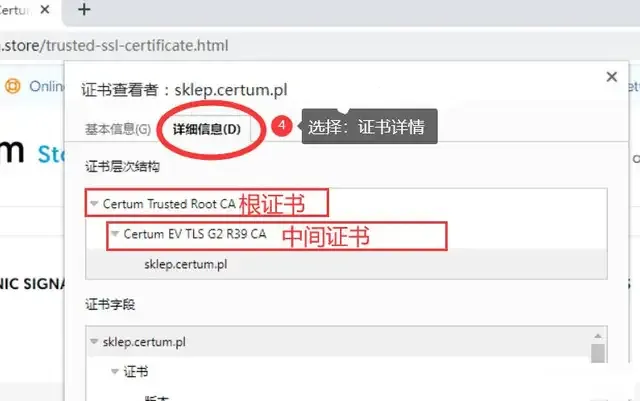
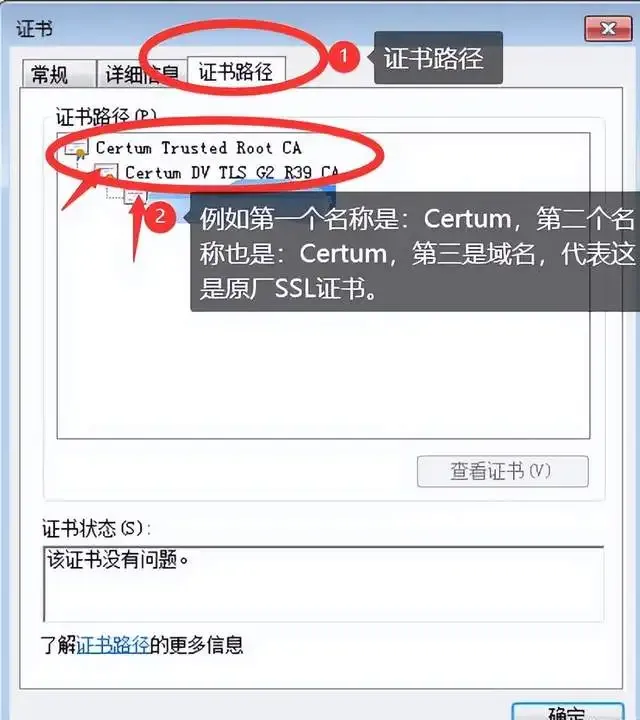
以Certum官方证书为例:
| 证书层级 | 名称 |
| 根证书 | Certum Trusted Root CA |
| 中间证书 | Certum XXXX |
| 网站证书 | 你的域名或IP |
根证书和中间证书的品牌名是同一个(Certum),才是原厂。中间证书的品牌名换成别的,就是贴牌。
八、验收方法二:看证书文件里的证书路径
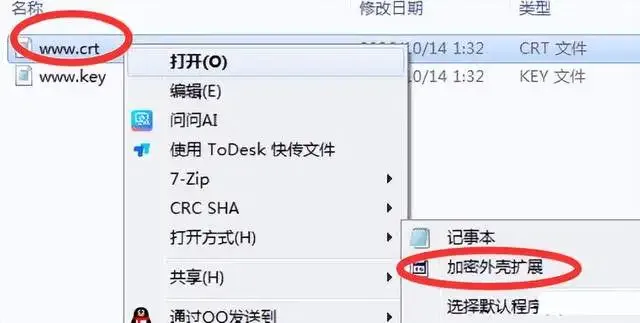
l 解压证书文件,打开Nginx文件夹里的crt文件(如果是pem后缀,可以先改成crt);
l 看“证书路径”:根证书和中间证书的品牌名显示为同一家,就是原厂;也可以上根证书厂家的官网,对照产品页核对。
九、CFCA的证书链
| 证书层级 | 名称 |
| 根证书 | CFCA EV ROOT(新体系为 CFCA Global RSA ROOT G2,由 CFCA EV ROOT 交叉签名) |
| 中间证书(OV) | CFCA XXXX |
| 中间证书(EV) | CFCA XXXX |
| 网站证书 | 你的域名或IP |
判断要点:CFCA的证书,根证书和中间证书的品牌名都应是CFCA。CFCA自2026年9月起把SSL证书签发切换到G2根体系,中间根证书还会按年更新,型号部分会变,但品牌名始终是CFCA。
十、GDCA的证书链
| 证书层级 | 名称 |
| 根证书 | GDCA ROOT CA1(新体系为 GDCA TLS ROOT R52 / GDCA TLS ROOT E52) |
| 中间证书(DV) | GDCA XXXX |
| 中间证书(OV) | GDCA XXXX |
| 中间证书(EV) | GDCA XXXX |
| 网站证书 | 你的域名或IP |
判断要点:GDCA自有品牌(信鉴易 TrustAUTH 系列)的证书,根证书与中间证书的品牌名都应是GDCA。另外,GDCA同时也是GlobalSign等国际品牌的中国区代理,代理产品走的是上游CA的根,属于正规代理,并非贴牌。
十一、GlobalSign的证书链
| 证书层级 | 名称 |
| 根证书 | GlobalSign Root CA - R3(另有 R6、ECC Root CA - R5,以及新根 R46 / E46) |
| 中间证书(DV) | GlobalSign XXXX |
| 中间证书(OV) | GlobalSign XXXX |
| 中间证书(EV) | GlobalSign XXXX |
| 网站证书 | 你的域名或IP |
判断要点:GlobalSign旗下产品,无论哪一档,中间证书的品牌名都是GlobalSign,型号部分会随版本更新而变。
十二、Sectigo(原Comodo)的证书链
| 证书层级 | 名称 |
| 根证书 | USERTrust RSA Certification Authority、AAA Certificate Services、COMODO RSA CA(新根为 Sectigo Public Server Authentication Root R46) |
| 中间证书(DV) | Sectigo XXXX |
| 中间证书(OV) | Sectigo XXXX |
| 中间证书(EV) | Sectigo XXXX |
| 网站证书 | 你的域名或IP |
判断要点:Sectigo旗下还有PositiveSSL、InstantSSL等“看着像独立小品牌”的产品,它们的中间证书品牌名仍是Sectigo。
十三、DigiCert的证书链
| 证书层级 | 名称 |
| 根证书 | DigiCert Global Root CA、DigiCert Global Root G2、DigiCert Global Root G3、DigiCert High Assurance EV Root CA(新体系为 DigiCert TLS RSA4096 Root G5、DigiCert TLS ECC P384 Root G5) |
| 中间证书 | DigiCert XXXX |
| EV中间证书 | DigiCert XXXX |
| 网站证书 | 你的域名或IP |
判断要点:DigiCert的证书,根证书和中间证书的品牌名都应是DigiCert。
十四、DigiCert旗下的其他品牌
2017年DigiCert收购了赛门铁克的网站安全业务,把GeoTrust、Thawte、RapidSSL、Secure Site等老品牌一并接收,后来又加上了GoGetSSL、Encryption Everywhere等产品线。它们的根证书是同一套DigiCert,只是中间证书的品牌名不同:
| 品牌 | 中间证书 | 根证书 |
| DigiCert | DigiCert XXXX | DigiCert Global Root G2 |
| GeoTrust | GeoTrust XXXX | DigiCert Global Root G2 |
| Thawte | Thawte XXXX | DigiCert Global Root G2 |
| RapidSSL | RapidSSL XXXX | DigiCert Global Root G2 |
| Secure Site | Secure Site XXXX | DigiCert Global Root G2 |
| GoGetSSL | GoGetSSL XXXX | DigiCert Global Root G2 |
| Encryption Everywhere | Encryption Everywhere XXXX | DigiCert Global Root G2 |
看到GeoTrust、Thawte、RapidSSL、GoGetSSL这些名字,它们都是原厂,不是贴牌;它们的加密强度和浏览器信任级别完全相同,差别只在品牌包装和价格标签上;真正要警惕的是:根证书是DigiCert、中间证书却换成了陌生的品牌名——那才是贴牌。
旧的赛门铁克品牌证书链已经淘汰。现在还有人拿“Symantec原厂证书”当卖点,多半是旧货或贴牌。
十五、贴牌证书长什么样
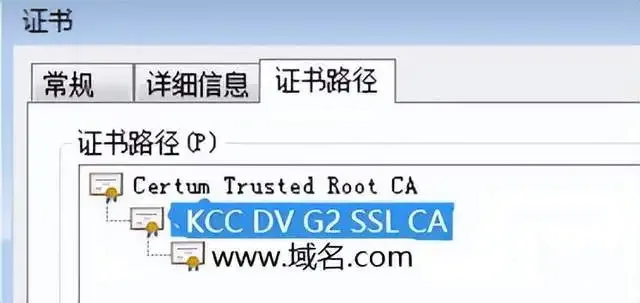
贴牌的核心手法是:根证书还用国际大厂的根(这样能被浏览器信任),但把中间证书换成自己的品牌名。对照下表,一眼就能看出问题:
| 证书层级 | 原厂 | 贴牌 |
| 根证书 | Certum Trusted Root CA | Certum Trusted Root CA |
| 中间证书 | Certum XXXX | 非Certum的品牌XXXX |
| 网站证书 | 你的域名或IP | 你的域名或IP |
只要中间证书的品牌名和根证书对不上,这条链就不是原厂的。它的问题不是“证书不能信”,而是你被当成原厂买的,实际不是。
十六、两种容易被误伤的情况
l 交叉签发:把自有根与国外CA的根做交叉签发,证书表面挂国内品牌,但信任锚仍落在别人的根上,根并不自有;
l 正规代理:只持有上游CA的书面授权,负责订单、域名验证、交付和售后,自己不签发证书,证书的签发者始终是上游CA。这是正常、合规的市场角色,并不等于假证书。
真正要警惕的,是把“不是自有的根”包装成“自有品牌”。
十七、新手记住这6条就够了
l 判断真假看证书链,不看宣传话术;
l 国产密码类资质,不等于拥有国际算法根证书;
l 三条标准:自有根进主流信任库、WebTrust审计、CA/B论坛成员;
l 合同里写清“是否原厂、哪家CA”,并索取官网产品链接;
l 靠电话推销、送礼返话费来促成交易的,基本可以断定不是原厂;
l 自己动手验:浏览器看证书链,或看证书文件里的证书路径。
十八、最后提醒:99%的兼容性,国内没有一家做得到
SSL证书的兼容性,本质上取决于根证书在浏览器信任库里“躺”了多久。信任库跟着系统更新,一旦系统停更(Windows XP、旧版安卓等),根库就定格在当年版本,新根证书再也进不去。入根晚的机构,天然覆盖不到这些老设备。
所以,业内公认能覆盖几乎所有主流浏览器版本的CA,全球也就四家左右,全部在国外;中国一家都没有。
如果对方说“国产SSL证书兼容性99%”,又拿不出统计口径和可查来源,基本可以判定为虚假宣传。
