
近日,国家互联网应急中心(CNCERT)发布风险提示:一款隐蔽性极强的新型僵尸网络 VeilDHT 正在大范围传播,主要攻击 Linux 服务器与 IoT 设备,以漏洞利用方式实现入侵。
监测数据显示,国内已有 40467 台设备遭感染,单日受控设备峰值达 15805 台,威胁还在持续扩散。
这一事件给企业敲响警钟:大量长期在线、分散部署的 Linux 主机、分支路由器、IoT 边缘网关,正成为攻击者重点瞄准的高危入口。
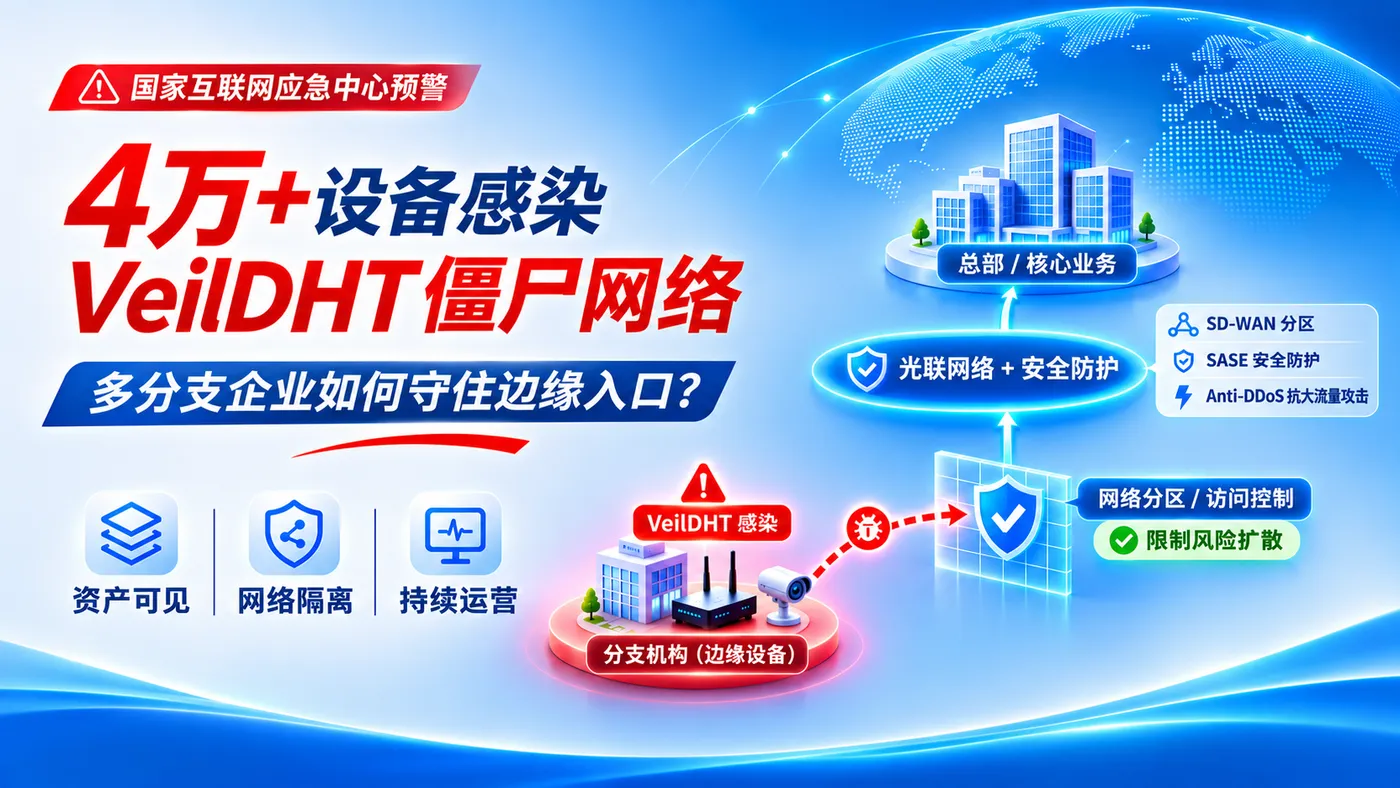
4 万 + 设备感染,依靠的并非全新漏洞
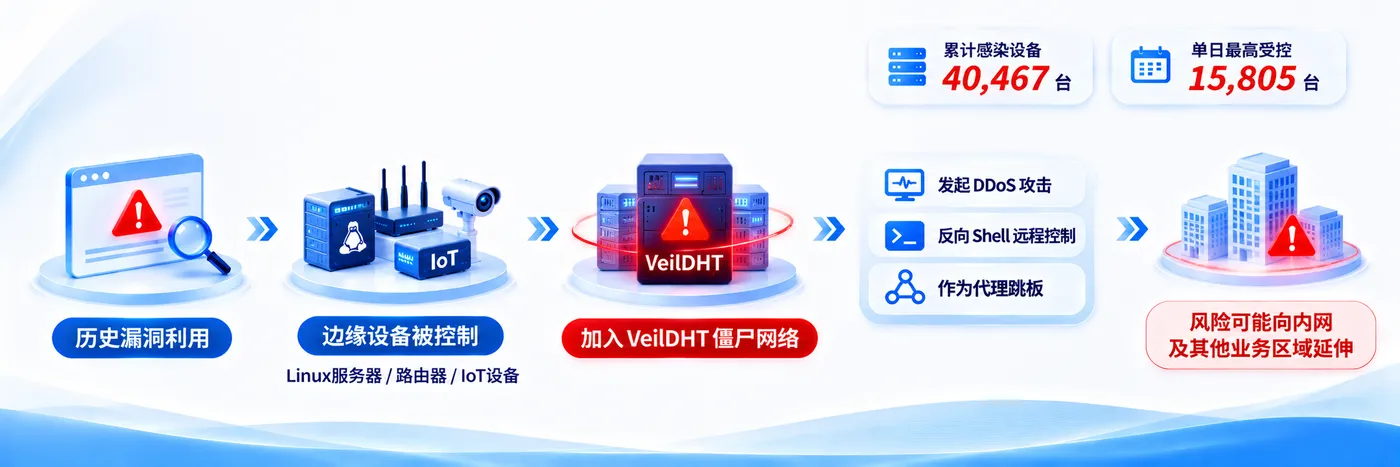
VeilDHT 利用两款历史漏洞发起攻击:华硕路由器命令注入漏洞、Realtek Jungle SDK 命令注入漏洞。
攻击者无需稀缺的 0day 漏洞。只要企业内存在长期未升级、缺少统一纳管的路由器、IoT 或 Linux 主机,老旧漏洞就会持续暴露风险。
多分支企业风险尤为突出:边缘设备分散、数量多、运维覆盖难,极易出现设备在线、固件长期失维的情况。 设备在线、漏洞未修复,风险就持续存在。
一台边缘设备失守,风险能扩散多远?
VeilDHT 支持 DDoS 攻击、命令执行、反向 Shell、反向代理跳板。设备被控后,不仅可以对外发起攻击,更会变成向内渗透的通道。
对多分支企业而言,风险扩散的关键,在于跨区域访问权限。 如果分支、IoT 网络和总部核心业务默认互通,单点沦陷后,威胁会顺着广域网横向蔓延至其他业务区域,一旦横向扩散,可能引发业务中断、核心数据泄露,带来合规与声誉损失。
评估风险不能只看设备上是否存放核心数据,更要思考: 设备被控制后,可以访问哪些网络与业务系统?
攻击愈发隐蔽,仅靠黑名单防护已经不足
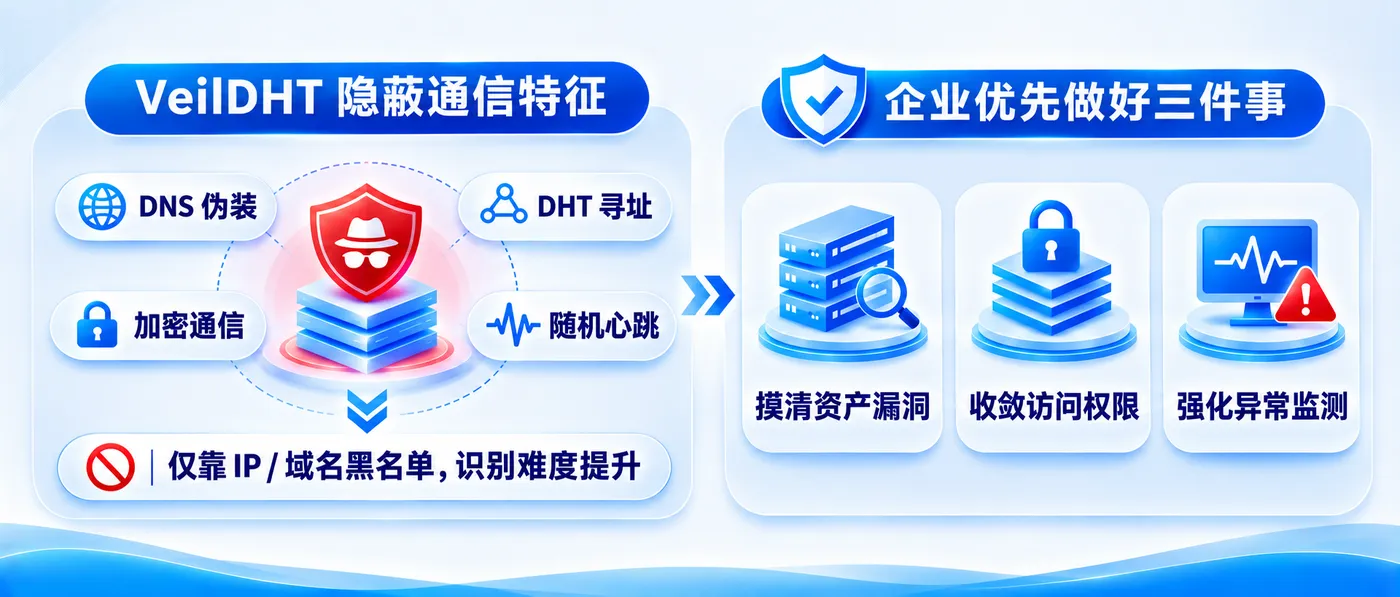
VeilDHT 通过 DNS 伪装、DHT 寻址、加密通信、随机心跳规避检测,降低对固定IP、域名和固定通信规律的依赖。
传统只依靠 IP / 域名黑名单、静态特征比对,很难捕捉这类隐蔽威胁。 企业监控重心,需要从识别已知威胁特征,转向持续观测异常 DNS 请求、陌生外联、异常进程、端口与流量异动。
企业当下优先做好三件事
✅ 摸清资产漏洞:梳理 Linux 服务器、分支路由器、IoT 网关,核查公网暴露面,及时修复漏洞、升级固件;
✅ 收敛访问权限:按 IoT、办公、生产、核心业务划分网络区域,严控边缘设备访问核心资源;
✅ 强化异常监测:发现异常外联、进程、流量时,第一时间隔离设备,溯源排查入侵路径。
提示:以上仅为应急止血手段。分支机构多、边缘设备分散、本地运维人力不足的企业,还需要搭建长期的网络安全运营体系。
光联的思路:网络、安全、运营一体化
VeilDHT 暴露的不只是终端中毒问题。面向多分支场景,网络、安全、持续运营需要一体化规划建设。
网络底座:全球骨干 + SD-WAN + Anti-DDoS
统一连接与纳管总部、分支、数据中心和云,通过网络分区和访问策略限制风险扩散;结合骨干侧Anti-DDoS能力,降低大流量攻击对业务的影响。
安全融合:SASE + 零信任
将边界防护、身份与访问控制延伸到分支、远程和云访问场景,减少安全能力过度集中在总部带来的边缘盲区。
持续运营:网络托管 + 安全托管
持续监测链路、设备、安全告警和风险事件,形成监测、研判和处置闭环
写在后面
VeilDHT 终会被识别、处置,但同类隐蔽跳板攻击还会不断出现。 企业需要构建长效防护能力,做到: 网络隔得开、风险看得见、异常管得住、长期有人运营。
这也是网安融合:以网络为底座,把安全融入连接,通过持续托管让网络与安全能力长期有效。
