
随着研发图纸、技术文档、项目方案等非结构化数据全面上云,剪贴板复制已经成为内部数据外泄最普遍的隐蔽通道。大量泄密事件显示:文件本身已做加密处理,但用户依然可以通过复制文字、截图文字提取,把加密文档内容粘贴到聊天软件、邮件与外网文档中,导致加密防护形同虚设。单纯依靠云存储权限只能管住文件下载,无法约束终端打开后的内容复制行为。在此背景下,将默认复制权限收敛为基线策略,结合密钥托管构建端云一体化防护,成为非结构化数据防泄漏的核心落地路径。
一、为什么必须收敛默认复制权限?
1. 传统防护存在明显短板
绝大多数企业加密方案仅对文件整体做加解密,未对剪贴板数据流做拦截。系统默认开放全量复制权限,只要文档能够正常打开,就允许把正文内容复制到剪切板,形成 “文件加密、内容裸奔” 的安全漏洞。
2. 权限基线不符合最小权限原则
表格
| 权限模式 | 安全风险 | 适用场景 |
|---|---|---|
| 默认允许复制 | 高,内容可随意外传 | 公开文档、普通办公文件 |
| 默认禁止复制 | 低,仅授权后开放复制 | 图纸、技术资料、机密方案 |
在研发、设计等高密级业务场景,必须把权限基线由 “默认允许” 调整为 “默认禁止”。管理员仅针对岗位、项目按需放开复制权限,从源头切断剪贴板泄密通道。
3. 权限策略必须与加密体系联动
复制权限不能独立生效:一旦放开复制,剪切板内的明文内容依然存在外泄风险。只有将权限管控与文件加密绑定,才能实现:文档打开时仅内存解密、磁盘始终密文;复制操作受策略拦截,做到 “能看不能复制”。
二、阿里云提供的底层安全底座能力
整套端云协同防护体系,依托阿里云 KMS 作为信任根,配套云原生审计与网络能力,为终端加密软件提供密码基础设施支撑阿里云开发...。
- 密钥全生命周期托管(KMS 核心能力)
采用硬件 HSM 保护主密钥(CMK),主密钥明文全程不下发到终端;终端仅能临时获取一次性数据密钥,采用信封加密模式完成文档加解密。支持 BYOK 自带密钥、密钥自动轮转、密钥吊销与应急解密,密钥所有权完全归属企业客户。 - RAM 细粒度权限与访问控制
通过 RAM 角色给终端加密系统分配最小 API 调用权限,仅允许调用 GenerateDataKey、Decrypt 等密码接口,杜绝密钥被非法调用。同时可配置 VPC 访问白名单,仅内网终端可以访问 KMS 网关。 - 全链路操作日志审计(ActionTrail+SLS)
所有密钥调用、终端复制拦截、剪贴板操作都会生成标准化日志,统一投递至日志服务。管理员可追溯每一次复制尝试、解密行为,满足事后溯源要求。 - 私有传输链路保障密钥交互安全
终端与 KMS 之间通过 VPC 内网网关完成密钥交互,不走公网链路,防止密钥在传输过程被窃取。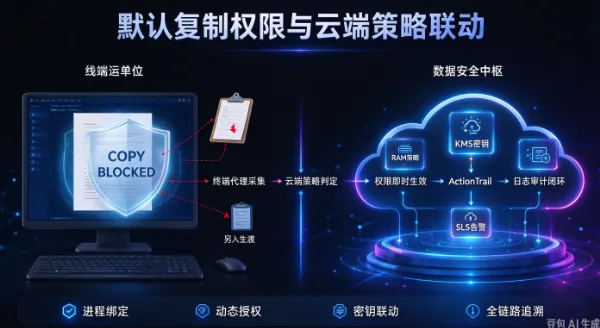
三、端侧加密系统对接阿里云 KMS 的技术实现
第三方终端加密软件可通过 SDK 对接 KMS,将 “默认复制权限” 策略与文件加密流程深度耦合,整体分为三层逻辑:
(一)权限策略层:默认复制权限收敛配置
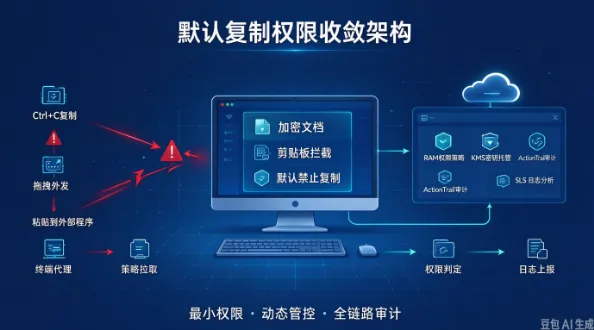
- 基线策略设定:所有加密文档默认关闭剪贴板复制能力,拦截 SetClipboardData 系统调用,禁止明文写入剪切板。
- 分级授权机制:管理员按文档密级、用户岗位、终端分组开启白名单,仅白名单内人员可临时启用复制权限。
- 上下文联动:仅当文件处于内存解密状态时才执行复制校验;磁盘密文文件不触发任何剪贴板操作。
(二)密钥调用层:对接 KMS 实现信封加密
- 终端加密引擎调用 KMS OpenAPI 生成临时数据密钥;文档采用数据密钥加密,数据密钥再由云端主密钥加密后随文件一起存储。
- 终端打开文件时,先向 KMS 发起解密请求,获取临时数据密钥,仅在内存完成文档解密,磁盘始终保持密文。
- 复制权限与密钥调用绑定:如果当前用户不在复制白名单内,即使成功解密文档,系统依然会拦截剪贴板写入动作。
(三)日志联动层:操作行为上云留痕
每次拦截复制、放开复制、文件解密的事件,都会自动上传至阿里云审计服务,形成 “权限策略 — 密钥调用 — 终端操作” 三位一体的审计链条。
对接清单
- 接入方式:阿里云 SDK(Java/Python/C++),优先使用 VPC 专属网关,降低公网暴露风险阿里云帮助...。
- 核心 API:GenerateDataKey(生成数据密钥)、Decrypt(解密数据密钥)。
- 权限配置:RAM 自定义策略,仅开放 KMS 密码运算接口,关闭密钥管理类操作。
四、方案价值与合规收益
1. 安全价值
- 把复制权限基线收敛为默认禁止,堵住剪贴板泄密漏洞,真正实现 “文档可阅览、内容不可复制”;
- 密钥全部交由云端 KMS 托管,终端不落地主密钥,杜绝密钥本地泄露;
- 权限策略与加密强绑定,权限失效则复制操作自动阻断,防护闭环完整。
2. 运维价值
无需大规模改造业务软件,仅在终端加密模块增加剪贴板 Hook 校验;策略集中管控,管理员批量下发复制白名单,运维成本低。
3. 合规收益
整套架构完全匹配《数据安全法》《网络安全等级保护》对敏感数据终端管控、密钥管理、操作审计的要求:密钥由硬件加密机保护、权限遵循最小授权原则、所有复制与解密行为全程留痕,可顺利通过等保测评与行业保密检查。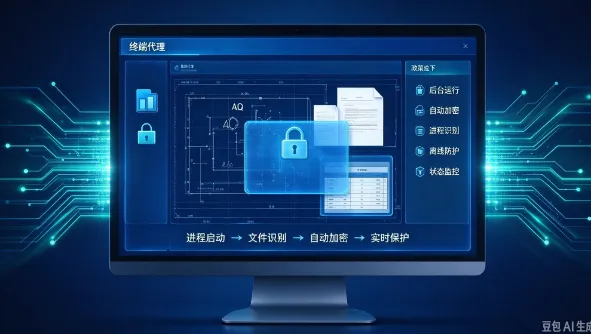
结语
依托阿里云 KMS 构建密钥信任底座,配合端侧企业加密完成默认复制权限收敛,解决了非结构化数据 “文件加密但内容可复制” 的长期痛点。通过 “默认禁止复制、按需放开权限、密钥云端托管、操作全程审计” 的端云协同架构,在不影响正常办公阅览的前提下,封堵剪贴板这一高频外泄通道。该方案既满足研发图纸、技术文档等高密级资产的防泄漏管控需求,又能快速落地等保、数据安全合规要求,是云上非结构化数据终端防护轻量化建设的优选方案。
编辑:小七
