一年前,某企业内网被渗透。溯源发现攻击者并未突破边界防火墙,而是利用员工私自安装、长期未更新的免费工具作为跳板,横向扩散至核心服务器。这并非个例——未受监控的软件与 2023 年 16% 的数据泄露事件有关,而多数企业对此毫无察觉。
软件管得越松,攻击面就越大。可真要"一刀切"禁装软件,业务部门又会找上门。如何在安全与效率之间找到平衡?应用控制给出的答案是:让每一个可执行文件,都必须"证明自己"才能运行。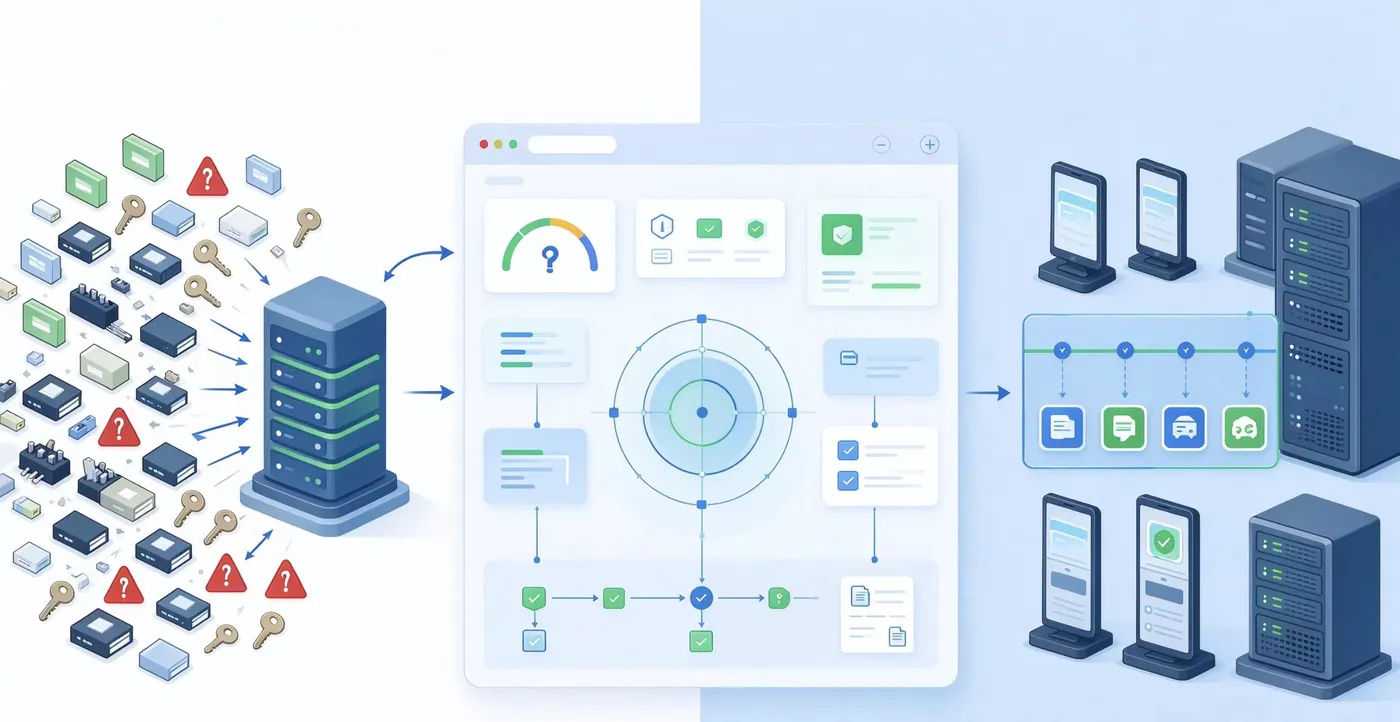
一、为什么应用控制比以往任何时候都重要
软件资产失控。员工随手装工具、装破解版软件,IT 不清楚每台终端上跑着什么。"影子应用"既占资源、耗许可证,更是漏洞藏身之处。
管理员权限泛滥。为省事把员工设为本地管理员,一旦凭据被窃,攻击者就能静默装驱动、关杀毒——等于交出终端"钥匙"。
无法追溯。出了事说不清"哪台设备、何时、运行了什么",审计时拿不出证据。
三类隐患指向同一个根因:终端缺少一套"谁能运行什么、以什么权限运行"的统一规则。
二、从"默认允许"到"默认拒绝"
传统思路是"默认允许、发现恶意再拦截",属于被动防御。零信任的应用控制则反过来——默认拒绝,只有被明确授权的应用才能运行。
落地上有两条路径:允许列表只允许清单内应用运行,适合财务、研发等环境固定的部门;阻止列表只禁明确禁止的应用,适合需求多变的岗位。两者并非二选一,可按部门灵活组合,实现分级管控。
三、五层能力把规则落到每一个可执行文件
真正的应用控制需要一整套环环相扣的能力,而非简单的黑白名单:
精细化应用识别。基于软件供应商、产品名称、文件哈希、文件夹路径等多维条件构建应用组,避免"同名软件"或"路径变更"造成的误判。
双模式策略部署。先用审计模式只记录不阻断,摸清软件使用全貌;再切换强制模式,避免策略一上线就业务中断。
子进程管控。对可信主程序拉起的子进程进行管控与监控,防止攻击者借劫持绕过检测;按角色分配应用访问权限,确保"岗位决定权限"。
最小权限与即时提权。批量清理不必要的本地管理员账户,压缩攻击面;用户确需临时权限时,经审批授予限时权限,到期自动回收。
条件访问。仅允许受信任设备访问核心业务系统,对敏感应用启用按应用隧道,保护数据传输安全。
五层能力构成"识别、执行、提权、访问"的完整管控链。
四、让策略真正落地的工程要点
能力清单再全,用不起来也是纸上谈兵。落地阶段有几个关键实践:
统一策略入口。应用控制最好与补丁管理、资产清点集成在统一视图下完成,一个界面定义策略、圈定生效范围,避免多套系统的规则冲突。
先看后管。策略以审计模式上线后,持续记录"本应被阻断的应用"与波及范围,确认影响面后再切强制模式,无需重写规则。
细粒度条件组合。供应商、哈希、路径等条件可任意组合,为不同部门构建差异化应用组——财务终端只跑财务软件,研发终端放开开发工具。
提权全程留痕。每次授权的申请人、审批人、时长与操作记录完整留存,权限"批得出、收得回、查得到"。
审计报告开箱即用。完整记录应用运行尝试与处置措施,直接支撑等保、密评等合规审计。
从策略定义、试运行、强制执行到审计追溯,整个管控生命周期在同一套体系内闭环完成,是应用控制区别于单点拦截工具的关键。
结语
终端安全的短板,不在边界防火墙多坚固,而在每个可执行文件是否"来路清白、权限最小、行为可控"。应用控制与权限管理把零信任落成可执行、可审计、可回溯的策略,是软件无序增长与合规压力下的务实解法。