导语:员工终端上的本地管理员权限,授予后长期不回收,是内网横向移动最便宜的入口。转岗没人收,离职没人收,设备转手了还是没人收。这篇文章按风险、思路、落地、审计四步,帮你梳理永久授权的隐患,给出一套可以直接照做的治理方案。环境以活动目录域为主,也覆盖Entra ID混合场景。
一、问题:给了就没人收
你管的终端里,大概率有这样一个状态:员工带着本地管理员权限,给了就没人收。
这不只是管理问题。微软在Windows LAPS官方文档里讲得很直接:域内多台机器共用一套本地管理员凭据,是横向移动成本最低的路径之一。攻击者拿到一台机器的哈希,不用域管理员权限,就能登录所有共用这份凭据的机器。带管理员权限的终端失陷之后,他还能直接关终端防护、装持久化、清日志,检测和溯源的难度都会上一个台阶。
合规这边也有硬约束。等保2.0 和ISO 27001都要求特权账号有清单、有控制、有审计。答不上来谁有权限,操作没留痕,测评里就是直接扣分。
二、四类风险,多数环境至少占两条
权限清单失控。人员流动后没人收,实际谁手里有权限,没人说得清。
横向移动跳板。一台带管理员权限的机器失陷,可能放大成一整片区域的失陷。
操作不可审计。装了什么、改了什么,没有记录。出了事追不了责,审计也过不了。
影子提权。正门走不通,用户就会翻窗户。借账号、用第三方提权工具,风险转入你看不见的路径。
动手治理之前,建议你先做一次盘点。结果往往会比预想的难看。
三、治理思路:权限用完即走
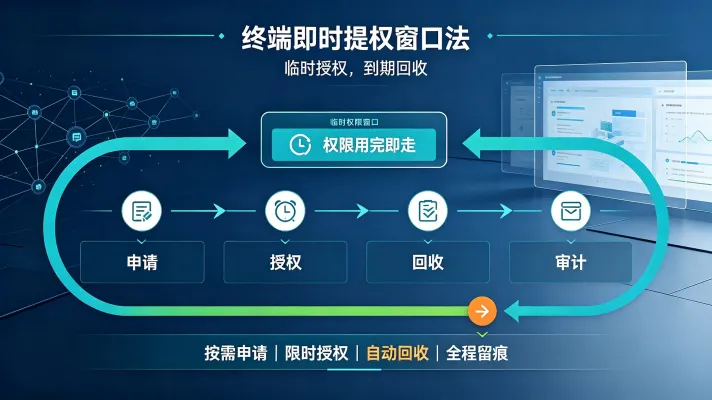
零信任里的即时访问(Just-in-Time,下文叫即时提权),落到终端权限上就是一句话:不发长期凭据,按需发限时凭证,到期自动作废。
你的流程要拆成四步。
按需申请。用户说明用途、设备、时长。统一走自服务入口,不发微信,不带外申请。
限时授权。权限绑定用户、设备、时长三元组,默认三十分钟,延长要二次审批。只绑用户或者只绑设备,都有绕过的空间,三元组是底线。
到期回收。到期自动失效,不依赖人工。依赖人工回收的机制,最后大多退化成没人收。这一点你在设计流程时要特别留意。
全程审计。提权期间的关键操作全部留痕,接进集中日志平台。
终端平时保持普通用户状态,只在任务窗口内短暂提权。这就是你整套方案的核心原则。
四、落地三步
整体分三步:收密码,分离人和凭据,管住临时提权。
4.1 用 Windows LAPS 收敛本地管理员密码
Windows LAPS从 2023 年 4 月的更新起,已经内置到 Windows 10、Windows 11 和 Windows Server 2019 及以上版本,你不用单独装客户端。旧的Microsoft LAPS已经弃用,如果你的环境还在用,建议尽快迁。
部署分四步。
第一步,扩展域架构。你在域控上用架构管理员权限跑 Update-LapsADSchema,给计算机对象加上存本地管理员密码的属性;再跑Set-LapsADComputerSelfPermission,让目标组织单位下的计算机账号能写自己的密码属性。两步都是微软官方的标准操作。
第二步,组策略下发配置。路径在计算机配置、管理模板、系统、LAPS。你要盯五个关键项:密码长度(PasswordLength)至少十四位;密码复杂度(PasswordComplexity)开大小写、数字、特殊字符;轮换周期(RotationInterval)三十天;备份位置(BackupDirectory)选活动目录或者 Entra ID;认证后动作(PostAuthenticationActions)设成密码被读后立即轮换,防止凭据被读走后长期复用。最后这一项经常被忽略,但它是防凭据复用的关键,你配置时不要漏。
第三步,收读取权限。你单独建一个帮助台安全组,用 Set-LapsADReadPasswordPermission 只让这个组能读密码属性。如果你的环境里所有运维都能读密码,那等于没收敛。这一步经常被跳过,跳过就白做了。
第四步,验证和排错。Get-LapsADPassword 一条命令,你能拿到某台机器的当前密码和到期时间。Reset-LapsPassword 可以手动触发轮换。出问题去看本地事件查看器里的 LAPS 操作日志(Microsoft-Windows-LAPS/Operational),轮换、读取、失败原因都在里面。
做完这四步,你的环境就变成:每台终端的本地管理员密码唯一、随机、定期轮换。凭据复用导致的横向移动路径,从根上断了。
4.2 人和凭据分离
密码随机化只是第一步。更关键的是,让你的运维不再直接持有管理员凭据。
做法不复杂。每个工程师用独立域账号登录,需要管理员权限时,通过域安全组临时加进目标设备的本地管理员组。共享 Administrator 账号的习惯要彻底改掉,每个操作都要能追到人。
本地管理员账号本身保留,留给脱域、网络故障这类应急场景。它的密码交给 LAPS 管,平时没人知道。
4.3 即时提权工作流
LAPS 解决的是密码怎么管,即时提权工作流解决的是谁能临时拿到权限。
你可以按这个思路设计。用户在自服务门户提交申请,写清楚用途、设备、时长。审批通过后,系统临时把用户加进目标设备的本地管理员组,或者通过接口临时读取该设备的 LAPS 密码。到期自动移出管理员组,或者触发轮换,让旧密码立即失效。提权期间的进程创建、服务安装、注册表修改,全部写入审计日志。
实现上,你可以基于 Intune 加 Graph API 自建,也可以直接上成熟的特权访问管理产品。选什么工具不是关键。三条约束不能破:入口统一,时长默认受限,事后可回溯。这三条破了,你用什么工具都白搭。
4.4 需求分流,别让流程被冲垮
这是你实施阶段最容易翻车的地方。
如果每个员工装个输入法都要走你的提权审批,这套流程撑不过一个月,业务方就会把它冲垮,然后一切回到从前。
正确的做法是按风险分流。高频低风险的,办公软件、浏览器、输入法,走应用白名单,用户自助装,不触发提权。低频高风险的,改系统配置、装开发工具、调驱动,必须走完整的申请审批。
安全和效率从来不冲突。冲突的是统一收紧。分流才是你需要的平衡点。
五、三类审计数据,一个都不能少
三类数据源,缺一不可。
第一类,LAPS 操作日志。记录每次密码轮换和读取。单台设备的密码被高频读取,这本身就是异常信号,你要在这里配置告警。
第二类,本地管理员组的成员变更事件。对应 Windows 安全日志里的 4732 和 4733 两个事件编号。每次临时提权的起止时间,都在这两个事件里。
第三类,提权期间的具体操作日志。进程创建、服务安装、注册表修改,用于事后行为还原。
三类日志统一接进安全信息与事件管理平台(SIEM),Splunk、Microsoft Sentinel 或者开源的 Wazuh 都可以。接完之后,四个问题你都能答:谁在什么时候,在哪台机器,提了多久的权,做了什么。这条能力是等保 2.0 和 ISO 27001 都明确要求的。
结语
最小权限原则经常被理解成“能不给就不给”。结果是业务部门绕着走,管控形同虚设。
更可执行的理解是:该给的时候给,给完就收回。
落地三步:先用 Windows LAPS 把本地管理员密码收敛掉,切断凭据复用;再把人和凭据分离,让操作可追溯;最后用即时提权工作流管住临时授权,到期自动回收,全程可审计。
三步做完,你的环境里一台机器失陷,不再等于一整片区域的灾难。
讨论
评论区聊聊你的环境。本地管理员密码的轮换机制是什么?临时提权走系统流程,还是带外申请?存量终端里,还有多少台在共用同一套本地管理员凭据?
常见FAQs
1.旧版 LAPS 和新版 Windows LAPS 能共存吗?
不能同时管同一个账号。两者密码存储位置不同,共存会导致状态混乱。建议直接迁移,迁移前先跑官方提供的AdmPwd PS 模块清理旧配置。
2.LAPS 密码备份到Entra ID和备份到AD,怎么选?
看终端的域加入方式。纯AD环境和混合加入的设备存AD;纯 Entra ID 加入的设备只能存Entra ID。混合环境两类设备都会碰到,建议按设备类型分开策略。
3.密码轮换周期设多长合适?
三十天是常规值。安全要求高的场景可以缩到七天,但要注意轮换太频繁会增加域控写压力。比周期更重要的是认证后动作,密码被读取后立即轮换,这条必须开。
4.终端脱域或断网时,密码还能轮换吗?
不能。LAPS 依赖与域控或 Entra ID 的连接,设备离线时密码保持不变,恢复连接后按周期自动补轮换。应急场景要配合手动轮换命令使用。
5.上了这套方案,还需要买商业特权管理产品吗?
不一定。Windows LAPS 加自建工作流可以覆盖中小规模环境的核心需求。终端规模大、审批链复杂、有强合规要求的环境,商业产品的审批集成和报表能力会省不少事。先跑起来,再按需升级。