一、前言
在当下身份认证场景中,传统账号密码登录存在记忆成本高、易泄露、易被破解等诸多短板,人脸生物识别凭借唯一性、便捷性、高安全性,已成为主流登录认证方案。市面上多数人脸登录系统依赖云端AI接口,存在网络依赖、数据上传隐私泄露、接口收费、响应延迟高等问题,无法适配内网、离线、私密办公等特殊场景。
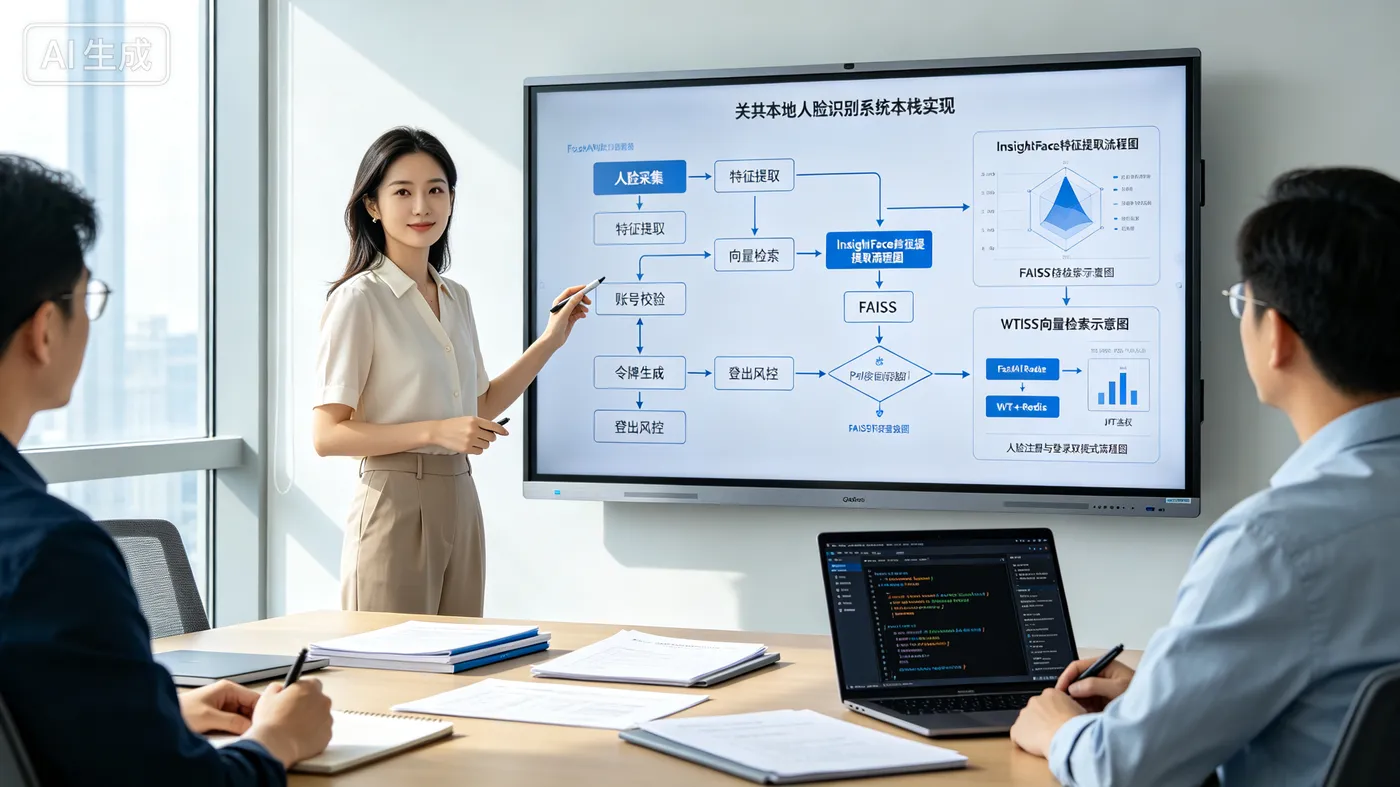
今天我们基于青少年心理评估的项目,完整拆解一套纯本地化模型应用的人脸登录认证系统,基于FastAPI搭建后端服务,依托InsightFace实现人脸特征提取,搭配FAISS向量库完成人脸相似度匹配,结合MySQL、Redis实现用户数据存储与登录态管理,同时配套双版本前端页面,实现手动注册登录、自动动静刷脸登录双模式。整套系统完全离线运行,无需调用任何第三方云端AI接口,所有人脸检测、特征提取、向量比对逻辑均在本地服务器完成,兼顾数据隐私、响应速度与部署便捷性。
二、项目整体概述
1. 项目核心功能
本项目是一套闭环式本地人脸认证系统,完整实现人脸注册、人脸登录、账号锁定、JWT鉴权、登录登出、向量库持久化等核心能力,同时支持两种登录模式,适配不同使用场景,具体功能如下:
- 人脸注册功能:支持摄像头实时截图、本地图片上传两种录入方式,自动提取人脸特征向量,去重校验后绑定用户账号,持久化存储向量数据与用户信息
- 双模式登录功能:指定用户名精准匹配登录、无用户名全局刷脸登录,满足固定账号登录、匿名快速刷脸两种需求
- 安全风控机制:支持登录失败次数统计、账号临时锁定、人脸相似度阈值校验,杜绝非法刷脸破解
- 登录态管理:基于JWT生成登录令牌,Redis缓存令牌实现高效校验与一键登出
- 向量库持久化:FAISS人脸向量数据本地落盘,服务重启不丢失,无需重复注册人脸
- 自动刷脸登录:前端动静检测算法,无需手动点击按钮,检测到人脸移动后自动触发识别验证
2. 技术栈选型解析
项目采用轻量化、高适配、开源免费的技术栈,兼顾开发效率与运行性能,适配Windows、Linux多系统部署,各技术组件分工明确、各司其职,具体选型原因与作用:
- FastAPI:高性能Python Web框架,支持异步接口、自动接口文档、跨域配置,相较于Flask、Django,更适配轻量级接口服务,响应速度快、开发简洁,完美承接人脸认证接口请求
- InsightFace:开源人脸分析工具库,内置高精度buffalo_l人脸模型,可实现人脸检测、关键点定位、特征向量提取,模型轻量化、识别准确率高,是本地人脸识别的最优选型之一
- FAISS:Facebook开源的向量检索库,专门用于高维向量相似度匹配,本项目中用于512维人脸特征向量比对,检索速度远超传统遍历比对,适配人脸库批量匹配场景
- MySQL:关系型数据库,存储用户账号、人脸向量ID、登录失败次数、账号锁定时间等结构化数据,保证用户数据持久化、可查询、可修改
- Redis:内存数据库,缓存JWT登录令牌,设置过期时间,实现登录态时效管控与快速登出,提升接口校验效率
- 原生HTML+JS:无框架前端页面,轻量化、零部署成本,支持摄像头调用、图片预览、动静检测,适配所有浏览器,降低项目部署门槛
- OpenCV+NumPy:图像处理核心工具,实现图片字节流解码、图像预处理、灰度计算,为人人脸特征提取提供数据基础
3. 项目整体架构
项目采用经典的前后端分离架构,同时后端托管前端静态页面,实现单端口一体化运行,部署极其便捷,整体架构分为三层,层级清晰、耦合度低:
- 前端展示层:包含两个页面,基础注册登录页(手动操作)、智能刷脸登录页(自动动静识别),负责摄像头调用、图片采集、参数传递、结果展示、动静检测
- 后端服务层:基于FastAPI搭建接口服务,提供注册、登录、登出、向量库读写四大核心接口,处理前端请求,实现业务逻辑与AI算法调度
- 数据存储层:MySQL存储用户结构化数据,FAISS文件存储人脸特征向量,Redis缓存临时登录态数据,三层存储各司其职,保障数据完整性与访问效率
整体运行流程极简:前端采集人脸图像 → 上传至后端接口 → 后端预处理图像、提取人脸特征 → FAISS向量匹配校验 → MySQL校验用户状态 → 生成JWT令牌返回前端 → Redis缓存登录态,完成整套认证闭环。

4. 后端项目入口
以下示例使用Python + FastAPI搭建本地人脸登录系统的后端骨架。集成InsightFace做人脸特征提取,FAISS建向量索引,Redis缓存登录状态,MySQL 存用户数据,JWT 生成登录凭证,并配置跨域与静态资源托管,为完整人脸登录流程提供基础支撑。
核心模块:
- Web框架:基于FastAPI构建后端服务,配置跨域中间件并托管静态前端页面。
- 人脸模型:加载 InsightFace 预训练模型,用于人脸检测与512维特征向量提取。
- 向量检索:初始化FAISS索引,支持人脸特征向量的存储、检索与相似度比对。
- 数据存储:使用 Redis 缓存登录状态与失败次数,MySQL持久化存储用户信息。
- 安全认证:基于JWT生成带过期时间的登录Token,保障接口访问安全性。
import os
import cv2
import faiss
import numpy as np
import jwt
import redis
import pymysql
from fastapi import FastAPI, UploadFile, File, Form, Depends, HTTPException
from fastapi.middleware.cors import CORSMiddleware
from fastapi.staticfiles import StaticFiles
from insightface.app import FaceAnalysis
from datetime import datetime, timedelta
# ========== 全局配置 ==========
app = FastAPI(title="本地人脸登录系统")
# 跨域配置
app.add_middleware(
    CORSMiddleware,
    allow_origins=["*"],
    allow_credentials=True,
    allow_methods=["*"],
    allow_headers=["*"],
)
# 托管静态前端页面
app.mount("/static", StaticFiles(directory="static"), name="static")
JWT_SECRET = "change-strong-secret-2026"
JWT_ALGORITHM = "HS256"
JWT_EXPIRE_SEC = 3600
FACE_THRESHOLD = 0.65
MAX_FAIL_COUNT = 5
LOCK_MINUTES = 10
DIM = 512
# Redis连接
r = redis.Redis(host="127.0.0.1", port=6379, db=0, decode_responses=True)
# MySQL连接
def get_mysql_conn():
    conn = pymysql.connect(host="127.0.0.1", user="root", password="123456", database="daysurgery", autocommit=True)
    return conn
# 加载InsightFace人脸模型
face_app = FaceAnalysis(name="buffalo_l")
face_app.prepare(ctx_id=0, det_size=(640,640))
# 初始化FAISS向量库
index_file = "face_index.bin"
if os.path.exists(index_file):
    index = faiss.read_index(index_file)
    print(f"加载人脸向量库,总数据量:{index.ntotal}")
else:
    index = faiss.IndexIDMap2(faiss.IndexFlatL2(DIM))
    faiss.write_index(index, index_file)

三、核心技术原理详解
1. 人脸特征提取原理
人脸特征提取是本地人脸认证的核心基础,传统人脸识别依赖像素比对,极易受光线、角度、妆容影响,准确率极低。本项目采用InsightFace的buffalo_l模型,将人脸图像转化为512维高维特征向量,用向量唯一表征人脸生物特征,彻底规避像素比对的弊端。
- 模型核心能力:该模型经过海量人脸数据集训练,能够精准提取人脸五官轮廓、面部纹理、骨骼特征等核心信息,摒弃无效的背景、光线干扰信息,输出的512维向量具备唯一性,不同人脸的向量差异极大,同一人脸的向量高度趋近,为后续相似度匹配提供核心依据。
- 原生缺陷问题:在实际开发中,存在一个关键技术细节:InsightFace原生输出的特征向量未做归一化处理,向量模长约为19,直接用于匹配会导致L2距离被平方放大,预设的相似度阈值完全失效,出现匹配不准、误判频发的问题。
- 项目优化方案:因此项目中增加了L2归一化处理,将特征向量缩放至模长为1的标准状态,让向量距离仅表征人脸差异,不受向量本身数值影响,保证相似度阈值的准确性。
- 阈值参数说明:归一化处理后,人脸向量的距离差值完全对应人脸相似度,项目设置0.65为核心阈值,该数值是行业通用最优区间,阈值越小匹配越严格,越大越宽松,可根据业务安全需求灵活调整。
核心基础示例代码:
# 人脸特征归一化核心示例
import numpy as np
# feat为InsightFace提取的512维人脸特征向量
feat = face.embedding.astype(np.float32)
# L2归一化,消除模长影响
feat = feat / np.linalg.norm(feat)
feat = feat.reshape(1, -1)

完整人脸提取工具函数:
def get_face_feature(img_bgr):
    faces = face_app.get(img_bgr)
    if len(faces) == 0:
        raise HTTPException(status_code=400, detail="图片未检测到人脸")
    feat = faces[0].embedding.astype(np.float32)
    feat = feat / np.linalg.norm(feat)
    return feat.reshape(1, -1)

2. FAISS向量检索原理
FAISS是本项目实现人脸快速匹配的核心组件,相较于传统的遍历比对,FAISS向量检索效率提升数十倍,尤其适配人脸库数据量递增的场景。本项目选用IndexIDMap2索引模式,是适配人脸认证场景的最优索引结构。
- 常规索引缺陷:常规的FAISS索引仅能存储向量数据,无法绑定唯一标识,无法实现单用户单人脸绑定、旧向量删除、数据溯源等功能,无法满足业务闭环需求。
- IndexIDMap2索引优势:支持为每一组人脸向量绑定全局唯一ID,完美适配项目业务需求,是人脸认证场景的最优选型。
- 核心业务价值:一是支持按ID精准删除旧向量,用户重新录入人脸时,可直接删除该账号历史人脸向量,保证一个账号仅对应一条最新人脸数据,避免多向量干扰匹配结果;二是向量与用户ID一一绑定,匹配成功后可快速溯源对应用户账号,实现全局无用户名刷脸登录。
- 参数与持久化配置:项目中FAISS采用512维向量维度,与buffalo_l模型输出维度完全匹配,保证数据兼容性。同时实现了向量库持久化,服务启动自动加载本地face_index.bin文件,服务运行中可手动保存向量数据,彻底解决服务重启后人脸数据丢失的问题。
基础初始化示例代码:
# FAISS索引初始化基础示例
import faiss
# 固定512维人脸向量
DIM = 512
# 创建带ID映射的平面L2索引
index = faiss.IndexIDMap2(faiss.IndexFlatL2(DIM))
# 加载本地持久化向量库
if os.path.exists("face_index.bin"):
    index = faiss.read_index("face_index.bin")
    print(f"加载人脸向量库,总数据量:{index.ntotal}")

3. JWT+Redis登录态原理
项目采用JWT令牌实现无状态登录认证,搭配Redis缓存实现登录态可控管理,解决传统Session认证依赖服务器存储、无法跨端口访问、登出不彻底的问题。JWT令牌包含用户ID、用户名、过期时间等核心载荷,经过HS256加密签名,无法被篡改,安全性极高。
- 登录态生成逻辑:登录成功后,后端生成时效1小时的JWT令牌,同时将令牌与用户ID的映射关系缓存至Redis,设置同步过期时间。前端获取令牌后存储,后续请求携带Authorization请求头完成身份校验。
- 双向校验核心机制:不仅校验JWT令牌的合法性、时效性,还校验Redis中令牌缓存是否存在,彻底规避JWT无法主动失效的短板,实现一键登出、强制下线功能。
- 主动登出原理:用户登出时,仅需删除Redis中对应的令牌缓存,即可立即失效登录态,安全性大幅提升,解决了传统JWT只能等待过期、无法手动失效的痛点。
核心生成令牌示例如下:
# JWT令牌生成基础示例
import jwt
from datetime import datetime, timedelta
JWT_SECRET = "change-strong-secret-2026"
JWT_ALGORITHM = "HS256"
JWT_EXPIRE_SEC = 3600
def create_jwt(user_id: int, username: str):
    payload = {
        "sub": user_id,
        "username": username,
        "exp": datetime.utcnow() + timedelta(seconds=JWT_EXPIRE_SEC)
    }
    token = jwt.encode(payload, JWT_SECRET, algorithm=JWT_ALGORITHM)
    # Redis缓存令牌
    r.setex(f"login:token:{token}", JWT_EXPIRE_SEC, str(user_id))
    return token

4. 前端动静检测原理
智能刷脸登录页面的核心亮点是无按钮自动验证,依托前端自研的动静检测算法,无需用户手动点击登录,面向摄像头完成人脸静止、轻微移动即可自动触发识别,大幅提升使用便捷性。
- 算法核心逻辑:基于视频帧灰度差值比对,通过200ms间隔采样摄像头画面,计算相邻帧的平均灰度差,精准判断画面是否存在移动动静。
- 多层防误触发机制:彻底解决页面打开自动登录、黑屏误触发、频繁重复验证的问题,是自动刷脸功能稳定运行的核心。
- 核心防误触规则:一是设置2.5秒预热期,规避摄像头启动曝光不稳定导致的误判;二是黑屏画面不累计静止时长,避免画面加载完成瞬间触发验证;三是画面稳定静止900ms后才进入就绪状态,仅就绪后的动静有效;四是设置冷却机制,登录成功冷却6秒、失败冷却3秒,防止高频重复请求后端接口。
基础灰度检测示例:
// 画面灰度采样基础示例
function sampleGray() {
    mcv.width = 48;
    mcv.height = 36;
    mctx.drawImage(video, 0, 0, mcv.width, mcv.height);
    const d = mctx.getImageData(0, 0, mcv.width, mcv.height).data;
    let sum = 0;
    for (let i = 0; i < d.length; i += 4)
        sum += (d[i] + d[i + 1] + d[i + 2]) / 3;
    return sum / (mcv.width * mcv.height);
}

前端自动刷脸页面核心脚本:
<script>
const video = document.getElementById('video');
const mcv = document.getElementById('mcv');
const mctx = mcv.getContext('2d');
let lastGray = 0;
let preheatTime = 2500;
let ready = false;
let coolDown = 0;
const startTs = Date.now();
function detectMotion(){
    if(coolDown > Date.now()) return;
    const now = Date.now();
    if(now - startTs < preheatTime) return;
    const gray = sampleGray();
    const diff = Math.abs(gray - lastGray);
    lastGray = gray;
    if(diff > 2){
        // 触发刷脸请求
        fetch("/face_login", {
            method:"POST",
            body: getImageFormData()
        }).then(res=>res.json()).then(ret=>{
            if(ret.success){
                alert("登录成功");
                coolDown = Date.now() + 6000;
            }else{
                alert("失败:"+ret.msg);
                coolDown = Date.now() + 3000;
            }
        })
    }
}
// 定时器,200ms采样一次
setInterval(detectMotion, 200);
</script>

四、后端核心业务逻辑
1. 项目初始化配置
后端初始化是项目稳定运行的基础,包含跨域配置、全局参数配置、数据库连接、模型加载、向量库初始化五大核心模块,所有配置集中统一管理,便于后期维护与生产环境适配。
- 跨域配置:采用全开放模式,适配开发环境本地前端跨域访问,生产环境可修改为指定域名,保障线上安全性。
- 全局参数配置:统一配置JWT时效、人脸匹配阈值、账号锁定规则、最大失败次数,参数集中定义,无需修改业务代码即可调整系统运行规则,维护性极强。
- 数据库连接配置:MySQL采用自动提交事务模式,解决传统事务快照导致的新数据查询不到的问题,保证用户数据实时更新;Redis默认连接本地6379端口,适配本地开发场景。
- AI模型配置:InsightFace模型默认使用CPU推理,无需GPU硬件,大幅降低项目部署的硬件门槛,适配普通服务器、本地电脑部署。
- 向量库初始化机制:优先读取本地bin文件,校验索引格式合法性,若文件损坏、格式不匹配则自动初始化空向量库,同时打印初始化日志,方便开发者排查启动异常,保障服务启动稳定性。
2. 人脸注册接口逻辑
人脸注册接口是数据入库的核心接口,完整实现图片接收、人脸检测、特征提取、去重校验、旧数据覆盖、向量入库、用户数据入库全流程,业务逻辑严谨,规避重复注册、无效注册等问题。

- 步骤一:参数接收与图像校验:接收前端上传的图片文件与用户名参数,将图片字节流解码为OpenCV可识别的图像格式,调用InsightFace模型检测图像中的人脸,若无人脸则直接抛出参数异常,拦截无效数据。
- 步骤二:特征提取与预处理:提取人脸512维特征向量,完成L2归一化预处理,消除向量模长干扰,保证后续向量匹配精度。
- 步骤三:旧数据覆盖处理:查询MySQL用户表,判断当前用户名是否已注册人脸,若存在则通过FAISS删除该用户对应的旧向量,实现重新注册覆盖旧人脸的效果,保证单账号单最新人脸数据。
- 步骤四:人脸查重校验:检索向量库中是否存在高度相似的人脸,若相似度超过阈值且已绑定其他账号,直接拦截注册,避免一人多账号绑定的安全隐患,保障人脸与账号唯一绑定关系。
- 步骤五:数据入库持久化:生成全局唯一人脸ID,将新的人脸向量与ID写入FAISS向量库,同步持久化保存到本地文件;最后通过MySQL的ON DUPLICATE KEY语法,实现用户存在则更新、不存在则新建的逻辑,完成注册闭环。
人脸注册完整接口(main.py):
.post("/face_register") async def face_register(username: str = Form(...), file: UploadFile = File(...)): # 读取图片字节流转opencv图像 data = await file.read() arr = np.frombuffer(data, np.uint8) img_bgr = cv2.imdecode(arr, cv2.IMREAD_COLOR) feat = get_face_feature(img_bgr) conn = get_mysql_conn() cur = conn.cursor() # 查询该用户旧人脸ID,存在则删除FAISS旧向量 cur.execute("SELECT face_id FROM user WHERE username=%s", (username,)) row = cur.fetchone() if row and row[0] is not None: old_faceid = row[0] index.remove_ids(np.array([old_faceid], dtype=np.int64)) # 全局查重,防止人脸绑定其他账号 D, I = index.search(feat, 1) if D[0][0] < FACE_THRESHOLD: match_faceid = int(I[0][0]) cur.execute("SELECT username FROM user WHERE face_id=%s", (match_faceid,)) r = cur.fetchone() if r: raise HTTPException(status_code=400, detail=f"该人脸已绑定账号:{r[0]}") # 生成新人脸ID,写入FAISS new_faceid = int(datetime.now().timestamp()) index.add_with_ids(feat, np.array([new_faceid], dtype=np.int64)) faiss.write_index(index, "face_index.bin") # 写入MySQL cur.execute(""" INSERT INTO user(username,face_id,fail_count,lock_until) VALUES(%s,%s,0,NULL) ON DUPLICATE KEY UPDATE face_id=%s,fail_count=0,lock_until=NULL """, (username, new_faceid, new_faceid)) cur.close() conn.close() return {"success":True, "msg":"人脸注册成功"}

3. 人脸登录接口逻辑
登录接口支持指定账号登录与全局刷脸登录两种模式,自适应前端请求参数,两种模式逻辑独立、互不干扰,适配不同业务场景。
- 指定账号登录模式:前端传入用户名,后端优先校验用户状态,判断用户是否存在、是否录入人脸、是否账号锁定。随后提取上传图片的人脸向量,仅匹配该用户绑定的唯一人脸向量,严格校验向量ID与相似度,双重校验通过后方可登录,安全性极高。
- 全局刷脸登录模式:前端无需传入用户名,后端直接在全量人脸向量库中检索最相似人脸,匹配成功后通过人脸ID反查MySQL用户表,获取对应用户信息,实现无账号快速登录。该模式极大提升了使用便捷性,适合内网快速登录场景。
- 登录成功逻辑:系统自动重置用户登录失败次数,生成JWT登录令牌并缓存至Redis,返回令牌、用户名、人脸匹配距离等核心数据,完成登录鉴权。
- 登录失败风控逻辑:自动累计用户登录失败次数,达到预设阈值后自动锁定账号10分钟,形成完善的安全风控体系,防止暴力破解。
人脸登录接口实现:
.post("/face_login") async def face_login(username: str|None = Form(None), file: UploadFile = File(...)): data = await file.read() arr = np.frombuffer(data, np.uint8) img_bgr = cv2.imdecode(arr, cv2.IMREAD_COLOR) feat = get_face_feature(img_bgr) conn = get_mysql_conn() cur = conn.cursor() target_faceid = None if username: # 指定用户名登录模式 cur.execute("SELECT id,face_id,fail_count,lock_until FROM user WHERE username=%s",(username,)) user = cur.fetchone() if not user: raise HTTPException(400, "用户不存在") uid, fid, fail_cnt, lock_time = user target_faceid = fid # 判断账号锁定 if lock_time and datetime.now() < lock_time: raise HTTPException(400, "账号临时锁定,请稍后重试") if not fid: raise HTTPException(400, "该用户未注册人脸") # 只检索指定人脸 D,I = index.search(feat,1) if int(I[0][0]) != fid or D[0][0] >= FACE_THRESHOLD: # 失败计数 cur.execute("UPDATE user SET fail_count=fail_count+1 WHERE id=%s",(uid,)) cur.execute("SELECT fail_count FROM user WHERE id=%s",(uid,)) new_fail = cur.fetchone()[0] if new_fail >= MAX_FAIL_COUNT: lock_end = datetime.now() + timedelta(minutes=LOCK_MINUTES) cur.execute("UPDATE user SET lock_until=%s WHERE id=%s",(lock_end,uid)) cur.close();conn.close() return {"success":False,"msg":"人脸匹配失败","distance":float(D[0][0])} else: # 全局刷脸模式 D,I = index.search(feat,1) if D[0][0] >= FACE_THRESHOLD: return {"success":False,"msg":"未匹配到人脸","distance":float(D[0][0])} target_faceid = int(I[0][0]) cur.execute("SELECT id,username,fail_count,lock_until FROM user WHERE face_id=%s",(target_faceid,)) user = cur.fetchone() if not user: return {"success":False,"msg":"匹配到人脸,但无绑定账号"} uid,username,fail_cnt,lock_time = user if lock_time and datetime.now() < lock_time: raise HTTPException(400,"账号锁定") # 登录成功,重置失败次数,生成token cur.execute("UPDATE user SET fail_count=0,lock_until=NULL WHERE face_id=%s",(target_faceid,)) token = create_jwt(uid, username) cur.close() conn.close() return {"success":True, "token":token, "username":username, "distance":float(D[0][0])}

4. 登出与向量库管理逻辑
登出接口基于JWT令牌校验身份,读取前端请求头中的Authorization令牌,解析令牌并删除Redis中对应的登录缓存,实现即时登出、登录态失效,操作简单且安全性高,无残留登录数据。
- 登出接口逻辑:优先校验前端请求头的合法性,拦截无令牌、非法令牌请求;校验通过后删除Redis对应的登录令牌缓存,使当前登录态立即失效,实现主动登出。
- 向量库手动管理能力:系统额外提供向量库手动保存、手动加载接口,支持开发者在运行过程中主动持久化向量数据、刷新向量库,避免服务意外重启导致的数据丢失。
- 异常容错机制:完善异常捕获机制,针对向量库格式错误、文件损坏、数据为空等问题,给出明确的异常提示,方便开发者快速排查问题,保障系统稳定运行。
登出接口实现:
.post("/logout") async def logout(authorization:str|None = None): if not authorization or not authorization.startswith("Bearer "): raise HTTPException(401,"未携带令牌") token = authorization.replace("Bearer ","") exists = r.exists(f"login:token:{token}") if not exists: raise HTTPException(401,"令牌无效") r.delete(f"login:token:{token}") return {"success":True, "msg":"已登出"} # 向量库手动保存接口 .post("/save_index") async def save_index(): faiss.write_index(index, "face_index.bin") return {"success":True, "total":index.ntotal}

五、前端页面功能逻辑解析
1. 基础注册登录页面逻辑
未正常登录的场景:
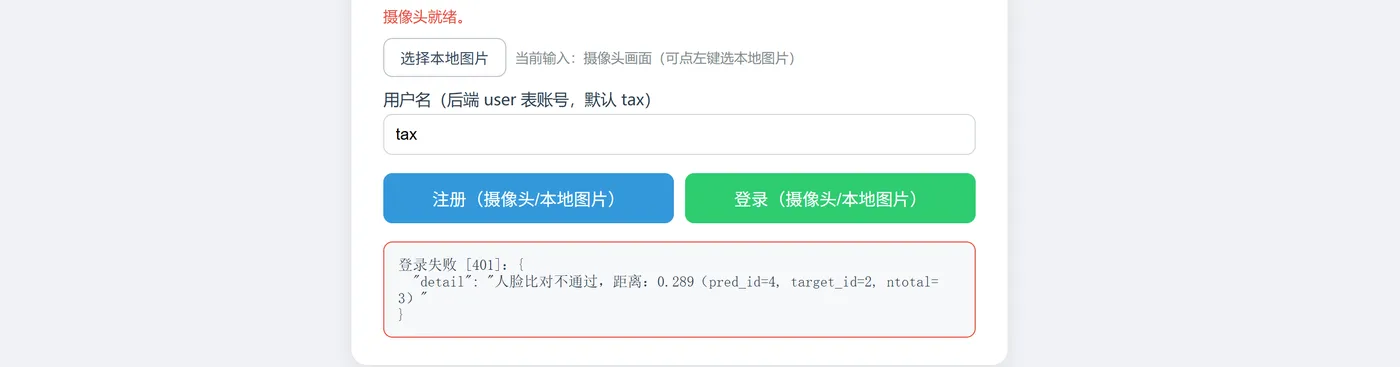
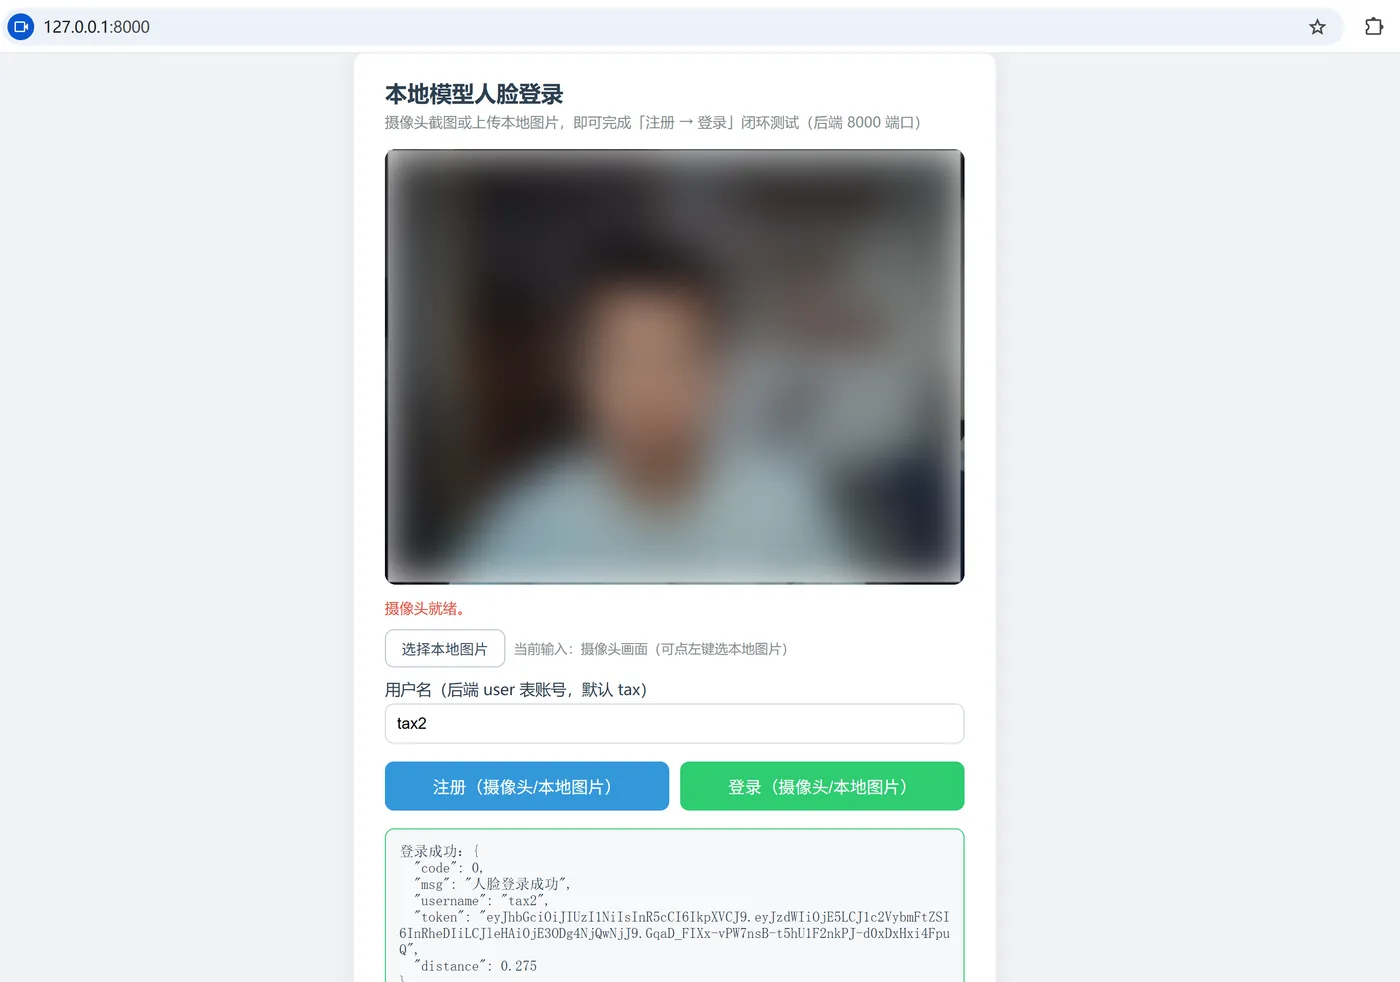
基础页面主打手动可控操作,适配测试、精准注册登录场景,支持摄像头实时采集、本地图片上传两种数据录入方式,兼容有无摄像头的设备环境,适配性极强。
- 页面初始化逻辑:页面加载后自动调用浏览器摄像头权限,开启实时预览并镜像翻转,贴合用户视觉习惯;摄像头启动成功后解锁注册、登录按钮,无摄像头则保留按钮权限,支持本地图片兜底操作。
- 双数据源切换逻辑:用户可自由切换摄像头模式与本地图片模式,选择图片后自动隐藏摄像头画面、展示图片预览,清除图片后自动恢复摄像头采集,交互逻辑简洁易懂。
- 接口请求逻辑:点击注册/登录按钮后,自动采集图像、封装表单数据,请求后端对应接口,实时展示接口返回结果,区分成功、失败状态样式,可视化展示操作结果。
- 请求与参数校验优化:采用同源请求逻辑,依托后端托管静态页面的特性,无需配置跨域地址,接口请求稳定无报错;新增空用户名参数校验,拦截无效请求,减少后端接口压力。
基础页面核心JS:(index.html,摄像头截图+上传)
<script>
const video = document.getElementById('video');
const canvas = document.getElementById('canvas');
const ctx = canvas.getContext('2d');
let useFile = false;
// 摄像头截图
function captureImage(){
    canvas.width = video.videoWidth;
    canvas.height = video.videoHeight;
    ctx.save();
    ctx.scale(-1,1);
    ctx.drawImage(video, -canvas.width,0, canvas.width, canvas.height);
    ctx.restore();
    return new Promise(resolve=>canvas.toBlob(resolve, "image/jpeg"));
}
// 注册按钮
document.getElementById("btnReg").onclick = async ()=>{
    const username = document.getElementById("username").value.trim();
    if(!username){alert("请输入用户名");return;}
    const blob = await captureImage();
    const fd = new FormData();
    fd.append("username", username);
    fd.append("file", blob, "face.jpg");
    const res = await fetch("/face_register", {method:"POST", body:fd});
    const ret = await res.json();
    alert(ret.msg || ret.detail);
}
</script>

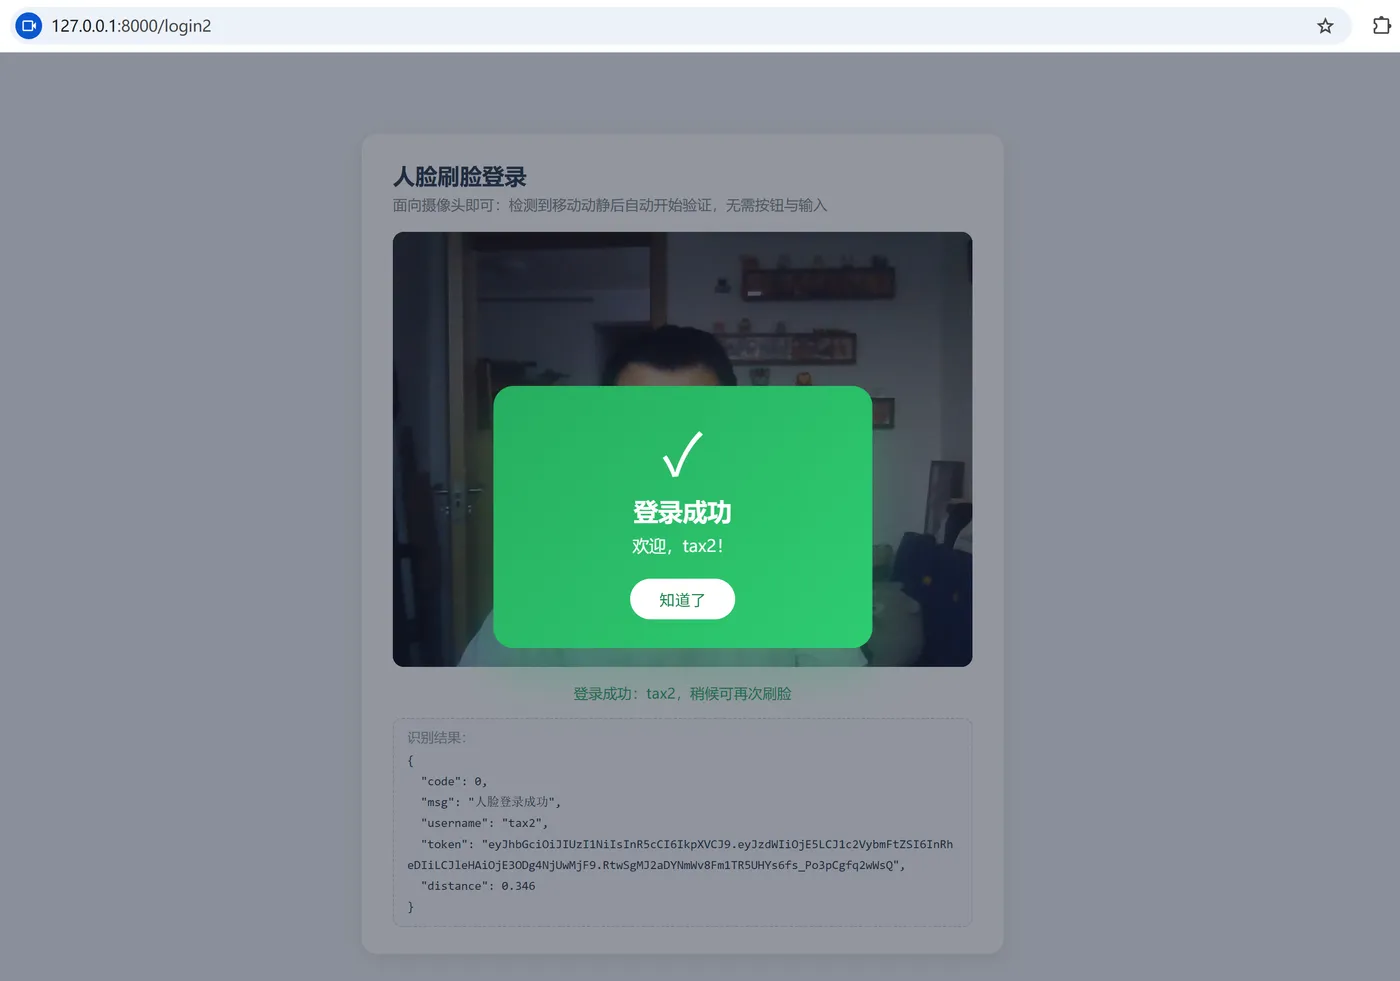
2. 智能自动刷脸页面逻辑
未正常识别的情况:
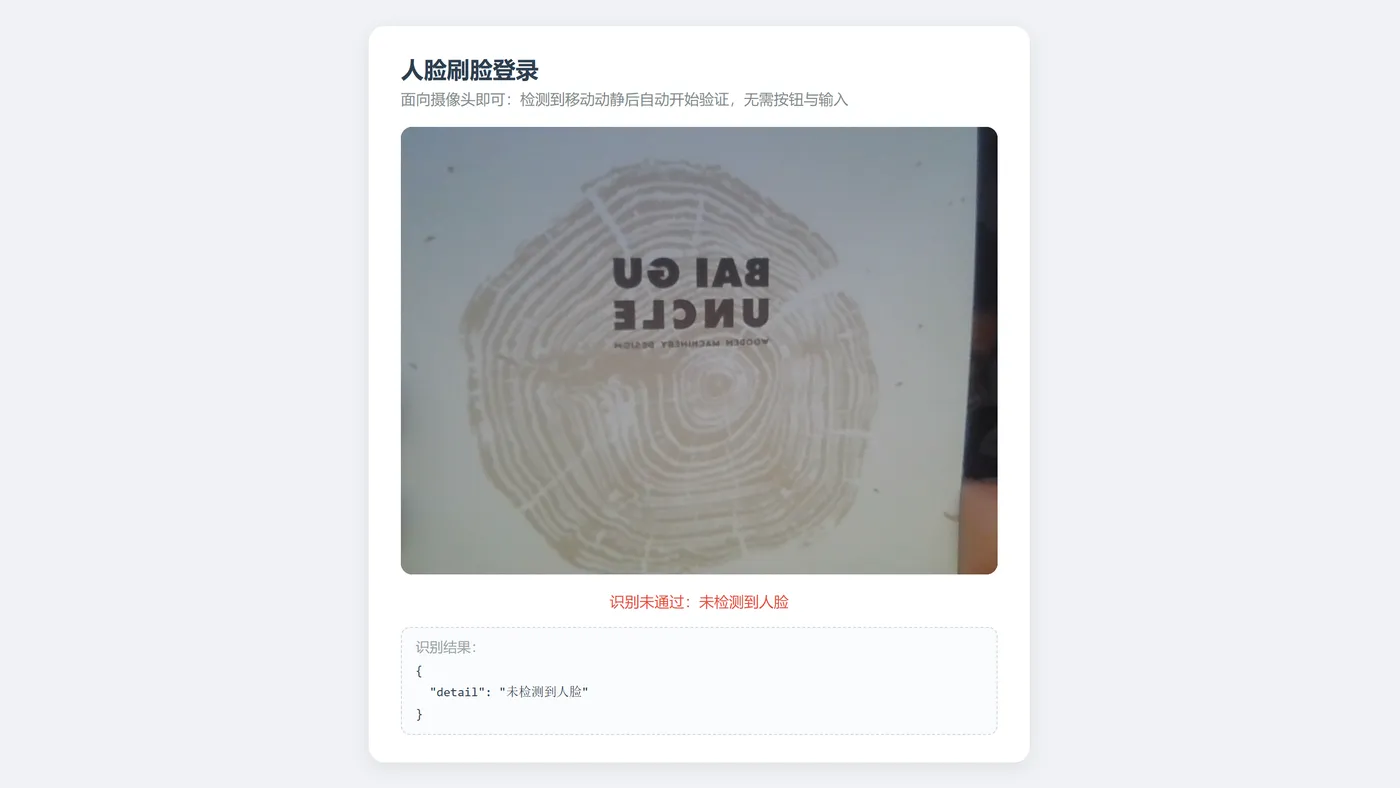
智能刷脸页面是项目的核心亮点页面,摒弃传统手动点击操作,依托前端动静检测算法实现全自动刷脸登录,交互体验更贴合商业化人脸登录产品。
- 摄像头初始化与检测启动:页面启动后优先初始化摄像头,启动200ms周期性动静检测定时器,等待设备画面稳定后开启检测逻辑,规避设备启动初期异常。
- 全自动识别逻辑:严格执行预热、静止就绪、动静触发、冷却拦截四层逻辑,检测到有效人脸动静后,自动截取当前画面,封装图片数据请求后端登录接口,无需任何手动操作。
- 结果展示交互:接口返回结果后,实时展示完整的后端返回数据,成功则弹出居中绿色成功弹窗,3秒自动关闭;失败则展示详细错误原因与匹配距离,方便用户排查问题。
- 全设备兼容适配:针对无摄像头设备,自动隐藏摄像头预览,展示本地图片上传入口,保留基础登录能力;添加浏览器缓存禁止策略,避免页面缓存导致的功能异常,保证每次访问都是最新页面逻辑。
六、项目关键优化方案
1. 人脸匹配精度优化
原生开发中最容易出现的问题是人脸匹配不准、阈值失效、误判频发,核心原因是忽略特征向量归一化处理。InsightFace输出的原始向量模长约19,L2距离会被放大361倍,导致预设的0.65阈值完全失效,出现同人匹配失败、外人匹配成功的严重问题。
- 核心精度修复:通过强制L2归一化彻底解决该问题,将所有参与匹配的人脸向量统一标准化,让距离数值真实反映人脸相似度,从根源解决匹配失真问题。
- 双重校验机制优化:指定账号登录模式下增加ID精准校验,不仅校验相似度,还校验人脸向量绑定的唯一ID,彻底杜绝相似人脸冒用账号的问题,提升认证安全性。
- 向量数据治理优化:优化向量库存储逻辑,一个账号仅保留一条最新人脸向量,重新注册自动删除旧向量,避免单账号多向量导致的匹配摇摆、识别错位问题,大幅提升识别准确率与稳定性。
2. 安全机制优化
项目完善了多层安全风控机制,规避暴力破解、人脸冒用、登录态劫持等安全风险。
- 人脸唯一绑定风控:添加人脸查重机制,禁止同一人脸绑定多个账号,杜绝一人多账号滥用、人脸冒用他人账号的场景。
- 暴力破解防护:实现登录失败累计与账号锁定机制,多次识别失败自动锁定账号,有效防止暴力刷脸破解、批量试探攻击。
- 登录态安全加固:优化JWT登录机制,结合Redis缓存实现令牌主动失效,解决JWT无状态无法注销的短板,杜绝登录态残留、劫持风险。
- 生产环境安全适配:关闭开发环境多余权限,生产环境可修改跨域白名单、更换高强度密钥,避免跨域攻击、令牌伪造等安全漏洞。
- 接口异常防护:所有接口均有参数校验、异常捕获,针对空人脸、空参数、向量库为空、数据不一致等异常场景,返回精准的错误提示,同时拦截非法请求,保障系统安全稳定运行。
3. 系统稳定性优化
针对服务重启数据丢失、页面误触发、接口高频请求等稳定性问题,项目做了全方位优化。
- 向量数据持久化优化:实现FAISS向量库持久化,服务启动自动加载、运行可手动保存,彻底解决重启数据丢失问题,无需用户重复注册人脸。
- 前端防误触优化:搭建多层防误触机制,规避黑屏、预热、静止阶段的无效触发,减少无效接口请求,降低后端压力。
- 接口限流冷却优化:添加接口冷却机制,成功、失败差异化冷却,避免高频重复请求导致的后端卡顿、接口过载问题。
- 数据库数据同步优化:MySQL开启自动提交事务,解决旧事务快照导致的数据查询延迟问题,保证用户数据、人脸数据实时同步更新。
- 设备兼容稳定性优化:前端添加全设备兼容适配,无摄像头设备自动兜底,所有异常场景均有明确提示,无页面卡死、功能失效问题,大幅提升系统适配性与运行稳定性。
七、项目部署与应用
本项目部署流程简单,无需复杂配置,适配Windows、Linux服务器,零基础可快速部署上线,核心部署步骤如下:
第一步:环境搭建:搭建Python环境,安装项目依赖库,包括fastapi、uvicorn、insightface、faiss-cpu、pymysql、redis、opencv-python等核心依赖。
依赖安装命令:
pip install fastapi uvicorn insightface faiss-cpu pymysql redis opencv-python numpy pyjwt

第二步:基础服务启动:启动本地Redis服务(默认6379端口,无密码),创建MySQL数据库daysurgery,新建user用户表,配置对应账号密码。
MySQL建表SQL:
CREATE DATABASE IF NOT EXISTS daysurgery;
USE daysurgery;
CREATE TABLE IF NOT EXISTS user(
    id INT AUTO_INCREMENT PRIMARY KEY,
    username VARCHAR(50) NOT NULL UNIQUE,
    face_id BIGINT NULL,
    fail_count INT DEFAULT 0,
    lock_until DATETIME NULL
);

第三步:项目配置修改:将前后端文件放置同一目录,修改数据库连接参数、JWT密钥等配置,生产环境建议写入环境变量,避免硬编码泄露)。
项目目录结构参考:
face-login/
├─ main.py
├─ face_index.bin
├─ static/
│ ├─ index.html
│ └─ login2.html
第四步:服务启动:启动后端服务,服务默认监听8000端口,自动加载人脸模型与向量库,完成服务初始化。
uvicorn main:app --host 0.0.0.0 --port 8000

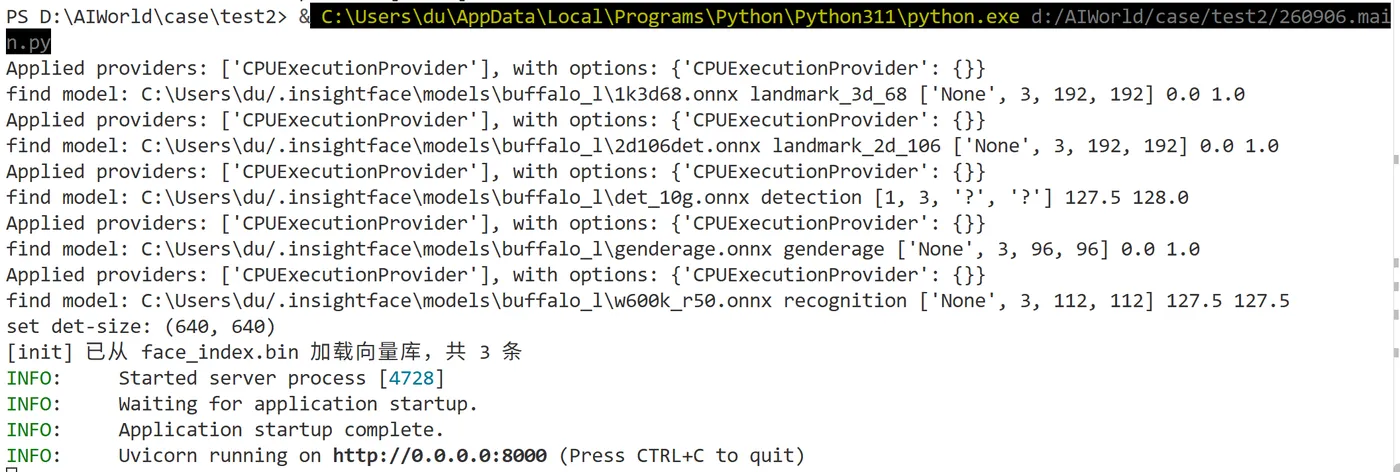
第五步:功能访问:浏览器访问对应地址
- /static/index.html 为基础注册登录页;
- /static/login2.html为智能自动刷脸登录页,即可正常使用所有功能。
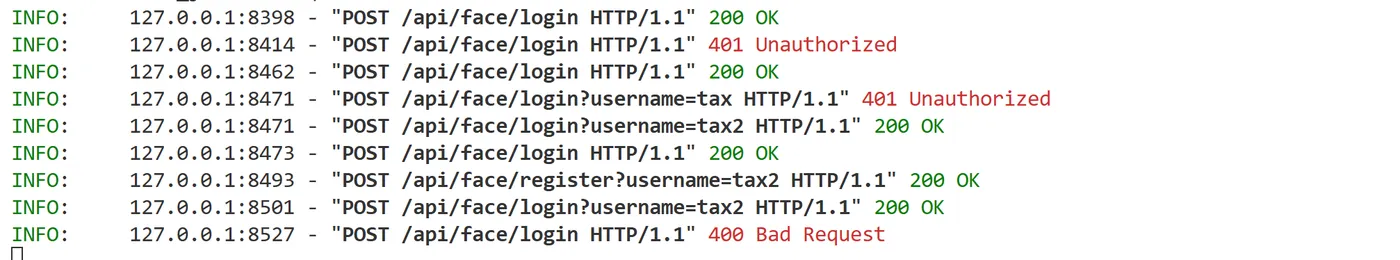
八、总结
这个项目的核心是基于FastAPI+InsightFace+FAISS的本地人脸登录系统,最大的亮点就是全程离线运行,不依赖任何云端AI接口,把人脸检测、特征提取、向量比对全部放在本地服务器完成,很好解决了传统人脸认证隐私泄露、网络卡顿、接口收费的痛点。
整套方案采用前后端分离架构,后端用FastAPI承接接口,InsightFace提取512维人脸向量,FAISS负责快速向量检索,搭配MySQL存用户基础信息、Redis管控JWT登录令牌,实现人脸注册、双模式刷脸登录、账号锁定、一键登出完整闭环。开发里最容易踩坑的地方,就是人脸向量L2归一化,忽略这一步会直接造成阈值失效,出现识别错乱;
基于这个项目落地的核心,先单独跑通InsightFace人脸提取和FAISS向量检索的最小Demo,理解向量相似度原理;再逐步接入数据库、JWT鉴权,最后调试前端摄像头采集。遇到识别不准时,优先排查向量归一化和相似度阈值,而不是盲目换模型。