手机二要素实名认证接口接入:参数设计、调用示例与错误码排查
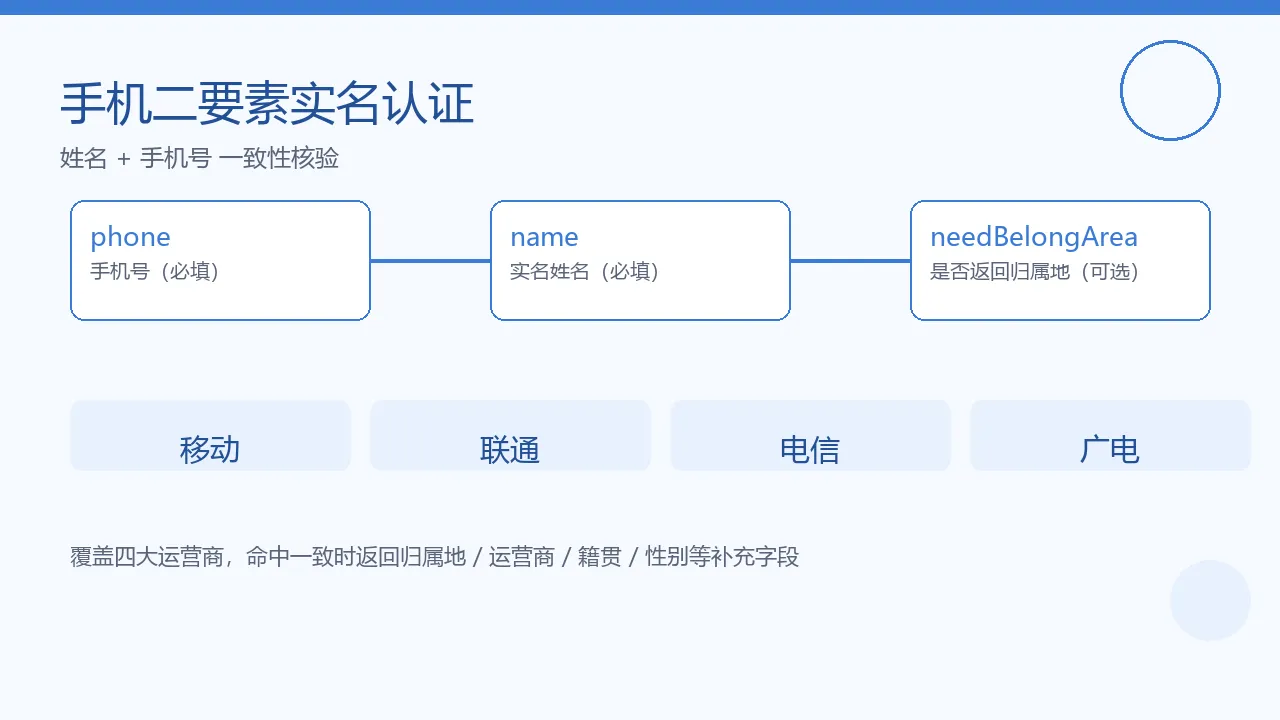
技术简介:手机二要素实名认证接口用于校验「姓名 + 手机号」两项信息是否匹配一致。支持移动、联通、电信、广电四大运营商,通过一次请求完成核验,命中一致时返回手机号归属地、运营商、籍贯、性别等补充字段。本文梳理该接口的能力边界、接入流程、调用示例与返回结构,并整理在线调试实录、调用规范、能力边界与常见错误码排查方法,供开发者在风控、身份核验等业务中评估与选型。
一、能力概览
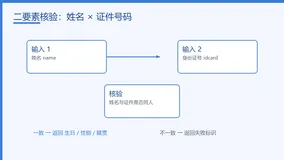
接口核心能力是「二要素一致性核验」:输入姓名与手机号,返回二者是否匹配的结果码。命中一致时,可选补充返回该手机号的归属地信息(省份、城市、区号、邮编、运营商名称等)。
| 能力项 | 说明 |
|---|---|
| 核验方式 | 姓名 + 手机号 二要素匹配 |
| 覆盖运营商 | 移动 / 联通 / 电信 / 广电 |
| 请求方式 | GET |
| 鉴权方式 | APPCODE(简单身份认证)或 AppKey + AppSecret(签名认证) |
| 是否返回归属地 | 可选,由 needBelongArea 参数控制 |
| 返回形态 | JSON,外层 showapi_res_body 包裹业务结果 |
二、适用场景
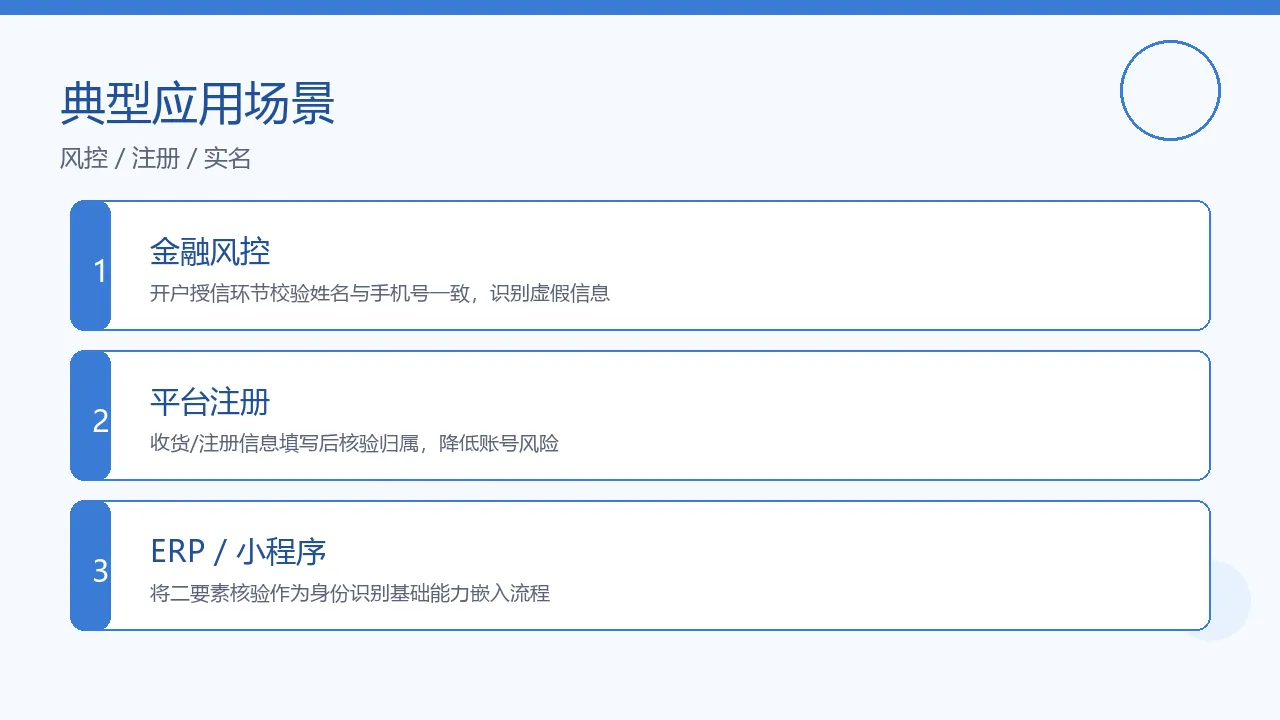
- 金融风控:开户、授信、贷款环节校验申请人姓名与手机号是否一致,识别虚假信息。
- 电商/平台注册:注册或收货信息填写后,核验姓名与手机号归属,降低账号风险。
- 社交与生活服务:实名场景下做身份一致性校验。
- 企业 ERP / 小程序 / APP:将二要素核验作为身份识别的基础能力嵌入业务流程。
接口结果仅作为业务辅助判断,最终决策应结合多要素综合评估,并遵守相关个人信息保护规定。
三、接入流程
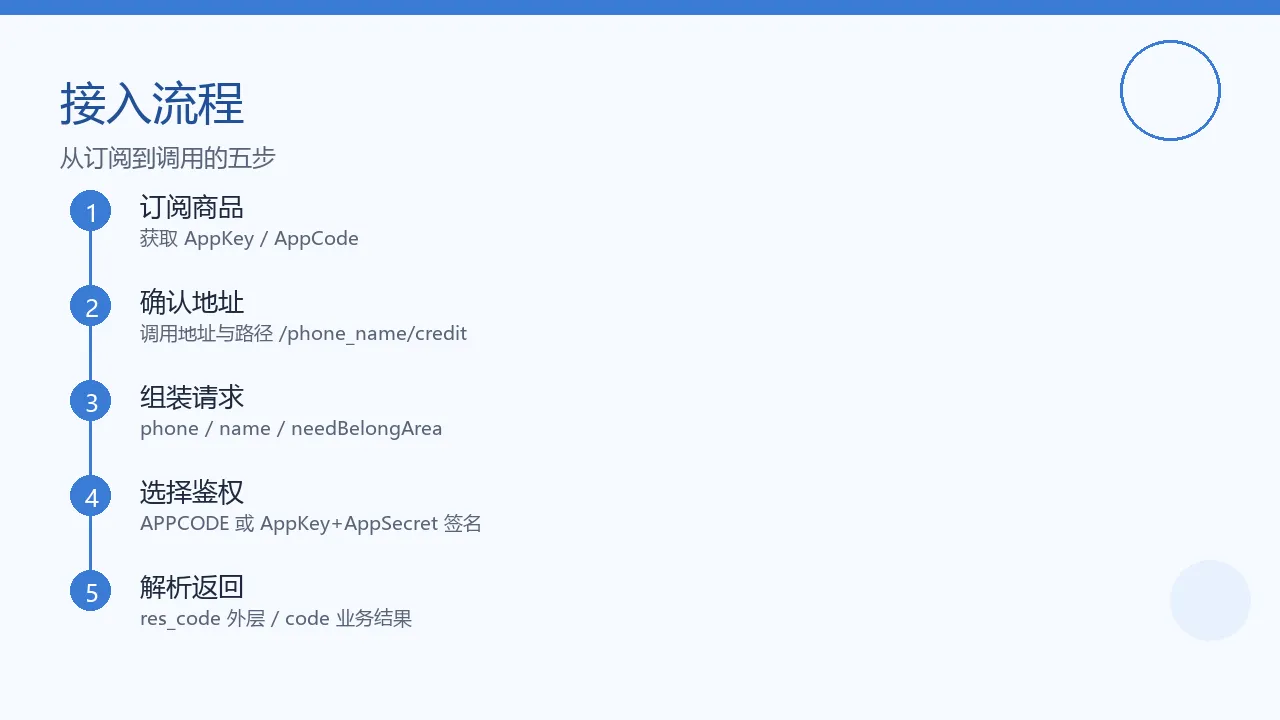
- 在云市场订阅该 API 商品,获取调用凭证(AppKey / AppCode)。
- 确认调用地址与接口路径(
/phone_name/credit),调用地址详见控制台。 - 组装请求:Query 传入
phone、name,按需传needBelongArea。 - 选择鉴权方式:简单场景用
Authorization: APPCODE <appcode>;高安全场景用 AppKey + AppSecret 签名。 - 解析返回:先看
showapi_res_code(外层状态),再看showapi_res_body.code(业务核验结果)。
四、调用示例与返回结构
请求参数(Query)
| 参数名 | 类型 | 必填 | 说明 |
|---|---|---|---|
phone |
string | 是 | 手机号 |
name |
string | 是 | 该手机号实名对应的姓名 |
needBelongArea |
string | 否 | 是否返回手机号归属地信息,示例值 false |
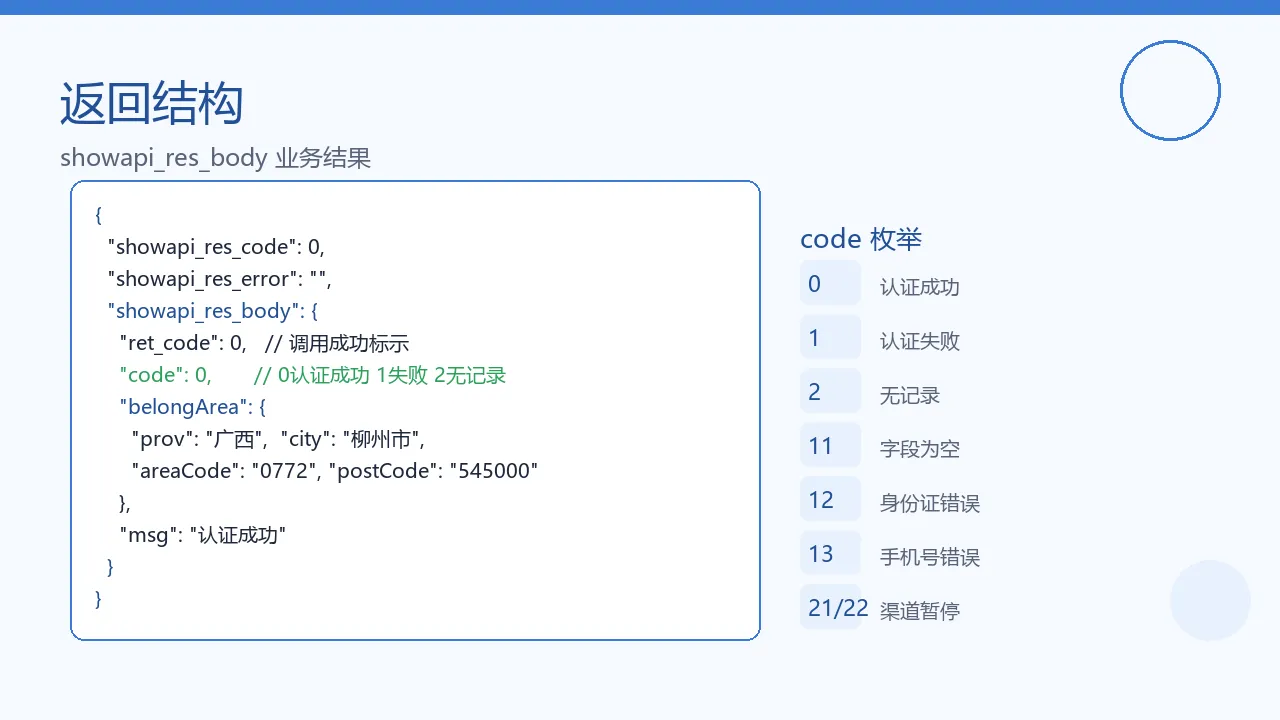
成功响应
{

  "showapi_res_code": 0,
  "showapi_res_error": "",
  "showapi_res_body": {

    "ret_code": 0,
    "code": 0,
    "belongArea": {

      "prov": "广西",
      "city": "柳州市",
      "num": 1332172,
      "areaCode": "0772",
      "postCode": "545000",
      "provCode": "450000",
      "name": "电信CDMA卡",
      "type": 2
    },
    "msg": "认证成功"
  }
}
业务结果码 code
| code | 含义 |
|---|---|
| 0 | 认证成功 |
| 1 | 认证失败 |
| 2 | 无该手机号记录 |
| 11 | 手机号、身份证或姓名为空 |
| 12 | 身份证校验错误 |
| 13 | 手机号校验错误 |
| 21 | 渠道升级暂停服务 |
| 22 | 渠道维护暂停服务 |
ret_code 为外层调用成功标示,0 表示调用成功(并会扣减次数),其它值不扣费。
多语言调用示例
调用地址与鉴权凭证请以控制台为准,下例中
APPCODE占位。
Python
import requests

# 调用地址见控制台,接口路径为 /phone_name/credit
url = "<调用地址>/phone_name/credit"
params = {
   "phone": "13800000000", "name": "张三", "needBelongArea": "true"}
headers = {
   "Authorization": "APPCODE YOUR_APPCODE"}
resp = requests.get(url, params=params, headers=headers)
print(resp.json())
Java
// GET 请求,Header 携带 Authorization: APPCODE YOUR_APPCODE,参数 phone / name / needBelongArea
Node.js
const APPCODE = "YOUR_APPCODE";
const url = "<调用地址>/phone_name/credit";
const params = new URLSearchParams({
    phone: "13800000000", name: "张三", needBelongArea: "true" });
const res = await fetch(url + "?" + params, {

  headers: {
    Authorization: `APPCODE ${
     APPCODE}` }
});
const data = await res.json();
五、在线调试实录
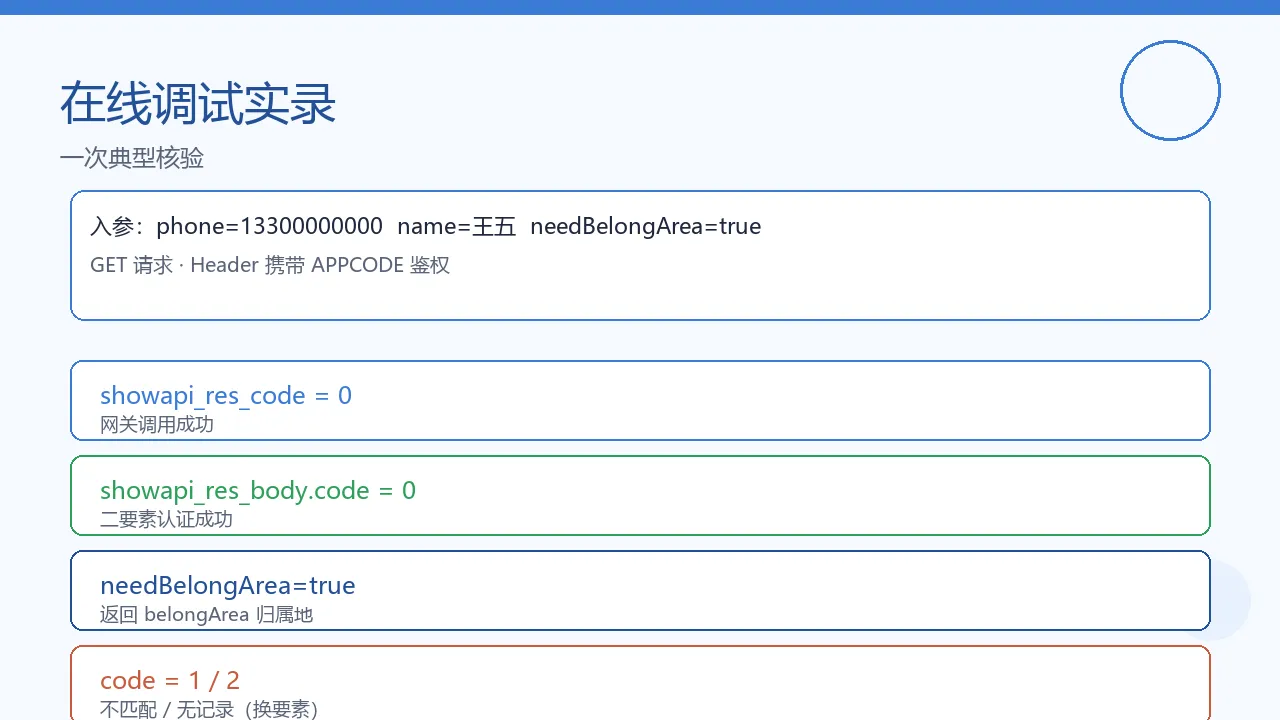
以一次典型核验为例,说明调试时如何观察返回:
- 准备入参:
phone=13300000000、name=王五、needBelongArea=true。 - 发起调用:GET 请求,Header 携带 APPCODE 鉴权。
- 观察返回:
- 外层
showapi_res_code=0表示网关调用成功; showapi_res_body.code=0表示二要素认证成功,msg=认证成功;- 因
needBelongArea=true,返回belongArea归属地结构(省份、城市、区号、邮编、运营商等)。
- 外层
- 不匹配时:
code为1(认证失败)或2(无该手机号记录),belongArea视参数而定。
调试时建议先核对 phone 是否为 11 位有效手机号、name 是否非空,避免落入 code=11/13 这类参数类错误。
六、调用限制与规范
- 频控与配额:单账户的 QPS 上限与每日调用配额以控制台实时配置为准,接入前需在控制台确认额度,避免突发流量触发限流。
- 幂等设计:相同
phone + name组合在短窗口内重复调用属于幂等操作,建议对结果做短期缓存,减少重复核验。 - 重试策略:对
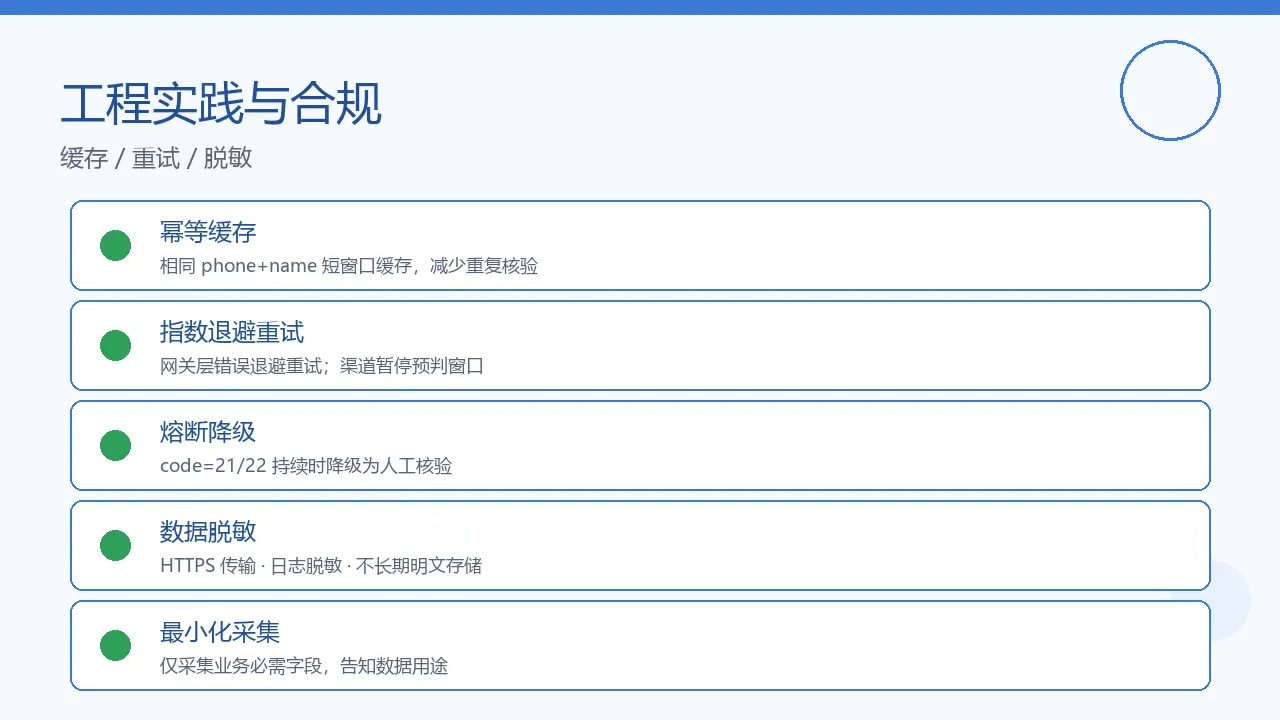
showapi_res_code非 0 的网关层错误,采用指数退避重试;对code=21/22(渠道升级/维护暂停)类错误,重试前应预判窗口,避免无效重试。 - 合规与数据安全:仅采集业务必需的最小字段;传输全程 HTTPS;日志对手机号、姓名做脱敏;不长期明文存储核验数据;在用户协议中告知数据用途。
- 熔断降级:当渠道返回
code=21/22持续时,业务侧应降级为人工核验,避免依赖单一数据源。
七、能力边界与免责声明
- 支持:四网(移动/联通/电信/广电)手机号与姓名的二要素一致性核验;可选返回归属地信息。
- 不支持:本接口仅核验「姓名 + 手机号」,不含身份证三/四要素;无法替代实名系统做最终身份认定。
- 边界:
needBelongArea未开启时不返回belongArea;code=2表示无该号码记录,不等于「不匹配」。 - 免责声明:接口返回数据仅供参考,用于业务辅助判断,不直接作为风控、放贷、身份认定的唯一依据;因数据源更新带来的差异以实际返回为准。
八、错误码排查
| 错误码 | 含义 | 排查方向 |
|---|---|---|
showapi_res_code 非 0 |
网关层调用异常 | 检查鉴权凭证、调用地址、配额是否用尽 |
code=1 |
认证失败 | 核对姓名与手机号是否真实匹配 |
code=2 |
无该手机号记录 | 号码不在库或已注销,换号或改用其它要素 |
code=11 |
字段为空 | 检查 phone/name 是否传空 |
code=12 |
身份证校验错误 | 涉及身份证字段时校验位数与校验位 |
code=13 |
手机号校验错误 | 校验 phone 是否为合法 11 位号码 |
code=21 |
渠道升级暂停服务 | 渠道侧升级,短暂等待后重试 |
code=22 |
渠道维护暂停服务 | 渠道侧维护,延后重试或降级 |
排查顺序:先看 showapi_res_code(是否到达接口),再看 showapi_res_body.code(业务结果),最后对照上表定位。
九、技术 FAQ
Q:接口一次核验需要传哪些字段?
A:必填 phone、name;可选 needBelongArea 控制是否返回归属地。
Q:如何判断核验是否通过?
A:看 showapi_res_body.code,为 0 表示二要素认证成功。
Q:ret_code 与 code 有什么区别?
A:ret_code 是外层调用成功标示(决定是否扣减次数),code 是业务核验结果。
Q:不匹配和「无记录」如何区分?
A:code=1 为认证失败(有记录但不匹配),code=2 为无该手机号记录。
Q:如何支持小程序 / APP / ERP 接入?
A:标准 HTTP GET 调用,后端封装接口即可,前端不直接暴露鉴权凭证。
Q:结果能否用于最终身份认定?
A:仅作辅助判断,需结合多要素与业务规则,并符合个人信息保护要求。
十、内容小结
手机二要素实名认证接口以「姓名 + 手机号」一致性核验为核心,覆盖四网,可选项返回归属地,鉴权支持 APPCODE 与签名两种。接入时先确认配额与频控,做好幂等缓存、重试与降级,并对敏感数据做脱敏与最小化采集。调用结果以 showapi_res_body.code 为准,配合错误码表可快速定位参数类、数据类与渠道类问题。该接口适合作为风控与身份核验链路中的基础核验能力,与多要素核验配合使用,形成完整的身份识别方案。