
说明:本文以技术视角梳理实名认证类接口的能力边界、接入方式与工程实践,供接入方在合规前提下完成身份核验集成。文中请求地址以
{GATEWAY}指代各接入方网关,鉴权统一使用Authorization: APPCODE <appcode>。
一、背景与定义
实名认证(Identity Verification)指通过比对用户提交的姓名、身份证号、手机号、银行卡号等信息,确认其与权威数据源记录一致性的技术能力。它在金融开户、账号注册、交易风控、实名登录等场景被广泛使用。
从工程角度,这类接口本质是「输入一组要素 → 返回是否一致(match)及附加信息」的核验服务。理解要素组合与返回语义,是正确接入的前提。
二、能力概览:要素组合
不同业务对核验强度的要求不同,接口通常按「要素数量」划分级别。常见组合如下:
| 级别 | 要素 | 典型用途 | 灵敏度 |
|---|---|---|---|
| 二要素 | 姓名 + 身份证号 | 基础身份一致性校验 | 中 |
| 三要素 | 姓名 + 身份证号 + 手机号 | 注册/登录实名、运营商在网核验 | 中高 |
| 四要素 | 姓名 + 身份证号 + 银行卡号 + 手机号 | 绑卡、支付、资金类业务 | 高 |
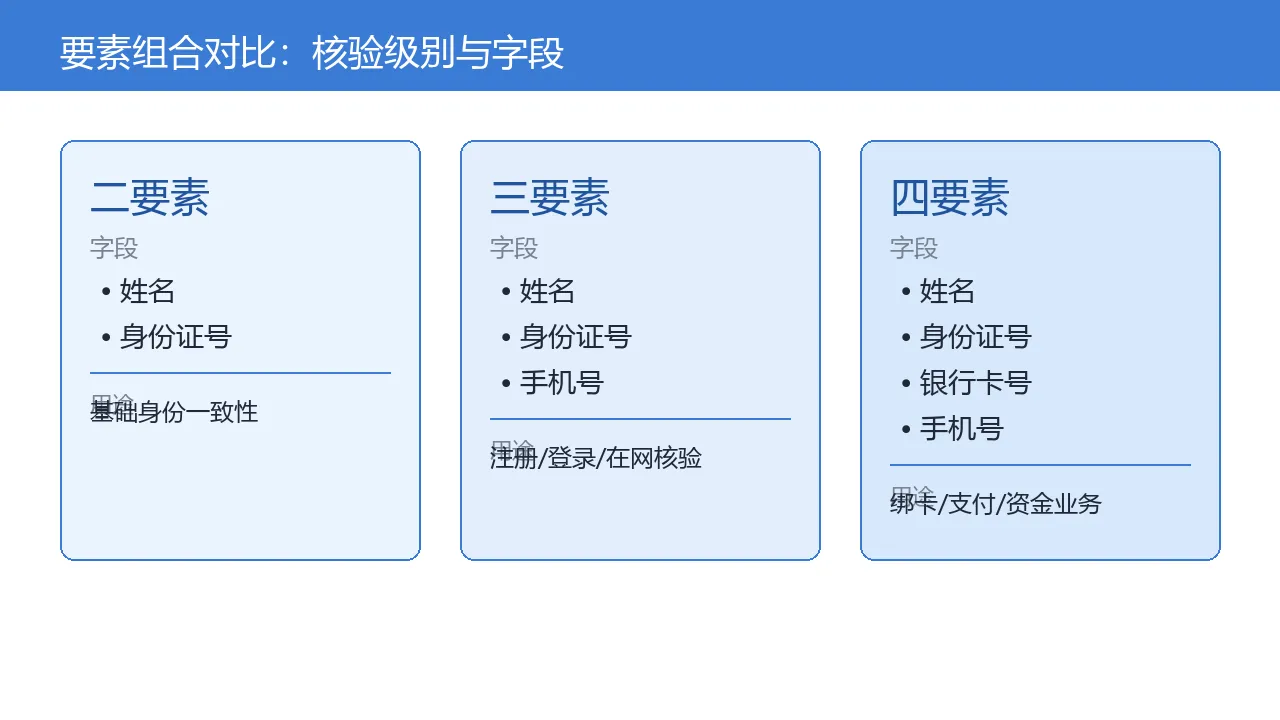
要素越多,核验约束越强,但用户填写成本与隐私暴露面也越大。选型应遵循「最小必要」原则:能用二要素满足的业务不应强制四要素。
三、适用场景
- 账号注册/登录:新用户注册时做二要素一致性校验,过滤明显伪造身份。
- 交易与风控:下单、提现前做三/四要素核验,降低盗用风险。
- 金融开户:银行、证券类业务按监管要求完成身份核验。
- 运营商业务:手机号实名状态、在网时长等辅助判断。
四、接入流程
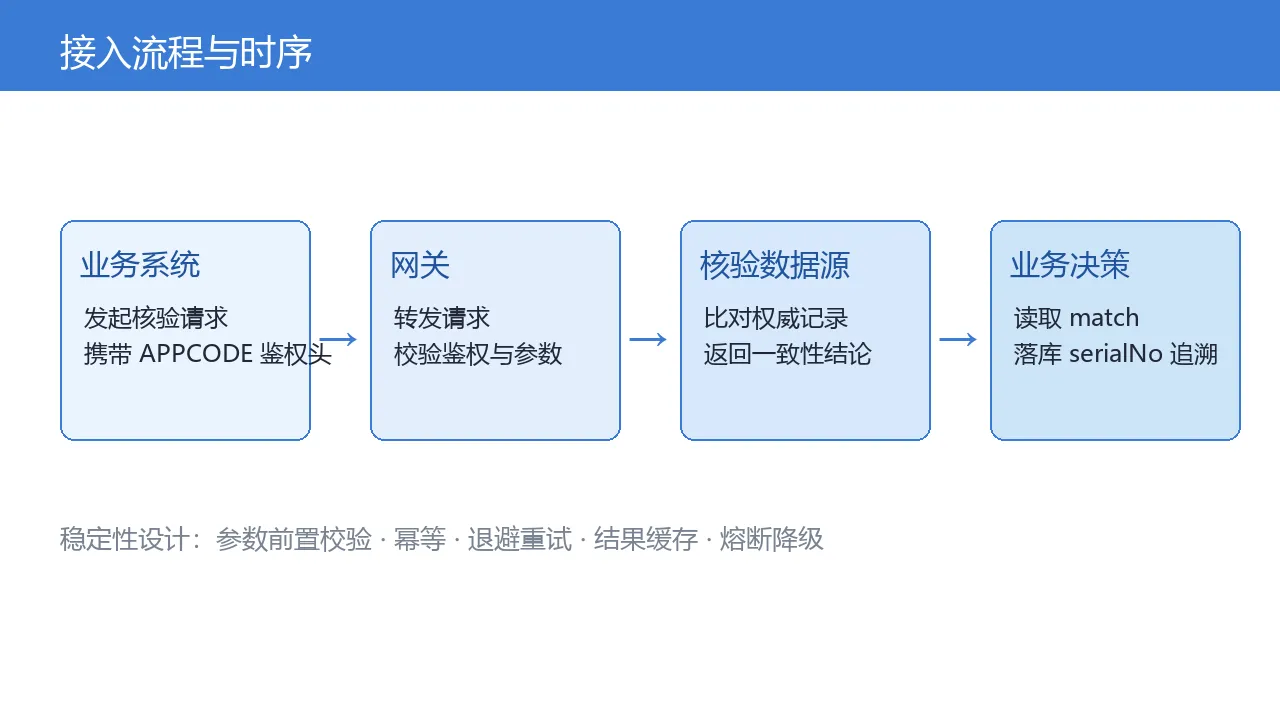
- 服务端向网关发起核验请求,携带
APPCODE鉴权头。 - 网关转发至核验数据源,比对权威记录。
- 返回结构化结果,包含
match布尔值与要素级别level。 - 业务系统依据
match决策是否放行,并持久化核验流水号用于追溯。
五、请求参数与鉴权
请求使用 APPCODE 方式鉴权,密钥放在请求头,不在 URL 或 Body 中暴露:
POST {GATEWAY}/realname/verify HTTP/1.1
Authorization: APPCODE <appcode>
Content-Type: application/json

{
  "name": "张三",
  "idcard": "11010119900307XXXX",
  "mobile": "138****1234"
}
字段说明:
| 字段 | 必填 | 说明 |
|---|---|---|
| name | 是 | 用户姓名,需与证件一致 |
| idcard | 是 | 18 位身份证号 |
| mobile | 三/四要素必填 | 手机号,用于运营商侧核验 |
六、返回结构解析
{
  "code": 0,
  "msg": "success",
  "data": {
    "match": true,
    "level": 3,
    "province": "北京",
    "birth": "1990-03-07",
    "serialNo": "VF20261021000123"
  }
}
code:业务码,0表示调用成功(不等于核验通过)。match:核心字段,要素是否一致。level:实际核验的要素级别。serialNo:本次核验流水号,建议落库用于审计与对账。
七、调用示例
Python
import requests, json

url = "{GATEWAY}/realname/verify"
headers = {

    "Authorization": "APPCODE <appcode>",
    "Content-Type": "application/json",
}
body = {
   "name": "张三", "idcard": "11010119900307XXXX", "mobile": "138****1234"}

r = requests.post(url, headers=headers, data=json.dumps(body), timeout=5)
print(r.json())
Java
OkHttpClient client = new OkHttpClient();
MediaType json = MediaType.parse("application/json");
RequestBody body = RequestBody.create(
    "{\"name\":\"张三\",\"idcard\":\"11010119900307XXXX\",\"mobile\":\"138****1234\"}", json);
Request req = new Request.Builder()
    .url("{GATEWAY}/realname/verify")
    .addHeader("Authorization", "APPCODE <appcode>")
    .post(body).build();
Response resp = client.newCall(req).execute();
System.out.println(resp.body().string());
PHP
$ch = curl_init("{GATEWAY}/realname/verify");
$payload = json_encode([
  "name" => "张三",
  "idcard" => "11010119900307XXXX",
  "mobile" => "138****1234"
]);
curl_setopt_array($ch, [
  CURLOPT_POST => true,
  CURLOPT_HTTPHEADER => ["Authorization: APPCODE <appcode>", "Content-Type: application/json"],
  CURLOPT_POSTFIELDS => $payload,
  CURLOPT_RETURNTRANSFER => true
]);
echo curl_exec($ch);
Node.js
const https = require("https");
const data = JSON.stringify({

  name: "张三", idcard: "11010119900307XXXX", mobile: "138****1234"
});
const req = https.request("{GATEWAY}/realname/verify", {

  method: "POST",
  headers: {
    "Authorization": "APPCODE <appcode>", "Content-Type": "application/json", "Content-Length": Buffer.byteLength(data) }
}, res => {
    let s = ""; res.on("data", d => s += d); res.on("end", () => console.log(s)); });
req.write(data); req.end();
八、工程实践要点
合规与数据安全
- 最小必要:仅采集业务必需的要素,不额外缓存身份证号明文。
- 传输加密:全程 HTTPS,密钥通过请求头传递,不落地到日志。
- 用途受限:核验结果仅用于本次业务决策,不作二次利用。
- 用户告知:在交互中明确告知核验用途与依据。
稳定性设计
- 参数前置校验:调用前校验身份证号格式、手机号格式,减少无效请求。
- 幂等:以业务单号作为
serialNo维度幂等,避免重复扣费或重复核验。 - 失败重试:对网络超时采用有限次退避重试,对业务错误码不重试。
- 结果缓存:同一用户短期内重复核验可缓存结果,降低调用次数。
- 熔断降级:核验服务不可用时,按业务风险等级决定降级策略(阻断 or 放行后补验)。
九、错误码排查
| code | 含义 | 处理建议 |
|---|---|---|
| 0 | 调用成功 | 读取 match 决策 |
| 1001 | 参数缺失/格式错误 | 检查必填字段与格式 |
| 1003 | 鉴权失败 | 核对 APPCODE 正确性 |
| 2001 | 数据源暂不可用 | 退避重试 |
| 4001 | 要素不匹配 | 提示用户核对信息 |
十、技术 FAQ
Q:核验返回成功但 match=false,是否算接口异常?
不算。code=0 表示接口正常返回,match=false 是核验结论,需业务侧按规则拦截。
Q:身份证号是否需要加密存储?
建议落库时脱敏或加密,仅保留核验流水号与结论,降低数据泄露风险。
Q:四要素与三要素如何选型?
涉资金、绑卡等高风险场景用四要素;普通注册登录用二/三要素即可。
十一、小结
实名认证接口接入的核心是「理解要素级别、规范鉴权、正确处理 match 语义」。工程上需兼顾合规与稳定性:最小必要采集、HTTPS 传输、前置校验、幂等与重试、结果缓存与熔断降级。把这些点落到代码与流程里,才能让身份核验既准确又可控。

