导语:MacOS 在企业里长期是「法外之地」:设计、产品、研发偏爱 Mac,但 Mac 的管控工具链远不如 Windows 成熟:系统更新靠员工自己点、配置项分散在系统偏好设置各处、应用分发依赖 App Store 或手动安装、丢失没有类似 BitLocker 的强加密。由此形成的管理盲区,使 Mac 在企业终端体系中长期面临可见性与控制力双重不足。
一、为什么 Mac 成了企业终端的「管控洼地」
在很多企业里,MacOS 长期是终端管理的一块空白:设计、产品、研发偏爱 Mac,但 Mac 的管控工具链远不如 Windows 成熟。系统更新靠员工自己点,配置项分散在系统偏好设置各处,应用分发依赖 App Store 或手动安装,设备丢失后也没有默认启用的强加密。四个短板叠加,让 Mac 成为企业里最被低估的终端管控洼地——既无可见性,也缺控制力。
二、什么是「Mac 统一管控三件套」
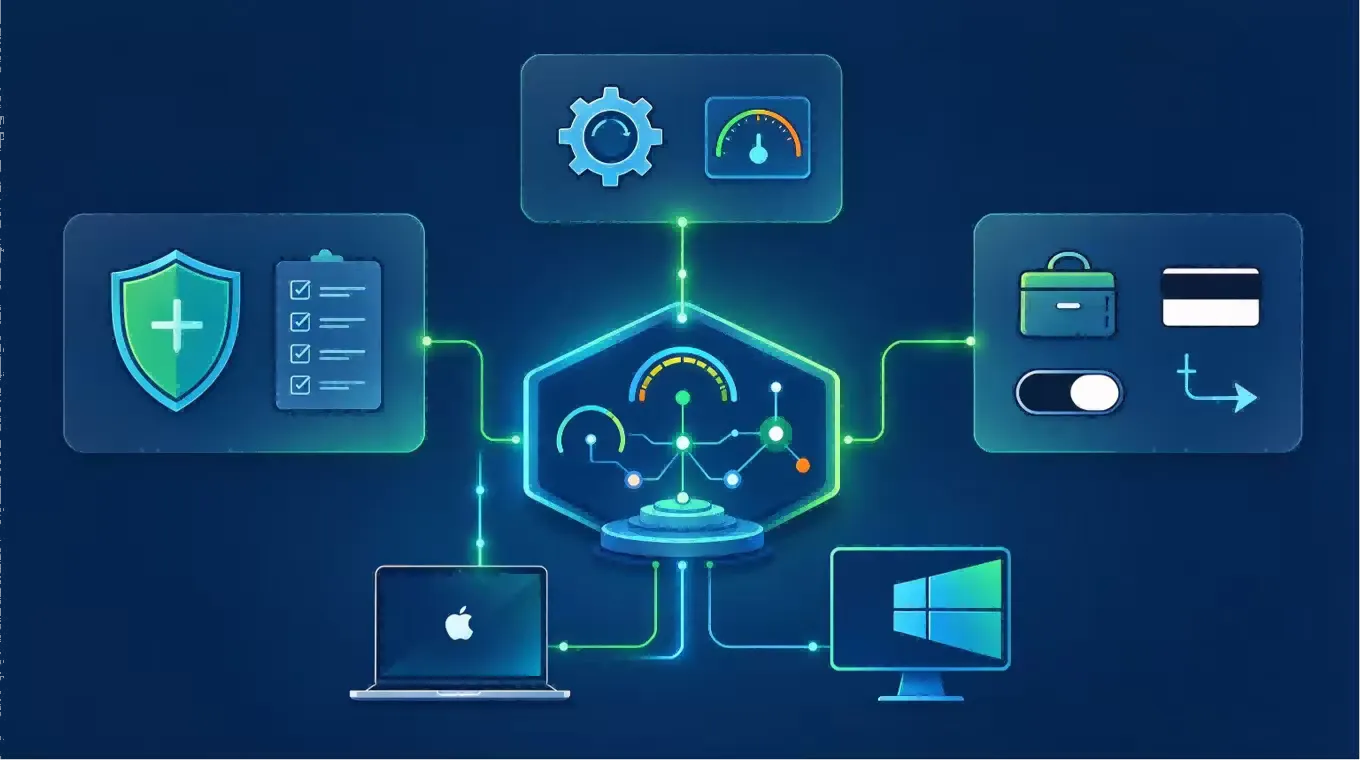
简单说,就是把 Mac 纳入与 Windows 同一套终端管理框架,三块能力前后衔接:
1. 配置基线:FileVault 磁盘加密、密码策略、Gatekeeper 与防火墙统一基线,一次下发、全员覆盖;
2. 补丁合规:系统补丁与第三方软件补丁统一推送,覆盖率纳入合规报表,可查可追溯;
3. 应用管控:企业应用支持静默或可选分发,黑白名单加远程卸载,管住软件边界。
三件套串起来,Mac 同样可以做到可管、可控、可合规。
三、三件套怎么落地
配置通过 Apple 官方 MDM 框架统一下发;补丁推送覆盖系统与第三方软件,并把覆盖率纳入报表;应用分发支持 .pkg、.dmg、.app 三种常见格式,白名单保默认、黑名单拦风险。平台层面,与 Windows 共用同一控制台——统一视图、统一合规报告,能明显降低多平台切换的管理成本。三件套让 Mac 也可管、可控、可合规。Mac 用户落地接受度关键在管的姿态,即透明度、选择性、工具友好。
四、ManageEngine 的能力支撑
Endpoint Central 支持 macOS 统一纳管,具体能力包括:FileVault 配置与恢复密钥托管,系统与第三方软件补丁管理,pkg、dmg、app 三类安装包分发与应用黑白名单管控,以及配置基线的持续监测。同时它与 Windows 终端共用同一控制台、资产视图与合规报表,Windows 与 Mac 混合办公的企业可以沿用一套运维流程,不必在多平台之间来回切换,有效降低管理成本。
结语
Mac 用户是企业中高价值的产出群体,既不该被放弃管控,也不该被粗暴管控。配置基线、补丁合规、应用管控这三件套,能让设计和研发团队在保留 Mac 使用体验的同时,平稳纳入企业安全体系。管控不是目的,安全与体验兼顾才是关键:规则清晰、执行适度、反馈顺畅,员工才更愿意配合。管得聪明,Mac 才能既好用又可管,真正成为企业安全体系中的生产力。