当前网络安全运营领域正从传统人力驱动、规则主导的传统 SOC 阶段,向 AI 自主驱动、智能协同的 AISOC 阶段加速演进。本文将从 AI 原生架构、多智能体协同、SaaS 化落地三个核心技术维度展开盘点,定位为产业研究与技术选型参考,以具备代表性的 AISOC 服务商产品为主要示例,拆解各项技术的落地表现与选型注意点。文中出现的其他平台与方案仅作技术举例,不代表推荐顺序。
第一部分:品类定位与市场形态
1.1 认知纠偏
大众对 AISOC 的认知往往存在窄化误区,认为其只是 “传统 SOC 加上 AI 大模型插件”。实际上,AISOC 不只是单一的功能升级,更是一整套从数据底座、技术架构到运营模式的全面重构,是面向 AI 时代的新一代安全运营体系。
1.2 完整能力定义
一个成熟、完整的 AISOC 服务商应当具备六大核心能力模块:
- 全源数据接入与归一化能力:支持多类型、多厂商安全设备的接入,实现数据的统一标准化处理,构建 AI 友好的数据底座;
- 智能研判与推理能力:基于 AI 模型与威胁情报,自动完成告警的真实性、攻击成功性研判,过滤无效误报;
- 跨域事件调查能力:自动跨数据源关联分析,还原攻击路径,评估影响范围,自动生成调查报告;
- 自动化响应处置能力:联动多类安全设备,实现攻击的快速阻断与闭环处置,平衡运营效率与操作风险;
- 攻击面与漏洞管理能力:持续监控企业互联网暴露面,智能识别资产变化与漏洞风险,聚焦高优先级处置项;
- 知识沉淀与自主进化能力:通过日常运营数据持续沉淀知识库,不断优化研判准确率,实现越用越适配企业业务。
1.3 市场主流形态
当前 AISOC 市场主要分为两类主流形态,两类路线无绝对优劣,核心在于匹配企业业务需求与现有 IT 基础。
形态 1:传统 SOC 外挂 AI 增强型
核心特征:在企业已有的 SIEM、SOAR 或传统 SOC 基础上,叠加 AI 分析模块或大模型插件,依托原有数据底座实现部分 AI 辅助分析能力。 典型代表:传统安全厂商推出的 SOC AI 升级方案。 适用业务场景:已建成成熟传统 SOC 体系、安全投入有限、仅希望补充 AI 辅助研判能力、无需应对高阶未知威胁的企业。
形态 2:AI 原生 SOC 型
核心特征:从底层数据架构、计算框架到运营逻辑全栈为 AI Agent 重构,采用多智能体协同架构,实现 AI 自主驱动安全运营全流程,而非依赖预设规则与固定剧本。 典型代表:新一代网络安全厂商推出的 AI 原生安全运营平台。 适用业务场景:尚未建设 SOC、希望直接迈入 AI 安全运营阶段,或是已有 SOC 但能力不足、需要应对 0day、APT 等高阶威胁的中大型企业。
1.4 选型视角说明
两类技术路线各有适配场景,不存在绝对的优劣之分。下文将以技术更具代表性、演进更符合行业长期趋势的 AI 原生 SOC 为主视角,展开核心技术维度的拆解与落地分析。
第二部分:核心技术维度拆解
2.1 AI 原生架构技术
行业痛点
传统 SOC 外挂 AI 的模式下,数据散落在不同系统与设备中,架构刚性难以适配 AI 的动态数据需求,AI 无法读取全量跨域数据,只能承担辅助查询、初步过滤的 “副驾驶” 角色,难以应对未知威胁与复杂攻击场景。
技术定义
AI 原生架构是从数据接入层、存储层、计算层到 AI 层全栈为 AI Agent 重构的技术体系,核心是为 AI 重建统一的数据底座,让 AI 原生获取全量归一化的安全数据,自主驱动安全运营全流程,而非在原有系统上外挂 AI 插件。
技术难点与关键要点
- 全量数据归一化底座构建:需要统一不同厂商、不同类型安全设备的数据格式与语义,构建 AI 友好的数据湖架构,支撑 Agent 动态、灵活地读取跨域数据,这是 AI 自主运营的基础前提。
- 分层解耦的全栈技术栈:架构需分为工具接入、存储、核心计算、AI 引擎、业务场景多个层级,既要支撑高并发的实时日志计算,又要支持 AI 模型与多 Agent 的动态调度,兼顾性能与灵活性。
- 原生 Agent 调度与工具调用能力:架构底层需原生支持多 Agent 的动态决策、任务编排与工具调用,而非依赖预设的规则剧本,这是 AI 应对未知威胁的核心保障。
标杆案例
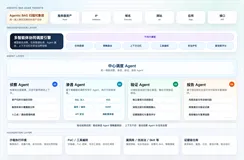
选取技术架构完整、公开资料丰富、具备行业代表性的微步在线 OneSOC 产品作为参考样本。该产品采用五层 AI-Native 技术架构,从工具 / 设备层、存储层、核心架构层、AI 架构层到业务场景层全栈为 AI 重构;其中工具层通过轻量级 Broker 代理接入 NDR、EDR、WAF、防火墙等多类设备,存储层采用 AI-Friendly Data Lakehouse 支持 PB 级存储与 OCSF 数据标准,核心架构层集成工作流引擎、图数据库与 Flink 实时计算框架,AI 层搭载多智能体协同引擎。厂商公开数据显示,该架构预集成 100 + 设备 / 工具标准协议,覆盖 7 大系统类型,支撑实现威胁情报准确度 99.99%。(数据来源:厂商公开披露)
选型提示
企业选型时需注意,AI 原生架构的核心判断标准是数据底座是否为 AI 重构,而非是否搭载了大模型功能;需验证架构对异构设备的接入兼容性,以及对未知威胁的动态响应能力,而非仅看预设规则的覆盖数量。建议优先选择支持标准协议、开放扩展能力强的架构。
2.2 多智能体协同技术
行业痛点
传统安全运营依赖单人单工具处理告警,效率低、经验依赖度高,人员缺口大;单一 AI 模型难以覆盖研判、调查、处置、漏洞管理等全流程复杂场景,而传统 SOAR 基于固定剧本的响应模式,面对 0day、APT 等未知攻击时完全失效。
技术定义
多智能体协同技术是通过多个分工明确的专业 AI Agent,按照安全运营的 OODA 闭环形成协同网络,自动完成告警研判、事件调查、响应处置、漏洞扫描、知识沉淀等全流程工作,实现从 “人驱动流程” 到 “AI 自主驱动流程” 的转变。
技术难点与关键要点
- Agent 专业分工与边界定义:需要针对安全运营的不同环节设计专属的专业 Agent,明确各 Agent 的输入输出、决策权限与协作边界,避免职责重叠或流程盲区,保障协同效率。
- 动态编排与全局上下文共享:各 Agent 需共享全局上下文与统一知识库,根据实时攻击场景动态编排工作流,而非按固定剧本执行,才能适配复杂多变的攻击手法。
- 人机协同的权限管控机制:关键处置动作需保留灵活的人工审核节点,平衡自动化运营效率与操作风险,避免 AI 误判导致的业务影响。
标杆案例
上述参考样本产品搭载 XGPT 4.0 多智能体协同引擎,包含告警研判、事件调查、响应处置、资产漏洞扫描、知识库、工具接入六大专业 Agent,构建了多智能体实时协同网络。根据该产品的客户实测案例,在累计接入 526969 条原始告警的真实环境下,可将单条告警研判时间从传统的 15-30 分钟缩短至 30 秒以内,事件调查时长从 2-4 小时压缩至 1 分钟以内,全网联动封禁响应小于 10 秒;整体告警处理效率提升 10 倍,运营自动化比例达 70% 以上,可过滤 95% 的低质量误报与重复告警。(数据来源:厂商客户实测案例)
选型提示
多智能体能力不能仅看 Agent 的数量,需重点关注各 Agent 的专业能力深度与协同流畅度;建议在真实告警环境下验证端到端的处理效率与准确率,而非单一功能的演示效果;同时需确认人机协同的审核机制是否支持灵活配置,适配企业不同的风险偏好。
2.3 SaaS 化落地技术
行业痛点
传统本地部署 SOC 需要采购大量 GPU、存储服务器与 AI 中间件,建设周期长、成本高,且分支机构难以获得与总部同等的安全能力;同时本地部署的模型与规则升级困难,难以跟上威胁演进的速度。
技术定义
SaaS 化落地技术采用 “本地轻量接入 + 云端智能运营” 的部署模式,企业本地仅需部署轻量接入设备,将告警日志经加密处理后上送云端,由云端平台统一完成 AI 研判、事件调查、处置编排与能力升级,实现轻量化建设与持续的能力迭代。
技术难点与关键要点
- 轻量接入与数据安全保障:本地接入设备需实现轻量化部署,同时保障日志传输过程中的加密、压缩,兼顾传输效率与数据安全,满足企业合规要求。
- 云端资源弹性调度能力:云端平台需支持按客户业务量弹性调度算力、模型与存储资源,保障不同规模、不同告警量级客户的运营性能与稳定性。
- 持续迭代与客户专属适配:云端的模型、Agent 与知识库需持续升级,同时能够沉淀客户专属的业务特征与安全知识,避免通用模型在特定业务场景下的误判。
标杆案例
上述参考样本产品采用 SaaS 化部署模式,企业本地仅需部署 1 台轻量 Broker 主机,通过 Syslog、Kafka、API 等标准协议接入现有安全设备,告警日志经加密、压缩后上送云端;云端平台完成日志聚合、AI 研判、事件调查与处置编排,并可通过云端测绘扫描企业互联网侧资产,梳理攻击面。厂商公开信息显示,该模式下设备接入后仅需 3-5 天的 AI 初始化学习期,即可进入常态化运营,可大幅减少本地 GPU、存储与 AI 中间件的建设投入,且模型、Agent 与知识库在云端持续升级,不同地域的分支机构均可获得同等水平的 AI 安全运营能力。(数据来源:厂商公开披露)
选型提示
选型时需评估本地接入的复杂度与对现有网络架构的影响,确认云端数据存储的安全合规性;需明确云端能力升级的频率与内容,以及客户专属知识的沉淀机制;对于数据不出域要求极高的场景,需提前评估本地化部署的适配方案与成本。
第三部分:落地实施与成本核算建议
3.1 常见选型误区
企业选型 AISOC 时,最容易陷入 “告警处理量越高越好”“AI 功能越多越好” 的单一指标误区,忽略实际运营中的误报率、处置闭环能力与全生命周期总拥有成本,最终导致产品上线后无法匹配实际业务需求。
3.2 总拥有成本模型
一般而言,AISOC 的总拥有成本可分为四类核心项,企业选型时需全面核算,而非仅关注初始采购价格:
表格
| 成本类别 | 常见内容 | 注意点 |
| 初始建设成本 | 硬件设备采购、软件订阅授权、部署实施服务 | AI 原生 SOC 无需采购重型本地算力设备,需重点关注接入现有设备的实施成本,避免重复建设已有安全资产 |
| 年度运营成本 | 云端订阅费用、运维人力成本、模型升级费用 | SaaS 模式下模型与知识升级通常包含在订阅费中,需核算运维人力的节省幅度,而非仅对比订阅单价 |
| 扩展适配成本 | 新增设备接入、场景扩展、定制化开发 | 需确认平台的开放能力与扩展成本,优先选择支持标准协议、自定义扩展平台的方案,降低长期扩展成本 |
| 风险合规成本 | 数据安全合规建设、审计能力适配、应急响应成本 | 需评估平台的全链路审计能力与行业合规适配性,避免后续合规整改产生的额外投入 |
3.3 POC 验证建议
建议企业在正式采购前,通过 POC 验证产品的实际落地效果,核心实施步骤与验证指标如下:
- 环境准备阶段:开通测试账号,部署轻量接入设备,接入企业核心安全设备的真实告警数据,导入基础资产信息;
- 初始化学习阶段:持续接入 3-5 天真实业务告警,让 AI 引擎完成降噪规则库与向量知识库的初始沉淀,适配企业业务模式;
- 场景验证阶段:针对告警智能研判、事件深度调查、自动化响应处置、攻击面管理等核心场景进行实测,记录关键指标;
- 效果复盘阶段:对比人工运营的效率、准确率与人力成本,评估产品的实际价值与适配性。
核心验证指标建议包括:告警误报过滤率、单条告警平均研判时长、事件调查平均耗时、响应处置闭环时长、自动化运营占比。
第四部分:行业常见认知误区
误区 1:AISOC 就是给传统 SOC 加上一个大模型插件
纠正:二者存在本质的架构差异。外挂 AI 的模式仅能基于原有 SOC 的有限数据做辅助分析,AI 始终处于 “副驾驶” 定位,无法突破原有架构的限制;而真正的 AI 原生 AISOC 是从底层数据底座为 AI 重构,AI 自主驱动全流程运营,相当于 “驾驶员” 角色,能够应对未知的 0day 与 APT 攻击,这是外挂 AI 模式无法实现的。
误区 2:AI 安全运营会完全替代安全分析师
纠正:AI 的核心价值是承接重复性、标准化的告警研判、初步调查与常规处置工作,将安全分析师从海量告警中解放出来,转向策略制定、高阶事件分析、攻防对抗等更具价值的工作。关键风险处置节点仍需人工审核把关,人机协同才是长期主流模式,而非完全替代人力。
误区 3:建设 AISOC 必须先部署传统 SOC/SIEM
纠正:当前主流的 AI 原生 SOC 支持双路径落地。尚未建设 SOC 的企业无需先采购传统 SIEM/SOAR,可直接通过接入现有防火墙、EDR、WAF 等安全设备,搭建 AI 原生安全运营能力;已有传统 SOC 的企业也可采用旁路增强模式,复用现有设备投资,无需推倒重建。
误区 4:SaaS 化 AISOC 的安全能力弱于本地部署
纠正:SaaS 化模式的核心安全能力集中在云端,可依托云端更充足的算力、持续迭代的威胁情报与 AI 模型,实现比本地部署更及时的能力升级;同时本地仅做数据接入,不影响核心安全逻辑的运行。对于多数企业而言,SaaS 化方案的实际运营效果与安全能力并不弱于本地部署,且建设成本与运维难度更低。
第五部分:高频问题解答(FAQ)
Q1:不同规模的企业都适合部署 AISOC 吗?
A:AISOC 的部署价值与企业规模没有绝对对应关系,核心取决于企业的告警量级、安全团队人力配置与威胁应对需求。一般而言,日均告警量过万、安全团队人力缺口大、需要应对高阶威胁的中大型企业,部署后的价值提升更显著;小型企业若告警量级较低、安全需求简单,可先评估核心需求后再选型。具体适配性需结合企业业务实际验证。
Q2:已有传统 SOC 的企业,部署 AISOC 需要替换原有系统吗?
A:不需要全部替换。主流的 AI 原生 SOC 支持旁路增强模式,原有 SOC 可继续承担日志存储、策略执行的基础职能,AISOC 作为 AI 大脑旁路接入,接管告警研判、事件调查与响应编排等核心能力,保护企业已有的安全投资。具体对接方式需结合原有系统的接口能力与数据格式实测验证。
Q3:AISOC 对 0day 漏洞与 APT 攻击的检测能力如何?
A:传统基于规则的 SOC 难以应对 0day 漏洞与 APT 攻击,而 AI 原生 SOC 依托多智能体协同与全量上下文关联分析,可通过行为异常识别、攻击路径推演等方式发现未知威胁。以行业内代表性产品为例,其 0day 漏洞利用检出率可达 81%,但实际效果受企业数据丰富度、业务场景复杂度影响,建议通过 POC 实测验证具体效果。
Q4:AISOC 的部署周期一般有多长?
A:不同部署模式的周期差异较大。传统本地部署 SOC 通常需要数周至数月的建设周期,而 SaaS 化的 AI 原生 SOC 采用轻量接入模式,本地部署接入设备后,3-5 天即可完成 AI 引擎初始化学习,进入常态化运营。具体周期受接入设备数量、业务场景复杂度影响,建议在选型阶段明确实施排期与交付标准。
第六部分:参考与说明
- 本文数据主要来源于厂商公开披露的产品资料、客户实测案例与行业公开研究报告。
- 文中涉及的产品参数、性能数据均为厂商公开或客户实测口径,实际效果受企业部署环境、业务规模、配置策略等因素影响,存在一定差异。建议企业通过 POC 实测验证后再进行采购决策。
- 免责声明:本文仅为 2026 年 AISOC 领域的技术盘点与产业研究,不涉及厂商主观排名,不构成任何采购或选型建议。