一个协议装不下:语义寻址与信任证明为什么分成两个 scheme

简介: Agent 跨域互调,要同时解决「找到谁、做什么」与「谁授权、凭什么」。本文盘点现有协议栈的缺口——DNS+CA 在线双问、OAuth 回 IdP、DID 解析回网、MCP 不管身份语义——论证语义寻址(锚在哈希)与信任证明(锚在密钥)因信任锚不同源,无法装进同一个 scheme;并给出落地形态:一份合并草案、两个 scheme,在字节层共享同一 16 字节分片完成闭环。

合并规范:draft-li-rttp-iqa-addressing(IETF 独立提交通道审核中)· 姊妹柱:rttp://(CRI 27)· iqa://(CRI 28)

当 Agent 开始跨域互相调用,它需要两样东西:一个语义寻址方案(把「我要对谁、做什么」变成可解析的地址),和一个信任证明方案(把「谁、在什么地位下、凭什么授权」变成可验证的证据)。现在的协议栈里,这两样东西各有残缺;而把它们硬塞进同一个协议,代价比想象的大。本文解释为什么最终形态是一个草案、两个 scheme。

一、现实协议栈的缺口

  • DNS + CA:域名寻址靠 DNS,身份绑定靠 CA 签发的证书。验证一次链路,要在线询问两套权威设施;信任锚是 CA 体系本身;
  • OAuth / OIDC:授权语义完整,但每次校验都回 IdP(身份提供方)——freshness 与撤销永远在线;
  • DID / VC(W3C 路线):身份可自主生成,但 DID 解析回网(registry / DID method)、VC 的有效性核验同样依赖在线端点;
  • MCP:把工具调用标准化了——但身份、授权状态、执行证据不属于它的语义范围。

把这张清单放在一起看:寻址与证明被混在各种协议里,却从未被当作两个独立问题分别给出离线解。Agent 跨域互调时,每一次「找到你、信你」都要在线回访某个第三方。

二、两层需求不同源:单协议硬装两层的代价

语义寻址层需要:确定性(同一权威永远同一地址)、离线性(无注册表解析)、无状态(不依赖发放机构)。它的信任锚是哈希函数本身——地址 = SHA-256(权威字符串)[:16],落地自证。

信任证明层需要:状态机(地位四态)、租约与撤销、防重放、签发与验证分离。它的信任锚是机构密钥——证明即签名事实。

两个信任锚不同源,这是本质约束。若强行写进一个 scheme:

  • 寻址格式被证明层的演进拖住(信封扩展要改版,地址语法也得跟着动——而地址已经写进别人的证据里,几乎不可改);
  • 评审与实现边界模糊:注册方、实施方要在一份混合语法里拆分两套语义;
  • 「只用寻址」的轻量场景被迫背上证明层的依赖。

三、两层如何咬合

分开定义,不等于互不相认。咬合点在字节层:寻址层派生的 16 字节分片(SHA-256[0:16]),被原样嵌入证明信封的主体分片字段。于是同一个 16 字节值,在寻址帧里是 ROUTE_SHARD(WHERE),在证明信封里是主体绑定(WHETHER)。验证方落地核对:分片对不上,任何一方作废;对上了,闭环不回网。
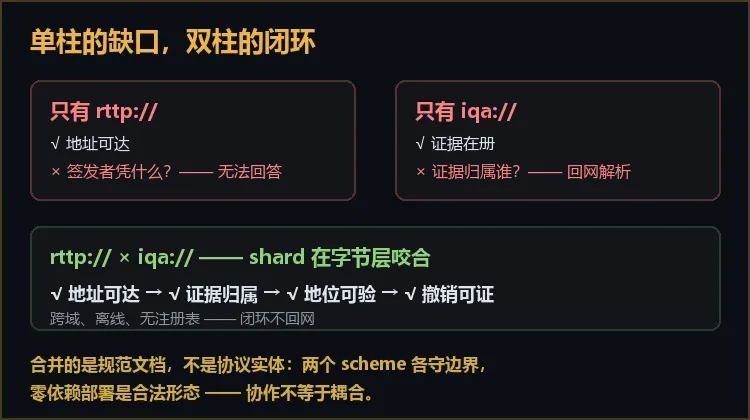
fig2-loop.png

四、落地形态:一个草案,两个 scheme

合并规范 draft-li-rttp-iqa-addressing 里,rttp:// 与 iqa:// 各自陈述语法与语义,共享同一套术语与测试向量。演进节奏解耦(寻址格式近乎冻结,信封可随部署迭代)、审阅边界清晰(注册方分开引用)、零依赖部署合法(纯寻址场景可只用 rttp://)。
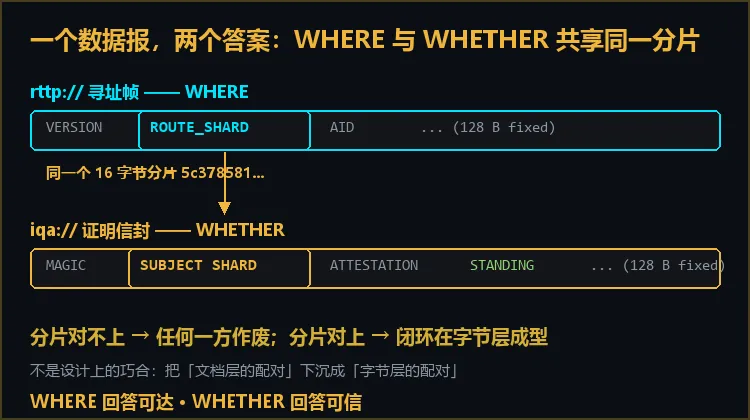
fig1-seam.png

五、诚实边界

本文不声称双柱方案解决了跨域信任的全部问题:委托链语义当前版本明确不规定;机构密钥的分发属于部署层决策;实时风控不在范围内——它只负责让「事后可证明」成为可能。

双柱状态:rttp:// 与 iqa:// 均已获 IANA 注册(Provisional · CRI 27 / CRI 28,编号公开可查)。合并规范 draft-li-rttp-iqa-addressing 正在 IETF 独立提交通道审核;三语言参考实现与字节级测试向量全部开源。

仓库:github.com/Aicent-Stack · 规范与证据链:iqa.org · 寻址柱官网:rttp.com

一句话:地址的锚是哈希,证据的锚是密钥——两个锚装不进一个协议,但可以装进同一份草案、咬合在同一组分片里。
目录
相关文章
|
1月前
|
消息中间件 人工智能 监控
云栖剧透丨AI 应用进入生产,开始拼「实时数据智能」
9 月 22 日下午,欢迎来到杭州国际博览中心一期四楼 404 厅,与我们一起讨论实时数据智能如何支撑 AI 应用真正进入生产。
|
网络协议
为什么 Agent 的地址不该"分配",该"派生"
Agent 跨域互调,第一件事是"找到它、认出它"。主流做法是分配地址——DNS、CA、DID 注册表,每次验证一次在线往返。本文讲 RTTP 的另一条路:地址由 SHA-256 派生而非机构分配,验证方本地重算即核对,离线可用。128 位裕量怎么算的、一个 shard 为什么能身兼三职,全部公开可查。已获 IANA 注册(CRI 27)。
178 0
为什么 Agent 的地址不该"分配",该"派生"
|
人工智能 网络协议 网络安全
真派生、假派生,与我们自己的生日账
给 AI Agent 做身份系统,只需先回答一个问题:验证一份签名,需要去谁家?本文用这一把刀切出三类体制——分配制(地址是租的)、假派生(数学的漆,围墙的实)、真派生(数学自答),并给出三条测试:断网、生存、解释。点名 did:web 与 GitHub "Verified" 两个大规模标本之后,我们按同一把刀解剖自己:把 rttp 地址 128 位截断的生日账(2^64 与 2^128)全部摊开。
176 0
|
1月前
|
云安全 人工智能 运维
当攻击全面Agent化,你的安全防御能否跟上AI Speed?
多起客户侧AK泄露事件应急的真实观察
1606 6
|
Java Go
一个公开挑战:任意语言、完全离线,跑不通算我们的
讲「可信 Agent」的文章很多,交出可证伪实物的很少。我们把协议规范冻结、35 个测试向量公开,并在记分牌上留了两个空位——独立实现数,rttp: 0,iqa: 0,作者自己的实现不算数。规则只有四条:只看规范、任意语言、完全离线、确定性。跑通全部向量,你的名字进规范记录;跑不通,那是我们的 bug,署名致谢并重新发布向量。横竖都是你赢。
145 0
一个公开挑战:任意语言、完全离线,跑不通算我们的
|
人工智能 Rust JavaScript
制度可信与数学可信之间,差一个 128 字节
Agent 时代的新问题是:陌生 Agent 替你做完事,能拿出什么证据?本文对比国内外主流平台的信任能力——身份认证有、授权控制有,可移交、可独立验证的证据没有——并给出一个开源的最小可行形态:RTTP 意图寻址(已获 IANA CRI 27)+ 128 字节 IQA 证明信封(已获 IANA CRI 28) + fail-closed 全帧验证,三语言实现可直接接入任何 MCP 栈,发布物逐件密码学密封自证。
136 0
制度可信与数学可信之间,差一个 128 字节
|
存储
四个 MCP 工具,30 秒验证一份密码学证据——iqa-mcp 上手
别信文档——把向量跑一遍。本文带你 30 秒跑通 iqa-mcp(PyPI/npm/crates 三注册表 1.0.1):published_vector 拿公开向量 → parse_envelope 结构解码 → verify_envelope 得 [PASS] → 翻一个字节得 REJECT。四个 MCP 工具,任何 MCP 兼容客户端可直接调用,无状态、离线、fail-closed。
158 0
四个 MCP 工具,30 秒验证一份密码学证据——iqa-mcp 上手
|
1月前
|
人工智能 Rust JavaScript
制度可信与数学可信之间,差一个 128 字节
Agent 时代的新问题是:陌生 Agent 替你做完事,能拿出什么证据?本文对比国内外主流平台的信任能力——身份认证有、授权控制有,可移交、可独立验证的证据没有——并给出一个开源的最小可行形态:RTTP 意图寻址(已获 IANA CRI 27)+ 128 字节 IQA 证明信封 + fail-closed 全帧验证,三语言实现可直接接入任何 MCP 栈,发布物逐件密码学密封自证。
252 1
制度可信与数学可信之间,差一个 128 字节
|
JSON Rust 算法
128 字节里装下了什么——一份可以离线复核的信任
"可审计、可追责"喊了两年,缺的是一个可离线复核的证据载体。本文拆解 128 字节 IQA 证明信封:固定布局零解析器、地位四态(一态一断言)、撤销不是删记录而是签发新信封、fail-closed 让任何一字节篡改自动 REJECT。附公开一致性向量,逐字节可复现。
184 0
128 字节里装下了什么——一份可以离线复核的信任
|
23天前
|
安全 开发工具 git
代码合并前怎么拦住不合规的开源许可证
仓库的许可合规页有一条开放的 GPL-3.0-only(强互惠),概览写着「许可证门禁未通过,拒绝合并」。许可证门禁按依赖用了哪种开源许可证决定能不能合并,怎么配、结果在哪看,都按这个仓库说明。
代码合并前怎么拦住不合规的开源许可证