rttp:// · IANA Registered · Provisional · CRI 27 · 编号公开可查 · 姊妹柱:iqa://
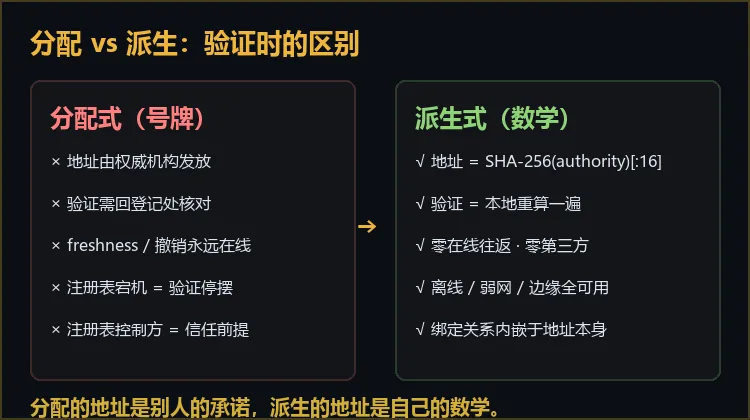
当一个 Agent 要调用另一个域的 Agent,第一件事是"找到它、认出它"。今天的主流做法是给每个主体分配一个地址——域名找 DNS,证书找 CA,DID 找注册表。地址是权威机构发的号牌,验证方拿着号牌回登记处核对。这套体系运行了几十年,但它有一张隐性账单:每一次验证都是一次在线往返,每一份信任都依赖一个在线的第三方。
Agent 跨域互相委托的世界里,这张账单会指数级变贵。
一、分配式寻址的三张账单
- 可用性账单:登记处宕机,验证就停摆。弱网、离线、边缘场景直接不可用——而 Agent 恰恰要跑到这些地方去;
- 时效账单:号牌是发给你的,但"它现在还有效吗"要回网问。freshness 检查、撤销列表,永远在线;
- 主权账单:谁控制注册表,谁就控制你的身份。跨域 Agent 世界里,这个"谁"不一定是你我都信任的。
二、派生:把地址变成数学事实
RTTP(Resonant Time Transfer Protocol)的做法不同:地址不是发的,是算的。
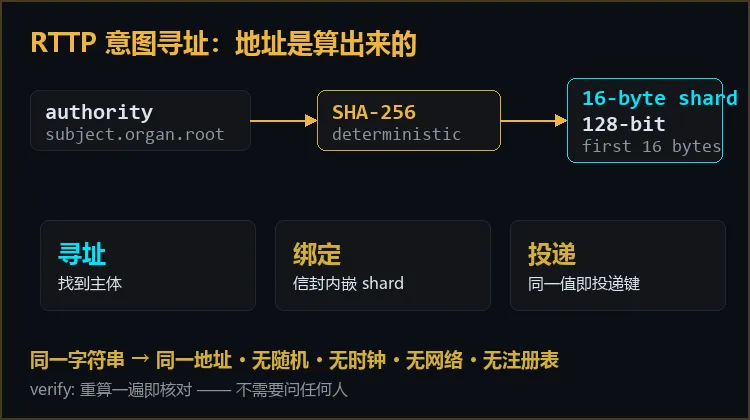
主体地址 = SHA-256(权威字符串) 的前 16 字节。同一个字符串永远得到同一个地址;不同的字符串几乎必然得到不同的地址。验证方拿到地址后,自己重算一遍就能核对——不需要问任何人。
由此得到三个性质:确定性(无随机、无时钟、无网络)、自证性(地址与主体的绑定关系内嵌在地址本身)、离线性(验证可以发生在任何地方,包括断网的车间和飞行中的设备)。
三、128 位够吗——裕量的诚实账
截断到 128 位,有人会问:碰撞了怎么办?
第二原像攻击需要 2^128 次哈希;生日界 2^64 只适用于"随便碰一个",而攻击者需要的是"定向碰中特定主体"——这要求同时满足不可定向、无 chosen-prefix 结构、声明与证明分离三重约束,缺一不可。规范同时明确禁止用 8 位十六进制短前缀作唯一标识——2^16 的空间撑不住任何严肃场景。
裕量不是拍脑袋,是算出来的,而且写在公开的规范里,任何人可以复核。
四、一个地址,三重身份
派生出来的 16 字节分片(shard)在协议里身兼三职:
- 寻址:找到主体;
- 绑定:每一份证明信封里都嵌着这个 shard——证据落地时自证归属,不信口开河;
- 投递:同一个值就是投递键。
URI 里还能直接读出动作类别(verify / audit / attest / revoke,封闭集合)。一份标识,三层用途,零额外状态。
五、诚实的边界
派生只解决"地址与主体的绑定是数学事实",不解决"这个字符串由谁控制"——那是姊妹协议 IQA(iqa://)的事:谁、在什么地位下、凭什么权限签发的证明,由 128 字节信封和 fail-closed 验证回答。寻址柱与证明柱各管一段,合在一起才是完整的信任链。
我们不试图让一根柱子撑起整栋楼——这正是"双柱"这个名字的字面意思。
rttp scheme 已获 IANA 注册(Provisional · CRI 27,编号公开可查);规范文档 draft-li-rttp-iqa-addressing 正在 IETF 独立提交通道审核中;三语言参考实现与字节级测试向量全部开源。
仓库:github.com/Aicent-Stack · 规范与证据链:iqa.org · 寻址柱官网:rttp.com
一句话:分配的地址是别人的承诺,派生的地址是自己的数学。