网络准入与终端安全:从分工到联动的一体化架构实践

简介: 网络准入控制管"进门",终端安全管理管"门内",两者常被分开建设,结果要么"进了门没人管",要么"管得再严也挡不住非法接入"。本文从架构视角拆解一条一体化链路:入网前的身份与基线检查、入网中的准入控制技术选型、入网后的持续管理与违规联动处置,并给出落地要点。

网络准入控制管"进门",终端安全管理管"门内",两者常被分开建设,结果要么"进了门没人管",要么"管得再严也挡不住非法接入"。本文从架构视角拆解一条一体化链路:入网前的身份与基线检查、入网中的准入控制技术选型、入网后的持续管理与违规联动处置,并给出落地要点。


一、两类系统为什么容易割裂

网络准入控制(NAC)与终端安全管理,职责边界本来清晰:

  • NAC 以网络设备与协议为中心,管的是"接入动作"——谁在什么位置、用什么设备接入,是否允许其访问网络资源;
  • 终端安全管理以终端本体为中心,管的是"设备状态"——补丁、杀毒、软件、外设、数据防泄漏。

割裂的典型后果有两种:一是准入侧只做了身份认证就放行,基线检查形同虚设,终端"带病上岗";二是终端安全侧把补丁、杀毒管得很细,但攻击者换一台仿冒设备或插一台自己的笔记本,照样能接入内网。两类系统各自闭环,恰恰在"接入瞬间"这个交叉点上留下盲区。

二、一体化链路的三层设计

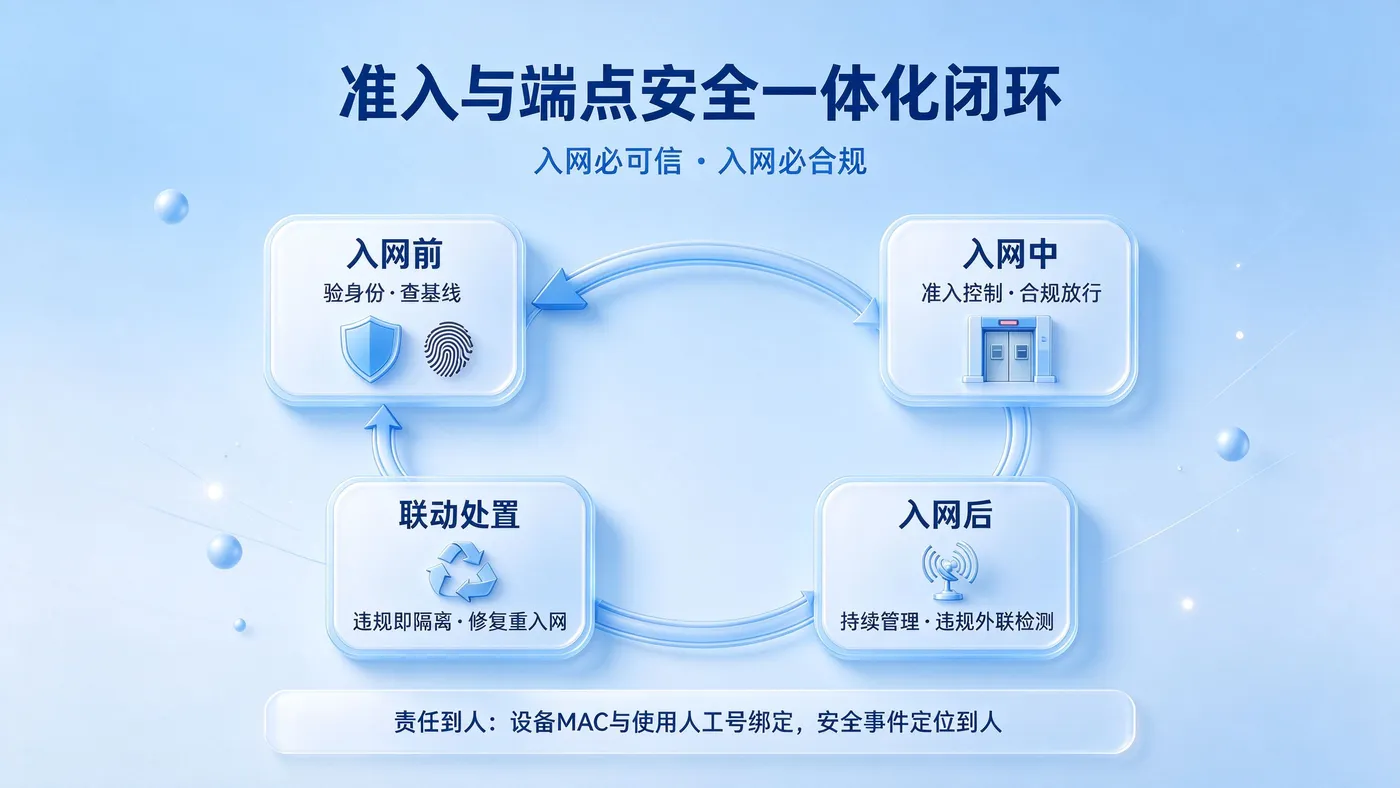
把两类能力串成一条链路,核心是三层:入网前检查、入网中控制、入网后管理,外加一层贯穿始终的联动处置。

第一层:入网前——身份与基线双检查

  • 身份认证:802.1X(EAPOL + RADIUS)做端口级认证,认证通过前端口只放行认证报文;无线与访客场景可叠加 Portal 重定向认证。
  • 设备指纹:将硬件 ID、设备型号等固化参数与 IP、MAC 等网络标识多维交叉验证,识别仿冒设备。设备发现采用主动扫描与被动协议分析(DHCP/ARP/HTTP 等)双模并行。
  • 合规基线:装有代理的终端入网前完成安全检查,覆盖杀毒状态、补丁漏洞、弱口令、防火墙、系统服务、侦听端口、安装软件等检查项;不达标终端进入隔离修复区,只能访问修复服务。

第二层:入网中——准入控制技术矩阵

按控制层级划分,常见技术大致分四类:端口级(802.1X)、网络层(VARP,ARP 欺骗实现流量必经准入设备)、链路层(透明网桥串接检查)、边界级(DHCP 按合规状态分配不同 IP 段、Portal 重定向、旁路镜像通过 RST/FIN 切断非法会话、策略路由由网关引流后按状态决策)。

选型与网络形态强相关:

  • 交换网 + 静态 IP:VARP + SNMP,不依赖可网管交换机,指纹防仿冒;
  • 交换网 + 动态 IP:DHCP + SNMP,合规分 IP 段 + ACL 隔离;
  • 路由网 + 静态 IP:ARP + SNMP + 端口镜像,复杂网络下的多层隔离阻断;
  • 路由网 + 动态 IP:DHCP + SNMP,隔离网与办公网 IP 动态切换。

一个绕不开的工程点是跨三层取 MAC:三层环境下 ARP 拿不到终端真实 MAC,常用两种方案——交换机流量镜像抓 ARP/DHCP 报文还原,或通过 SNMP 读取交换机 MAC 地址表。

第三层:入网后——持续管理与联动处置

准入放行不是终点。入网后的终端会持续产生补丁过期、基线漂移、违规外联等状态变化,需要终端安全管理兜底:定期重扫基线、检测违规外联(既能基于客户端从主机层封堵,也能对无法装客户端的哑终端、特权设备做无客户端检测并提供取证)、维护资产台账与硬件性能评估。

更重要的是联动:终端基线漂移或违规时,准入侧联动将其隔离,整改修复后重新走入网流程。处置动作也可以分层——链路层、网络层、应用层分别阻断,按安全事件类型配置不同的阻断组合。同时把终端 MAC 与使用人工号绑定,安全事件从"某个 IP 出了事"细化为"某个人出了事",满足审计与责任追究要求。

三、落地要点与常见坑

实践中几个细节值得注意:

  • 802.1X 与 DHCP 并存:认证顺序要明确,避免终端在认证通过前就通过 DHCP 拿到业务网 IP;
  • 跨三层取 MAC 依赖 SNMP:需为准入设备配置交换机的只读 SNMP 权限,并注意采集频率与设备负载;
  • 旁路镜像的会话依赖:镜像方式只对存在会话连接的流量(TCP/ICMP)生效,对无状态流量需要配合其他手段;
  • 静态 IP 与动态 IP 的防伪思路不同:静态环境靠多因子指纹防仿冒,动态环境靠 IP 段隔离 + 绑定关系管理。

在我们的项目实践中,准入侧与终端安全侧分别建设后在"基线不达标联动隔离、事件定位到人"两个点上直接对接,省去了大量自研打通工作,策略设计可以完全专注在入网流程上。

四、总结

网络准入与终端安全一体化,本质是把"接入动作"与"终端状态"两个维度在架构上打通:入网前完成身份与基线双检查,入网中用技术矩阵按网络形态放行或隔离,入网后持续管理并联动处置。对设备类型杂、接入场景多的制造、医疗、政务环境,这是把合规要求落成可执行、可追溯工程动作的可行路径。

闭环图-入网可信合规闭环-浅蓝3D版.jpg

相关文章
|
2天前
|
人工智能 JSON API
全网刷屏的 Jev 模型正式开放!一手实战测评 + 保姆级教程
全网爆火的 Jev 模型是什么?有什么用?怎么使用?怎么接入 AI 编程工具?效果真的好么?傻子可懂的 Jev 保姆级实战教程 + 项目实战测评来啦
5027 6
|
14天前
|
人工智能
千问办公官网入口:阿里AI办公QwenWork产品页和免费网页端链接
千问办公官网含两大入口:一是网页端(qwenwork.cn),即开即用,支持浏览器直接访问;二是阿里云产品页 https://t.aliyun.com/U/JNKJuO 提供免费/付费版详情、功能介绍及使用指南。
|
14天前
|
人工智能 自然语言处理 安全
阿里云千问办公 QwenWork详细介绍:产品核心能力、典型场景、价格及常见问题解答
千问办公是阿里云推出的一站式AI办公平台,主打"不止于对话,更注重交付",依托通义千问旗舰大模型,用户一句话即可完成数据分析、PPT生成、视频剪辑等复杂任务,直接输出可用成果。产品深度打通钉钉生态与企业OA,覆盖桌面端、网页端,提供企业标准版198元/人/月等多档订阅方案,新用户注册即赠2000积分,适配工程师、HR、财务等多职业办公场景,成为能动手干活的"全能AI同事"。
|
13天前
|
IDE 开发工具
Qoder 上线 Sonus 模型,Computer Use 能力全面增强
Qoder国际版上线全新内置大模型Sonus(/ˈsoʊnəs/),全球领先,专精超长任务执行与电脑操作(Computer Use)。配合Qoder桌面端0.2.3版本,可自主完成编程、金融建模、科研及表格制作等复杂工作。现全面支持Qoder全系产品,效率提升3.2倍。
1695 8
Qoder 上线 Sonus 模型,Computer Use 能力全面增强
|
15天前
|
缓存 人工智能 自然语言处理
阿里云qwen3.8-flash大模型介绍:模型能力、模型价格、免费额度与最新活动
本文是阿里云百炼平台Qwen3.8-Flash大模型的选型接入指南,作为兼顾性能与响应速度的高性价比多模态模型,它支持百万级上下文窗口、全场景多模态输入与完整智能体能力矩阵,适配编程辅助、智能体协作等核心场景。文中同步梳理了最新下调的阶梯定价、夜间4折等优惠活动,搭配OpenAI兼容流式调用示例,帮助开发者低成本快速落地高并发AI应用。
阿里云qwen3.8-flash大模型介绍:模型能力、模型价格、免费额度与最新活动
|
9天前
|
缓存 IDE Java
【保姆级】Android Studio下载、安装和汉化教程(2026最新)
Android Studio 是 Google 官方推出的免费 Android 应用开发集成环境,基于 IntelliJ IDEA,内置模拟器、调试器、性能分析及 Compose 界面工具,功能全面,文档丰富,是安卓开发首选工具。(239字)
1040 1
|
15天前
|
人工智能 API 内存技术
刚刚 DeepSeek V4.1 Flash 开启内测,1 分钟教你用上!
刚刚 DeepSeek 内测群发布了 DeepSeek V4.1 Flash 中间版本内测的消息,这次的模型采用了新的结构,原生支持多模态、能力更强、速度更快、且成本更低。
2008 15
|
16天前
|
缓存 JSON API
阿里云千问Qwen3.8‑Max深度解析:核心能力、订阅计费规则、API接入配置与生产落地完整教程
Qwen3.8‑Max作为千问系列新一代MoE架构旗舰基座,总参数量达到2.4万亿,激活参数950亿,是面向复杂专业任务、长周期智能体、工程级代码开发、多模态深度解析的高阶大模型,原生支持文本、图像、视频多模态输入,最大上下文窗口达到百万Token,最大输出Token支持131072,内置深度思考推理链路,在编程、科研、法律金融专业分析、长视频文档解析、自主Agent任务等场景能力表现突出。很多开发者在项目前期直接接入该旗舰模型,却对模型能力边界、多种计费模式、订阅套餐权益、API参数配置、上下文缓存优化缺乏完整认知,出现成本失控、接口报错、长文本信息丢失、深度思考模式额外消耗大量Token等
1096 5

热门文章

最新文章
