9月23日,公安部公布10起不履行网络安全、数据安全、个人信息保护义务及网络犯罪的典型案例。其中一起挺有意思:云南昆明警方接到报警,有人的家用服务器被持续攻击,排查后发现,发起攻击的IP地址,指向另一个普通人的家庭宽带。
攻击者没有租机房,也没把出口设在海外,就藏在你家楼下的光纤盒里。这件事戳破了一个老假设:危险流量都来自数据中心,真实住宅段是干净的。要判断一个陌生IP的来路,就得落到ip查询位置这个动作上。
一、先看数据:住宅段正在被批量囤积
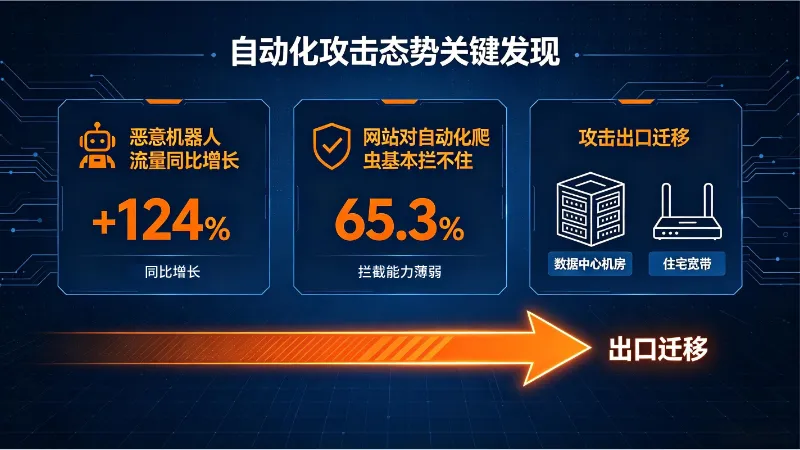
这个假设正在松动。DataDome发布的2026机器人报告显示,恶意机器人流量同比增长124%,其中相当一部分已经改走住宅网络出口;报告同时提到,65.3%的网站在面对自动化爬虫时"基本拦不住"。当攻击者意识到"机房IP"会被风控一眼标记,他们就开始批量囤积住宅宽带出口,把自己伪装成普通用户。
公安部的通报则是官方侧的证据:案例八里,嫌疑人正是利用家庭宽带批量获取服务器IP、编写自动化脚本,非法获取他人设备信息。住宅IP,不再是风控的豁免区。
二、为什么机房段不再是安全区
过去的风控逻辑简单直接:数据中心段天然可疑,住宅和移动段相对可信。这个判断,在攻击者还只会租机房的时候成立,等他们学会囤住宅出口之后,就不成立了。
原因有二。一是封禁成本不对称——封一个机房IP,误伤的是脚本;封一个住宅IP,可能误伤整栋楼的真实用户,风控不敢轻易动,攻击者就吃准了这一点。二是动态IP稀释了黑名单——家庭宽带大多是动态分配的,同一个出口今天是你、明天是他,靠"这个IP以前干过坏事"的静态黑名单根本追不上。
所以结论要反过来:网络类型只能当参考,不能当结论。
三、怎么识别住宅段里的坏流量
真正扛得住的判据,是"历史一致性"。一个真实用户,他的登录网络位置通常稳定:长期在某个省、某个市、某个运营商的段里。攻击者即便换了住宅出口,也很难复制"同一个人过去几十次登录都从哪来"。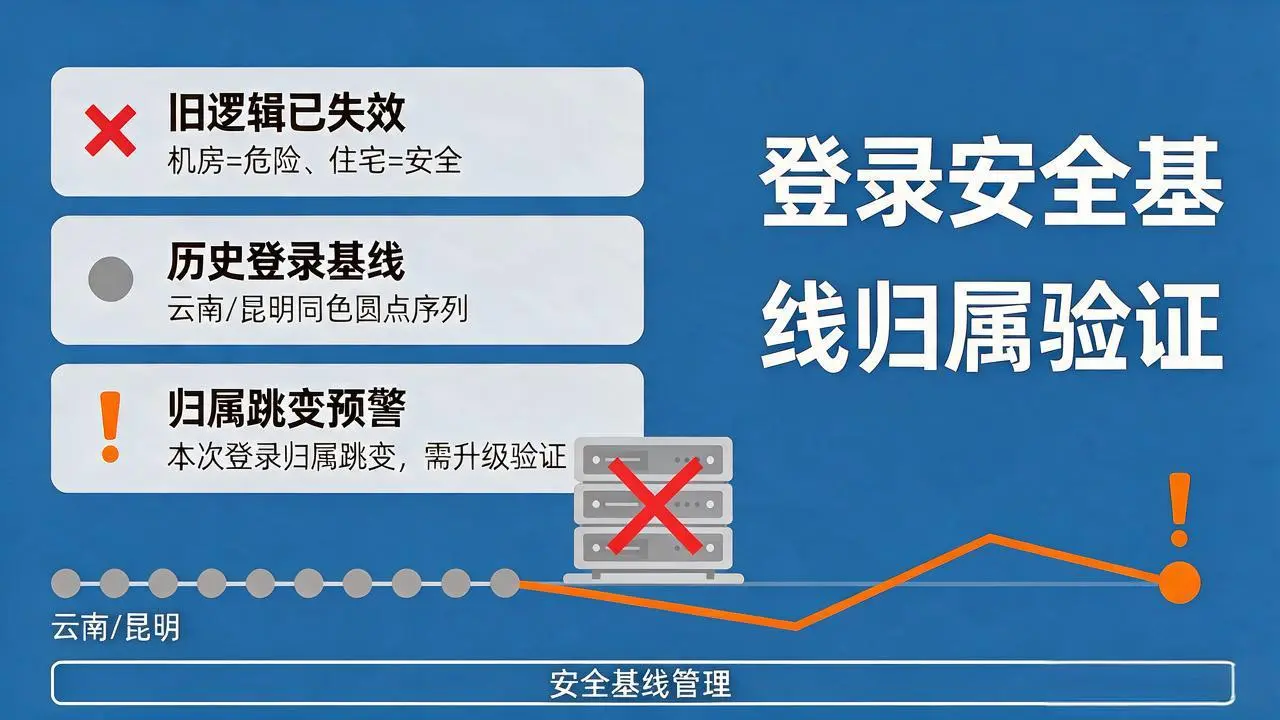
具体做三件事。先做一次ip查询位置,拿到当前登录IP的归属地和网络类型;接着把这份归属地和账号过去一段时间的登录基线做比对;出现跨省跳变、且伴随异常行为(批量请求、深夜集中操作),再升级验证。网络类型只作补充线索,不作拦截开关。
四、代码实操:只判"归属跳变"
下面这段最小实现,只做"归属跳变"这一个判断——它刻意不看网络类型,因为案例已经说明,住宅段同样会被用于攻击。
Python
import requests

API = "https://api.ipdatacloud.com/v2/query"
KEY = "YOUR_KEY"
TIMEOUT = 1.0

def resolve(ip: str) -> dict:
    """ip查询位置:返回归属地与网络类型"""
    ip = str(ip or "").strip()
    if not ip:
        return {
   "status": "invalid_ip"}
    try:
        resp = requests.get(API, params={
   "ip": ip, "key": KEY}, timeout=TIMEOUT)
        resp.raise_for_status()
        body = resp.json()
    except (requests.RequestException, ValueError):
        return {
   "status": "query_failed"}
    if not isinstance(body, dict) or str(body.get("code")) != "200":
        return {
   "status": "query_failed"}
    data = body.get("data")
    if not isinstance(data, dict) or not data:
        return {
   "status": "no_data"}
    return {

        "status": "ok",
        "province": str(data.get("province") or "").strip(),
        "city": str(data.get("city") or "").strip(),
        "usage_type": str(data.get("usage_type") or "").strip(),
    }

def check_login_anomaly(history: list, current: str) -> dict:
    """当前登录归属与历史基线比对,跳变即预警(住宅段同样可疑)"""
    base = set()
    for ip in history:
        r = resolve(ip)
        if r["status"] == "ok":
            base.add((r["province"], r["city"]))
    cur = resolve(current)
    if cur["status"] != "ok":
        return {
   "anomaly": None, "reason": cur["status"]}
    key = (cur["province"], cur["city"])
    return {
   "anomaly": key not in base, "current": key,
            "usage_type": cur["usage_type"]}
查询失败、字段缺失、返回体异常都要兜住,否则比对会因一个空值静默漏判。企业接入时,可以把这段逻辑接在登录或下单链路里,把跳变结果喂给二次验证或人工复核。想先验证效果,可以在IP数据云官网做一次ip查询位置,测一个真实住宅IP返回的归属和网络类型,再决定是否接入企业级接口。
五、识别不等于封禁
住宅段误伤代价高,判定结果应当用来加验证、限流、二次核验,而不是直接拉黑。同时,收集和留存用户IP及其归属地,要遵守《个人信息保护法》的最小必要和告知同意原则——留什么字段、留多久,都要有明确目的。本案这类登录来源比对,正是典型的合规场景。
数据来源
- 公安部公布的10起不履行网络安全、数据安全、个人信息保护义务及网络犯罪典型案例(2026年9月23日)
- DataDome 2026 Bot Security Report(恶意机器人流量同比增长124%等)
- 《个人信息保护法》相关条款