苏州一家工业设计公司,几百套产品 3D 模型躺在十几台电脑里。
设计主管最怕两件事:加密把大图纸拖卡、设计师天天抱怨;可要是不加密,硬盘一拆就能读。
像安企神这样的透明加密软件要解的正是这对矛盾——既要文件出环境就废,又不能耽误日常打开。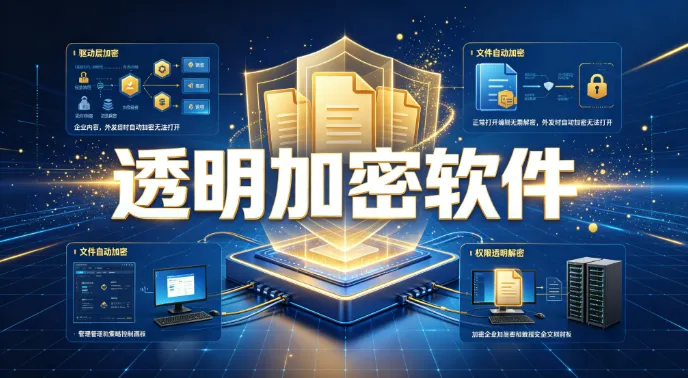
一、先说"透明":员工无感、文件已密
办公电脑上文件默认明文,谁碰机器谁读。这一层要的是不折腾人也能密上,把加密藏在读写背后。
1. 透明加密
自动强制加密,不影响操作习惯。它咬的是"文件离开环境就废"这道根:公司内打开、编辑、保存全程无感,非法拷出后落到别的机器就是乱码;加密在驱动层拦截读写,保存即密文,员工不用多点一下"加密"。
2. 智能加密
按文件类型和密级自动判定要不要密。它顶的是"不是所有文件都该一样密":常规文档走透明,敏感类按策略自动升密,加密资源花在刀刃上,正常办公也少添负担。
二、五种模式:哪种文件走哪种
一套环境里文件杂,不可能一种加密通吃。五种模式就是把"怎么密"拆开,适配不同文件的用途。
1. 透明加密
正常业务文件默认走这条。它守的是"日常流通无碍"——内部互传不卡、协作顺畅,对外非法流出才变乱码,加密和效率不打架。
2. 智能加密
按文件类型和密级自动匹配该走哪种模式。它配的是"没人愿意一个一个文件手动指定"——新文件进来就按策略归位,省掉人工挑模式这一步,也少配错模式留下的空档。
3. 只解密不加密
适合接收外发件、自己产出的新文件不强制密。它落的是"写辞职报告、记流水这类本就不涉密"的场景,新建文件不加密不影响写,又靠其它层拦住真机密外流。
4. 不加密
留给明确不需管控的目录。它转的是"该放行的放行"——把策略精确到目录,避免一刀切把所有人卡死,也少误报。
5. 只读
文件能看不能改、不能另存。它裹的是"改完另存一份带走"这条缝——打开是密文、另存也是密文,从源头断了改个名就带走的路。
三、落地加密:文件到机即密、离线也密
透明加密只在授信环境里生效,可文件还会通过 U 盘、邮件落到别的机器。落地加密补的是离线那一截。
1. 落地加密
文件一到本机就加密,重启离线仍是密文。它咬的是"文件离开网络也跑不掉"——即便拷进没联网的电脑,打开还是乱码,不依赖实时连着管理端。
2. 复制、移动、拖拽时自动加密
它守的是"转移过程也密":从本地磁盘拖到 U 盘、从共享目录拽到桌面,跨位置一动就密,不给人先拖出来再慢慢处理的空档。
四、对外发放:要出得去先过审
真要发给客户、合作方的文件,不能永远锁死。申请解密和外发审批收的是"合法出门"这最后一闸。
1. 申请解密
明文出门需走审批。它落的是"该放的放、放有据"——谁、什么文件、给谁、为何都留痕可查,不是随便双击就变明文。
2. 外发审批
多级审批外发,自定义审批流程与审批人。它顶的是"大批量外发要多人确认"——客户端、管理端、网页、手机多端可批,把一次外发的风险窗口压到最短。
五、写在最后:透明不是没加密,是加密不打扰
透明加密软件的价值不在加了多少密,而在把"出环境就废"和"日常不卡"两件事同时办到。
透明打底、五种模式适配、落地补离线、审批收出门——层层把明文在公司里焊死,又让该流通的照常流通。
责编:小赵