
AI智能体技术快速演进,具备自主工具调用、本地文件读写、脚本执行、第三方技能扩展的Agent框架,已经成为开发者实现各类自动化任务的主流方案。OpenClaw是一套开源智能体运行框架,拥有丰富的第三方技能插件生态,能够独立完成文档解析、代码编写、批量文件处理、网页信息抓取等复杂任务,同时支持Web控制面板与命令行两种交互模式。框架原生兼容百炼大模型服务,可以对接Token‑Plan订阅套餐,依托订阅内的Credits算力额度消耗模型资源,有效规避按量付费模式下账单不可控的痛点。
很多开发者选择在云服务器实例部署OpenClaw,实现7×24小时不间断运行,不需要依赖本地电脑保持开机,随时随地通过浏览器访问智能体Web管理面板。但新手部署时,经常会遇到服务器依赖缺失、防火墙端口未放行、Token‑Plan密钥配置混淆、网关无法后台常驻、技能插件安装失败、服务重启后配置丢失等一系列问题。本文为完整实操教程,从服务器硬件选型、操作系统初始化、OpenClaw一键部署、Token‑Plan订阅开通与凭证获取、网关守护进程配置、Web面板访问、技能插件安装测试,再到全套运维命令、故障定位、安全加固进行完整讲解,所有操作均提供可直接复制执行的命令,降低云端AI智能体落地门槛。
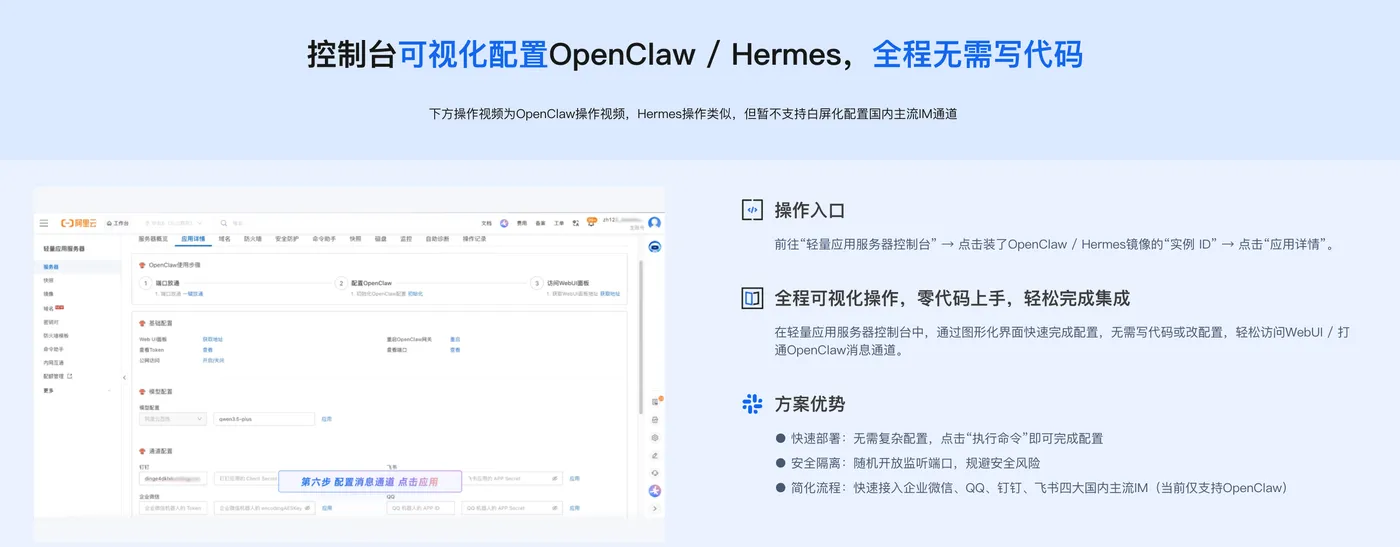
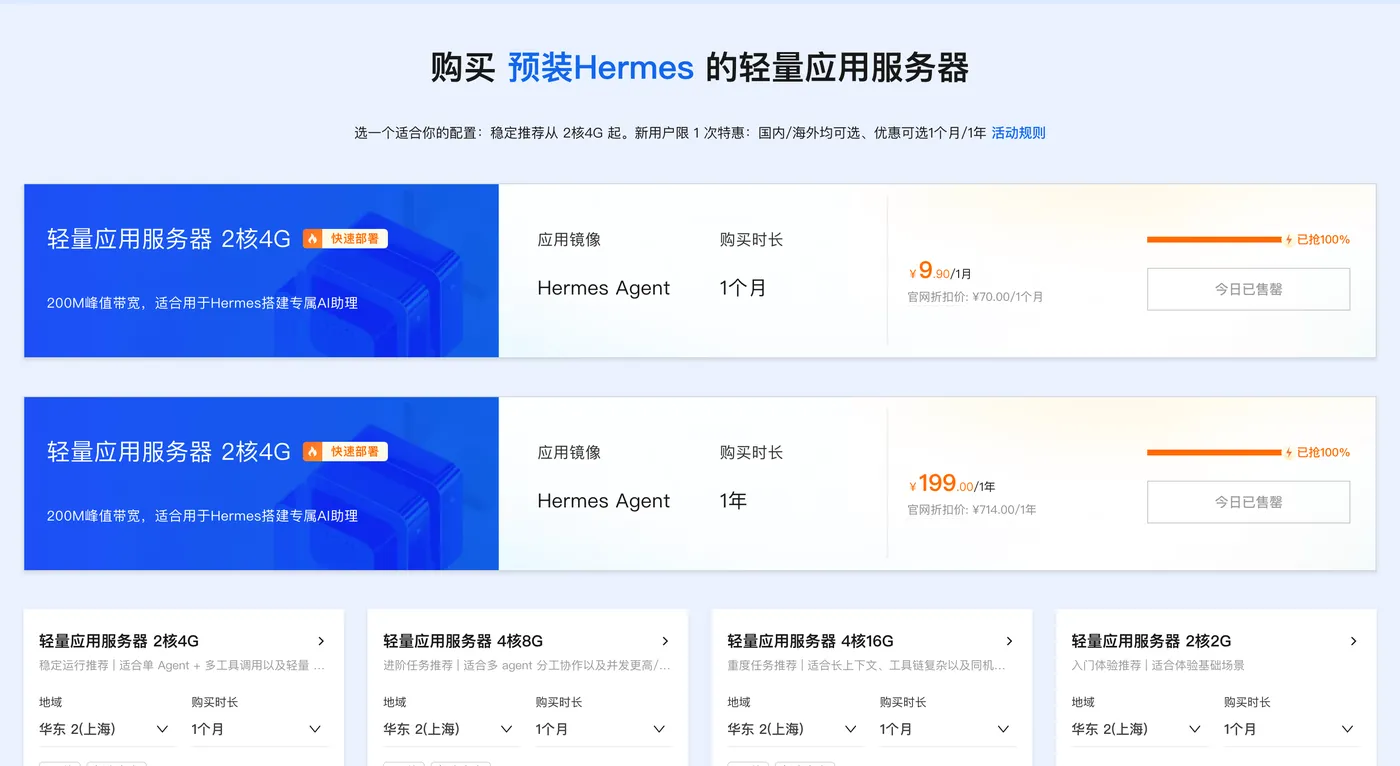
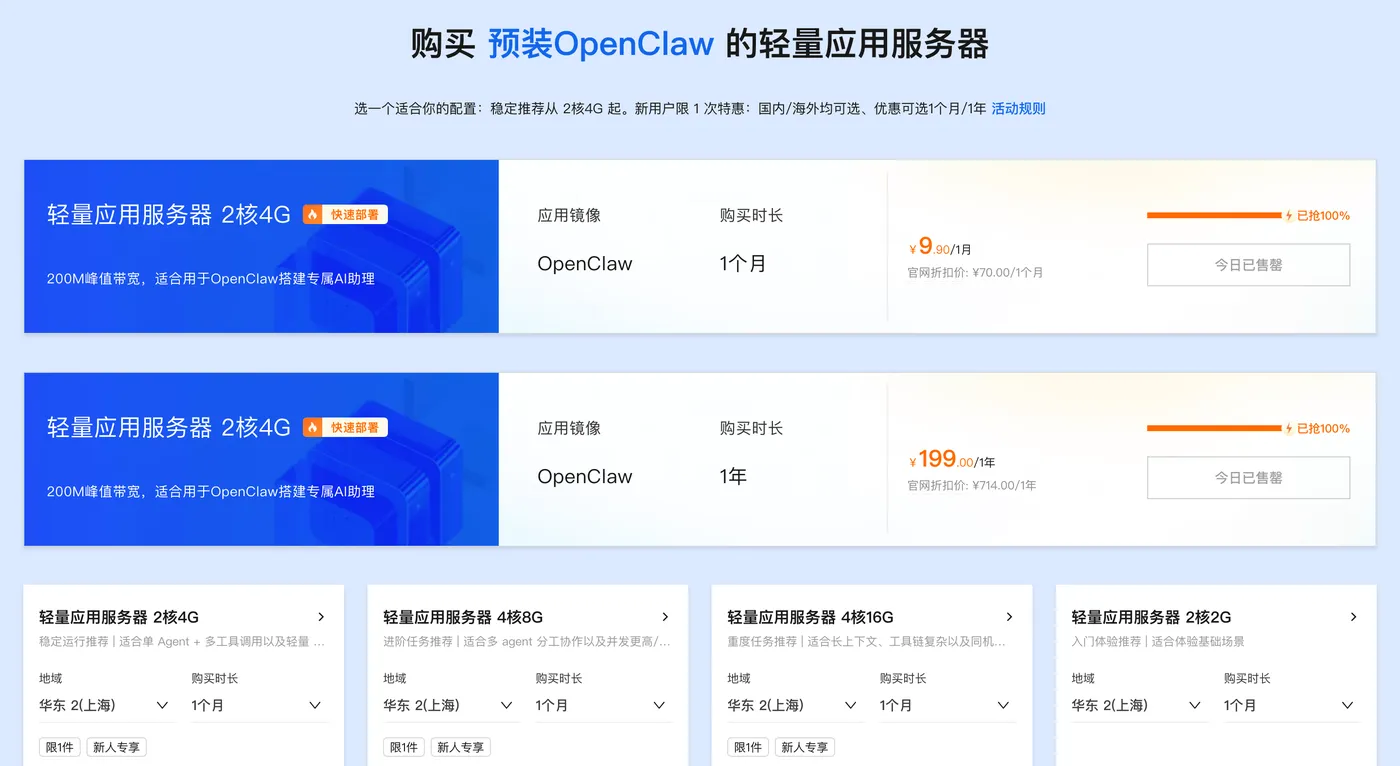
阿里云部署AI Agent:OpenClaw/Hermes Agent全网最简单,只需两步,详情👉访问阿里云OpenClaw/Hermes一键部署专题页面了解。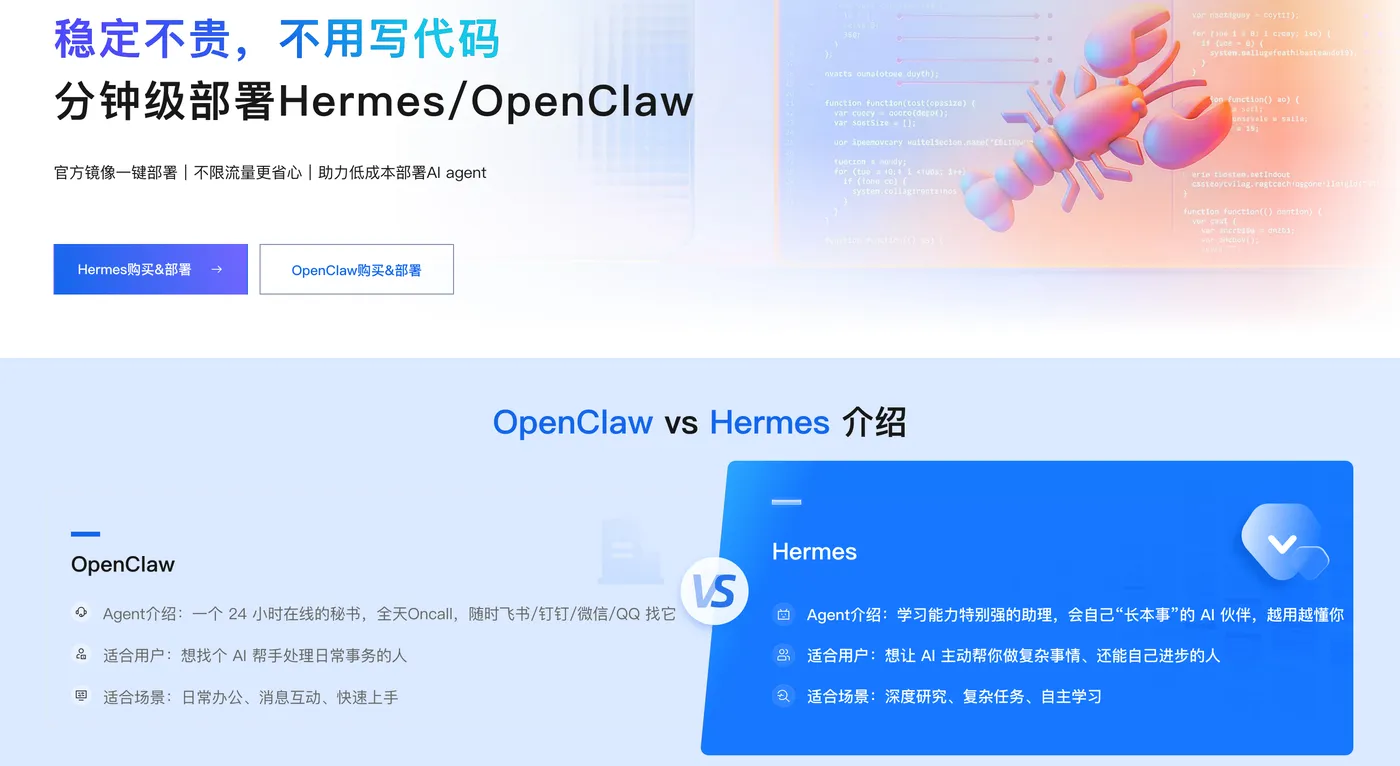
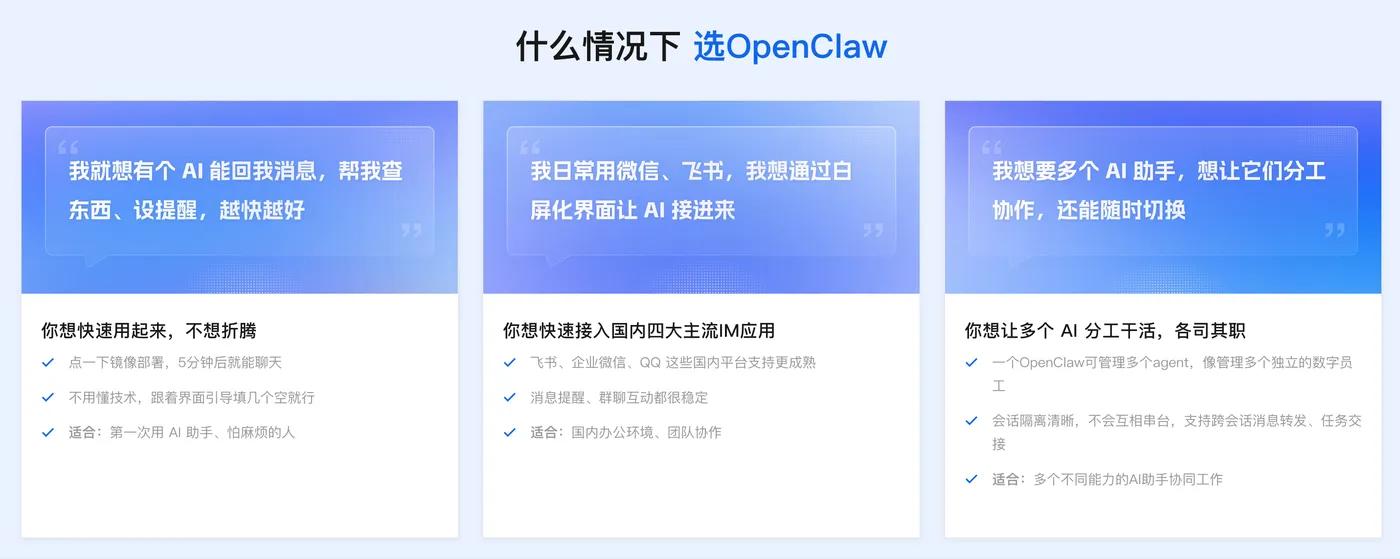
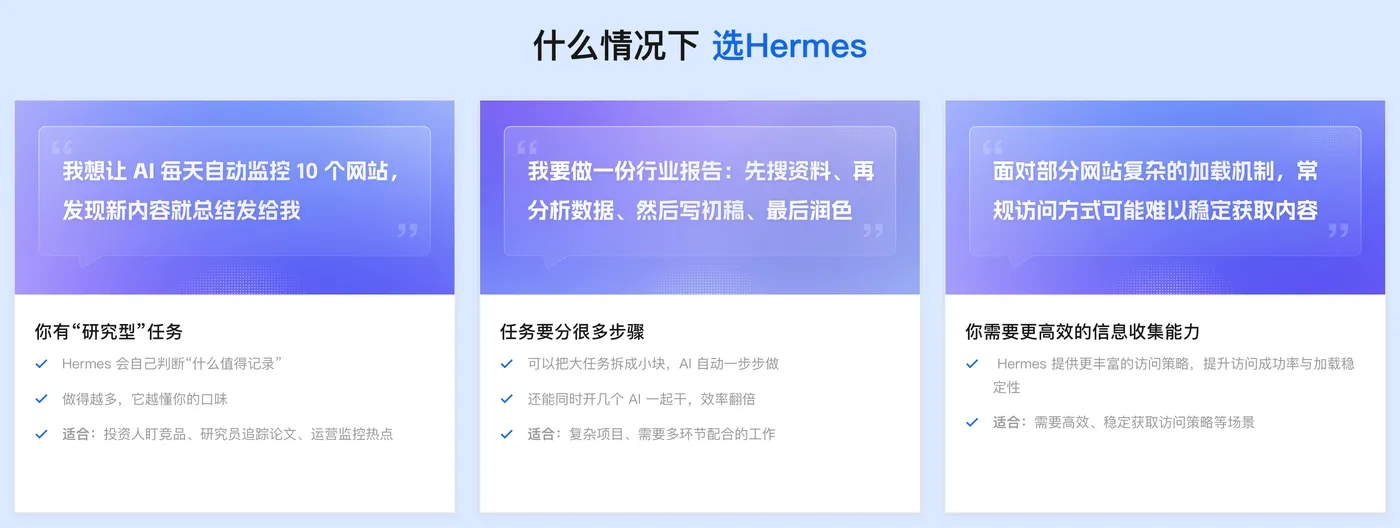
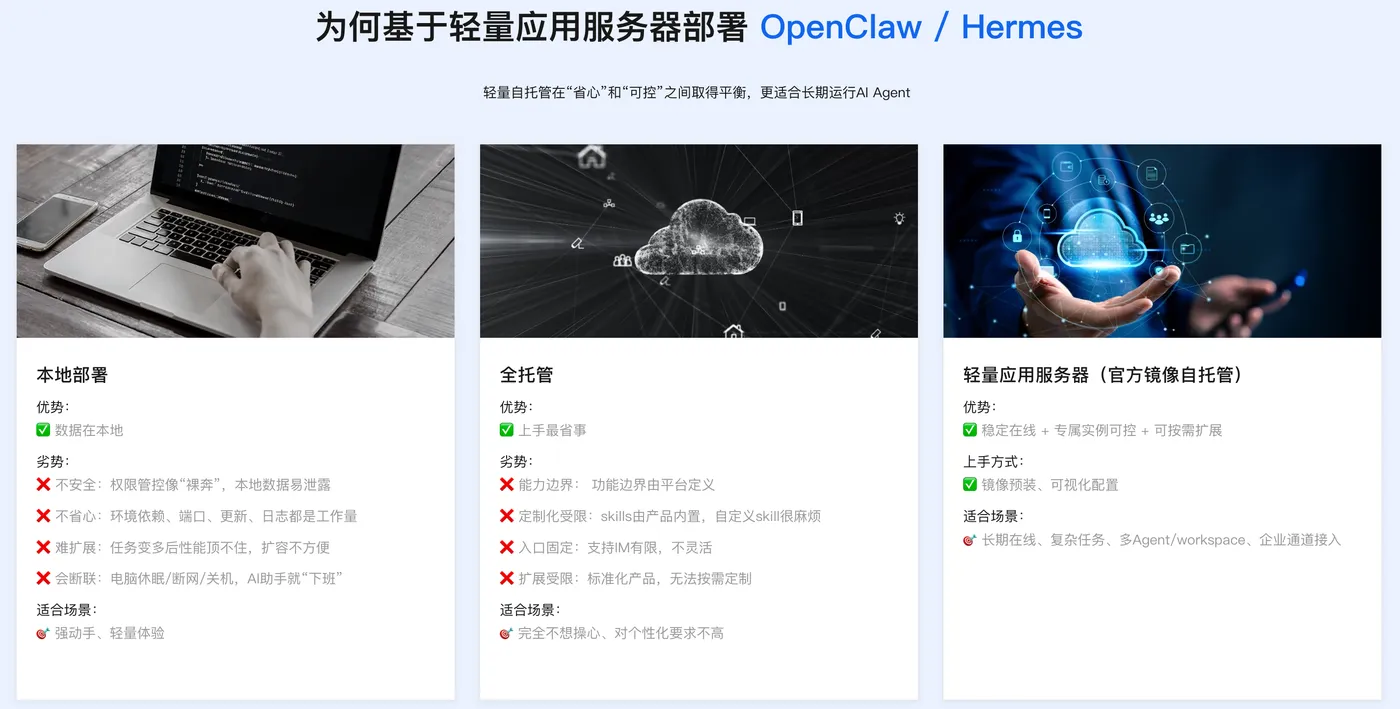
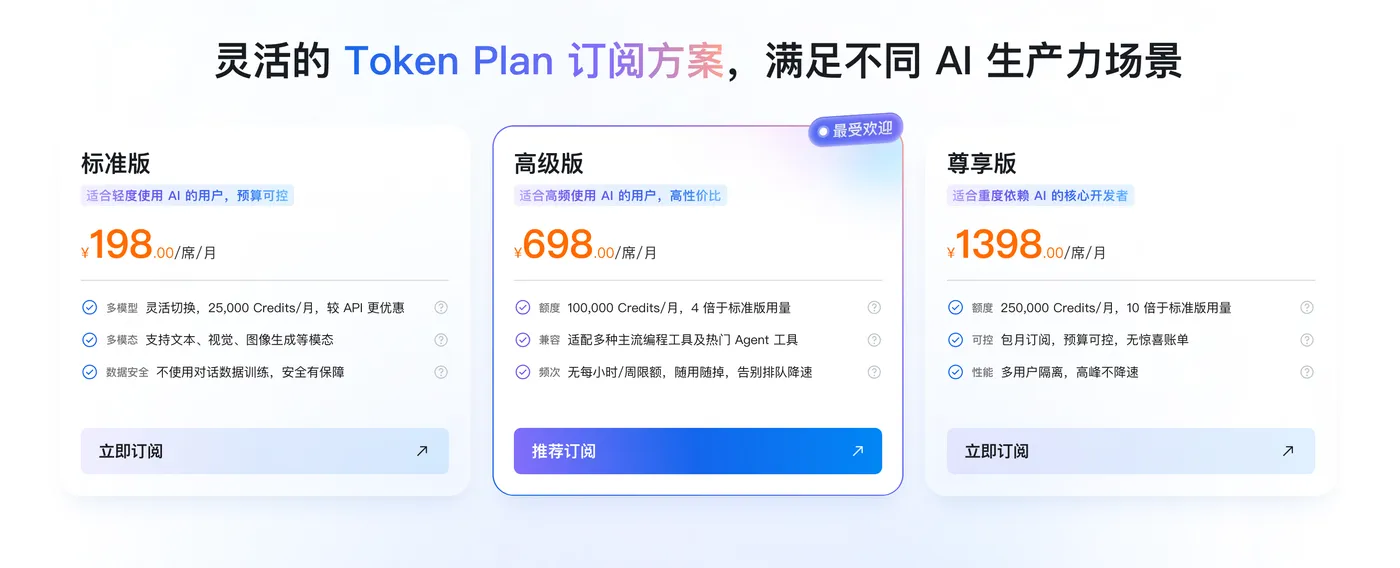
Token Plan Token 最便宜/支持多模型切换:👉访问订阅阿里云百炼Token Plan AI大模型服务 。支持多模型切换,用于多模态模型灵活调用,实现多模型、多工具、多场景下的额度共享与统一管理,兼顾灵活性、稳定性与安全性,大幅降低企业使用大模型的门槛与成本。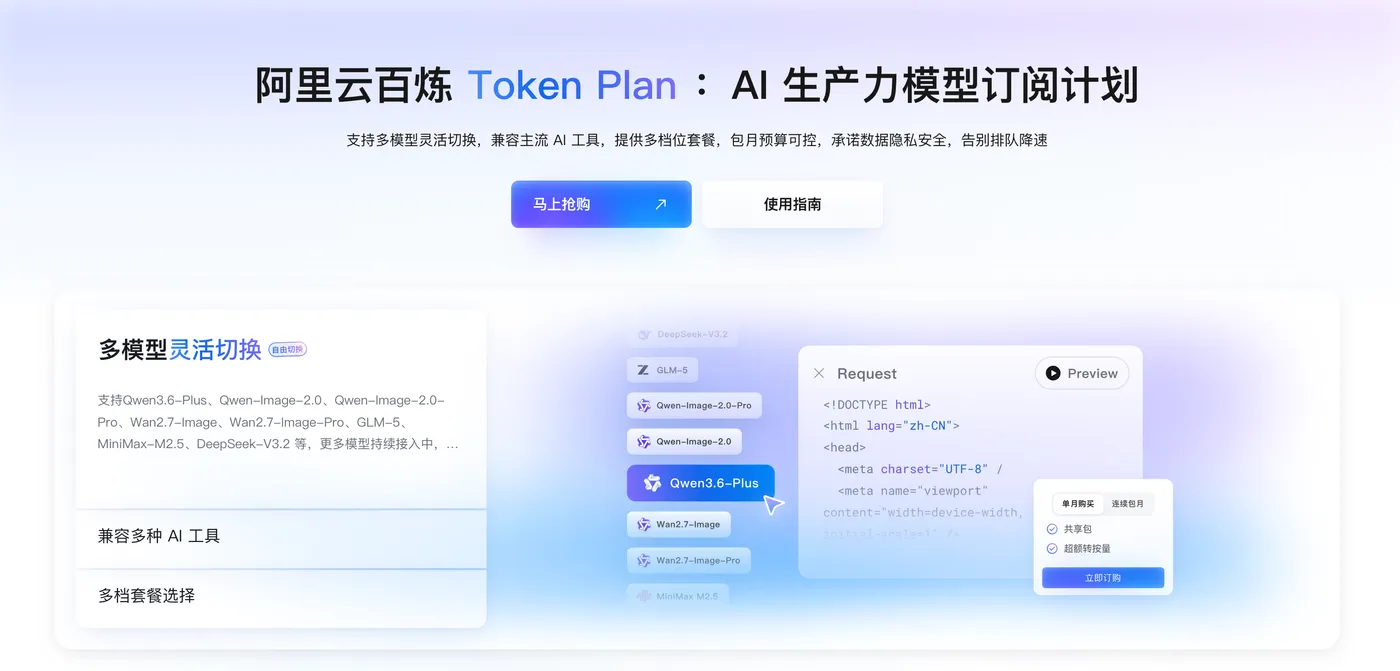
一、ECS实例硬件与系统选型准备
想要保障OpenClaw稳定运行,服务器硬件规格不能过低,资源不足会直接引发进程OOM崩溃、网关频繁重启、技能任务执行超时等故障。
最低硬件基准:2核CPU,2GB内存,40GB系统盘;
生产环境推荐配置:4核CPU,4GB及以上内存,80GB系统盘;
操作系统优先选用Alibaba Cloud Linux 3 LTS或者Ubuntu 22.04 LTS 64位,这两套系统对Node.js运行环境、OpenClaw脚本的兼容性表现优异,不建议使用老旧CentOS7版本,会出现底层依赖版本过低,导致安装脚本执行失败。
网络安全组配置要点:OpenClaw网关默认工作端口为18789,需要在安全组入方向放行TCP协议18789端口,外部浏览器才可以访问Web控制面板;同时开放22端口用于SSH远程登录服务器。不建议直接将18789端口完全对公网开放,正式业务环境建议增加访问令牌鉴权,或者配置反向代理增加身份校验机制。
实例创建完成后,使用SSH工具登录服务器,执行系统更新,安装基础工具依赖。
Alibaba Cloud Linux3执行:
sudo yum update -y
sudo yum install -y curl wget git unzip tar
Ubuntu22.04执行:
sudo apt update -y
sudo apt install -y curl wget git unzip tar
OpenClaw强依赖Node.js,要求版本≥22,推荐使用24LTS版本。执行命令检查当前环境版本:
node -v
npm -v
如果版本不达标,需要重新安装Node.js,以Ubuntu为例:
curl -fsSL https://deb.nodesource.com/setup_24.x | sudo -E bash -
sudo apt install -y nodejs
node -v
二、开通百炼Token‑Plan订阅套餐,获取接入凭证
OpenClaw可以对接按量付费模式,但是智能体持续调用工具会产生大量模型请求,使用Token‑Plan订阅套餐拥有固定算力额度,预算可控性更强。
完整操作流程:
- 进入百炼控制台,打开Token‑Plan产品页面,根据实际使用人数选择个人版或者团队版完成订阅。如果需要RAM子账号使用套餐,主账号必须预先给子账号分配对应的权限策略。
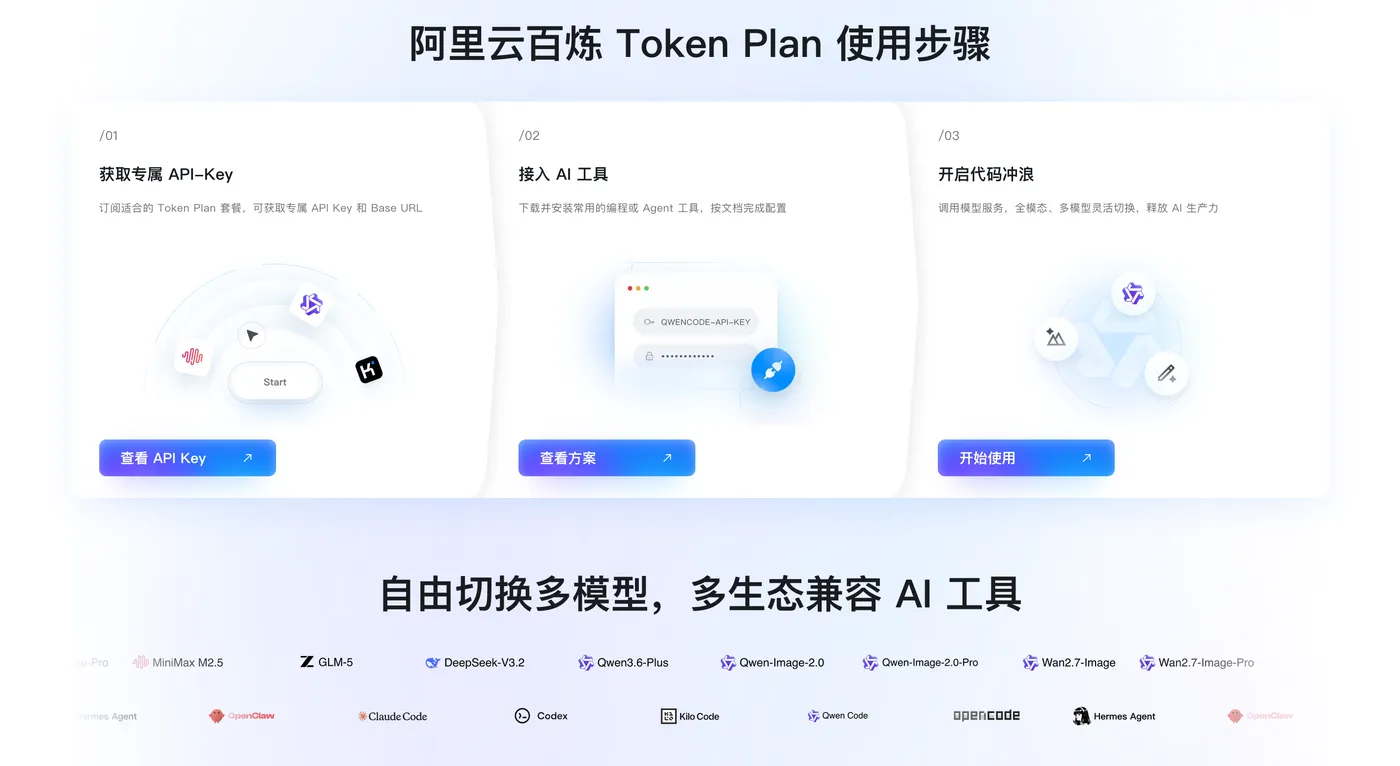
- 在订阅管理页面生成专属API‑Key,该密钥以
sk‑tp‑作为前缀;密钥生成后仅展示一次,需要立刻复制保存,弹窗关闭之后无法查看完整密钥,密钥泄露直接删除重建。 - 获取Token‑Plan对应的OpenAI兼容接口Base‑URL,后续写入OpenClaw配置文件。
⚠️重要提醒:Token‑Plan专属密钥和普通按量API‑Key不可混用,使用错误密钥会直接返回401鉴权报错。记录两组核心参数,后续部署会反复用到:
- API_KEY:
sk‑tp‑xxxxxxxxxxxxxxxx - BASE_URL:
https://token‑plan.cn‑beijing.maas.aliyuncs.com/compatible‑mode/v1
三、OpenClaw两种安装方式实操
方式一:官方一键脚本安装(个人调试最常用)
SSH登录服务器终端,执行国内适配一键安装脚本,脚本会自动完成CLI工具下载、环境检测、组件部署:
curl -fsSL https://open‑claw.org.cn/install‑cn.sh | bash
脚本运行会自动校验Node、git等依赖,如果提示依赖缺失,回到上一步完成环境安装。脚本执行结束后,运行初始化引导程序:
openclaw onboard
初始化交互向导会询问模型提供商,选择custom‑api‑key自定义提供商,依次粘贴Token‑Plan的API_KEY,填入Base‑URL,填写需要调用的模型ID,例如qwen3.8‑flash。初始化完成后,配置文件自动生成路径为~/.openclaw/openclaw.json。
方式二:ECS云助手公共命令批量部署
适合多台实例自动化批量部署,不需要手动登录SSH终端,调用云助手公共脚本,传入模型相关参数。
aliyun ecs InvokeCommand \
--RegionId 'cn‑beijing' \
--CommandId 'ACS‑ECS‑InstallOpenClaw‑for‑linux.sh' \
--InstanceId.1 'i‑xxxxxx' \
--Parameters '{"AUTH_CHOICE":"custom‑api‑key","API_KEY":"sk‑tp‑xxx","BASE_URL":"https://token‑plan.cn‑beijing.maas.aliyuncs.com/compatible‑mode/v1","MODEL_ID":"qwen3.8‑flash"}'
提示:云助手方式直接传入明文密钥仅适合测试环境,生产环境优先使用
ENCRYPTED_API_KEY加密参数,避免密钥明文泄露风险。
四、手动修改配置文件对接Token‑Plan订阅
如果onboard初始化向导配置失败,可以手动编辑配置文件完成接入,执行命令打开配置文件:
nano ~/.openclaw/openclaw.json
填入下面配置片段,将YOUR_TOKEN_PLAN_APIKEY替换为自己的订阅密钥:
{

  "models": {

    "mode": "merge",
    "providers": {

      "bailian‑token‑plan": {

        "baseUrl": "https://token‑plan.cn‑beijing.maas.aliyuncs.com/compatible‑mode/v1",
        "apiKey": "YOUR_TOKEN_PLAN_APIKEY",
        "api": "openai‑completions",
        "models": [
          {

            "id": "qwen3.8‑flash",
            "name": "qwen3.8‑flash",
            "contextWindow": 1000000
          }
        ]
      }
    },
    "default": "qwen3.8‑flash"
  },
  "gateway": {

    "mode":"remote",
    "bind":"0.0.0.0:18789"
  }
}
nano编辑器操作:Ctrl+O保存文件,Ctrl+X退出编辑。
gateway设置0.0.0.0:18789代表监听服务器全部网卡,公网可以访问Web面板;本地测试场景设置为127.0.0.1:18789,仅本机访问。
配置修改完成,执行配置校验命令,检测JSON语法、网络连通性、依赖完整性:
openclaw doctor
doctor工具会自动输出异常项,根据提示完成修复。
五、配置systemd守护进程,实现网关开机自启
直接在SSH终端前台运行网关,一旦关闭SSH会话,服务就会直接停止。生产环境需要注册systemd用户守护进程,实现服务器开机自动启动、进程异常崩溃自动重启。
执行命令安装守护进程:
openclaw gateway install --force
Linux用户服务默认用户注销就停止服务,执行一次下面命令,允许用户服务后台常驻:
sudo loginctl enable‑linger $USER
查看服务运行状态:
systemctl --user status openclaw‑gateway
常用守护进程管理命令集合:
# 启动网关服务
systemctl --user start openclaw‑gateway
# 设置开机自启
systemctl --user enable openclaw‑gateway
# 修改配置后必须重启网关才生效
systemctl --user restart openclaw‑gateway
# 停止网关
systemctl --user stop openclaw‑gateway
# 实时查看网关运行日志,用于排查报错
openclaw logs --follow
# 查看网关运行状态
openclaw gateway status
# 生成Web面板访问鉴权token,公网访问必须开启鉴权
openclaw token generate
服务正常启动之后,浏览器访问http://ECS公网IP:18789,填入生成的访问token,即可进入OpenClaw Web管理仪表盘。
六、技能插件安装与链路功能测试
OpenClaw的能力来源于ClawHub社区技能插件,可以扩展PDF解析、文件处理、网页抓取等大量能力。
# 检索相关技能
clawhub search pdf
# 安装PDF文档处理技能
clawhub install pdf‑utils
# 安装通用文件操作工具集
clawhub install file‑tools
# 列出本机已经安装全部技能
clawhub list
# 卸载不需要的技能
clawhub uninstall pdf‑utils
插件安装完成后,可以进入Web面板发送测试指令,验证技能、模型调用链路是否正常。也可以使用curl直接调用本地网关接口完成连通性校验:
curl -X POST http://127.0.0.1:18789/v1/chat/completions \
-H "Content‑Type:application/json" \
-d '{
"model":"qwen3.8‑flash",
"messages":[
{"role":"user","content":"编写shell脚本,实现日志文件按照日期自动归档压缩"}
]
}'
七、OpenClaw高频运维命令汇总
日常调试运维,大部分操作依靠终端命令,整理高频命令清单:
# 执行完整诊断报告
openclaw doctor
# 自动修复可处理的配置异常
openclaw doctor --fix
# 重启网关服务
openclaw gateway restart
# 实时跟踪运行日志
openclaw logs --follow
# 重新运行初始化配置向导
openclaw onboard
# 拉起本地web仪表盘
openclaw dashboard
# 查看已安装全部技能
clawhub list
# 更新全部已安装插件
clawhub update --all
# 导出诊断日志包,用于复杂故障定位
openclaw gateway diagnostics export
# 生成新的web访问鉴权token
openclaw token generate
八、高频故障排查指南
故障1:浏览器访问公网IP:18789打不开Web面板
排查步骤:
- 确认ECS安全组入方向放行18789端口TCP;
- 网关配置
bind参数为0.0.0.0:18789,不能是127.0.0.1; - 查看网关运行状态
openclaw gateway status确认进程正常; - 在服务器本机执行curl访问
127.0.0.1:18789,本机访问失败代表网关内部异常,查看日志定位错误;本机正常访问,则属于网络/安全组问题。
故障2:调用模型返回401鉴权失败
- 使用Token‑Plan生成的专属密钥,不可使用按量付费普通API‑Key;
- Base‑URL复制完整,不存在多余空格换行;
- 确认订阅套餐状态正常,没有过期;
- json配置文件检查引号、逗号语法,语法错误会造成密钥读取失败;
- 修改配置文件后,必须重启网关,配置才会加载生效。
故障3:网关频繁崩溃、OOM内存溢出
服务器内存资源不足,优先升级实例内存规格;可以调高Node堆内存上限,修改systemd环境变量,增加参数NODE_OPTIONS="‑‑max‑old‑space‑size=4096"扩大内存上限。
故障4:执行clawhub提示命令找不到
环境变量未加载,重新执行安装脚本,或者将~/.local/bin加入系统PATH环境变量。
故障5:SSH断开,OpenClaw服务随之停止
没有注册systemd守护进程,仅仅前台运行;执行openclaw gateway install --force,并且执行sudo loginctl enable‑linger $USER开启用户服务常驻。
故障6:Token‑Plan额度消耗异常暴涨
智能体循环调用工具、处理超长文档,都会快速消耗Credits。进入Web面板查看任务执行记录,优化提示词,限制工具最大调用轮次,减少无效循环调用。
故障7:初始化配置完成,重启服务配置丢失
配置文件没有正确保存;或者编辑的不是~/.openclaw/openclaw.json路径下的配置文件。
九、生产环境安全加固最佳实践
- 禁止无鉴权直接对公网暴露18789端口,公网部署务必开启访问token鉴权,运行
openclaw token generate生成访问令牌。 - Token‑Plan的API‑Key禁止明文写入脚本,禁止提交公开代码仓库,收紧配置文件权限:
chmod 600 ~/.openclaw/openclaw.json - 定期更新OpenClaw本体与clawhub技能包,获取漏洞修复。
- OpenClaw拥有文件读写、脚本执行权限,运行账号尽量使用普通用户,不要直接使用root账号运行网关。
- 监控订阅套餐Credits消耗,设置用量告警,及时发现异常调用行为。
十、业务适用场景与能力边界
✅适合使用OpenClaw的业务场景:
- 7×24小时云端常驻智能体,自动完成文档处理、文件批量转换、脚本自动化任务;
- 本地没有高性能设备,依托云服务器做Agent原型开发测试;
- 对接Token‑Plan订阅套餐开展批量任务,管控模型调用成本;
- 安装各类技能插件,扩展PDF处理、网页抓取、代码执行等丰富能力。
❌不适合的场景:
- 面向海量公网用户的高并发业务,OpenClaw定位开发者原型工具,高并发承载能力有限;
- 需要底层模型基座完全私有化部署的业务,需要单独完成底层模型部署。
总结
在ECS云服务器部署OpenClaw智能体,整体流程分为服务器选型、系统环境初始化、框架安装、对接Token‑Plan订阅、配置systemd守护进程、Web面板访问、技能插件扩展、安全加固八大核心环节。
硬件最低配置保证2核2G,推荐4G以上内存;操作系统优先Alibaba Cloud Linux3或者Ubuntu22.04;网络层面放行18789端口。接入Token‑Plan的时候,一定要使用订阅生成的专属API‑Key,核对Base‑URL地址,修改配置之后必须重启网关服务。
想要服务器重启之后服务自动运行,不能简单前台执行网关程序,需要注册systemd守护进程,并且开启用户常驻linger机制。遇到异常优先执行openclaw doctor、openclaw logs --follow,绝大多数部署问题都可以通过诊断命令定位。公网环境必须开启访问令牌鉴权,收紧配置文件权限,防止未授权访问。
OpenClaw作为可扩展的开源智能体框架,搭配Token‑Plan订阅模式,开发者可以低成本搭建云端常驻AI Agent,自动完成大量自动化业务任务,是AI智能体原型开发调试高性价比的解决方案。




