
企业业务迁移至阿里云后,很多企业上线企业加密软件时会遇到各类云端适配难题。云端协同、多终端访问、跨系统文件同步等场景,很容易出现加密策略失效、文件异常、权限混乱等问题。部分企业甚至出现:终端本地加密正常,但在阿里云云服务器、云盘、业务系统中,涉密文档防护失效,引发数据泄密风险。
本文针对企业加密软件在阿里云环境下的云端适配痛点,给出一套完整落地解决方案,从加密权限、落地加密、加密应用库三个核心模块拆解实操方法,帮助企业在阿里云生态中,平衡数据安全与业务运行效率。
一、企业加密软件在阿里云环境的核心痛点
很多企业加密项目在阿里云上落地受阻,大多不是软件本身能力不足,而是没有适配云端架构特性,主要存在3类核心痛点。
1. 加密权限体系无法适配云端多角色协同
传统本地部署的加密软件权限模式简单,迁移阿里云之后,内部员工、异地远程人员、外协合作方共用一套权限。缺少分级管控机制,普通人员可下载、导出云端涉密文档;外协人员权限无法限时回收,越权访问、文件外传风险居高不下,发生泄密后缺少审计依据。
2. 落地加密照搬本地策略,云端场景存在防护盲区
直接复用内网本地加密策略,不区分阿里云云端存储、在线预览、云盘同步、远程访问场景。会出现文件上传云盘后加密失效、离线办公管控失效,截屏、录屏、批量下载等旁路泄密行为无法拦截。手动加解密模式还会增加员工操作成本,导致员工刻意规避加密流程。
3. 加密应用库适配不足,与阿里云业务生态冲突
加密软件自带应用库老旧,无法兼容阿里云ECS、OSS、企业云盘、OA、设计、研发等业务软件。加密后的文件上传阿里云存储后,出现预览乱码、同步失败、保存报错等问题。自研业务系统无法接入加密规则,造成业务中断,企业被迫关闭加密防护。
二、阿里云环境企业加密软件完整落地解决方案
想要解决云端适配难题,推荐采用阿里云云端管控+本地终端执行的混合部署架构。加密策略管理、日志审计、权限配置部署在阿里云服务器,终端负责文档加解密,不大规模改造现有云业务。下面从三大核心模块拆解落地方法。
1. 加密权限:搭建云端精细化分级权限体系
针对阿里云多角色、远程协同的特点,重构加密权限体系,落实最小权限原则。按照组织架构划分超级管理员、部门管理员、内部员工、外协人员四类角色,在阿里云管控后台统一配置权限。
同时对文档划分密级,绝密、机密、内部、公开文件设置差异化操作权限。涉密文件可限制拷贝、批量下载、外链分享,还可以设置解密配额、外协访问时效。所有权限变更、文件操作行为全部上传阿里云日志,支持审计追溯,一旦出现异常访问可快速定位风险。
2. 落地加密:无感透明加密,覆盖阿里云全业务场景
落地加密采用自动透明加密模式,文档创建、编辑、保存、上传阿里云OSS/云盘时自动加密,无需员工手动加解密,不改变原有办公习惯。
策略支持内网、远程办公、外勤离线等场景,在阿里云远程访问链路下加密持续生效。对截屏、录屏、U盘拷贝、云端下载、文件打印做风险拦截;涉密文件解密、外发必须线上提交审批。审批记录、操作日志统一存储在阿里云,形成部署、使用、审批、审计的闭环管控,消除云端加密盲区。
3. 加密应用库:兼容阿里云生态,解决业务适配难题
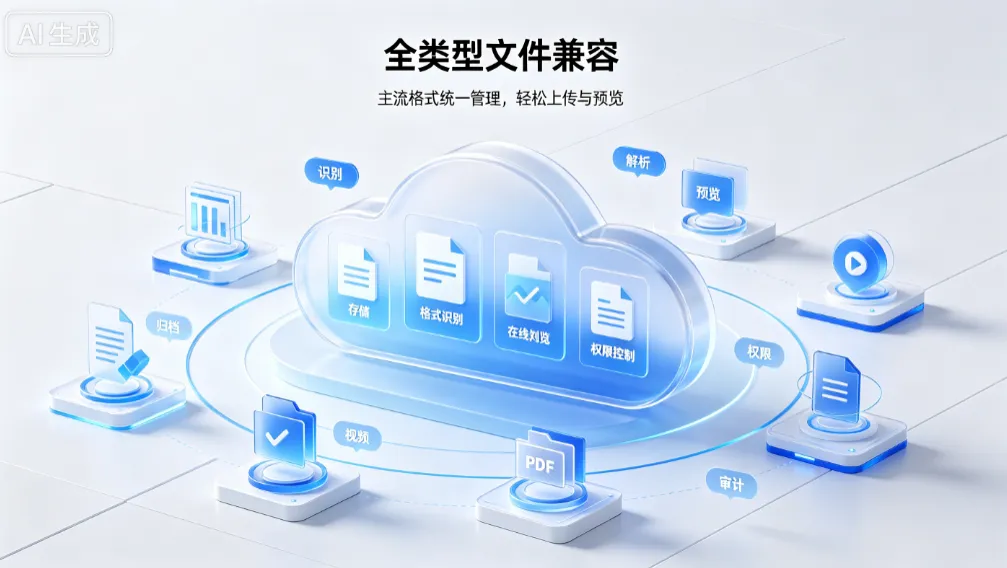
加密应用库是解决云端兼容问题的核心。依托加密应用库,可批量适配Office、WPS、CAD、BIM、代码工具、财务软件,以及对接阿里云ECS、OSS、企业云盘、OA、CRM等业务系统。
当企业存在自研业务系统或者小众专业软件时,可在应用库中自定义新增程序适配规则,避免加密文件上传阿里云存储后乱码、预览失败。配套智能豁免机制,非涉密文件不执行加密,保障日常文件在阿里云环境正常同步流转,兼顾安全和业务效率。
三、落地实施关键注意事项
1. 部署前梳理阿里云业务链路,盘点需要保护的文件类型、业务软件,提前在加密应用库完成适配测试,避免上线后业务报错。
2. 权限规划先行,按岗位划分密级和操作权限,外协账号设置自动过期时间,降低外部人员泄密风险。
3. 上线分阶段灰度部署,先在少数部门试运行,优化加密策略,再全企业推广,减少员工抵触。
四、总结
企业加密软件在阿里云环境出现的云端适配难题,大多来自权限体系不匹配、加密策略直接照搬本地、加密应用库兼容不足。
依托阿里云混合部署架构,通过精细化加密权限管控、全场景落地加密闭环、可自定义扩展的加密应用库,能够有效打通企业加密软件与阿里云生态。在保护研发图纸、报价方案、财务报表等核心文档的同时,保障云端业务正常协同,帮助企业在阿里云上构建稳定可用的数据防护体系。
编辑:小七




