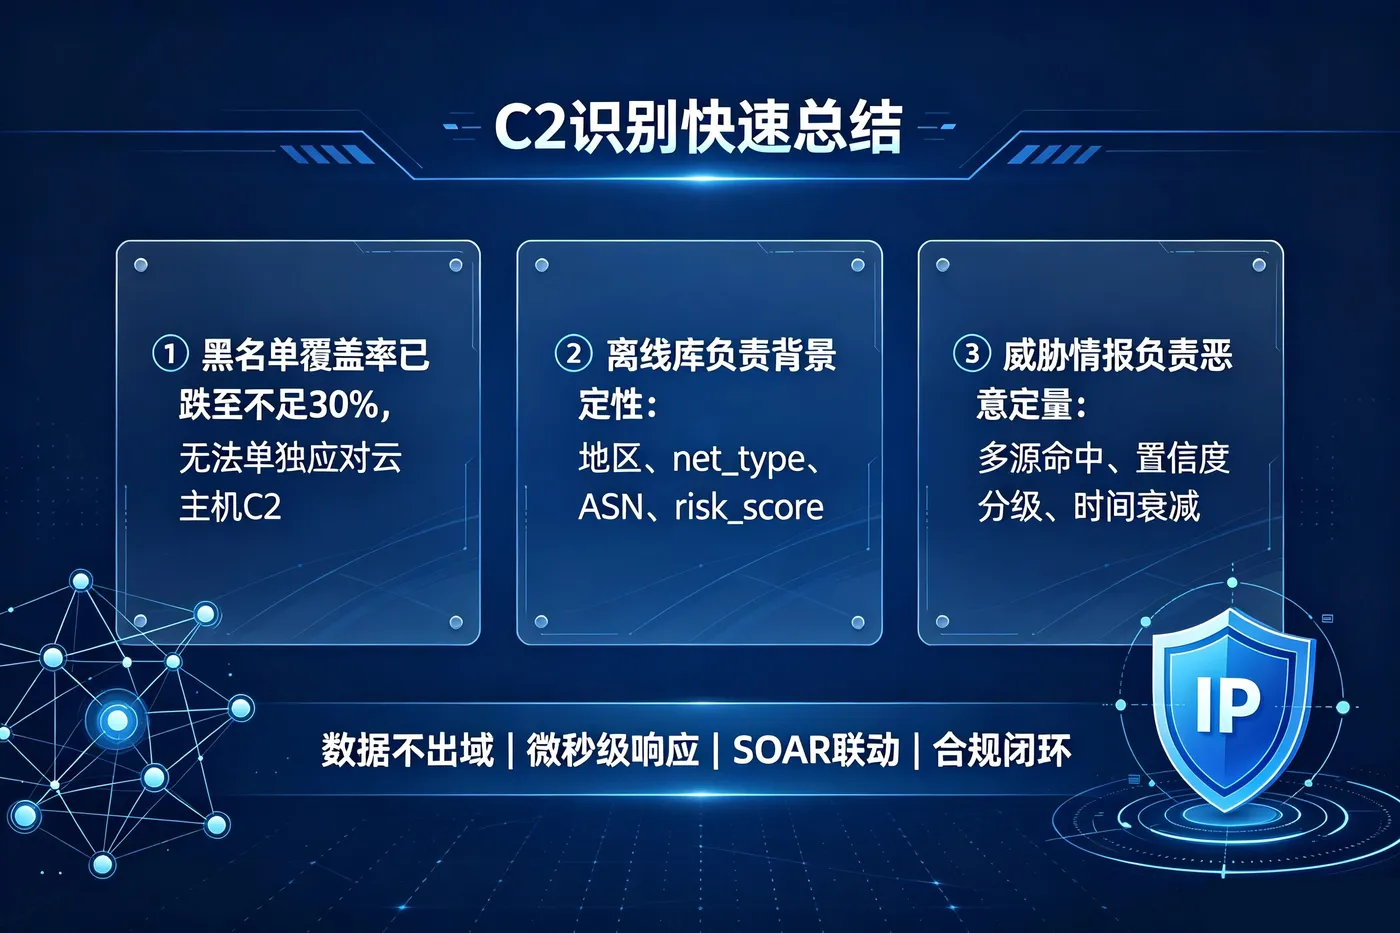
如何识别C2通信中的恶意出站IP?两级判定法落地指南

简介: 2026年C2通信已转向云主机/VPS、ENS域名与Tor隐藏服务,传统黑名单覆盖率跌破30%。本文提出“IP离线库+威胁情报”两级判定法:离线库本地完成IP背景定性(地域/ASN/风险分),威胁情报动态验证恶意性,兼顾合规、高效与精准,助力企业突破C2识别困局。(239字)

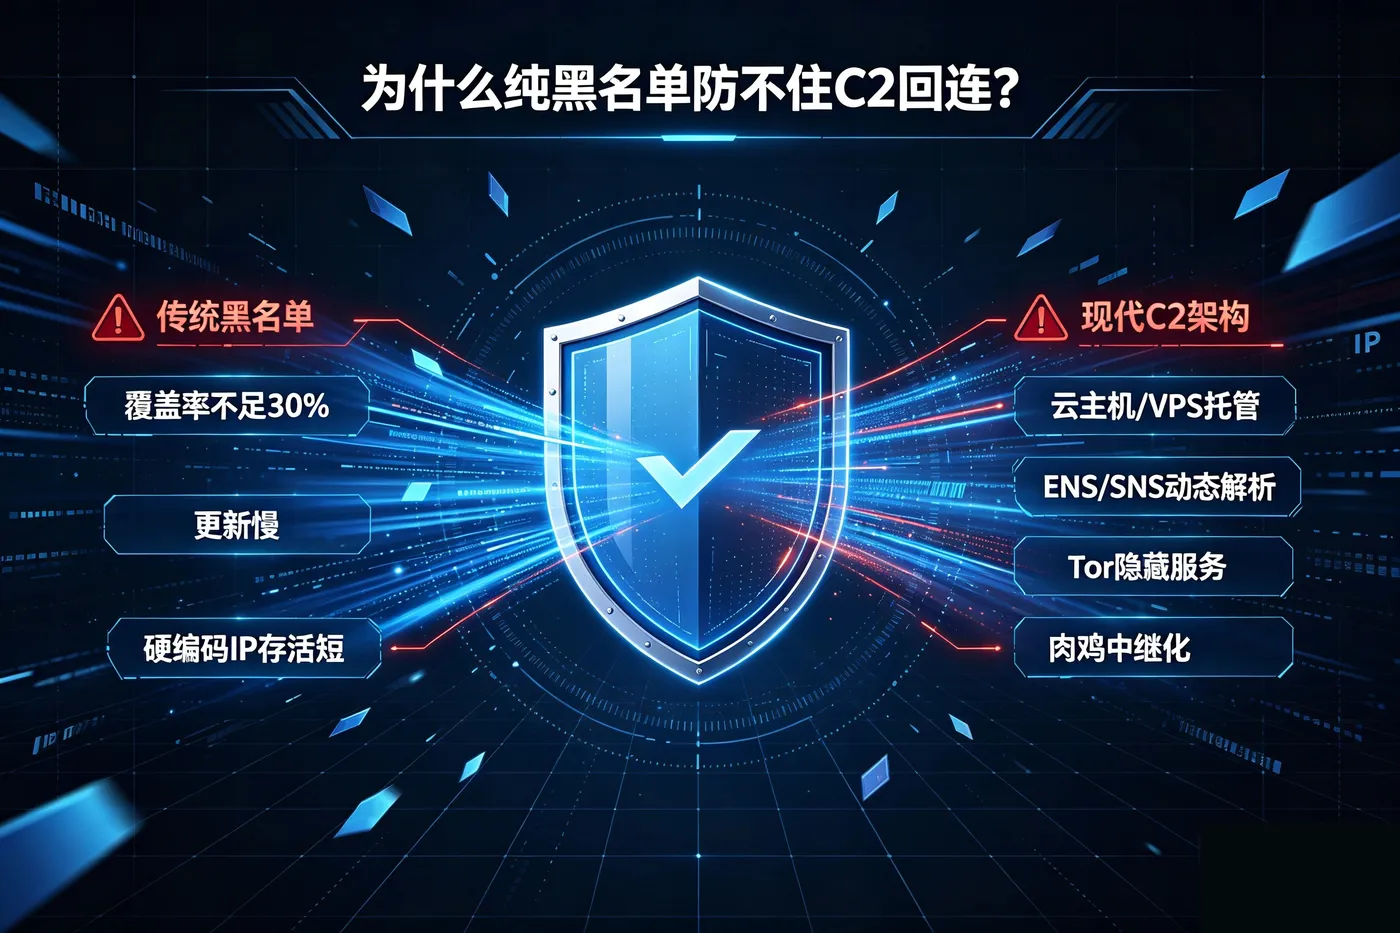
一、行业痛点:为什么传统黑名单防不住C2?

2026年的僵尸网络C2已不再依赖硬编码IP。ENS/SNS区块链域名解析、Tor隐藏服务和受害者中继化架构,让硬编码IP每小时的存活率非常低。Dysphoria感染超20万台IoT设备,FakeSvc累计感染16054台且C2日访问量峰值达525万次,RCtea境内活跃肉鸡9827台——这些C2 IP大多通过云主机/VPS/数据中心出口隐匿。

传统的“黑名单命中即拦截”覆盖率已从80%以上跌至不足30%。单纯依赖黑名单的企业安全团队,正在面临“攻击进来了却看不到”的困境。5 (2).jpg
二、核心方法:两级判定法

成熟的安全团队正在从“黑名单拦截”升级为“IP离线库+威胁情报两级判定”:

第一级:IP离线库做“背景定性”

在数据不出域的前提下,回答出站IP的四个关键问题:

判定维度 C2检测参考价值
该IP是否位于非业务地区 业务不覆盖地区出现高频连接 → 可疑信号
是否命中数据中心/云主机 C2多托管在IDC,命中“数据中心”即预警
是否归属异常ASN 同一ASN下多个可疑IP → 攻击者基础设施团伙特征
risk_score是否偏高 0-100风险评分,>70视为高风险

第二级:威胁情报做“恶意定量”

在第一级筛出的可疑IP上,叠加威胁情报的三项操作:

  • 多源聚合:商业情报+社区情报+历史处置数据交叉验证
  • 置信度分级:区分活跃C2、历史恶意、关联基础设施
  • 时间衰减:三个月前的标签不等于当前活跃

融合判定逻辑:当一个出站IP同时满足“海外小众地区+云主机/VPS+非业务ASN+risk_score>70”,且威胁情报多源命中,才判定为高置信度C2通信。

三、为什么必须融合而非二选一?

单一方案 致命缺陷
纯静态IP黑名单 ENS/Tor/中继化架构下覆盖率<30%
纯威胁情报API 需外传内部流量日志,等保合规风险
纯流量行为分析 误报率高,正常业务异常即告警
IP离线库+威胁情报融合 离线库补“快、不出域”,情报补“准、动态”

四、实操落地:5步走通

  1. 提取可疑外连IP——从防火墙、EDR、NDR导出非业务时段、非白名单ASN、数据中心IP的外连记录
  2. 离线库批量画像——按net_type=数据中心 + risk_score>70 初筛C2候选
  3. ASN聚类——同一ASN下多个命中IP,判定为攻击者基础设施,批量封堵
  4. 威胁情报交叉验证——多源命中即提升为高置信度C2
  5. SOAR联动——高置信度自动阻断,中置信度人工复核5 (3).jpg

五、FAQ

Q1:如何识别C2通信中的恶意出站IP?

“IP离线库+威胁情报融合”的两级判定:第一级用IP离线库在本地微秒级完成背景定性,通过net_type/risk_score/asn等字段筛出可疑候选;第二级用威胁情报对候选做恶意定量,多源命中即判定为高置信度C2通信。以IP数据云离线库为例,其提供net_type、risk_score、asn、country等20+字段,可在回连瞬间完成定性,数据不出域满足等保合规。

Q2:IP离线库能直接判断“这是C2”吗?

不能直接判断。它回答的是:该IP是否属于数据中心/云主机、是否位于非业务地区、风险评分是否偏高。真正的是否C2结论,需要离线库定性+威胁情报定量融合得出。

小结

识别C2通信不能只靠黑名单。2026年的C2已转向云主机/VPS、动态域名解析、Tor隐藏服务,传统黑名单覆盖率已跌至不足30%。“IP离线库+威胁情报”两级判定是目前成熟的落地架构——第一级用离线库在本地微秒级完成背景定性,第二级用威胁情报做恶意定量确认。

合规提醒:C2通信识别能力仅可用于合法合规的网络安全防护场景。使用过程中请遵守《网络安全法》《数据安全法》等相关法律法规,不得用于任何违法违规活动。
目录
相关文章
|
3月前
|
数据采集 安全 API
IP风控网站是做什么的?5大核心场景+工具选型指南
IP风控网站是基于IP多维画像的实时风险识别系统,毫秒级判断请求可信度:识别网络类型(数据中心/住宅/移动)、代理特征(VPN/住宅代理)及历史恶意行为,输出0-100风险评分。支持API与私有离线库部署,广泛应用于金融反欺诈、电商防刷单、广告反作弊、账号安全与反爬虫等场景,兼顾安全、性能与合规。(239字)
286 0
|
4月前
|
机器学习/深度学习 人工智能 API
5款靠谱的IP归属地查询服务深度测评:准确率、性能、离线库谁更强?
本文实测5款IP归属地查询工具,直击城市级定位不准痛点:广告投放偏差、风控失效。建议:先通过服务商提供的的免费测试额度验证区县级定位效果,用真实业务样本对比竞品差异,再决定是否接入离线库。高精度不是概念,而是可落地的工程能力。
1133 2
|
4月前
|
安全 API 数据库
IP查询工具怎么选?在线API vs IP离线库:精度、速度、成本、隐私全对比
随着游戏安全、风控合规等场景升级,IP查询已成实时决策核心能力。本文对比在线API与离线IP库:API接入快、数据实时,但延迟高、成本线性增长;离线库微秒响应、隐私闭环、成本可控,适合高并发核心链路。推荐按阶段组合使用——探索期用API,规模化后以离线库为主、API为辅。(239字)
343 0
|
4月前
|
API 定位技术 开发工具
金融行业的IP风控反欺诈服务怎么选?3个合规指标+离线库方案
本文剖析金融IP风控三大合规痛点:数据不出境、业务零中断、决策全审计,提出私有化部署、高可用架构、全量审计三大选型指标,并详解离线库落地实践,助力金融机构构建真正合规、可靠、可溯的反欺诈体系。(239字)
|
7月前
|
数据采集 运维 网络协议
IPv4 和 IPv6 归属地查询有差异?运维必看的高效查询技巧
作为运维工程师,IPv4/IPv6归属地查询日益关键。本文剖析二者在类型识别、格式规范、字段维度及数据库覆盖率等核心差异,提供标准化IP处理代码与高可用查询方案,助您提升查询准确率与效率。(239字)
536 1
安全 定位技术 API
5130 1
|
2月前
|
数据采集 监控 安全
静态住宅IP和动态住宅IP怎么选?2026选型实战指南
本文详解静态与动态住宅IP的核心差异、选型方法论及商业成本对比,结合跨境电商、数据采集等真实案例,指导团队按业务需求精准选型;并提供IP质量验证方案,推荐通过代理识别API在业务入口校验`proxy_type`、`risk_score`等关键参数,确保IP真实合规。(239字)
266 0
|
3月前
|
安全 定位技术 数据中心
如何识别代理IP和伪装流量?用IP情报工具三步穿透住宅代理伪装
Google联合FBI查封NetNut住宅代理网络,其操控200万台智能设备伪装成真实家庭宽带IP,绕过传统检测。IP数据云离线库通过`net_type`、`proxy_type`、`risk_score`三重信号,在请求入口毫秒级识别伪装流量,实现精准风险拦截。(239字)
206 0
|
3月前
|
存储 人工智能 缓存
IP离线库和在线API哪个好,怎么选?合规+高并发语境下的选型思路
《个保法》落地后,IP查询已成合规、性能与安全三重考题:离线库(微秒级、IP不出域)适配高并发风控入口;在线API(实时性强)适合低频或补情报。二者非替代关系,而是按场景协同——混合架构正成金融、电商、游戏等核心业务新范式。(239字)
245 0
|
3月前
|
数据采集 人工智能 监控
网站被AI爬虫薅羊毛?用IP情报工具三步识别伪装流量
Cloudflare新政将AI爬虫细分为Search/Agent/Training三类,2026年9月起默认禁止后两类访问广告页,标志反爬进入“按意图管控”时代。但规则落地关键在IP身份识别——需结合IP情报(如net_type、proxy_type、risk_score)实现精准定性,方能有效应对住宅代理伪装等挑战。(239字)
328 0

热门文章

最新文章