Copilot模型退役的版本管理启示:AI依赖的生命周期治理实践

简介: 9月1日起,GitHub Copilot下线6个模型(含无替代的Raptor Mini),企业CI/CD若引用将静默失败——无报错、无告警,仅结果劣化。暴露AI工程化核心矛盾:模型生命周期仅12–18个月,而工具链按“长期稳定”设计。Java开发者早已熟稔版本迭代之痛,关键在将依赖管理从人工经验升级为自动化工具能力。

9月1日,GitHub Copilot正式退役6个模型:Gemini 3.1 Pro、Claude Opus 4.5、Claude Opus 4.6、Claude Sonnet 4.5、Claude Sonnet 4.6,以及Raptor Mini。

其中5个有官方指定的替代模型,但Raptor Mini没有任何替代——直接下线。

对普通开发者来说,这只是一次下拉菜单的更新。但对把Copilot接进CI/CD流水线或内部工具链的企业来说,这是一次需要提前排查的变更:如果model policy里引用了这6个模型中的任何一个,9月1日之后相关流程会静默失败——不报错、不告警,就是不再产出结果。
cover_day3_copilot_retire.png

静默失败比崩溃更危险

GitHub给企业版和商业版管理员的窗口期是8月26日到9月1日,只有6天。要求管理员在这期间检查组织内的model policy配置,把退役模型替换为可用模型。

"静默失败"这个词值得展开。传统的系统故障是有症状的——服务不可用、报错日志、监控告警。但模型退役这类变更的失败方式是"无声的":调用返回空结果或降级结果,流程看似正常走完,产出的代码质量却已经不可控。等到有人发现"最近AI生成的代码怎么质量明显下降",可能已经过去了几周。

这暴露了AI工程化的一个结构性问题:模型是易耗品,但工程链路把它当耐用品在用。

一个模型从发布、成为默认选项、到退役,生命周期现在只有12-18个月。而企业内部的工具链、流水线、使用规范,往往按"长期稳定"的假设来建设。两者的时间尺度错配,是未来几年AI工程化最大的隐患之一。

版本迭代是Java工程的常态

对Java开发者来说,这种"上游版本退役倒逼下游适配"的戏码其实一点都不陌生。

Spring Boot 3.5的OSS支持今年6月30日已经结束,升级到4.0的路上要处理虚拟线程默认化、模块化Starter重设计、Jackson 3迁移、JSpecify空安全标注等一系列适配。Java本身的LTS版本两年一个,中间版本半年一个。Maven依赖树里随便一个框架的次版本升级,都可能牵动几十个传递依赖。

换句话说,Java工程师职业生涯里相当一部分时间,都在处理"上游变了,我怎么办"这个问题。 模型退役只是这个问题家族的最新成员。

处理这类问题的工程方法论是成熟的,无非四步:

  1. 建立清单:哪些流程、配置、代码依赖了哪些外部版本
  2. 评估影响:每个依赖点升级的工作量和风险
  3. 渐进迁移:灰度切换,新旧版本并行验证
  4. 回归兜底:迁移后跑完整的编译、测试、扫描

问题在于,多数团队的这些步骤还停留在手工阶段——靠人记住依赖关系,靠文档记录配置项,靠经验判断风险。模型时代变更频率提高之后,手工方式会彻底不够用。

让版本管理从经验变成工具

这个背景下,工具的价值判断标准也在变化:一个AI编程工具好不好,不只看它生成代码的能力,还要看它管理版本和依赖的能力——因为前者是一次性产出,后者是持续性成本。

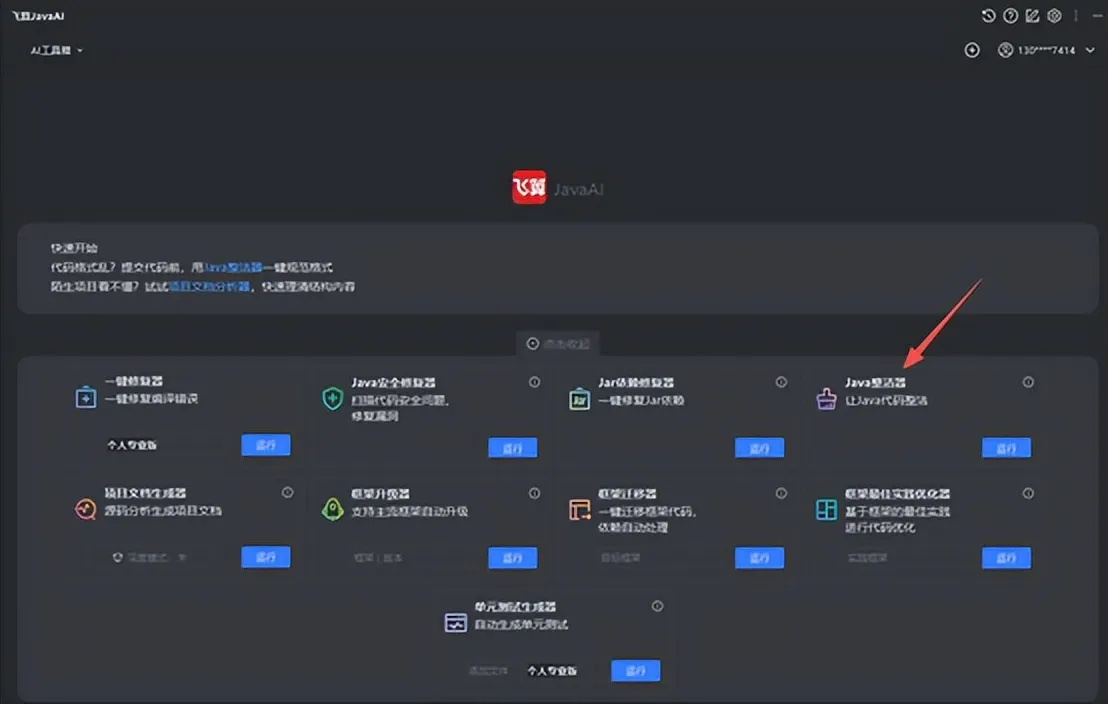
飞算JavaAI的框架升级器覆盖了40多个框架的上百个版本组合,从Java 7到25、Spring Boot 2.0到4.0、Spring Framework 3.0到7.0,升级时自动分析兼容性差异并生成适配代码。Jar依赖修复器处理的是另一个高频痛点:版本冲突、冗余依赖、过期依赖,以及隐藏在依赖树深处的安全漏洞——这次Copilot退役的Raptor Mini没有替代模型,而依赖树里一个无替代的过期Jar,处理起来的棘手程度如出一辙。

再加上一键修复器对编译错误的批量扫描和修复,这套工具链对应的正是前面说的四步方法论中的第三、四步——迁移和回归。AI模型退役这类上游变更,Java团队迟早要面对,与其每次靠人肉排查,不如把排查能力固化在工具里。
下载 (1).png

9月1日已经到了。如果你所在团队用Copilot的企业版或商业版,先去检查一下model policy——这是眼前的事。而把版本管理从"出了事再查"变成"工具自动管",是这件小事背后的大趋势。

相关文章
|
监控 安全 机器人
通过GitHub Actions给微信公众测试号和钉钉群定时推送消息(Python)
1071 0
|
29天前
|
SQL 关系型数据库 MySQL
死锁报错看了三遍没看懂?我拆给你看(附定位SQL)
从一次真实死锁现场切入,讲清行锁、间隙锁、插入意向锁的加锁机制与死锁形成原理,手把手教你怎么用show engine innodb status和information_schema定位死锁,并给出加锁顺序设计等避坑清单。
|
13天前
|
人工智能 JSON Java
9月一周AI编程工具更新盘点:从"模型多强"到"Agent能不能被管住"
本周AI编程工具集体转向“可控性”:Cursor推Projects调度架构,Copilot强化企业级权限管控,Claude修复安全漏洞,Devin引入可审计插件包。核心转变是从比“更聪明”到比“更可管”——聚焦边界、上限与痕迹三大治理维度,回应企业对Agent安全落地的迫切需求。
|
7月前
|
人工智能 安全 Java
先收藏|OWASP Top10 第二坑:Java开发踩过的配置漏洞
OWASP 2025榜单显示,“安全配置错误”高居第二,100%被测Java应用中招,漏洞超71.9万次!本文揭露6大典型配置风险:默认账户未改、Swagger未禁用、报错信息裸奔、云服务权限失控、安全头缺失、密钥硬编码,并附真实案例与修复指南。(239字)
|
23天前
|
人工智能 供应链 安全
RSAC 2026披露:100% AI IDE可被Prompt Injection、Claude Code/Codex/Cursor等7款Agent被.git配置反控,Java团队的供应链红线怎么守?
RSAC 2026披露:100%主流AI编程环境存在Prompt Injection风险,跨24个CVE;Manifold发现8个.git配置漏洞,4款工具仍未修复;Cursor/Windsurf因老旧Electron暴露94+浏览器漏洞。Java团队面临Maven、Spring等新攻击面。飞算JavaAI以本地化处理、Java专有模型、五步可追溯工作流构筑供应链安全防线。
|
3月前
|
人工智能 自然语言处理 Java
Trae 3.0月活破500万:但为什么说Java开发者需要的不是代码补全,而是工程交付?
trae月活突破500万,,Solo Mode 3.0实现无人值守全流程编程。这是AI编程工具的一个里程碑。Trae 3.0的定位从"代码补全"升级到"全流程代理"——自然语言输入需求,AI自动完成编码、测试、部署全链路。它甚至可以在夜间和周末自主运行,批量处理多个项目。
|
2月前
|
安全 Java API
Spring Boot 3.5月底停维了,4.0迁移的五个坑你踩了没
Spring Boot 3.5已于2026年6月终止支持,升级至4.0刻不容缓。本文详解迁移五大关键坑:虚拟线程默认化、Starter模块化重构、Jackson 3升级、JSpecify空安全强化、Spring Framework 7原生API版本控制,助你规避踩坑,平稳过渡。
|
2月前
|
人工智能 安全 Java
Meta入局后AI编程有五个终端Agent了,但Java开发者只需要回答一个问题
2026年AI编程进入“五强格局”:Meta Muse Code、Claude Code、Codex CLI、Cursor、GitHub Copilot各具特色。但对Java开发者而言,关键不在“哪个更强”,而在于厘清需求——若痛点是工程链路不完整(需求拆解、接口设计、安全检测、框架升级等),通用编码助手难覆盖,需专精Java的工程级工具协同赋能。(
|
3月前
|
SQL 人工智能 IDE
代码提速10倍,交付只快18%:AI编程的效率悖论到底卡在哪
AI编程虽让写代码快10倍,但仅占交付20%,整体提速仅约18%。瓶颈在需求翻译、代码质量、后续流程等非编码环节。真正提效的关键,是将AI融入完整交付链路——结构化需求、统一规范、自动校验、协同落地,而非单纯加速“写代码”。
|
3月前
|
人工智能 Java 应用服务中间件
HikariCP + Tomcat + Spring Boot:九个容易被忽视的默认值配置
某电商凌晨订单服务崩溃,根源竟是HikariCP默认连接池仅10个连接。本文直击Spring Boot三大组件(HikariCP、Tomcat、自动配置)中9个高危默认值,涵盖连接池超时、线程瓶颈、删库风险等典型生产问题。

热门文章

最新文章