一、什么是银行卡二三四要素认证
银行卡要素认证,是通过比对用户填写的银行卡信息与银行侧预留信息是否一致,来确认"持卡人身份真实、卡归属无误"的一类核验手段。它常用于金融、电商、出行等需要强身份绑定的业务环节,是反欺诈与风控体系建设的基础能力之一。
按参与比对的字段数量,通常分为三档:
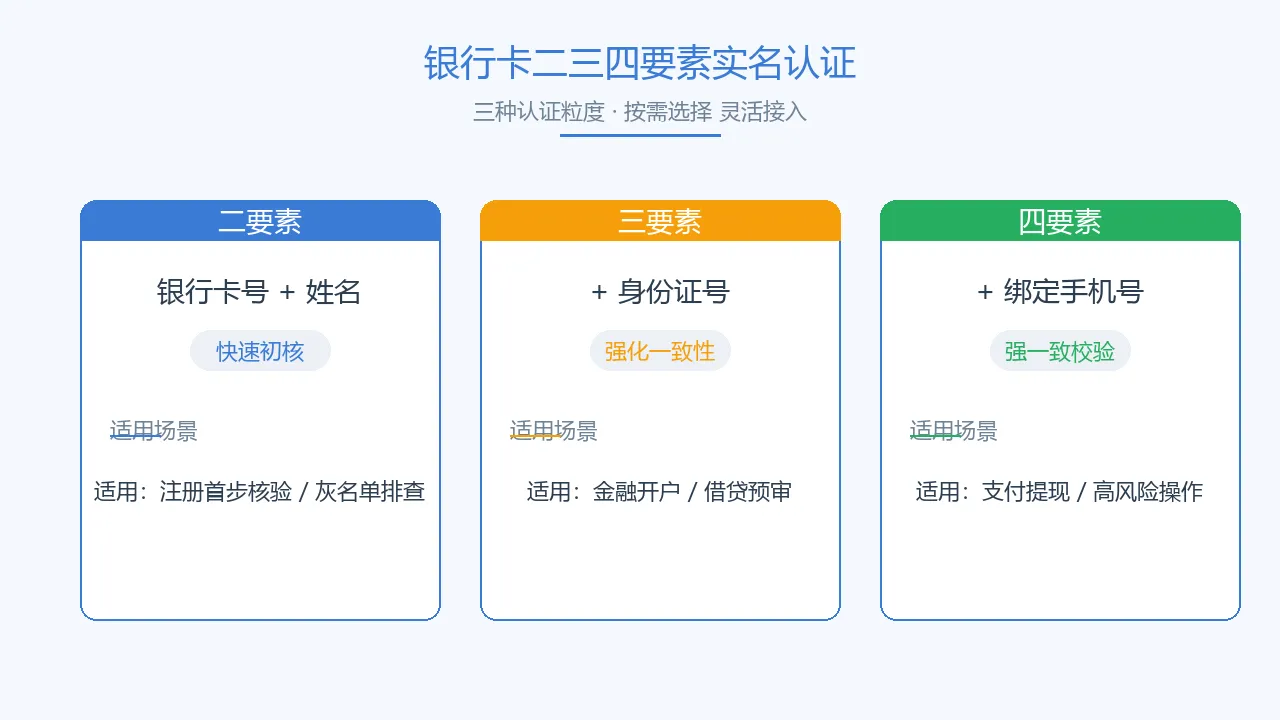
- 二要素:银行卡号 + 姓名
- 三要素:银行卡号 + 姓名 + 证件号(身份证)
- 四要素:银行卡号 + 姓名 + 证件号 + 绑定手机号
"要素"越多,可比对的信息越完整,核验强度越高,但对用户填写成本也越高。工程上一般遵循最小必要原则:能用二要素满足风控要求的场景,不盲目上四要素。
二、三种要素组合的选型思路
选哪一档,本质是在"风控强度"与"用户转化率"之间做权衡,而不是单纯"要素越多越好"。
| 组合 | 比对的字段 | 适合的场景 | 不适用的情况 |
|---|---|---|---|
| 二要素 | 卡号 + 姓名 | 首次绑卡初筛、错填排查、低风险确认 | 借贷预审、大额资金动作 |
| 三要素 | 卡号 + 姓名 + 身份证 | 借贷/信用卡预审、实名开户 | 提现、转账等强一致兜底 |
| 四要素 | 卡号 + 姓名 + 身份证 + 手机号 | 提现、转账、高风险的强一致校验 | 仅需确认"是不是本人卡"的轻量场景 |
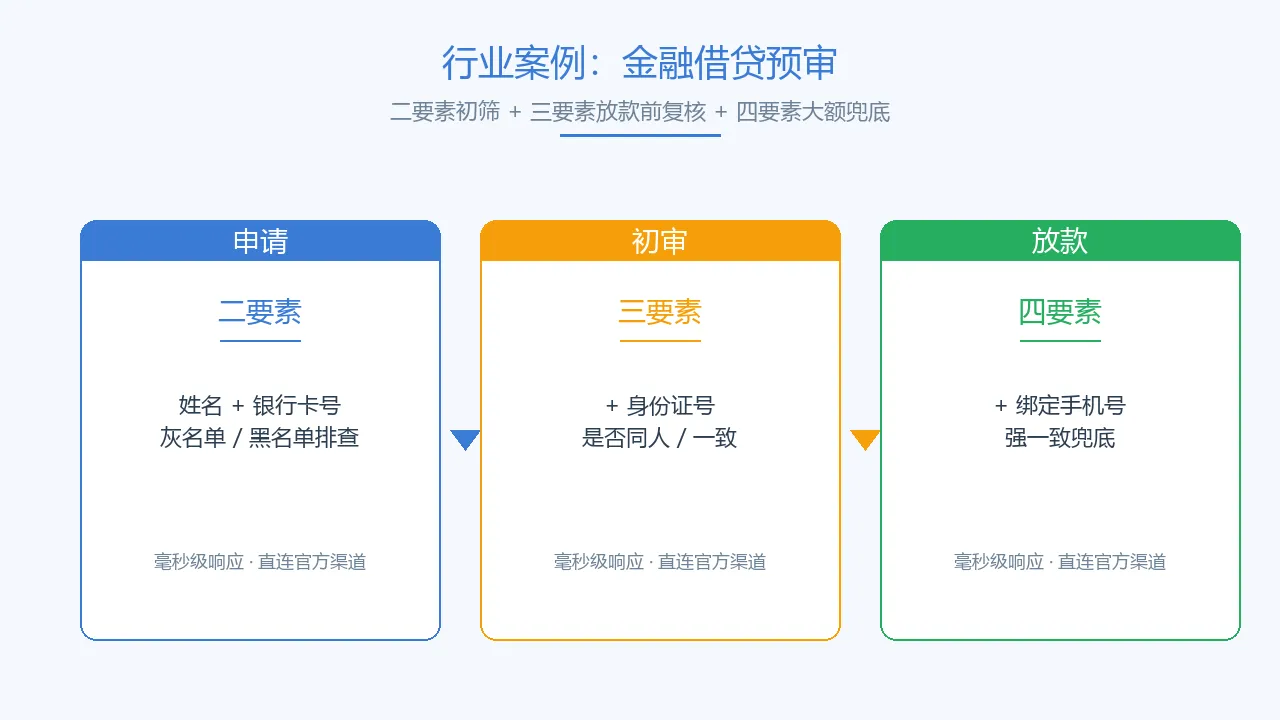
经验法则:把要素等级与业务动作的风险挂钩——注册/绑卡用二要素做第一道闸,金融预审用三要素,资金 outflow 用四要素兜底。当某档核验失败后,应降级提示用户核对信息,而不是自动升级到更高要素(避免无谓地收集更多敏感信息)。
三、典型应用场景
- 电商/ O2O 首次绑卡:用户填写姓名 + 卡号后,后端先做二要素确认"姓名与卡号是否一致",避免错填、误填导致的后续支付失败与客诉。
- 消费金融借贷预审:申请环节用三要素核验"姓名 + 身份证 + 卡号"的一致性,是反欺诈的必要一环,命中不一致直接拒绝进入下一环节。
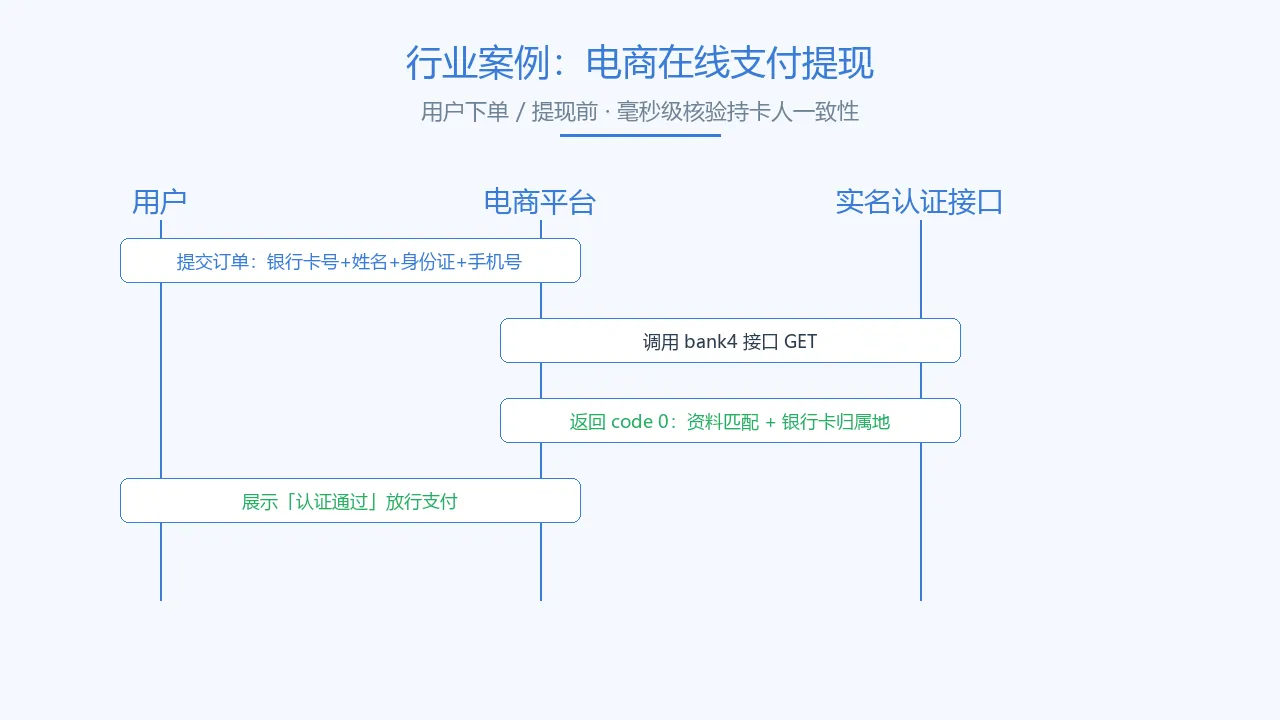
- 支付提现强一致兜底:钱包类 App 发起大额提现或转账时,用四要素做最终一致性确认,防止盗用、冒用带来的资金损失。
- 共享经济准入:网约车、共享住宿、设备租赁等对司机、房东、骑手做准入核验,用四要素确保"身份—账户—实人"三合一。
- 政务民生线上办理:社保、医保、津贴发放等需要确认"办事人身份与本人银行账户一致",保证资金发放到本人。
- 企业内部打款:ERP、HR 系统在工资发放、报销打款等环节核验收款账户一致性,是财务流程自动化的基础。
四、接入前准备
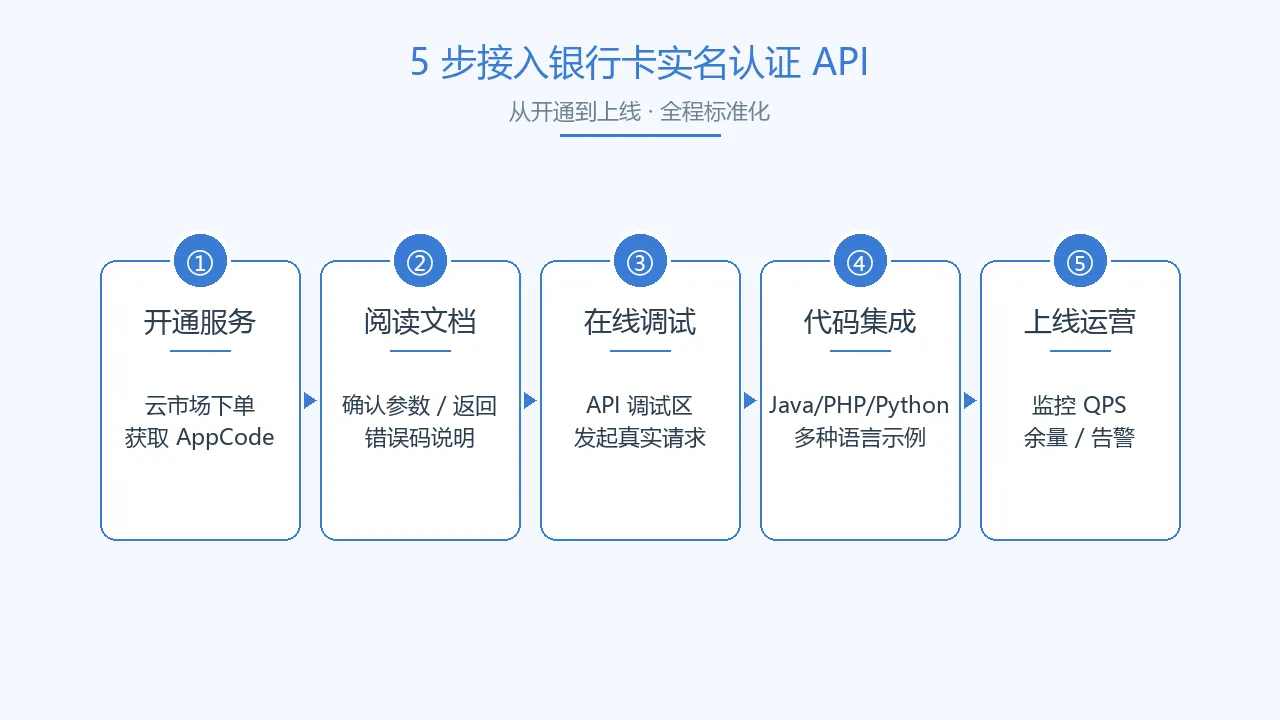
在云市场开通对应服务后,控制台会下发调用凭证(AppCode)。调用时在请求头携带该凭证即可,无需在 URL 或 Body 中明文传递密钥。
鉴权方式:请求头
Authorization: APPCODE <appcode>。请妥善保管 AppCode,建议放在服务端配置或密钥管理中,不要下发到客户端。
五、字段与参数设计
三档接口共用同一套字段语义,只是必填项随要素等级递增:
| 接入点 | 必填字段 | 返回重点 |
|---|---|---|
| 银行卡二要素 | 银行卡号、姓名 | 核验结果 + 银行卡归属地(可选) |
| 银行卡三要素 | 银行卡号、姓名、身份证号 | 核验结果 + 银行卡归属地(可选) |
| 银行卡四要素 | 银行卡号、姓名、身份证号、绑定手机号 | 核验结果 + 银行卡归属地(可选) |
当请求参数 needBelongArea=true 时,响应额外携带发卡行、卡种、归属地区、客服电话、银行官网、卡号片段等归属地信息,便于前端做卡片 UI 渲染与风控二次校验。
六、请求构造与多语言调用示例
接口通过 HTTPS GET 发起,参数以 Query 形式传递,请求头携带 AppCode。下面以四要素为例给出四种语言的最小可运行片段。
6.1 Java 示例
import org.apache.http.HttpResponse;
import org.apache.http.util.EntityUtils;
import java.util.HashMap;
import java.util.Map;

public class BankCardVerify {

    public static void main(String[] args) {

        String host = "{API_HOST}";          // 接口域名以控制台为准
        String path = "/bank4";
        String method = "GET";
        String appcode = "你的AppCode";       // 从云市场控制台获取

        Map<String, String> headers = new HashMap<>();
        headers.put("Authorization", "APPCODE " + appcode);

        Map<String, String> querys = new HashMap<>();
        querys.put("acct_pan", "6228xxxxxxxx8888");
        querys.put("acct_name", "王五");
        querys.put("cert_type", "01");
        querys.put("cert_id", "5226xxxxxxxx2675");
        querys.put("phone_num", "18480xxx1549");
        querys.put("needBelongArea", "true");

        try {

            // HttpUtils 请使用阿里云 API 网关官方 SDK / Demo
            HttpResponse response = HttpUtils.doGet(host, path, method, headers, querys);
            System.out.println(EntityUtils.toString(response.getEntity(), "UTF-8"));
        } catch (Exception e) {

            e.printStackTrace();
        }
    }
}
6.2 PHP 示例
<?php
$host = "{API_HOST}";
$path = "/bank4";
$appcode = "你的AppCode";

$url = $host . $path . "?" . http_build_query([
    "acct_pan"       => "6228xxxxxxxx8888",
    "acct_name"      => "王五",
    "cert_type"      => "01",
    "cert_id"        => "5226xxxxxxxx2675",
    "phone_num"      => "18480xxx1549",
    "needBelongArea" => "true",
]);

$ch = curl_init();
curl_setopt($ch, CURLOPT_URL, $url);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);
curl_setopt($ch, CURLOPT_HTTPHEADER, [
    "Authorization: APPCODE " . $appcode
]);
$response = curl_exec($ch);
curl_close($ch);

echo $response;
6.3 Python 示例
import urllib.request
import urllib.parse

host = "{API_HOST}"
path = "/bank4"
appcode = "你的AppCode"

params = urllib.parse.urlencode({

    "acct_pan": "6228xxxxxxxx8888",
    "acct_name": "王五",
    "cert_type": "01",
    "cert_id": "5226xxxxxxxx2675",
    "phone_num": "18480xxx1549",
    "needBelongArea": "true",
})

url = f"{host}{path}?{params}"
req = urllib.request.Request(url, method="GET")
req.add_header("Authorization", f"APPCODE {appcode}")

with urllib.request.urlopen(req) as resp:
    print(resp.read().decode("utf-8"))
6.4 Node.js 示例
const https = require("https");

const host = "{API_HOST}";
const path = "/bank4?acct_pan=6228xxxxxxxx8888&acct_name=王五&cert_type=01&cert_id=5226xxxxxxxx2675&phone_num=18480xxx1549&needBelongArea=true";
const appcode = "你的AppCode";

const options = {

  hostname: host.replace(/^https?:\/\//, ""),
  path: path,
  method: "GET",
  headers: {

    "Authorization": "APPCODE " + appcode,
  },
};

const req = https.request(options, (res) => {

  let data = "";
  res.on("data", (chunk) => (data += chunk));
  res.on("end", () => console.log(data));
});
req.end();
七、响应结构与字段解析
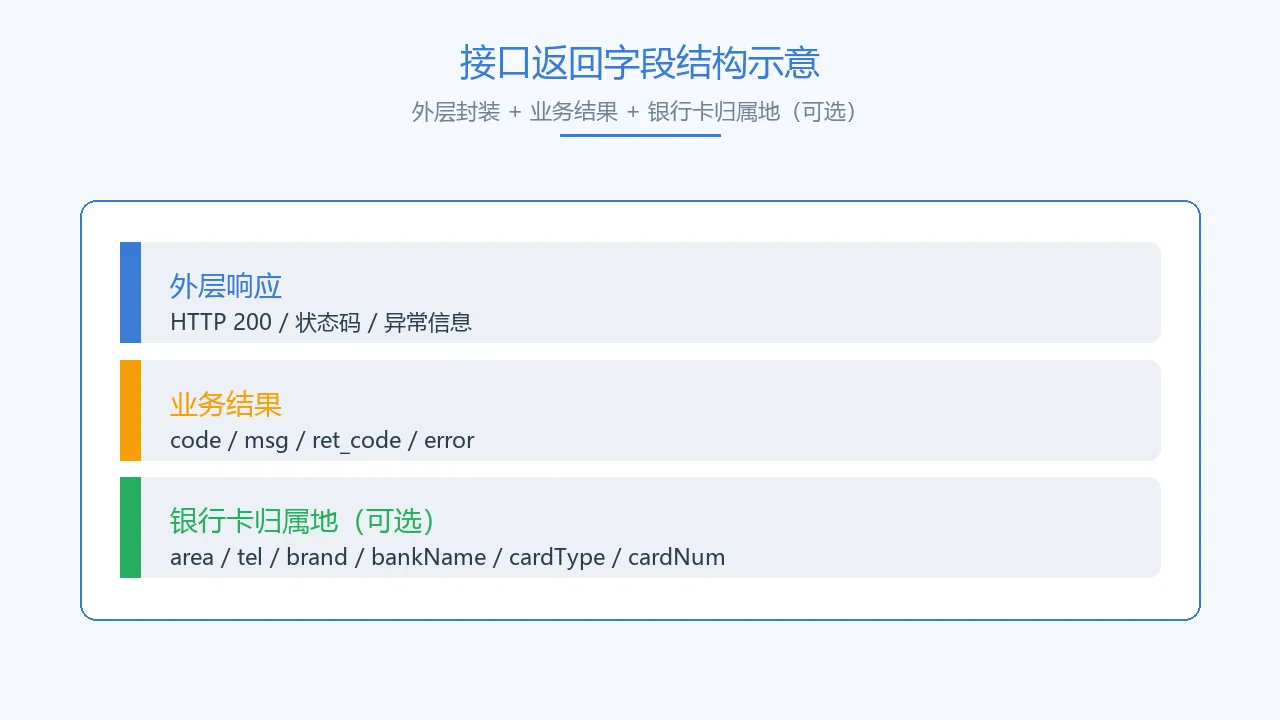
响应一般分为两层:外层是网关层面的调用状态,业务层是本次核验的结果。可选层为银行卡归属地(belong,仅当 needBelongArea=true 时返回)。
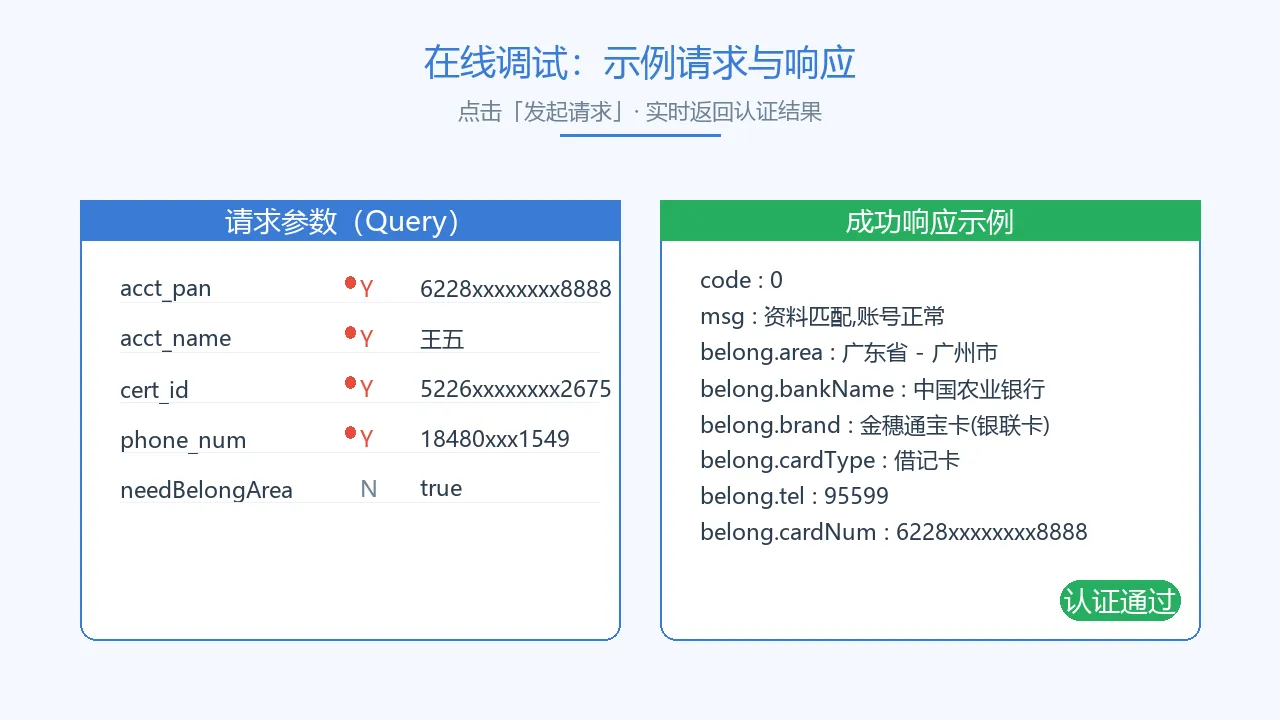
成功响应示例(业务层关键字段):
{

  "code": "0",
  "msg": "资料匹配,账号正常",
  "ret_code": "0",
  "error": "",
  "belong": {

    "area": "广东省 - 广州市",
    "tel": "95599",
    "brand": "金穗通宝卡(银联卡)",
    "bankName": "中国农业银行",
    "cardType": "借记卡",
    "url": "www.abchina.com",
    "cardNum": "6228**********8888"
  }
}
code: 0表示各要素全部一致;belong.area给出归属地,belong.bankName发给出行,belong.cardType区分借记/贷记;- 这些信息可同时用于前端卡片 UI 渲染、运营对账与风控二次校验。
八、在线调试与返回示例
下面以一次四要素核验为例,参数(均已脱敏)如下:
acct_pan= 6228********8888(必填)acct_name= 王五(必填)cert_type= 01(必填,身份证)cert_id= 5226********2675(必填)phone_num= 18480***1549(必填)needBelongArea= true(选填)
失败响应示例:
{

  "ret_code": -1,
  "error": "24小时内相同姓名或卡号核验次数超限",
  "code": 103,
  "msg": "24小时内相同姓名或卡号核验次数超限",
  "nameCount": 1,
  "bankCount": 11
}
注意:失败响应同样可能产生一次调用记录,因此客户端应对参数错误类失败做前置校验,避免无意义的重复请求。
九、错误码与排查思路
| 错误码 | 含义 | 排查方向 |
|---|---|---|
| 0 | 资料匹配,账号正常 | 无需排查 |
| 4 / 43 | 此卡被没收 | 卡状态异常,提示用户联系发卡行 |
| 5 | 不匹配 | 持卡人/卡号/证件/手机号与银行预留不一致,引导核对 |
| 14 | 无效卡号 | 检查卡号位数与 Luhn 校验 |
| 15 | 无对应发卡方 | 发卡行未接入,提示换卡 |
| 34 | 作弊卡,吞卡 | 风险卡,提示联系发卡行 |
| 40 | 发卡方不支持的交易 | 该卡不支持此类核验,引导换卡或换要素 |
| 41 | 此卡已挂失 | 提示联系发卡行 |
| 54 | 该卡已过期 | 提示更换银行卡 |
| 57 / 62 | 受限制/不允许的交易 | 发卡行风控,提示联系发卡行 |
| 75 | 密码错误次数超限 | 银行风控 |
| 82 | 身份证号码有误 | 检查证件号 |
| 83 | 银行卡号码有误 | 检查卡号 |
| 84 | 手机号格式有误 | 检查手机号 |
| 86 | 持卡人信息有误 | 引导用户核对 |
| 96 / 100 | 渠道瞬时/临时异常 | 客户端做有限重试 |
| 103 | 24 小时内同姓名或卡号核验超限 | 等待次日解锁或更换要素组合 |
通用排查顺序:先确认 HTTP 状态码,再根据业务 code 判断是参数问题、风控问题还是渠道问题;同名同卡 24 小时内核验次数存在上限,触达后会返回 103,应在业务侧做频控,而不是靠重试硬闯。
十、合规与数据安全
要素认证涉及个人敏感信息,工程落地时必须把合规放在第一位:
- 最小必要:只收集业务真正需要的要素,不超额采集。能用二要素满足的场景不上四要素。
- 传输加密:全链路 HTTPS;若接口支持参数加密(如 AES + Base64 + URLEncode 组合),对证件号、手机号等敏感字段做加密后再传。
- 日志脱敏:任何环节打印日志时,对卡号、证件号、手机号做掩码(如保留前 6 后 4),禁止明文落盘或进日志系统。
- 不长期存储:核验结果(尤其命中不一致的信息)不应作为业务数据长期留存,确需留存应有明确用途与期限。
- 用途受限:仅用于业务方自身风控与实名核验,不得用于身份买卖、绕过实名制等违规用途。
- 用户告知:在采集前以隐私政策/授权文案明确告知用户将进行银行卡信息核验。
十一、工程最佳实践
- 前置校验再调用:在发起远程核验前,先在本地做卡号 Luhn 校验、证件号格式校验、手机号正则校验,过滤掉明显非法的输入,减少无效调用与不必要的敏感信息外发。
- 频控与幂等:对"同一用户 + 同一卡号"做客户端/服务端频控,避免触发 24 小时核验上限;重复提交用幂等键去重。
- 失败重试策略:仅对 96/100 等渠道瞬时异常做有限重试(建议 1–2 次、指数退避);参数错误(5/82/83/84)和信息不一致(86)不要重试,应直接反馈用户。
- 熔断与降级:当接口错误率突增时,及时熔断并走人工审核/二次确认等降级路径,保障主流程不因外部依赖雪崩。
- 结果缓存谨慎:核验结果有时效性,缓存需设置短 TTL 并区分"一致 / 不一致",不一致结果不缓存复用。
- 超时与监控:设置合理连接/读取超时,对成功率、耗时、各错误码分布建监控与告警,便于快速定位渠道波动。
十二、调用限制与兼容说明
| 维度 | 说明 |
|---|---|
| 卡类型 | 带银联标识的借记卡、贷记卡(信用卡)、预付费卡等 |
| 证件类型 | 目前以身份证(cert_type=01)为主 |
| 地区 | 全国银联标识银行卡 |
| 不支持场景 | 境外卡、二类户、虚拟卡、纯企业账户等可能不被覆盖,以实际返回为准 |
| 请求方式 | HTTPS GET,参数 Query 传递 |
| 字符编码 | 全 UTF-8,姓名支持中文及少数民族姓名,特殊字符需 URL Encode |
| 风控约束 | 同卡/同身份证 24 小时内核验次数存在上限,超限返回 103 且可能仍计调用 |
十三、常见问题
Q1:支持哪些银行卡类型?
A:全国带银联标识的银行卡,含借记卡与贷记卡(信用卡)。境外卡、二类户、虚拟卡等部分特殊卡类型可能不被覆盖,以实际接口返回为准。
Q2:响应速度与稳定性如何评估?
A:实时联网核查类接口的实际耗时受数据源与网络影响,建议在自有环境做压测与基线评估,并以接口方公布的 SLA 作为容量规划参考,而非单点体验值。
Q3:支持批量和高并发吗?
A:单次请求一般对应单条核验;高频场景建议业务端做并发控制与队列削峰,并关注账户 QPS 配额。
Q4:报错或无数据怎么排查?
A:先确认 HTTP 状态码,再根据业务 code 判断参数错误、风控超限还是渠道异常;详细对照第九节错误码表。
Q5:敏感信息怎么安全处理?
A:遵循第十节合规要求:传输加密、日志脱敏、不长期存储、最小必要采集,并在采集前完成用户告知与授权。
Q6:需要什么运行环境?
A:Web / H5 / iOS / Android / 小程序 / 后台服务等主流环境均可,Java / PHP / Python / Node.js 等语言均有示例,核心是构造 HTTPS GET 并携带 AppCode 请求头。