银行卡二三四要素实名认证接口:接入流程、参数设计与工程实践
本文是一份面向开发者的技术接入文档,覆盖银行卡二要素、三要素、四要素实名认证接口的能力说明、接入流程、调用示例、返回结构解析、调用规范与工程实践,适用于在线支付、金融风控、电商实名核验等场景。
一、能力概览
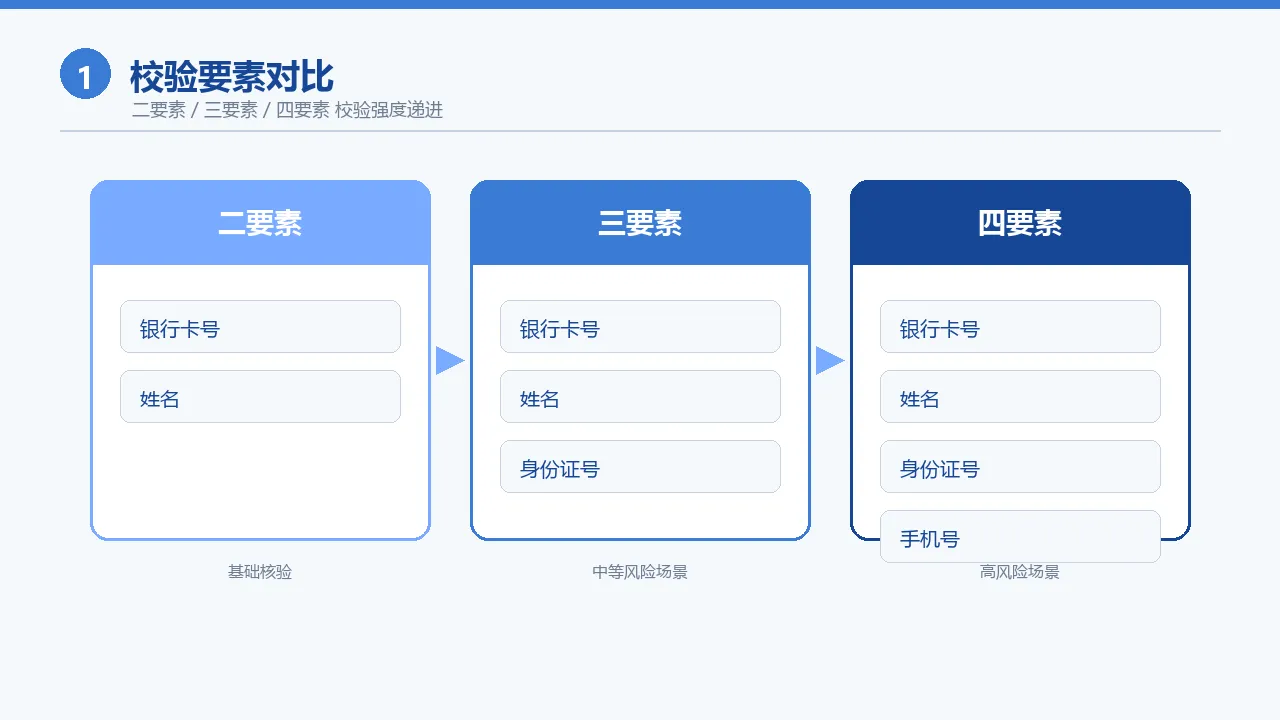
银行卡二三四要素实名认证接口,用于验证银行卡号、持卡人姓名、身份证号、手机号等字段是否真实匹配一致。根据校验要素数量不同,接口分为三档:
| 档位 | 校验字段 | 适用场景 | 校验强度 |
|---|---|---|---|
| 二要素 | 银行卡号 + 姓名 | 快速核验持卡人身份,适用于基础场景 | 基础 |
| 三要素 | 银行卡号 + 姓名 + 身份证号 | 需要关联实名信息,适用于支付、理财等中等风险场景 | 中等 |
| 四要素 | 银行卡号 + 姓名 + 身份证号 + 手机号 | 全要素核验,适用于金融开户、大额交易等高风险场景 | 较高 |
接口通过 HTTP 请求调用,支持 GET / POST 方法,鉴权方式为 Authorization: APPCODE <appcode>。
二、适用场景
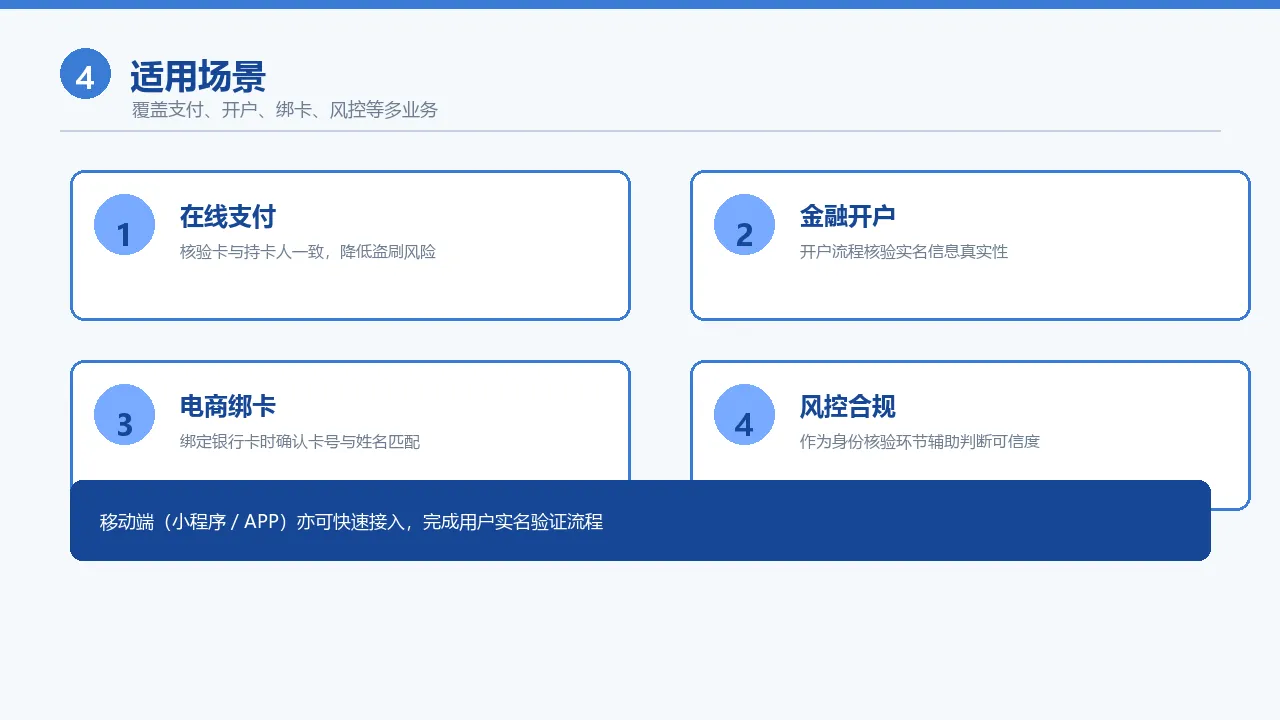
| 场景 | 说明 |
|---|---|
| 在线支付 | 确认银行卡与持卡人信息一致,降低盗刷与欺诈风险 |
| 金融开户 | 在开户流程中核验用户提交的实名信息真实性 |
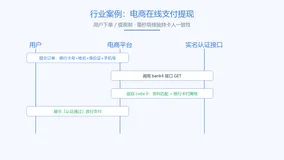
| 电商实名 | 用户绑定银行卡时,核验卡号与姓名是否匹配 |
| 风控合规 | 在反欺诈策略中作为身份核验环节,辅助判断交易可信度 |
| 小程序/APP 集成 | 移动端快速接入,完成用户实名验证流程 |
三、接入流程
接入共分五步,按顺序完成即可在测试环境发起第一次调用。
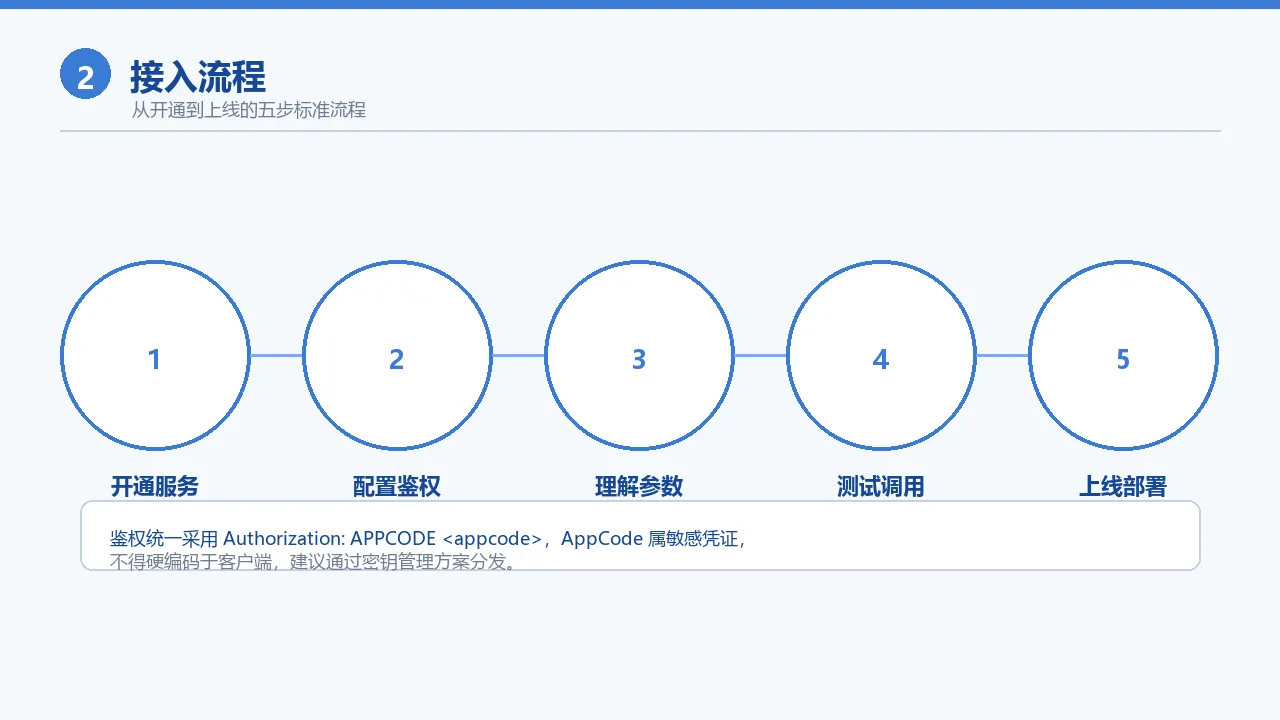
步骤 1:开通服务
在阿里云控制台找到对应商品,完成开通操作,获取 AppCode。
步骤 2:配置鉴权
将所有请求的 Authorization 请求头设置为 APPCODE <你的AppCode>。AppCode 属于敏感凭证,不得硬编码在客户端,服务端与客户端之间应通过密钥管理方案分发。
步骤 3:理解参数
根据业务风险等级,选择合适的校验档位(二 / 三 / 四要素),并填写对应字段。
步骤 4:测试调用
在测试环境使用真实格式的数据发起调用,确认返回结构符合预期。
步骤 5:上线部署
在生产环境接入,配置调用重试、频控、熔断等工程措施(见第七节)。
四、调用示例与返回结构
4.1 请求参数
| 参数名 | 类型 | 是否必填 | 说明 |
|---|---|---|---|
| card_no | string | 是 | 银行卡号,通常为 16~19 位数字 |
| name | string | 是 | 持卡人姓名,与卡号对应 |
| id_no | string | 视档位 | 身份证号码(三要素 / 四要素必填) |
| mobile | string | 视档位 | 手机号(四要素必填) |
各参数支持 UTF-8 编码。具体参数名以控制台接口文档为准。
4.2 调用示例
Java
import java.net.http.HttpClient;
import java.net.http.HttpRequest;
import java.net.http.HttpResponse;
import java.net.URI;

public class BankCardVerify {

    private static final String APPCODE = System.getenv("APPCODE");
    private static final String API_URL = "YOUR_ENDPOINT"; // 调用地址见控制台

    public static void main(String[] args) throws Exception {

        HttpClient client = HttpClient.newHttpClient();
        HttpRequest request = HttpRequest.newBuilder()
            .uri(URI.create(API_URL + "?card_no=6222020000000000&name=张三&mobile=13800000000"))
            .header("Authorization", "APPCODE " + APPCODE)
            .GET()
            .build();
        HttpResponse<String> response = client.send(request, HttpResponse.BodyHandlers.ofString());
        System.out.println(response.body());
    }
}
Python
import os
import requests

APPCODE = os.getenv("APPCODE")
API_URL = "YOUR_ENDPOINT"  # 调用地址见控制台

params = {

    "card_no": "6222020000000000",
    "name": "张三",
    "id_no": "510101199001011234",
    "mobile": "13800000000",
}
headers = {
   "Authorization": f"APPCODE {APPCODE}"}
resp = requests.get(API_URL, params=params, headers=headers, timeout=10)
print(resp.json())
Node.js
const APPCODE = process.env.APPCODE;
const API_URL = "YOUR_ENDPOINT"; // 调用地址见控制台

const params = new URLSearchParams({

  card_no: "6222020000000000",
  name: "张三",
  mobile: "13800000000",
});
const url = `${
     API_URL}?${
     params}`;

fetch(url, {

  headers: {
    Authorization: `APPCODE ${
     APPCODE}` },
})
  .then(r => r.json())
  .then(data => console.log(data))
  .catch(console.error);
PHP
<?php
$APPCODE = getenv("APPCODE");
$API_URL = "YOUR_ENDPOINT"; // 调用地址见控制台

$params = http_build_query([
    "card_no" => "6222020000000000",
    "name"    => "张三",
    "mobile"  => "13800000000",
]);
$ch = curl_init($API_URL . "?" . $params);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
curl_setopt($ch, CURLOPT_HTTPHEADER, ["Authorization: APPCODE " . $APPCODE]);
$result = curl_exec($ch);
curl_close($ch);
echo $result;
4.3 返回结构
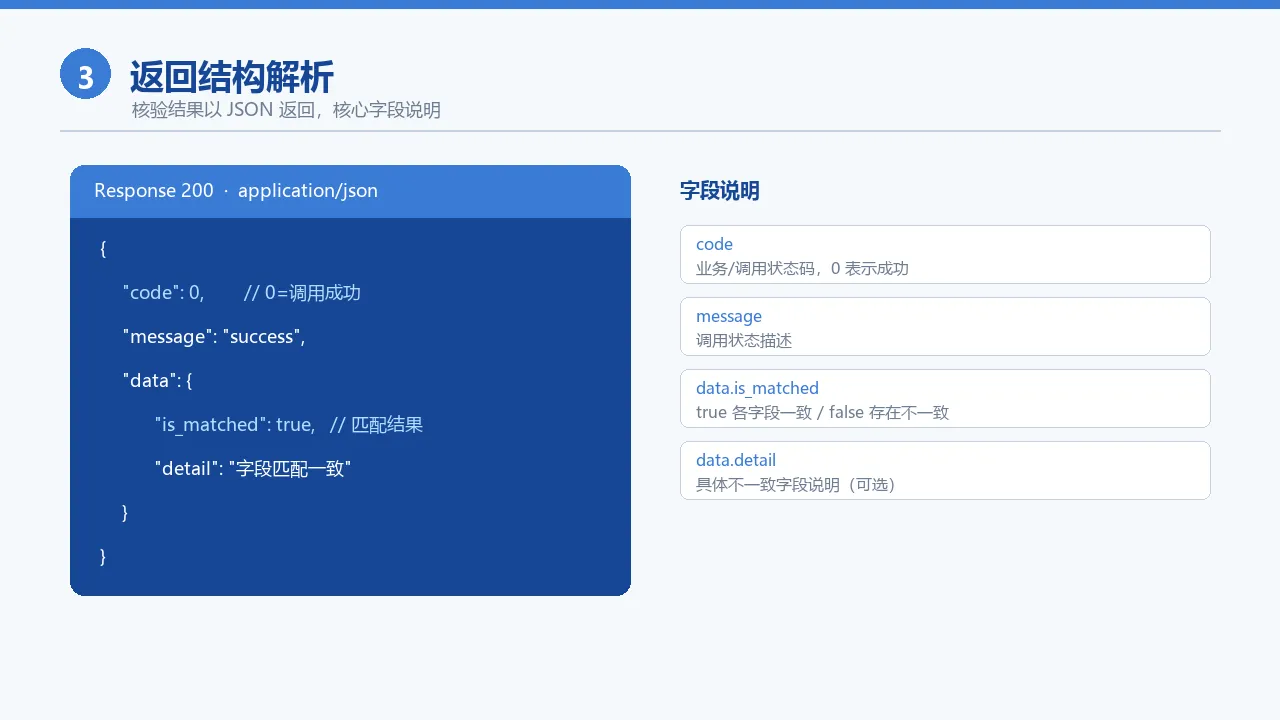
返回为 JSON 格式,核心字段如下(具体字段名以控制台文档为准):
{

  "code": 0,
  "message": "success",
  "data": {

    "is_matched": true,
    "detail": "银行卡号与姓名、手机号匹配一致"
  }
}
| 字段 | 说明 |
|---|---|
| code | 业务状态码,0 表示调用成功(业务结果以 data 为准) |
| message | 调用状态描述 |
| data.is_matched | 核验结果:true 表示各字段匹配一致,false 表示存在不一致 |
| data.detail | 具体不一致字段的说明(可选) |
五、调用规范与限制
- 鉴权:所有请求必须携带
Authorization: APPCODE <appcode>请求头。 - 频控:单账户有 QPS 上限,超出限制会返回 429 或错误码,以控制台配额说明为准。
- 幂等:相同参数重复调用结果一致,适合做重试;建议在请求侧增加唯一
request_id便于日志追踪。 - 数据合规:身份证号、手机号属于敏感个人数据,传输全程使用 HTTPS;日志打印时需对身份证号、手机号做脱敏处理(保留前 3 位和后 4 位,中间用
*替换)。 - 超时设置:建议设置 10 秒超时;超时后触发重试,最多 2 次,避免堆积请求。
六、工程实践
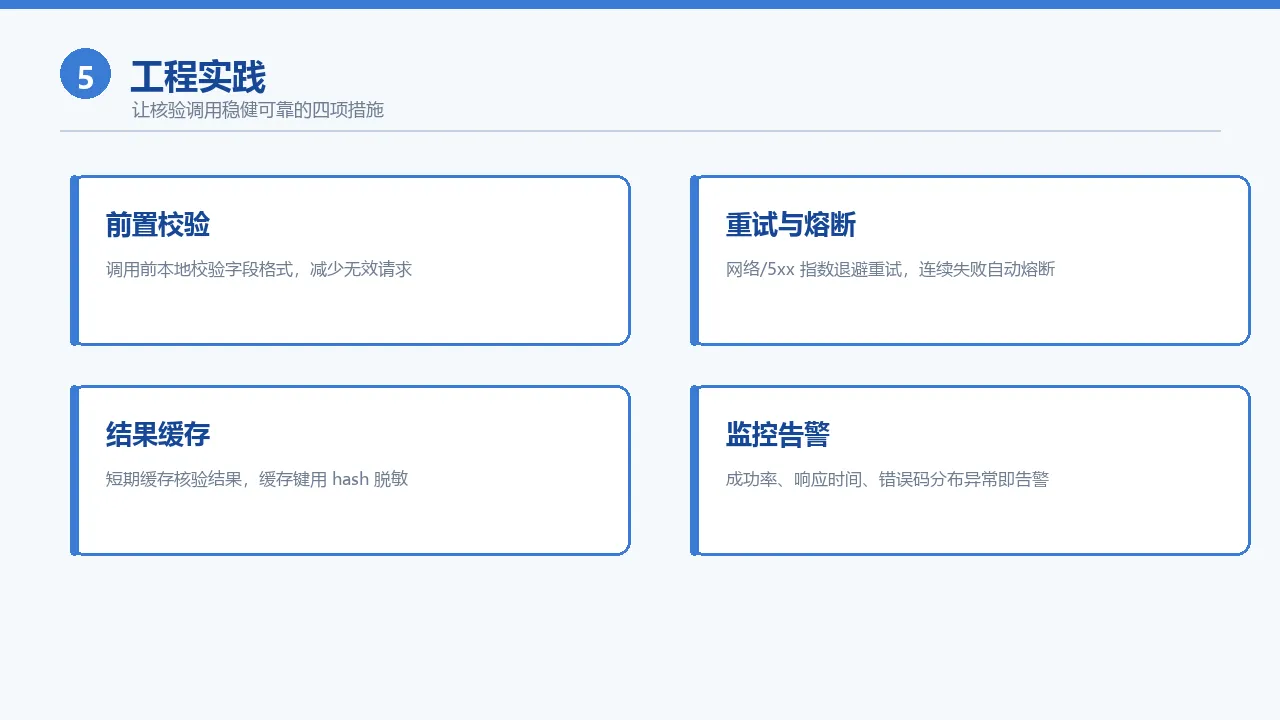
6.1 前置校验(避免无效请求)
在调用接口前,先做本地基础校验,降低无效请求次数:
import re

def pre_validate(card_no: str, name: str, mobile: str, id_no: str = None) -> list[str]:
    """返回错误列表,为空表示校验通过"""
    errors = []
    if not re.fullmatch(r"\d{16,19}", card_no):
        errors.append("card_no 长度应在 16~19 位纯数字")
    if not re.fullmatch(r"[\u4e00-\u9fff]{2,10}", name):
        errors.append("name 应为 2~10 位中文")
    if not re.fullmatch(r"1\d{10}", mobile):
        errors.append("mobile 应为 11 位手机号")
    if id_no is not None and not re.fullmatch(r"\d{17}[\dXx]", id_no):
        errors.append("id_no 格式不合法(18 位)")
    return errors
6.2 重试与熔断
对网络超时、5xx 错误触发指数退避重试;对同一账户短时间连续失败达到阈值时熔断,避免雪崩:
import time, random

def call_with_retry(url, params, headers, max_retries=2, timeout=10):
    for attempt in range(max_retries + 1):
        try:
            resp = requests.get(url, params=params, headers=headers, timeout=timeout)
            if resp.status_code < 500:
                return resp.json()
        except requests.exceptions.Timeout:
            pass
        if attempt < max_retries:
            backoff = (2 ** attempt) + random.uniform(0, 0.5)
            time.sleep(backoff)
    raise RuntimeError("重试耗尽,调用失败")
6.3 结果缓存
对同一组参数的核验结果可短期缓存(建议 5~15 分钟),减少重复调用,同时注意缓存键中不包含完整身份证号明文(使用 hash 值作为键):
import hashlib

def make_cache_key(card_no: str, name: str, mobile: str) -> str:
    raw = f"{card_no}|{name}|{mobile}"
    return hashlib.sha256(raw.encode()).hexdigest()
6.4 监控指标
建议记录以下指标:调用成功率、平均响应时间、各错误码分布、熔断触发次数。任一指标异常(如成功率低于 99%)应触发告警。
七、错误码排查指南
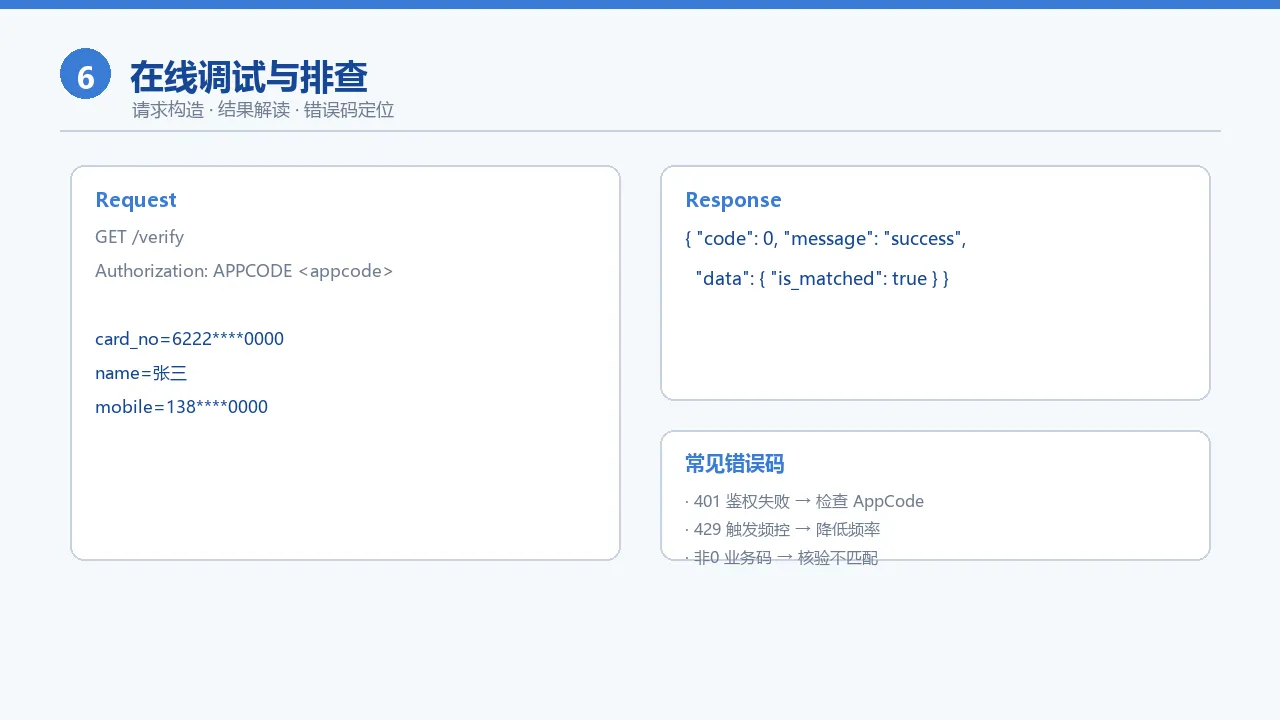
| 错误码 | 说明 | 处理建议 |
|---|---|---|
| 0 | 成功(业务结果见 data) | 正常 |
| 400 | 参数缺失或格式错误 | 检查参数是否完整,字段类型是否正确 |
| 401 | 鉴权失败 | 检查 AppCode 是否正确,Authorization 头格式是否为 APPCODE xxx |
| 429 | 触发频控 | 降低调用频率,增加重试间隔 |
| 500 | 服务端内部错误 | 触发重试,多次失败后熔断 |
| 非 0 业务码 | 核验不匹配 | 提示用户检查输入信息,不要自动修改用户数据 |
八、能力边界与说明
- 接口核验的是字段匹配一致性,不代表该银行卡处于有效状态,也不代表该持卡人有任何不良信用记录。
- 结果仅供参考,不能单独作为业务决策的唯一依据;重大金融业务(如大额授信)应结合更多风控数据综合判断。
- 接口不对核验结果的业务后果承担任何责任,具体风控策略由调用方自行设计。
- 数据字段说明以控制台实时文档为准,本文示例中的字段名为参考值。
九、技术 FAQ
Q1:二要素和三要素应该选哪个?
A:取决于风险等级。只需确认卡号与持卡人姓名匹配时(如电商绑卡),二要素足够;需要关联身份证实名的场景(如金融开户、理财),建议三要素。
Q2:调用失败时应该自动重试吗?
A:网络超时、5xx 可以安全重试(相同参数结果一致);4xx 错误(参数错误、鉴权失败)重试无意义,应先修正参数。建议设置指数退避,最多 2 次。
Q3:如何保护用户敏感数据?
A:全链路 HTTPS 传输;日志打印时对身份证号、手机号脱敏;AppCode 不得暴露在前端;生产环境 AppCode 通过密钥管理服务分发,不硬编码。
Q4:支持批量核验吗?
A:以单条调用为主;如需批量处理,建议在客户端做并发控制(信号量 / 线程池),避免超出 QPS 限制。
Q5:接口返回的 is_matched 为 false 是否说明用户数据有误?
A:false 表示提交的字段组合未匹配成功,可能原因包括:姓名与卡号不匹配、身份证号与姓名不匹配、手机号与身份证不匹配。需要结合 detail 字段或用户重新录入来定位具体字段。
十、内容小结
| 要点 | 说明 |
|---|---|
| 功能定位 | 核验银行卡号、姓名、身份证号、手机号是否匹配一致 |
| 接入方式 | HTTP 调用,Authorization: APPCODE <appcode> 鉴权 |
| 档位选择 | 二 / 三 / 四要素,按风险等级选用 |
| 关键工程措施 | 前置校验、指数退避重试、结果缓存、熔断、敏感数据脱敏 |
| 合规注意 | 全链路 HTTPS,身份证号手机号脱敏日志,AppCode 密钥管理 |
| 能力边界 | 结果为匹配性核验,不作为业务决策唯一依据 |