阿里云弗吉尼亚简单应用服务器Docker部署后端口无法访问?防火墙与端口映射排查实用指南
本文由 云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!
在跨境业务部署中,阿里云弗吉尼亚地域的轻量应用服务器(Simple Application Server, SWAS)因低延迟和合规优势常被选为北美节点首选。然而,不少开发者在完成Docker容器部署后发现,尽管docker ps显示状态正常且本地curl测试通过,外部公网却始终无法访问指定端口。作为阿里云国际站代理商(云老大),我们在技术支持中发现,这类问题极少源于Docker本身故障,更多是由于轻量应用服务器独特的双层网络隔离机制与开发者惯用的ECS运维思维存在错位。本文将剥离冗余理论,直接针对弗吉尼亚地域SWAS环境下的Docker端口连通性问题,提供一套从平台层到系统层的标准化排查路径。
一、架构差异与双重防火墙机制解析
1. 轻量应用服务器与ECS的网络管控区别
许多从ECS迁移至轻量应用服务器的用户,习惯性地在控制台寻找“安全组”配置入口,却发现该选项缺失。这是由产品架构决定的:阿里云轻量应用服务器将网络访问控制简化为控制台层面的“防火墙”功能,而非VPC安全组。在弗吉尼亚地域部署Docker时,若仅在操作系统内部执行了firewall-cmd --add-port或修改了iptables规则,却未在阿里云控制台的“防火墙”标签页中添加对应端口的TCP/UDP放行规则,流量会在到达宿主机之前被云平台网关直接丢弃。这种平台级拦截对操作系统完全透明,导致用户在服务器内部抓包看不到任何请求记录,从而陷入排查死循环。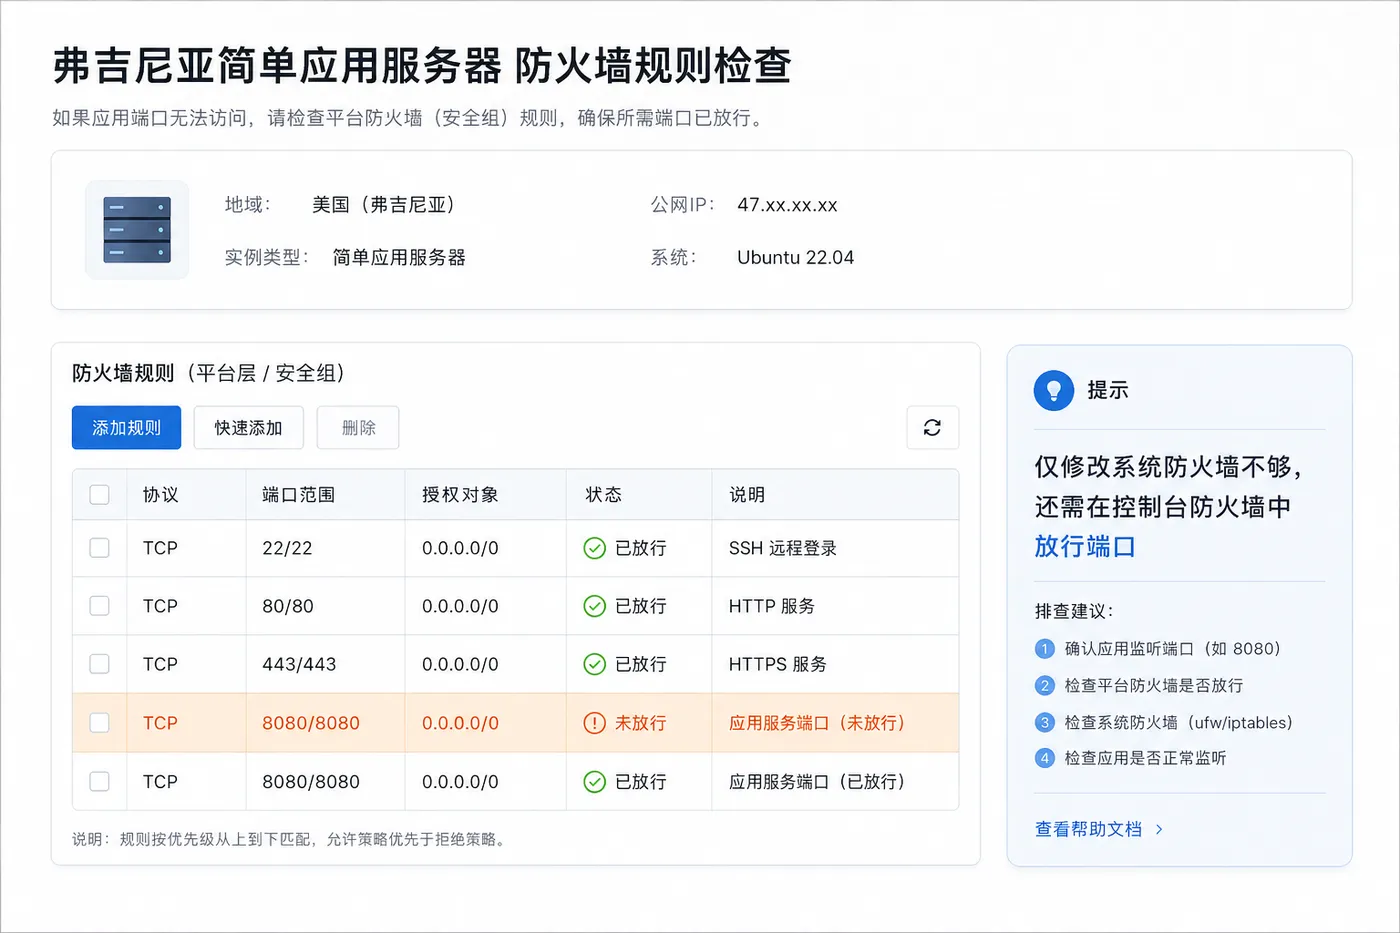
2. Docker端口映射与系统防火墙的冲突逻辑
Docker的-p参数本质上是向宿主机的iptables注入DNAT规则,将公网IP的特定端口流量转发至容器内部IP。当宿主机运行firewalld服务时,若未将docker0网桥接口显式加入trusted区域,系统防火墙可能会覆盖或阻断Docker自动生成的转发链。特别是在使用自定义镜像而非官方Docker CE应用镜像时,系统防火墙默认处于激活状态且未预置Docker兼容策略。此时,即使容器监听正常、云平台防火墙已开放,系统层的zone策略仍会拒绝入站连接。理解这一层嵌套关系,是解决阿里云弗吉尼亚简单应用服务器Docker部署后端口无法访问问题的关键前提。
二、协议栈匹配与持久化配置陷阱
1. IPv4与IPv6监听地址绑定误区
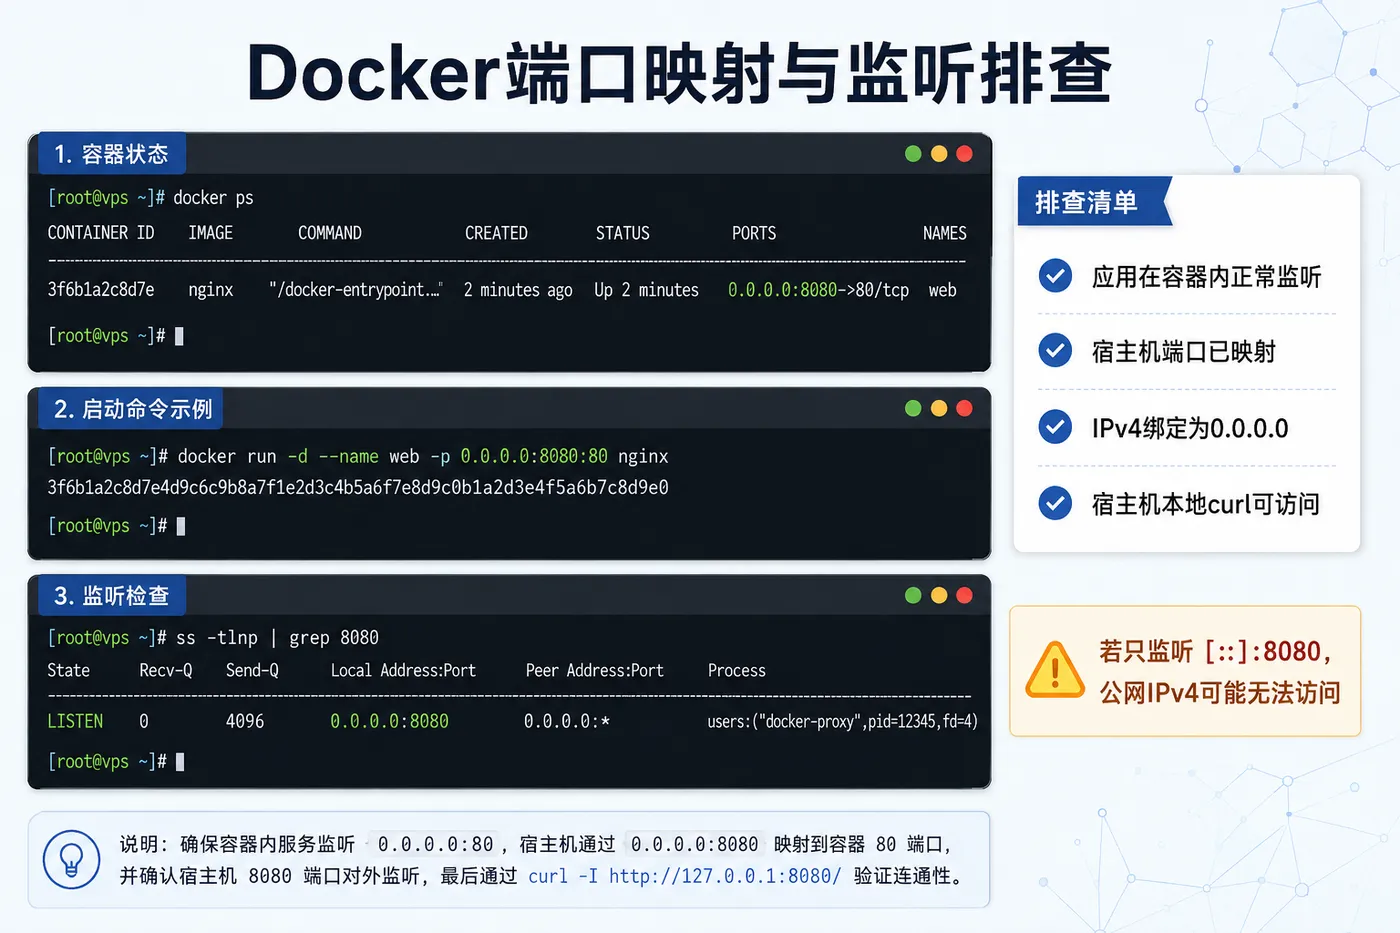
在弗吉尼亚等海外节点,部分新版Linux发行版和Docker版本默认优先启用IPv6协议栈。当执行docker run -p 8080:80时,若未显式指定绑定地址,容器可能仅监听[::]:8080而未绑定0.0.0.0:8080。这会导致一个极具迷惑性的现象:在服务器内部使用curl localhost:8080或curl [::1]:8080均能正常响应,但通过公网IPv4地址访问时却被拒绝连接。排查时需使用ss -tlnp | grep 8080确认监听地址是否包含0.0.0.0。对于必须支持IPv4访问的业务,建议在启动命令中明确写成-p 0.0.0.0:8080:80,避免因协议栈偏好导致的服务不可达。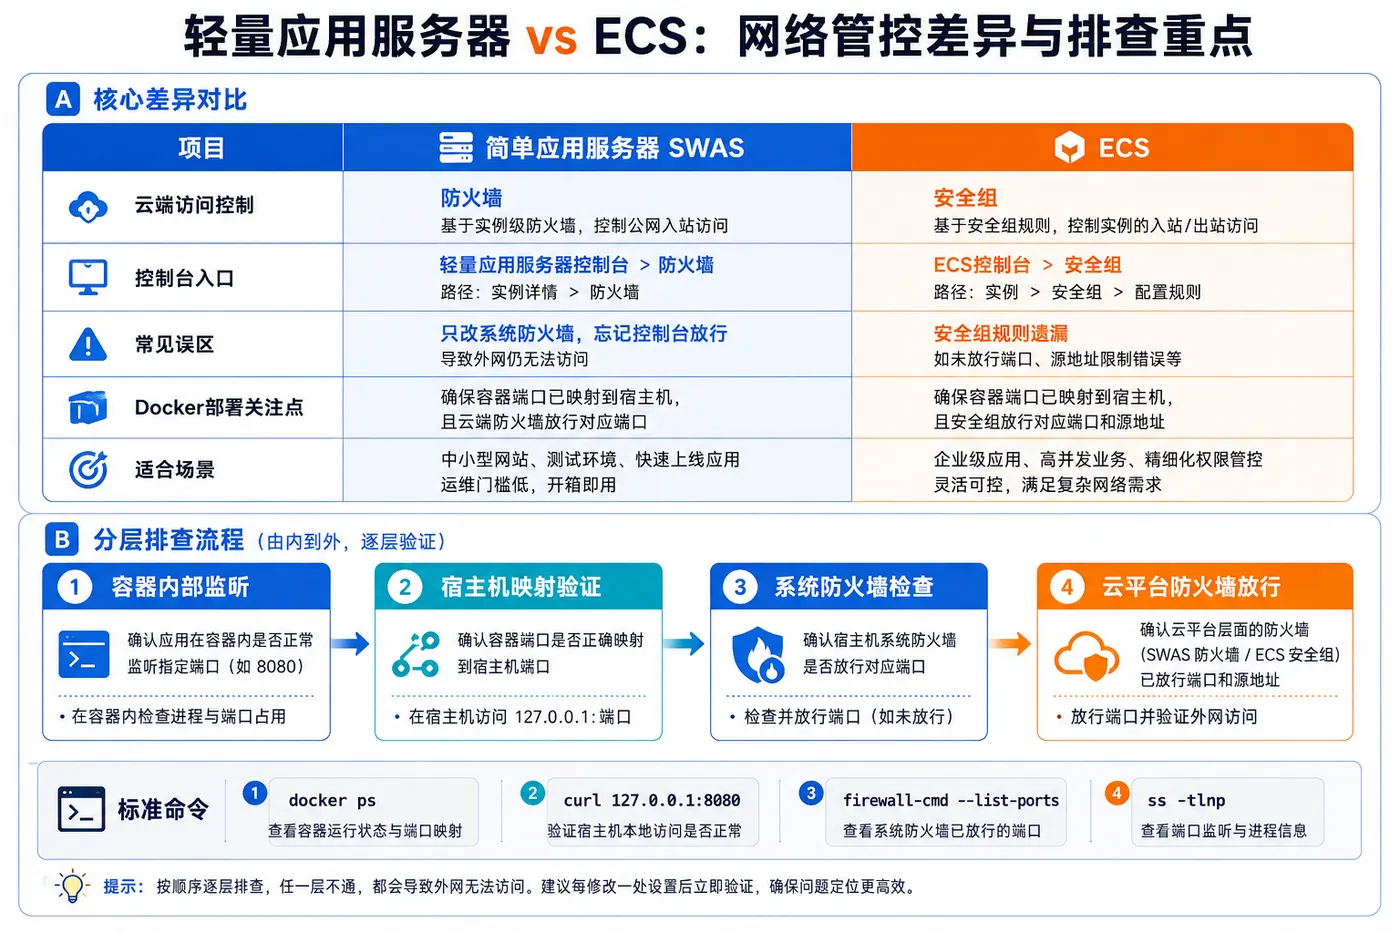
2. 规则持久化与重启后的状态丢失
手动调试防火墙规则时,开发者常直接使用iptables -I INPUT或临时修改firewalld配置来验证连通性,却忽略了持久化操作。轻量应用服务器在重启、系统更新或Docker守护进程重载后,所有未保存的网络规则都会恢复至初始状态。更隐蔽的问题在于,某些优化脚本会错误地修改/etc/sysctl.conf中的net.ipv4.ip_forward参数,而现代Docker安装流程已自动管理内核转发设置,人工干预反而可能在服务重启后引发网络驱动冲突。正确的做法是通过firewall-cmd --permanent添加规则并重载,或使用Docker Compose等声明式工具管理端口映射,确保配置与运行时状态一致。
三、分层排查落地与合规注意事项
1. 自底向上的四步诊断法
面对端口不通问题,应严格遵循“容器→宿主机→云平台→外部”的顺序进行验证。首先,进入容器内部执行netstat -anp | grep LISTEN确认应用确实在预期端口监听;其次,在宿主机使用curl -v http://127.0.0.1:<映射端口>测试Docker NAT转发是否生效;再次,检查阿里云控制台防火墙规则及操作系统firewalld状态,确保两层均已放行;最后,从外部网络发起请求并结合浏览器开发者工具或telnet判断响应特征。若前三步均正常但外部仍不通,则需考虑弗吉尼亚地域的出口管制因素——部分敏感端口如25、445等受合规限制默认封禁,此类情况与配置无关,需查阅阿里云国际站合规说明或提交工单咨询。
2. 标准化部署与运维检查清单
为避免重复踩坑,建议在阿里云弗吉尼亚简单应用服务器上建立标准化的Docker端口开放流程。以下是基于阿里云国际站代理商(云老大)实践经验总结的执行要点:
- 部署前:确认所选镜像类型(应用镜像通常已预配基础规则,系统镜像需全量配置);规划所需端口并提前在控制台防火墙中添加。
- 启动时:始终使用
-p 0.0.0.0:<host>:<container>格式显式绑定IPv4;避免手动修改内核网络参数。 - 配置后:若使用firewalld,执行
firewall-cmd --zone=public --add-port=<port>/tcp --permanent && firewall-cmd --reload;验证docker0接口所在zone是否为trusted。 - 验证时:同时测试本地回环、宿主机IP和公网IP三个层级的连通性;保留完整的启动日志和网络配置快照以备回溯。
通过上述结构化排查与规范化操作,绝大多数Docker端口访问问题均可在30分钟内定位并解决。记住,在轻量应用服务器环境中,网络连通性从来不是单一组件的责任,而是平台、系统与容器三者协同的结果,唯有建立分层思维,才能真正驾驭云端基础设施的复杂性。