一、业务背景
很多制造、工程、设计、科技类企业存在大量高价值内部文档与DWG工程图纸。全员加密后会遇到典型痛点:
• 员工个人文件被强制加密,使用体验差
• 外勤出差断网,无法正常打开加密资料
• 对外交付资料解密流程混乱、无审批、无溯源
• 移动端看图、传阅文件存在截屏泄露风险
因此企业需要一套可灵活控权、流程合规、兼顾安全与效率的终端文档加密方案。
二、PC 终端核心管控能力
2.1 终端办公模式切换(工作/个人分离)
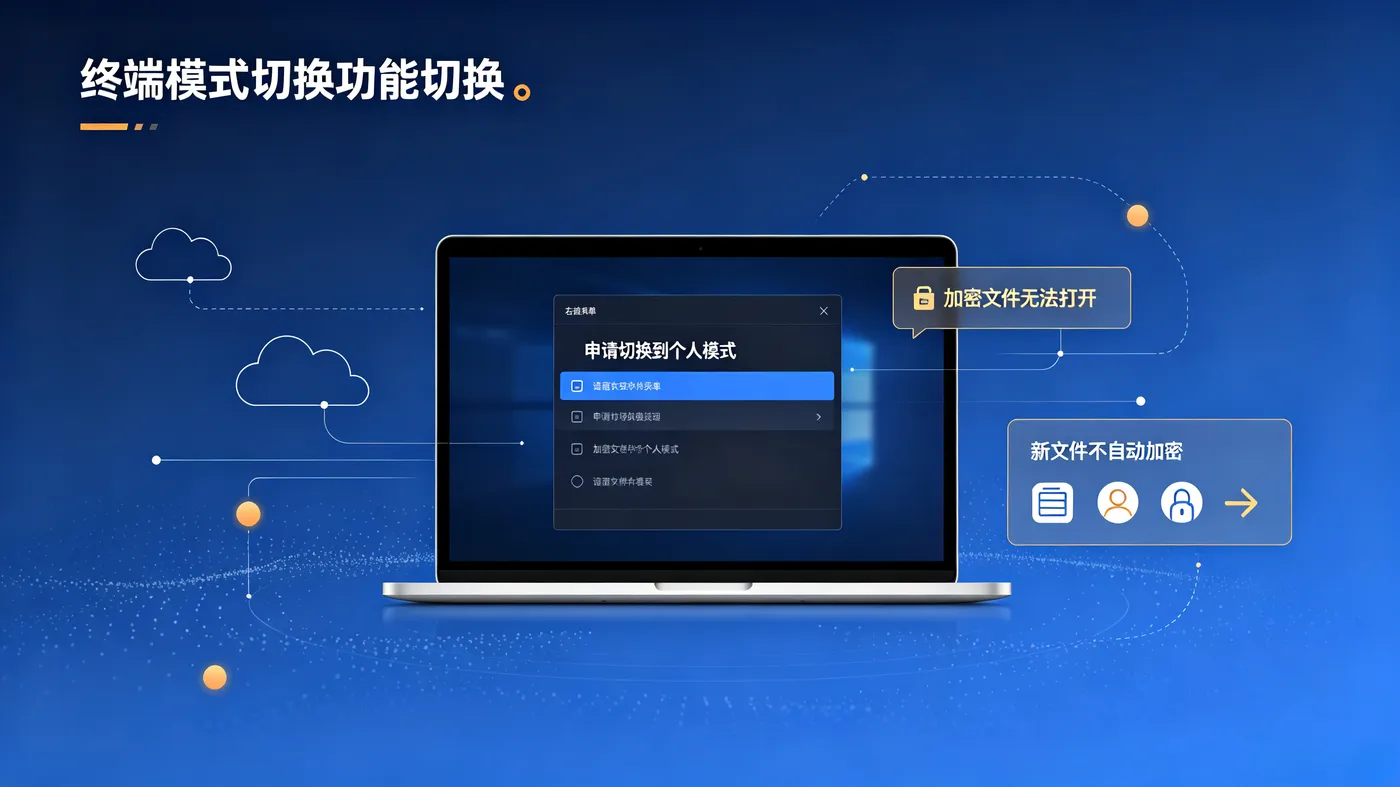
为解决“全盘加密影响个人文件使用”的问题,系统支持终端自主申请切换个人模式。
管理员开放权限后,终端右键菜单展示【申请切换到个人模式】。
模式约束逻辑:
• 进入个人模式后,企业原有加密文档无法打开,杜绝私阅涉密资料
• 个人模式下新建文件不会自动加密,区分工作文件与个人文件
该能力有效解决员工日常私人文件被加密、无法整理的痛点,大幅降低加密系统落地抵触率。
2.2 离线办公申请(断网场景适配)
针对外勤出差、机房作业、现场调试、内网维护等断网场景,终端支持离线办公申请。
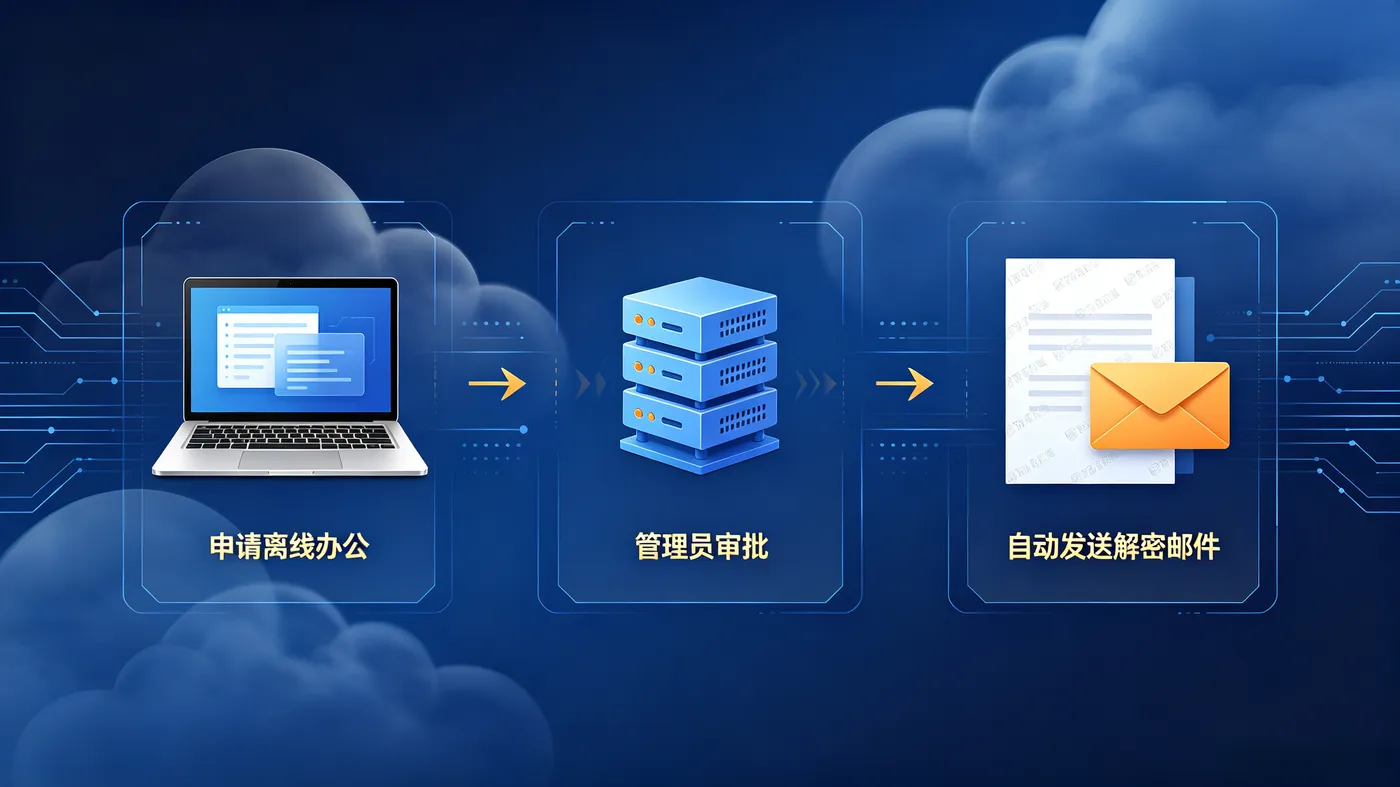
权限开启后,客户端右键显示【申请离线办公】,用户提交申请后由管理员统一审批。审批通过后,终端在无网络环境下可正常使用加密文件,保障业务连续性。
该功能解决了传统加密系统“断网即锁死、无法办公”的硬性问题。
2.3 加密文件批量扫描与合规解密
为提升运维排查与资料整理效率,系统开放两类工具权限:
• 加密文件扫描工具:终端可批量扫描本地目录加密文件,快速排查漏加密、异常加密、文件状态错乱问题,方便运维巡检
• 扫描工具解密权限:支持批量合规解密,替代单文件手动解密,适合项目结题、资料归档、对外交付场景批量处理文件
2.4 邮件解密审批 + 隐式水印溯源(对外交付核心)
企业对外发资料最容易出现泄密、追责难的问题,依靠邮件审批解密+隐式水印可实现合规外发、全程可追溯。
前置准备:管理员后台提前配置代发邮箱,完成邮件服务对接。
完整申请流程:
- 用户打开终端管理小助手,发起解密邮件申请
- 填写邮件信息,支持单个/多个收件人,适配团队交付场景
- 等待管理员审核
- 审批通过后,服务器自动推送解密文件至目标邮箱
所有外发解密文件自动植入隐式水印,关联操作信息,一旦文件外泄可精准溯源,极大提升资料外发安全性。
三、安卓移动端安全阅览能力
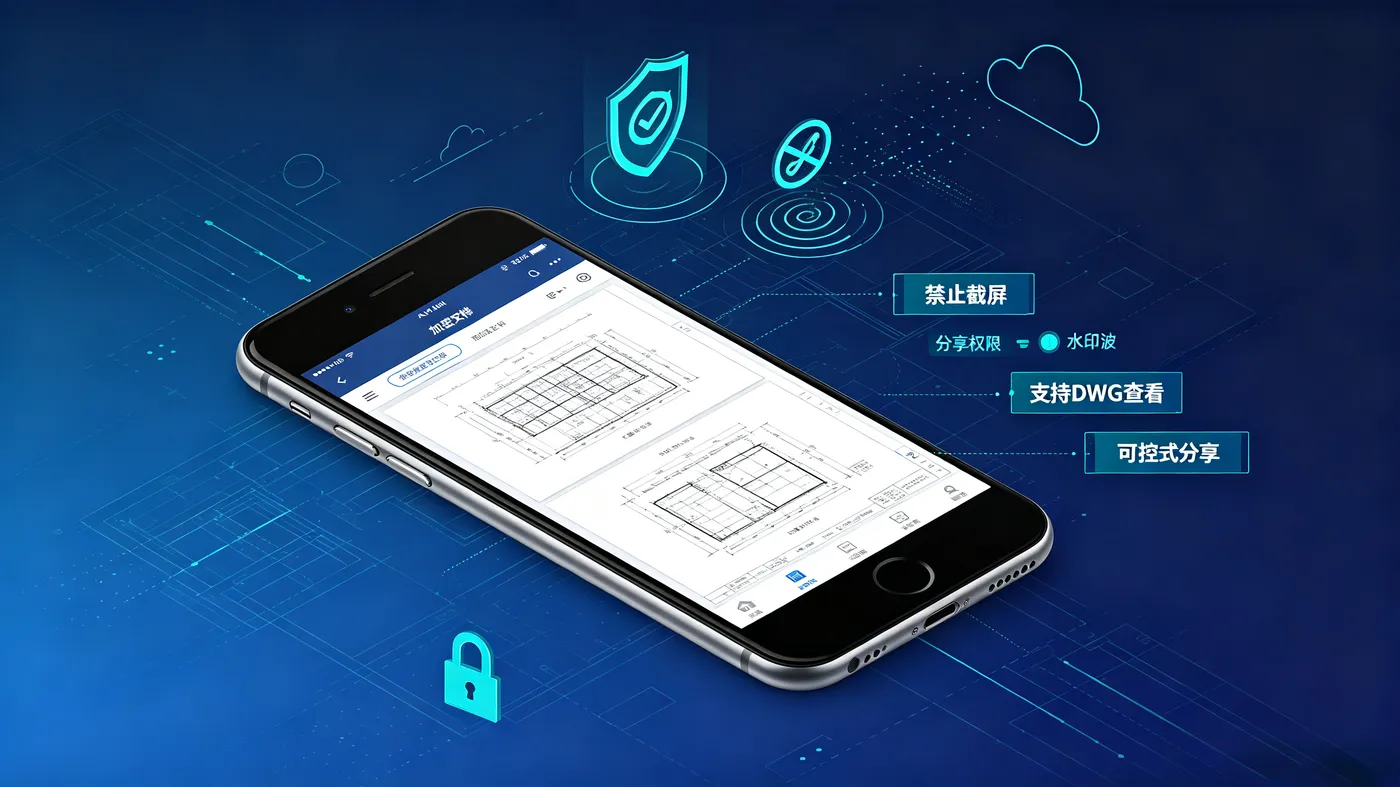
移动办公普及后,手机看图、传阅文件成为常态,但移动端截屏、录屏、转发风险极高。方案针对安卓端做了精细化安全适配:
3.1 加密文件禁止截屏防泄露
在移动端打开加密文档、图纸时,系统底层拦截截屏、录屏行为,从源头杜绝截图泄密,解决移动端管控薄弱的问题。
3.2 原生支持 DWG 图纸预览
针对工程、建筑、制造行业,移动端无需安装第三方看图软件,可直接预览加密 DWG 图纸,满足外勤现场看图、核对方案、现场交底需求。
3.3 可控式文件分享
在安全策略允许范围内,支持加密文件合规分享,满足团队内部传阅、工作对接需求,平衡安全管控与移动办公便捷性。
四、方案落地价值
整套文档加密管控体系落地后,可实现:
• 场景全覆盖:内网办公、离线外勤、资料外发、移动端阅览全覆盖
• 安全可溯源:水印溯源+审批留痕,对外交付有据可查
• 运维高效率:批量扫描、批量解密、邮件自动分发降低人工成本
• 员工低抵触:个人模式与离线权限灵活适配,不影响正常办公
五、总结
企业文档防泄密不是单纯“加密锁死”,而是精细化权限+场景适配+合规流程+溯源能力的综合体系。通过终端模式分离、离线办公授权、邮件审批解密、移动端安全管控,可以在不影响业务效率的前提下,构建一套稳定、可落地、可追溯的终端数据安全防护方案。
欢迎大家在评论区交流企业文档加密、数据防泄漏落地问题,共同探讨更轻量化、适配业务的安全运维方案。