直面Agent时代的“双刃剑”
三个月上海、深圳、广州、郑州、成都五座城市,数百位来自互联网、金融、制造、汽车等行业的技术专家坐到了一起,聊的是同一个问题:Agent时代,安全怎么做?这是一次真实的行业碰撞,我们带着问题出发,带着共识回来。
五城共识:Agent安全防护六个共识
我们从五城上百个客户,数百位技术负责人的真实经验/吐槽/实践里,逐句提炼出来以下6点共识:
共识一 · 看不见的Agent,比看得见的攻击更可怕
“员工自己装的'小龙虾',我们根本不知道他装了什么Skill、用了什么密钥。”——某互联网科技企业
“办公电脑不是公司资产,没法强制装安全终端,这块管控最头疼。”——某连锁餐饮企业
“员工私自安装外部未检测过的Skill,已经出现多起投毒案例。”——某制造企业
大家的共识很朴素:先看得见,才谈得上安全。
共识二 ·分不清“人还是Agent”,权限就一定会失控
“Agent访问内部系统,我们分不清是人还是Agent的身份。”——某食品制造企业
“各类Agent框架普遍要求完全权限,缺乏统一标准,只能靠运气避免事故。”——某数据服务企业
“很多AI工具安装时就要'完全权限',用户往往'无脑点击'同意。”——某科技企业
大家想要的不是更多规则,而是一套能分清人机、能收敛权限的统一标准。
共识三 ·把数据管住的,不是通用护栏,是“懂行的”护栏
“低级别的数据,因为数量级增加和AI分析能力,也可能变成高危风险。”——某专业服务企业
“身份证、营业执照不能直传大模型,但企业级的Agent监控方案,我们还没有。”——某支付金融企业
“我们是大模型养猪知识库,生殖类内容容易被误报成色情、猪的描述容易命中辱骂,通用护栏得单独调优。”——某农牧企业
不懂行业的护栏,拦不住真风险,反而天天误伤业务。
共识四 ·日志不是越多越好,而是“平时省、战时全”
“网络日志99%是无用的,但全存太贵——能不能事件触发后自动开6小时日志?”——某企业运维人员
“SOC查溯源,缺了网络层数据,就像盲人摸象。”——某物流企业
“希望把Agent操作精确溯源到具体的人,建立'操作人→Agent→行为'的归因链。”——某科技企业
大家真正想要的,是一条能从“操作人”一路追到“Agent行为”的归因链,而不是花大钱存一堆没人看的日志。
共识五 ·告警要能自己闭环,别总把球踢回给人
“告警太多根本处理不过来,AI能不能自己闭环处置,别总推给我们?”——某某企业运维人员
“安全策略太粗暴,一拦就停,业务天天投诉,能不能告诉我'为什么拦'?”——某某企业运维人员
“我们的SIEM是Splunk,你们的Agent告警怎么接入?”——某外企酒店行业
大家要的不是更聪明的告警,而是能自主分级、能说清“为什么拦”、还能接进现有SIEM的闭环。
共识六 ·最好的防御,是把关口挪到写代码的那一刻
“AI编码长流程中注意力会偏移,甚至删掉之前已生成的有效代码。”——某网络科技企业
“安全应前置到需求和设计阶段,而不是直接生成整体代码。”——某无线科技企业
AI写代码快,但埋雷也快。与其等漏洞进了生产环境再救火,不如把安全左移到IDE和CI/CD——在写下的那一刻就挡住。
阿里云为Agent搭建:三层可信基础设施原生安全
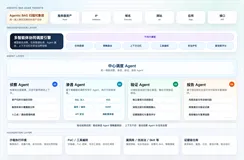
围绕这些共识,阿里云构建了“Agent原生安全”体系——不是给传统安全产品贴个AI标签,而是把Agent当作“第一安全主体”,从它诞生到运行的每个环节、存在的每一层环境都拉起防线。
- 云基础设施层:云安全中心、WAF、云防火墙、DDoS防护、IDaaS等提供底座级安全保障,为模型层和智能体应用层提供安全可信的环境。
- 大模型服务层:AI安全护栏依托大模型推理能力,实现跨多轮对话的意图理解与动态行为拦截,覆盖提示词注入、RAG污染、目标劫持等攻击场景,保障模型风险可验证。
- 智能体应用层:以Agent为资产主体,资产、流量、身份三条主线——资产测绘与供应链血缘、Shadow Agent识别与数据泄露阻断、唯一可信数字身份与最小权限动态鉴权,构建纵深防御体系。
三层栈层层可信,时间线也步步闭环:事前可见、事中管控、事后溯源,从Agent诞生到退役全程守护。
让Agent成为安全产品的“第一用户”。安全运营正从“人防”迈向“智防”——阿里云将安全产品能力拆解为30+安全技能,以MCP协议工具化输出,告警分析、漏洞修复、安全报告等多类运维Agent统一调度、跨产品协同。阿里云Skill官网上线以来,安全领域已推出30+Skills、累计50万+次调用,对接Agent安全中心、AI安全护栏、Agentic SOC等10+类云安全产品,让Agent成为安全产品的第一用户。
阿里云守护你的Agent安全,下一站城市见,欢迎更多开发者和安全同行加入安全沙龙!