一、引言
在当今数字化时代,企业多账号协同的场景愈发普遍,阿里云KMS密钥跨账号共享成为保障数据安全与提升管理效率的关键。本文聚焦于Landing Zone(LZ)环境,详细阐述KMS密钥通过RAM授权实现跨账号共享的方法,助力企业高效利用云资源。
二、KMS密钥跨账号共享概述
2.1 共享的概念
在LZ环境下,KMS密钥跨账号共享基于RAM授权展开,无需共享KMS实例。通常,KMS实例部署在Security账号中,作为密钥管理的核心枢纽;而各应用账户则作为资源使用者,通过RAM授权获取特定密钥的使用权限,实现对敏感数据的加密和解密操作 。
2.2 共享的优势
相较于实例共享,仅通过RAM授权共享KMS密钥,能实现更精细化的权限管控。Security账号可针对不同应用账户的业务需求,灵活分配密钥使用权限,避免权限过度开放带来的安全风险;同时,各应用账户无需单独配置KMS实例,显著降低了资源管理成本和操作复杂度。
2.3 适用场景
这种共享模式适用于企业内部多部门协作、多项目并行开发等场景。在LZ环境中,不同应用账户负责不同业务板块,如市场推广、客户服务等,通过RAM授权共享Security账号中的KMS密钥,既能保障各业务数据加密需求,又能确保密钥使用的安全性和合规性。
三、共享的前提条件
3.1 资源目录
KMS密钥共享需在资源目录内进行,将Security账号与各应用账户纳入统一资源目录,便于基于组织结构进行权限管理和资源分配,确保密钥共享的有序性。
3.2 企业实名认证
Security账号与各应用账户必须为同一企业实名认证主体,从源头上保证密钥共享在企业可控范围内,防止外部非法账号获取密钥权限。
3.3 KMS实例状态
部署在Security账号中的KMS实例需为软件密钥管理实例或硬件密钥管理实例,且状态为已启用,为密钥共享提供稳定可靠的运行环境。
3.4 网络访问
各应用账户通过专属网关Endpoint或共享网关Endpoint访问Security账号中的KMS密钥,需提前配置好网络连接,确保VPC绑定正确,保证密钥使用过程中的网络畅通与数据传输安全。
四、Landing Zone环境下KMS密钥共享操作步骤
4.1 准备工作
在 LZ 环境中,首要任务是明确 Security 账号作为密钥所有者的核心地位。全面梳理各应用账户的业务需求,依据其业务特性,精准确定需共享的 KMS 密钥以及与之适配的权限范围。同时,在资源目录体系里,精心规划好账号层级关系,为后续开展的授权操作筑牢根基,确保后续操作有序推进。
4.2 打开 KMS 服务模块
登录 Security 账号,在阿里云控制台页面,通过搜索栏输入 “KMS”,快速定位并点击进入 KMS 服务模块,界面展示如图:
点击后正式开启 KMS 服务操作界面。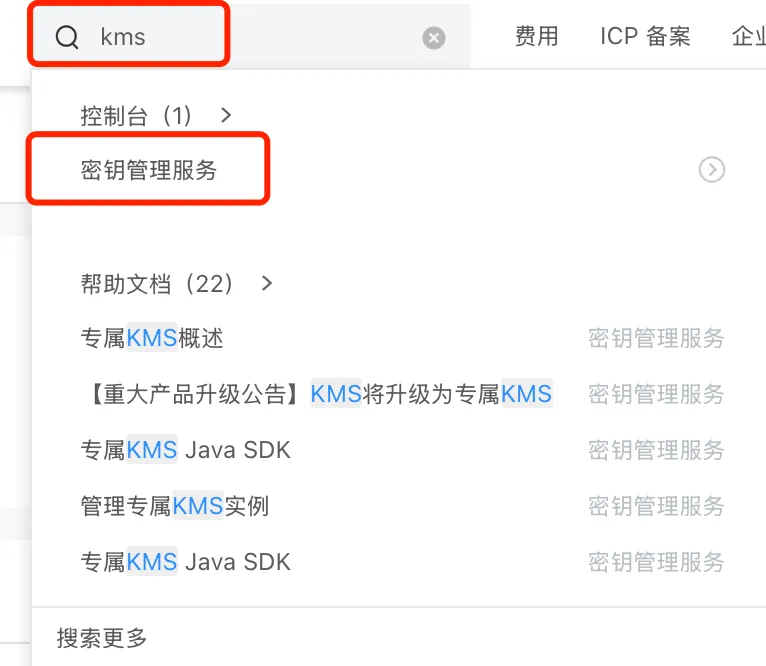
4.3 点击进入密钥管理
进入 KMS 服务主界面后,在众多功能选项中,找到并点击 “密钥管理” 按钮,跳转至密钥管理页面,该页面罗列了当前 Security 账号下所有的 KMS 密钥信息,为后续密钥操作提供直观的管理入口,具体界面呈现如下: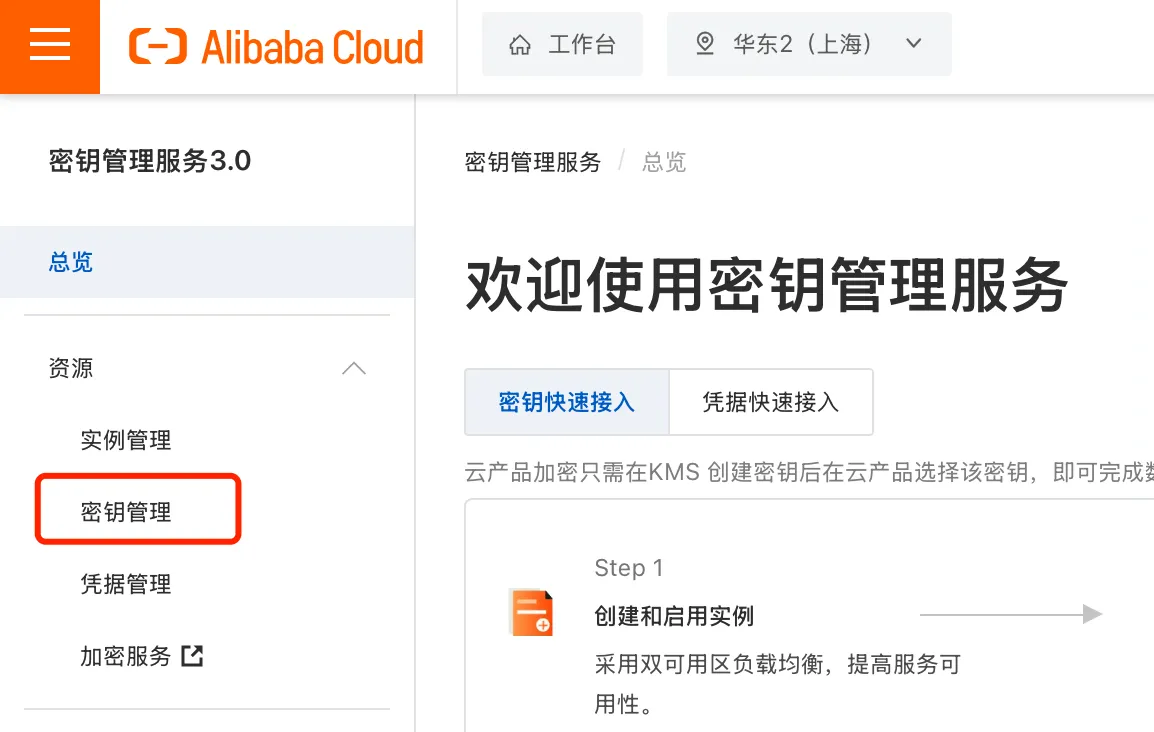
4.4 进入待共享密钥详细页面
在密钥管理页面,逐一检查需共享的 KMS 密钥状态,确保其处于 “启用” 状态。对于符合条件的密钥,点击密钥名称,进入该密钥的详细信息页面,在此页面可对密钥进行更细致的策略设置等操作,相关页面截图可参考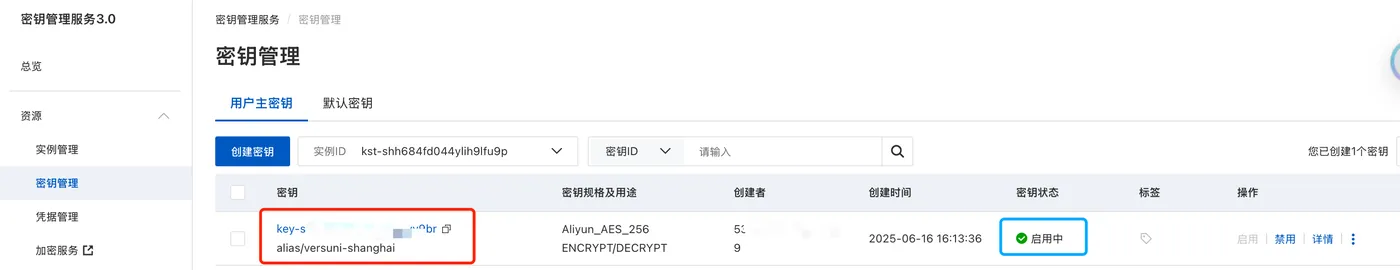
4.5 打开密钥策略设置
进入密钥详细信息页面后,在页面导航栏中,依次点击 “密钥策略” 选项,随后在展开的子菜单中选择 “设置密钥策略” 功能,从而打开密钥策略编辑窗口,准备进行密钥共享相关的策略配置,操作路径对应的界面展示见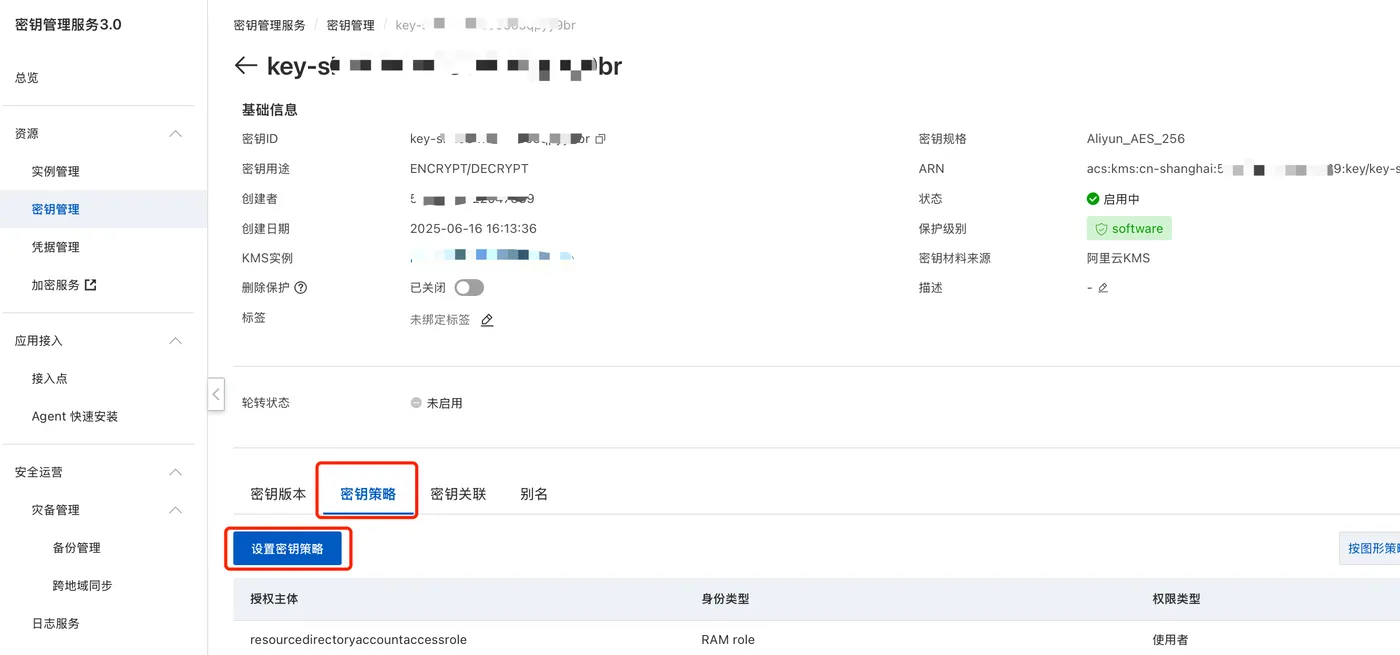
4.6 点击添加共享 ARN
在密钥策略编辑窗口中,查找并点击 “添加其他账号使用者 ARN” 按钮,此操作将弹出一个输入框,用于填写被共享账号的 ARN 信息,为实现跨账号密钥共享迈出关键一步,对应界面参考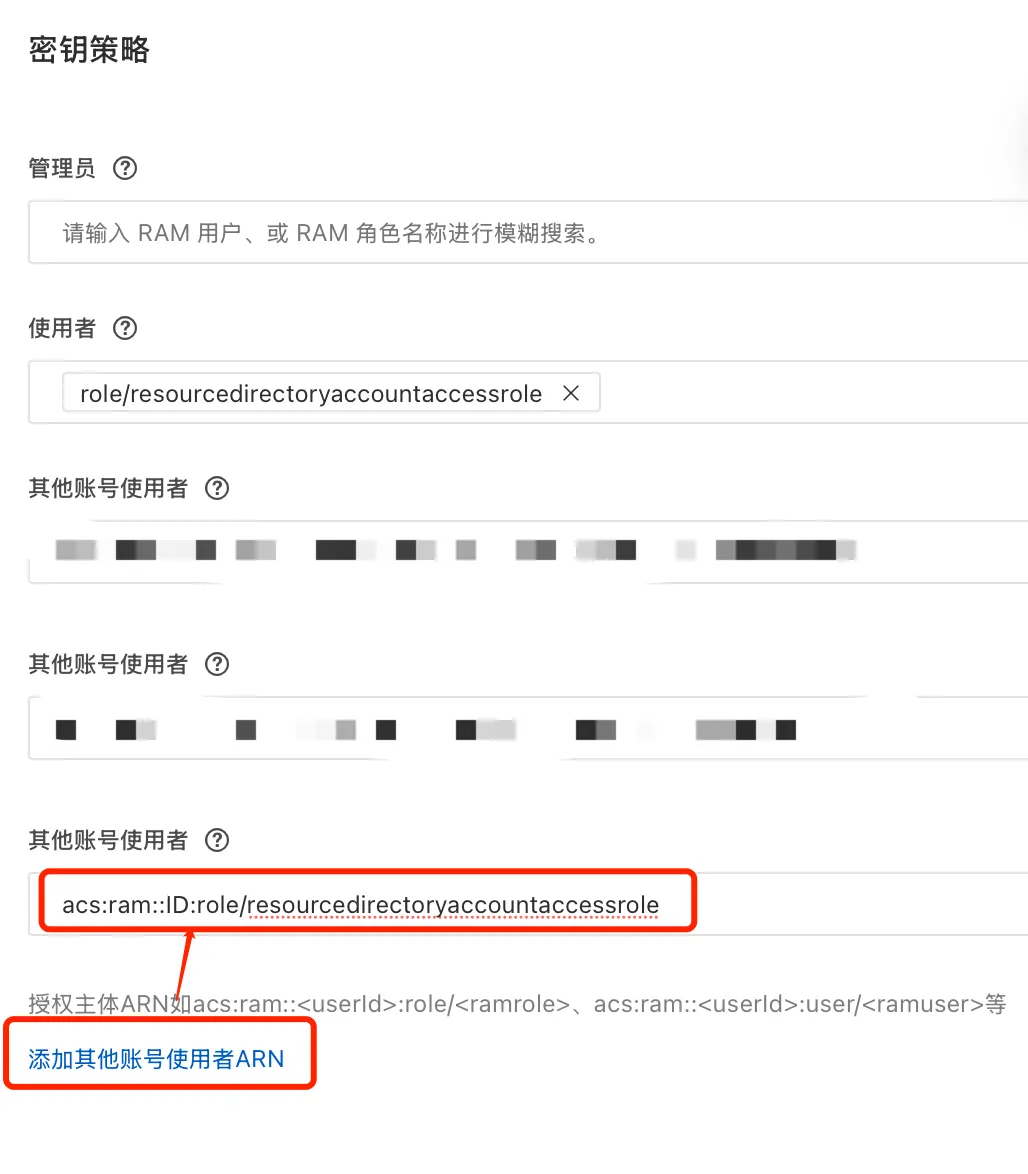
4.7 填写共享账号 ARN
格式:acs:ram::ID:role/resourcedirectoryaccountaccessrole
假设ID为:5100000000
则ARN为:acs:ram::5100000000:role/resourcedirectoryaccountaccessrole
切换至主账号资源目录控制台,在资源目录结构中,仔细查找目标应用账户对应的账号 ID。例如,在资源目录树形结构中定位到某应用账户节点,获取其账号 ID。将获取到的 ID 按照指定格式 “acs:ram::ID:role/resourcedirectoryaccountaccessrole” 进行拼接,生成完整的 ARN 信息。如获取到的 ID 为 5100000000,生成的 ARN 即为 “acs:ram::5100000000:role/resourcedirectoryaccountaccessrole”。将生成的 ARN 信息准确填入上一步弹出的输入框中,示例操作界面及填写过程可参照
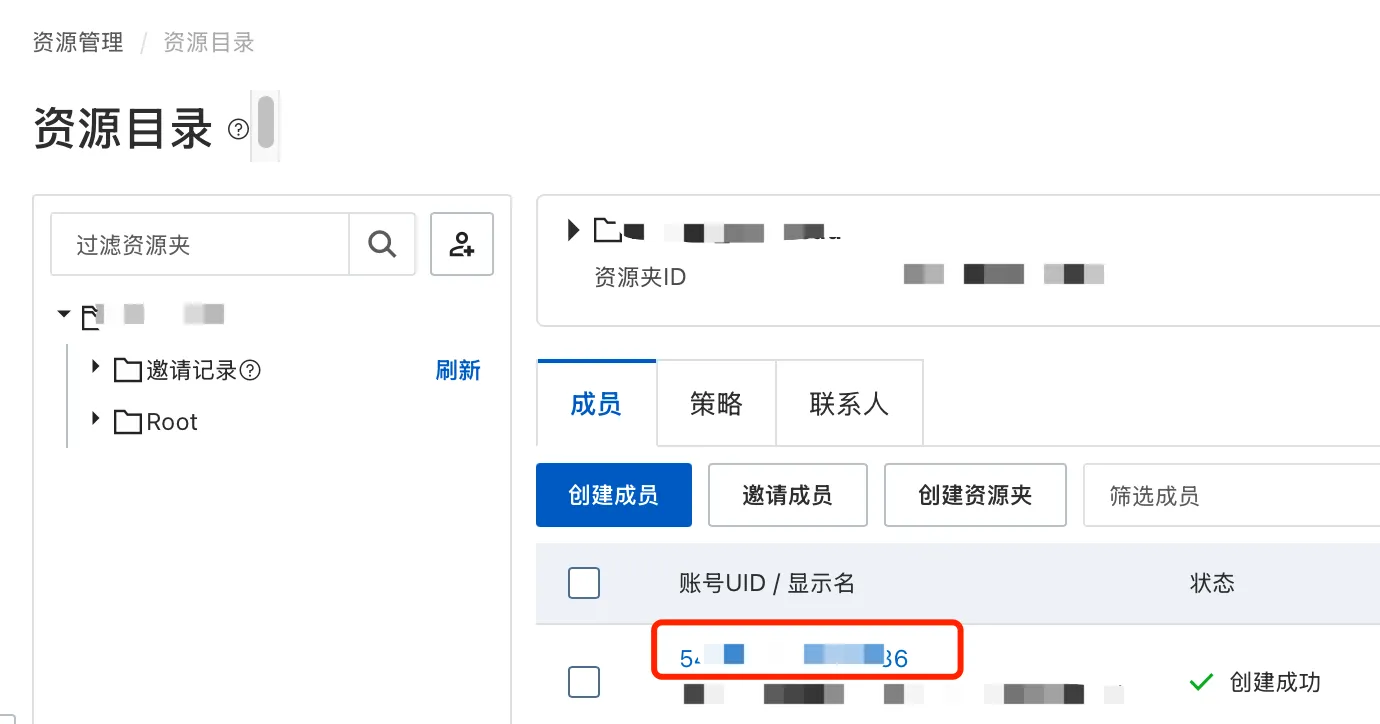
如图,我将5开头,6结尾的账号ID复制下来,并填入ARN,点击 “保存” 按钮,完成对应用账户的密钥共享策略添加操作。
4.8 等待并验证密钥共享生效
完成上述保存操作后,由于阿里云系统内部数据同步及策略生效机制,共享密钥操作并非即时生效,通常需要等待30分钟左右。待等待时间结束后,登录对应被共享密钥的应用账户,进入该账户的 KMS 控制台,查看是否出现来自 Security 账号共享的密钥。若能在密钥列表中查看到共享密钥,并能依据授予的权限正常执行相关加密、解密操作,则表明 KMS 密钥跨账号共享操作成功完成。
五、Landing Zone环境下共享后的管理操作
5.1 权限调整
随着业务变化,Security账号管理员可随时在RAM控制台修改关联至应用账户的RAM策略,增加或减少密钥操作权限。例如,当应用账户业务升级需新增数据解密需求时,在策略中添加“kms:Decrypt”权限;若发现权限过度开放,及时收回不必要权限,保障密钥使用安全。
5.2 密钥更新与轮换
Security账号管理员定期在KMS控制台对共享密钥进行更新与轮换,更新完成后,通过企业内部通信渠道及时通知各应用账户更新其应用程序中与密钥相关的配置参数,如密钥ID等,确保业务连续性和数据安全性不受影响。
5.3 监控与审计
Security账号利用阿里云云监控服务,针对各应用账户对共享密钥的使用频率、操作类型等指标设置监控告警。如当某个应用账户的解密操作次数在短时间内异常增加时,及时触发告警;同时,借助审计日志功能,定期对所有应用账户的密钥使用记录进行审计,检查是否存在违规操作或潜在安全风险,确保密钥共享符合企业安全策略和合规要求。
六、Landing Zone环境下注意事项
6.1 RAM策略精准配置
在创建RAM策略时,务必精准定义权限范围,避免因策略配置不当导致权限过度开放。可采用最小权限原则,仅授予应用账户完成业务所需的最低限度密钥操作权限,降低密钥被滥用的风险。
6.2 网络环境动态维护
LZ环境网络架构复杂,需定期检查各应用账户与Security账号间的网络连接配置,包括VPC绑定、网关Endpoint状态等。在进行网络架构调整或安全组策略变更时,提前评估对KMS密钥共享的影响,并制定应急预案,确保密钥共享不受网络环境变化干扰。
6.3 与环境安全策略深度协同
KMS密钥共享的权限设置、使用流程等需与LZ环境中的身份与权限管理、合规审计等安全策略深度协同。例如,在身份认证方面,确保RAM授权流程与企业整体身份认证体系一致;在合规审计方面,保证KMS密钥使用记录能无缝集成到LZ环境的整体审计系统中,实现统一的安全管理与合规监控。
七、总结
在Landing Zone环境中,通过RAM授权实现KMS密钥跨账号共享,为企业提供了灵活、安全且高效的密钥管理方案。Security账号作为密钥管理核心,各应用账户按需获取权限,既能满足多业务场景的加密需求,又能保障密钥使用的安全性和可控性。严格遵循前提条件、规范操作步骤,并做好共享后的管理与风险防控,可充分发挥KMS密钥跨账号共享的价值,为企业云上业务发展筑牢数据安全防线。