Cobbler批量部署linux系统

简介:

 Cobbler是一个快速安装Linux系统的网络安装服务套件,集成了PXE、DHCP、DNS/Kickstart服务管理和yum仓库管理工具,通过PXE网络引导安装,配置简单。

部署准备:

关闭防火墙:service iptablesstop

关闭selinux:setenforce 0

安装epel源:rpm -ivh http://download.fedoraproject.org/pub/epel/6/x86_64/epel-release-6-8.noarch.rpm

1、安装相关软件

[root@localhost ~]# yum install -y cobbler tftp dhcp httpdcman pykickstart

2、配置tftp-server和rsync

[root@localhost ~]# vi /etc/xinetd.d/tftp

disable    = no    #开启

[root@localhost ~]# vi /etc/xinetd.d/rsync

disable    = no

[root@localhost ~]# /etc/init.d/xinetd restart

3、配置DHCP

1
2
3
4
5
6
7
8
9
10
11
12
13
[root@localhost ~] # vi /etc/dhcp/dhcpd.conf
ddns-update-style interim;
ignore client-updates;
subnet 192.168.0.0 netmask 255.255.255.0 {
   range dynamic-bootp192.168.0.200 192.168.0.210;
   optionbroadcast-address 192.168.0.254;
   option routers192.168.0.1;
   optiondomain-name-servers 192.168.0.1;
   default-lease-time600;
   max-lease- time  7200;
   filename  "pxelinux.0" ;
   next-server192.168.0.202;
}

[root@localhost ~]# /etc/init.d/dhcpd restart

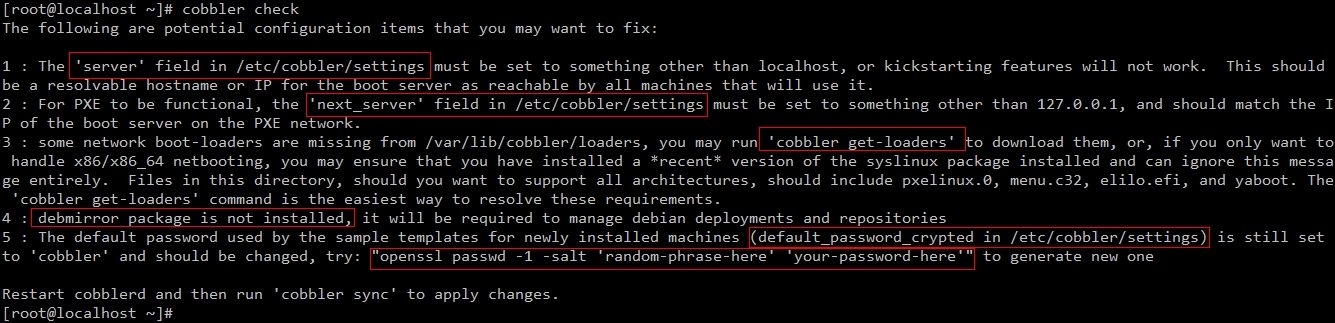
4、执行检查,修改提示问题
wKiom1MNYQLg4tUFAASLo1p7XXA083.jpg

1>.修改/etc/cobbler/settings里cobbler server地址

2>.修改/etc/cobbler/settings里next_server地址

3>.执行cobbler get-loaders,下载loader程序

4>.提示没有安装debmirror,如果不是debian类的系统可忽略

5>.修改cobbler用户默认密码,然后替换/etc/cobbler/settings中的密码

生成密码:openssl passwd -1-salt '1234.com' '123.com'  

#1234.com是干扰码,用于加在密文中。123.com是安装新系统root密码

替换密文:default_password_crypted:"$1$1234.com$P8CiR10xiKXSQKJwofdsh0"

6>.执行cobbler sync命令,让cobbler接管服务,应用配置

[root@localhost ~]# /etc/init.d/cobblerd restart

5、修改cobbler配置文件让cobbler来管理相关服务

[root@localhost ~]# vi /etc/cobbler/settings

manage_dhcp: 1

manage_tftpd: 1

manage_rsync: 1

pxe_just_once: 1

6、导入CentOS系统

先可以挂载iso镜像,从光驱中导入cobbler:

[root@localhost ~]# mount -o loop RHEL-server-6.0-i386-dvd.iso /media

[root@localhost ~]# cobbler import -path=/media --name=rhel6

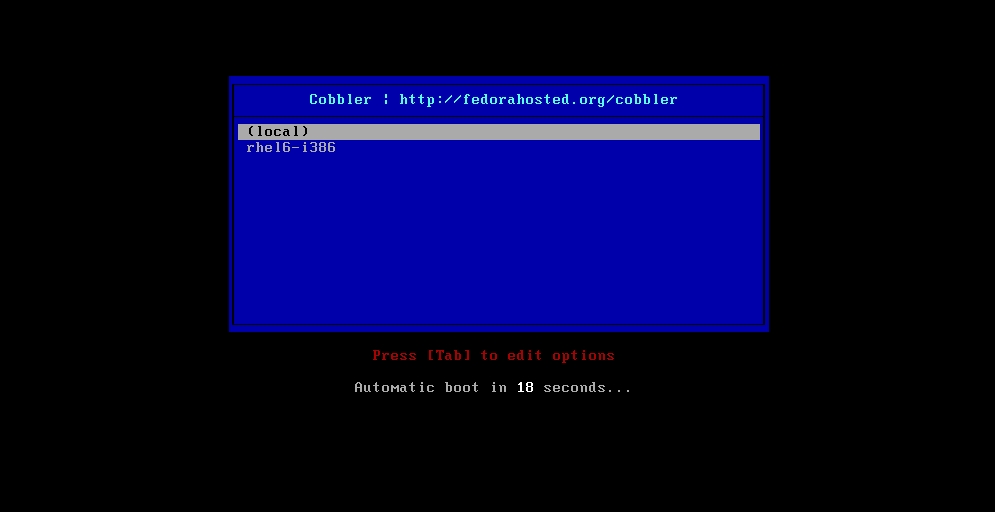
7、通过cobbler list查看现在的镜像,通过测试机开机设置网络启动,实现无人值守安装
wKiom1MNYSGSQ_wzAACFD9T5I9s648.jpg


本文转自 李振良OK 51CTO博客,原文链接:http://blog.51cto.com/lizhenliang/1363674,如需转载请自行联系原作者

相关文章
|
Ubuntu Linux Anolis
Linux系统禁用swap
本文介绍了在新版本Linux系统(如Ubuntu 20.04+、CentOS Stream、openEuler等)中禁用swap的两种方法。传统通过注释/etc/fstab中swap行的方式已失效,现需使用systemd管理swap.target服务或在/etc/fstab中添加noauto参数实现禁用。方法1通过屏蔽swap.target适用于新版系统,方法2通过修改fstab挂载选项更通用,兼容所有系统。
1039 3
Linux系统禁用swap
|
Linux
Linux系统修改网卡名为eth0、eth1
在Linux系统中,可通过修改GRUB配置和创建Udev规则或使用systemd链接文件,将网卡名改为`eth0`、`eth1`等传统命名方式,适用于多种发行版并支持多网卡配置。
1639 3
|
Ubuntu Linux 网络安全
Linux系统初始化脚本
一款支持Rocky、CentOS、Ubuntu、Debian、openEuler等主流Linux发行版的系统初始化Shell脚本,涵盖网络配置、主机名设置、镜像源更换、安全加固等多项功能,适配单/双网卡环境,支持UEFI引导,提供多版本下载与持续更新。
1140 3
Linux系统初始化脚本
|
运维 Linux 开发者
Linux系统中使用Python的ping3库进行网络连通性测试
以上步骤展示了如何利用 Python 的 `ping3` 库来检测网络连通性,并且提供了基本错误处理方法以确保程序能够优雅地处理各种意外情形。通过简洁明快、易读易懂、实操性强等特点使得该方法非常适合开发者或系统管理员快速集成至自动化工具链之内进行日常运维任务之需求满足。
780 18
|
缓存 监控 Linux
Linux系统清理缓存(buff/cache)的有效方法。
总结而言,在大多数情形下你不必担心Linux中buffer与cache占用过多内存在影响到其他程序运行;因为当程序请求更多内存在没有足够可用资源时,Linux会自行调整其占有量。只有当你明确知道当前环境与需求并希望立即回收这部分资源给即将运行重负载任务之前才考虑上述方法去主动干预。
2727 10
|
安全 Linux Shell
Linux系统提权方式全面总结:从基础到高级攻防技术
本文全面总结Linux系统提权技术,涵盖权限体系、配置错误、漏洞利用、密码攻击等方法,帮助安全研究人员掌握攻防技术,提升系统防护能力。
1259 1
|
监控 安全 Linux
Linux系统提权之计划任务(Cron Jobs)提权
在Linux系统中,计划任务(Cron Jobs)常用于定时执行脚本或命令。若配置不当,攻击者可利用其提权至root权限。常见漏洞包括可写的Cron脚本、目录、通配符注入及PATH变量劫持。攻击者通过修改脚本、创建恶意任务或注入命令实现提权。系统管理员应遵循最小权限原则、使用绝对路径、避免通配符、设置安全PATH并定期审计,以防范此类攻击。
1524 1
|
Linux 应用服务中间件 Shell
二、Linux文本处理与文件操作核心命令
熟悉了Linux的基本“行走”后,就该拿起真正的“工具”干活了。用grep这个“放大镜”在文件里搜索内容,用find这个“探测器”在系统中寻找文件,再用tar把东西打包带走。最关键的是要学会使用管道符|,它像一条流水线,能把这些命令串联起来,让简单工具组合出强大的功能,比如 ps -ef | grep 'nginx' 就能快速找出nginx进程。
1120 1
二、Linux文本处理与文件操作核心命令
linux命令—stat
`stat` 是 Linux 系统中用于查看文件或文件系统详细状态信息的命令。相比 `ls -l`,它提供更全面的信息,包括文件大小、权限、所有者、时间戳(最后访问、修改、状态变更时间)、inode 号、设备信息等。其常用选项包括 `-f` 查看文件系统状态、`-t` 以简洁格式输出、`-L` 跟踪符号链接,以及 `-c` 或 `--format` 自定义输出格式。通过这些选项,用户可以灵活获取所需信息,适用于系统调试、权限检查、磁盘管理等场景。
817 137
|
安全 Ubuntu Unix
一、初识 Linux 与基本命令
玩转Linux命令行,就像探索一座新城市。首先要熟悉它的“地图”,也就是/根目录下/etc(放配置)、/home(住家)这些核心区域。然后掌握几个“生存口令”:用ls看周围,cd去别处,mkdir建新房,cp/mv搬东西,再用cat或tail看文件内容。最后,别忘了随时按Tab键,它能帮你自动补全命令和路径,是提高效率的第一神器。
1779 58