Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

简介:

乌克兰安全局在 10 日 14 日发出警告说,10 月 13 日至 17 日期间可能发生类似于 notPetya 的新型大规模网络攻击。

此次攻击比预期延迟了几天;今日(2017 年 10 月 24 日),勒索软件攻击在欧洲爆发。

乌克兰是该恶意软件的主要攻击目标,许多重要的基础设施(如火车站、机场和媒体网站)因遭受攻击而停运。其他受影响的国家包括土耳其、俄罗斯和保加利亚。

受影响的公司包括基辅地铁(乌克兰铁路服务)、敖德萨机场(乌克兰)、乌克兰基础设施和金融部门,以及国际文传通讯社(Interfax,一家俄罗斯的大型媒体机构)。受影响的行业包括金融、医疗保健、分销和软件供应商。

被称为“BadRabbit”的勒索软件要求在感染后的最初 40 小时内支付 0.05 比特币(约 280 美元),超过该期限后赎金可能上升到未知的金额。
Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件 

该勒索软件通过伪装的 Flash 软件安装程序进行传播,此安装程序据称是由一家正规的俄语新闻网站作为弹出窗口提供。一旦运行,弹出窗口会导向受感染的网站,然后下载可执行病毒释放器。

勒索软件使用一种称作 DiskCryptor 的已知开源软件来加密受害者的驱动器。

用户看到的锁屏几乎与恶名昭彰的 Petya 和 NotPetya 如出一辙。然而,锁屏是我们迄今为止在两种恶意软件之间所观察到的唯一相似之处,从所有其他方面来看,BadRabbit 是一种全新而独特的勒索软件。

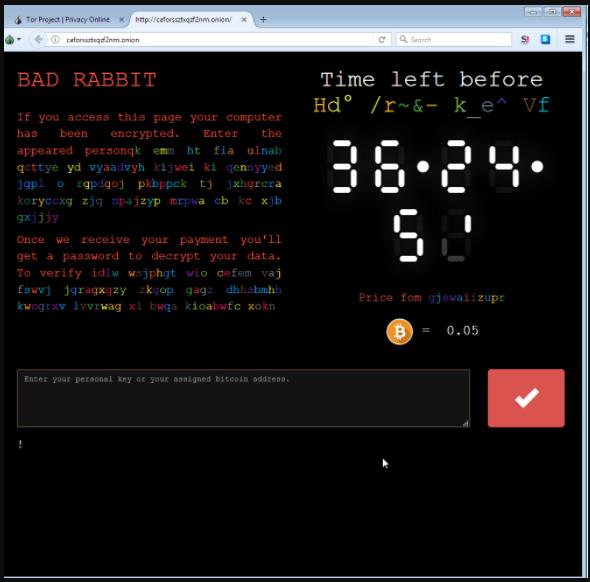
成功感染后,该勒索软件为每个受害者创建一个唯一密钥,该密钥与托管在 Tor 上的支付站点信息一并存放在已创建的“READ ME.txt”文件中。支付网站使用不同颜色及不断变化的字母,非常生动、显眼。
Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

在 Tor 支付网站输入用户密钥后,每个用户都会收到唯一的比特币钱包,用户必须将 0.05 比特币的赎金转到该钱包。

Bad Rabbit 勒索软件攻击与 WannaCry 和 Petya 一样,也可以进行防范。勒索软件和其他恶意软件并非新常态。观看此视频以了解“什么是勒索软件”以及“为何成为网络攻击目标是个不该发生的紧急事件”。然后,阅读白皮书“The Next Cyber Attack Can Be Prevented(预防接踵而来的网络攻击)”以了解五个可避免遭受未来勒索软件攻击的可行策略。

使用以下 Check Point 产品的客户可以防范此类威胁:

Check Point IPS 刀片具备防止恶意软件感染保护措施,可避免此类恶意软件:

  • 含勒索软件的可疑的可执行文件
  • 可疑的勒索软件 Dropzone 

技术概述

最初,Bad Rabbit 恶意软件会删除名为“rhaegal”的调度任务:

schtasks /Delete /F /TN rhaegal

然后创建一个名称完全相同的调度任务:

schtasks /Create /RU SYSTEM /SC ONSTART /TN rhaegal /TR "C:Windows
system32cmd.exe /C Start "" "C:Windowsdispci.exe" -id %d && exit"

这个新任务负责在系统启动后运行负载。

然后,恶意软件会调度系统重新启动(任务名称为“drogon”):

schtasks /Create /SC once /TN drogon /RU SYSTEM /TR "C:Windowssystem32shutdown.exe /r /t 0 /f" /ST hh:mm:ss

电脑重启后,即开始加密过程。

Bad Rabbit 可以对 MBR 和文件进行加密和解密。

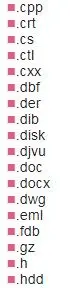
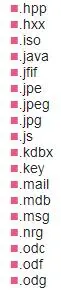
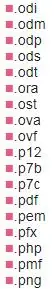
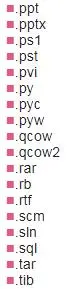
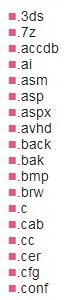
下面是由 Bad Rabbit 加密的文件扩展名列表:
Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

Bad Rabbit - 乌克兰和俄罗斯爆发新型勒索软件

磁盘加密是使用名为 DiskCryptor(开源分区加密解决方案)

https://github.com/smartinm/diskcryptor的开源工具来完成。

在这个阶段,MBR 和第二阶段开机程序均遭到加密。

所有与 DiskCryptor 驱动程序的交互都是通过开启以下设备进行:

.dcrypt

要启动加密过程,将向其发送以下 IOCTL:

DC_CTL_ENCRYPT_START

似乎有两个不同的密码用于加密文件。第一个密码应该在系统开机时输入。在系统通过枚举磁盘上的所有加密文件进行开机时,使用第二个密码来解密文件(上面提到的扩展名)。


原文发布时间为:2017年10月30日

本文作者:Check Point

本文来自云栖社区合作伙伴至顶网,了解相关信息可以关注至顶网。
相关文章
|
IDE 开发工具 开发者
IDLE的运行方式
IDLE的运行方式
2498 3
|
11月前
|
人工智能 DataWorks
Forrester Wave™: AI Platforms in China, Q4 2025发布,阿里云入选领导者
Forrester 发布《Forrester Wave: AI Platforms in China, Q4 2025》,阿里云位列领导者类别,在产品类别排名第二,战略类别排名第一。其中在25项评估细项中有19项拿到5分的满分评价,是获得满分(5分)评分数量最多的两家厂商之一。
|
8月前
|
机器学习/深度学习 人工智能 Cloud Native
2026年装配行业MES选型的三大核心维度与四大AI场景
在2026年,装配行业(如汽车零部件、电子组装、机械设备、机器人等)的MES选型已进入“AI原生”与“体验优先”的新阶段。传统的“记录型”MES已无法满足多品种、小批量、高混线生产的敏捷需求。
540 3
|
9月前
|
存储 人工智能 API
Agent Internet 的未来:去中心化是唯一的出路吗?
Moltbook崩塌暴露中心化Agent网络的致命风险,但Agent互联本身价值巨大。本文冷静剖析:为何需要“Agent互联网”?为何Moltbook模式不可持续?并提出以Email为范本的去中心化愿景——基于DID、Nostr、端到端加密与细粒度授权,构建自主、可信、抗单点故障的机器对机器网络。
488 1
|
人工智能 缓存 自然语言处理
Java与多模态AI:构建支持文本、图像和音频的智能应用
随着大模型从单一文本处理向多模态能力演进,现代AI应用需要同时处理文本、图像、音频等多种信息形式。本文深入探讨如何在Java生态中构建支持多模态AI能力的智能应用。我们将完整展示集成视觉模型、语音模型和语言模型的实践方案,涵盖从文件预处理、多模态推理到结果融合的全流程,为Java开发者打开通往下一代多模态AI应用的大门。
791 41
|
12月前
|
机器学习/深度学习 供应链 算法
电商图片搜索:技术破局与商业落地,重构“视觉到交易”全链路
图片搜索技术正成为电商核心竞争力,从找货、运营到品牌维权,贯穿全链路提效。本文详解其技术原理与商业落地,揭示如何用“视觉语言”重构电商未来。
|
XML JSON 监控
API 开发完全指南
本指南将详尽探讨API开发的基本要素,包括涉及的概念、类型和协议,以及可用的最佳实践和工具。我们将从揭示API在现代软件开发中的作用开始,阐明它们如何促进不同软件组件之间的无缝通信。之后,我们将深入研究各种API类型,如RESTful、GraphQL和SOAP,并分析它们独特的特点和理想用例。 接下来将讨论API设计的关键方面,重点关注API安全性、可扩展性和可维护性。我们将讨论常见的身份验证和授权机制、速率限制以及API版本控制等其他基本主题。最后,我们将介绍领先的API开发工具和框架以及文档和测试的价值,确保你具备开发高质量、高效且安全API所需的知识和资源。
2914 0
|
编解码 前端开发 UED
快捷下载 sourceForge下的资源
一些开源项目通常会放在  sourceforge.net下面发布。然而,这个网站有时候出现卡顿,并且需要点击几次页面才能下载到自己想要的资源。 这里有个好办法,一步列出所有可下载的资源:              sourceforge 网站链接                      ...
2933 0
|
消息中间件 弹性计算 Cloud Native
估值百亿独角兽爱学习教育集团:通过云原生实践与时间赛跑
iiMedia Research(艾媒咨询)数据显示,在线教育市场规模保持逐年增长的态势,2019年在线教育市场规模已突破4000亿元。在疫情的助推下,在线教育加速渗透,市场空间有望进一步打开,预计2020年中国在线教育市场规模将达到4538亿元。
4098 128
估值百亿独角兽爱学习教育集团:通过云原生实践与时间赛跑