
一、先看新闻:为什么 KEV 目录值得关注?
很多漏洞新闻只说“高危”“建议修复”,普通用户看到后仍然不知道自己是否受影响。美国网络安全和基础设施安全局(CISA)维护的 Known Exploited Vulnerabilities Catalog(KEV,已知遭利用漏洞目录),专门收录已知在真实环境中被利用的漏洞,可作为漏洞管理和更新优先级的参考输入。
截至 2026 年 11 月 11 日,CISA 目录中列出了近期新增的多个条目。其中,CVE-2026-125350 被描述为 Google Chromium XML 组件中的 use-after-free 漏洞,CISA 条目指出可能影响采用 Chromium 的多个浏览器,包括 Google Chrome、Microsoft Edge 和 Opera。目录中的参考链接指向 Google Chrome Releases 等厂商信息页面。
同一时期,CISA 目录还出现了 Barracuda 多款产品漏洞、OpenSSH 相关漏洞等条目。这些新闻对企业运维更重要,但不能简单推导为“所有用户都受影响”:是否受影响,必须继续核对产品、版本和厂商公告。
重要说明: KEV 收录不代表每个版本都存在漏洞,也不代表每台设备都已被攻击。本文不提供漏洞利用或攻击代码,只演示如何查询公开信息、核对本机版本并完成安全更新。
二、这篇文章要解决什么问题?
看到一条漏洞新闻后,你可以用下面四个问题快速判断:
- 新闻中的 CVE 编号是否来自可靠来源?
- 我使用的软件产品和版本是否在厂商公告的影响范围内?
- 本机当前版本是否已经包含修复?
- 更新完成后,能否留下可复核的记录?
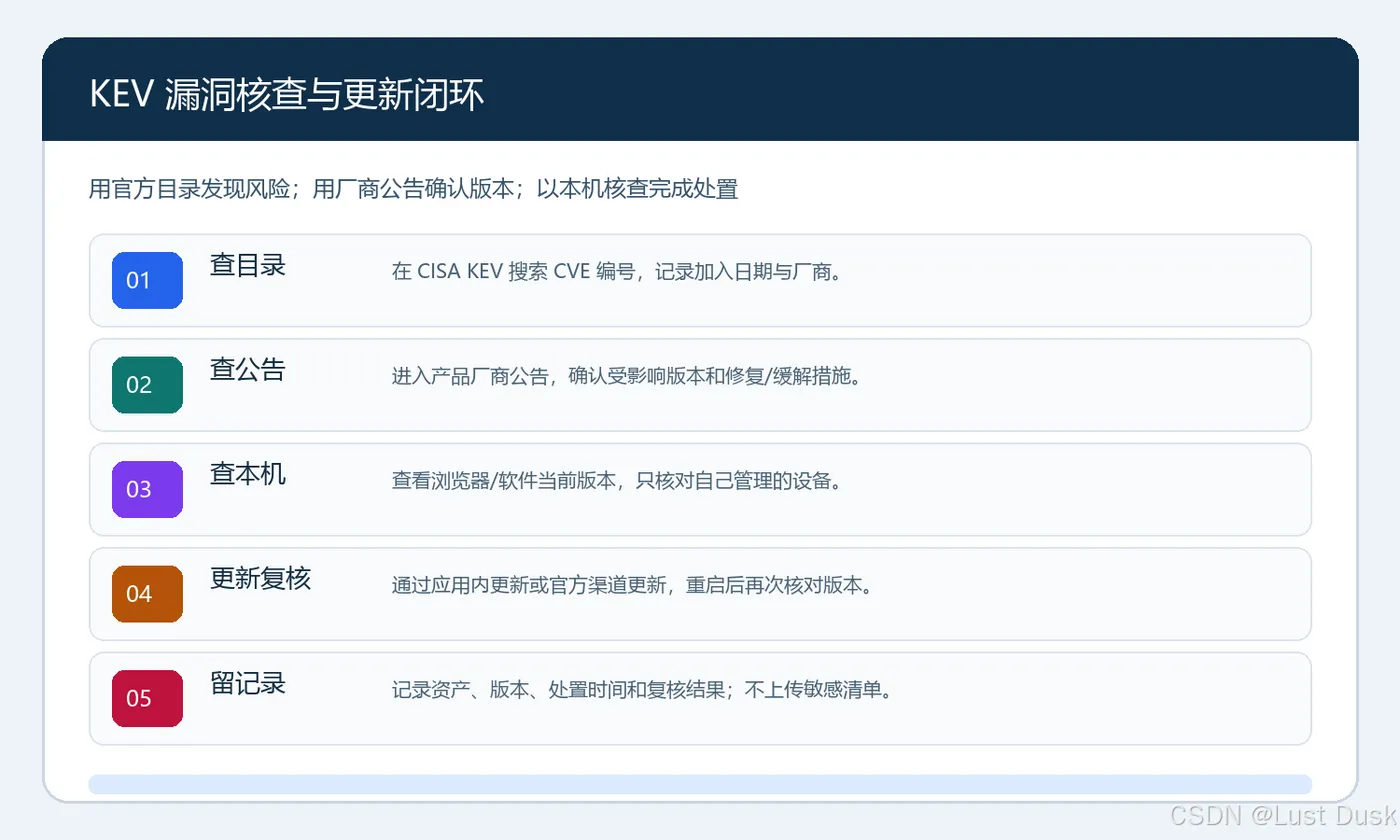
图 1:从官方目录到本机复核的五步闭环。图片为原创流程示意图。
三、实操一:在 CISA KEV 中查询漏洞编号
第 1 步:打开官方目录
访问:https://www.cisa.gov/known-exploited-vulnerabilities-catalog
这是 CISA 官方页面。页面提供关键词、加入日期、CVE 编号、厂商/项目等筛选条件,并提供 CSV、JSON 等数据格式。
第 2 步:搜索 CVE 编号
在搜索框中输入:
CVE-2026-125350
点击搜索后,记录以下字段:
- Vendor/Project:厂商或项目名称;
- Product:具体产品;
- Vulnerability Name:漏洞类型和简述;
- Date Added:加入 KEV 的日期;
- Due Date:CISA 给出的处置期限参考;
- Notes:厂商公告、NVD 或其他参考链接。
不要只看网页标题。打开 Notes 中的厂商链接,确认具体受影响版本和官方修复方式。
第 3 步:理解“已知遭利用”的含义
KEV 的价值在于帮助防守方提高优先级,但它不是一个“自动判定本机中招”的工具。查询结果至少需要与以下信息结合:
- 本机是否安装了对应产品;
- 本机产品版本和架构;
- 设备是否直接暴露在互联网;
- 厂商是否已发布修复版本;
- 安全软件、浏览器日志或组织告警是否出现异常。
四、实操二:查看 Chrome、Edge 或其他 Chromium 浏览器版本
方法 A:查看 Chrome 版本
- 打开 Chrome。
- 点击右上角“三个点”。
- 进入 帮助 → 关于 Google Chrome。
- 页面会自动检查更新,并显示当前版本。
- 记录完整版本号,等待更新检查完成。
- 如果显示需要重新启动,保存工作后点击重新启动。
方法 B:查看 Edge 版本
- 打开 Microsoft Edge。
- 点击右上角“三个点”。
- 进入 帮助和反馈 → 关于 Microsoft Edge。
- 等待浏览器完成更新检查。
- 记录版本号和更新时间,按提示重启浏览器。
方法 C:查看其他 Chromium 浏览器
不同厂商的菜单名称可能略有区别。通常可以在“帮助”“关于”或“版本信息”页面找到当前版本。不要根据 Chrome 的版本号直接判断其他浏览器是否安全,应以对应厂商的安全公告为准。
不要照抄网上的“固定安全版本号”。 浏览器会随时间更新,版本号和修复范围应以厂商当前公告为准。本文重点演示核查方法,不把某个版本号当成永久结论。
五、实操三:把本机版本与厂商公告对照
以 Chrome 为例,访问 Google Chrome Releases 官方博客:
https://chromereleases.googleblog.com/
然后按以下步骤操作:
- 在官方博客中搜索漏洞编号或对应稳定版更新文章。
- 确认公告日期、产品渠道和修复版本。
- 将公告中的修复版本与本机“关于”页面的版本比较。
- 若本机版本低于公告要求,立即通过浏览器自带更新功能或官方渠道更新。
- 如果是企业托管设备,按照管理员的软件发布策略处理,不要自行安装来历不明的安装包。
对于 Edge、Opera 等浏览器,分别进入各自厂商的安全公告和更新页面。不要把一个厂商的修复结论直接套到另一个厂商上。
六、实操四:更新后如何复核?
更新完成后,建议保留一条简单记录:
设备:个人 Windows 笔记本
产品:浏览器名称
更新前版本:填写本机版本
更新后版本:填写本机版本
更新日期:2026-11-11
来源:浏览器内置更新/厂商官方渠道
复核:重新打开“关于”页面,确认已无待处理更新
企业环境还可以增加资产编号、负责人、补丁审批单和重启结果等字段。不要把包含内部主机名、用户名、软件清单的表格直接上传到公开网盘或论坛。
七、遇到无法更新怎么办?
如果设备因为兼容性、权限或网络策略暂时无法更新,可以先采取防守措施:
- 联系管理员或软件供应商确认修复计划;
- 按厂商公告启用官方提供的缓解措施;
- 避免访问不可信网页和打开来源不明的文件;
- 在组织允许的情况下,临时使用已更新的受支持浏览器;
- 记录无法更新的原因、责任人和计划完成时间。
不要使用所谓“关闭安全检查”“强制安装未知版本”或破解补丁来解决更新问题,这可能引入更大的供应链风险。
八、网盘资料说明
百度网盘:https://pan.baidu.com/s/1TZqCn08eDDDfp_ZIb3WSjQ?pwd=LD66 提取码:
LD66
不建议把未经确认的浏览器安装包、漏洞利用代码或来源不明的“修复工具”放入网盘。若分享安装包,必须确认来源、版本、校验值和分发授权,并在文章中明确标注非官方镜像的责任边界。
九、本文引用来源
- CISA:Known Exploited Vulnerabilities Catalog
https://www.cisa.gov/known-exploited-vulnerabilities-catalog - Google Chrome Releases 官方博客
https://chromereleases.googleblog.com/ - NIST National Vulnerability Database
https://nvd.nist.gov/vuln/search - Google Chrome 官方下载与更新入口
https://www.google.com/chrome/
结语
漏洞新闻的真正价值,不是制造恐慌,而是帮助我们更快完成风险判断。面对 CISA KEV 中的新条目,普通用户不需要扫描别人的网站,也不需要运行危险脚本;只要按照“查官方目录—看厂商公告—核对本机版本—完成更新—保存记录”的步骤,就能把新闻转化为一次可执行的安全检查。
