导语: 浏览器是企业里最难管住的终端 App——员工不会只用一种,Edge、Chrome、Firefox、IE 混着来,还有老业务系统被绑死在 IE 上。传统的“一个浏览器配一套”做法里,Edge 走组策略、Chrome 加载 ADM 模板、Firefox 单独下发 policies.json,运维人员要熟悉每家体系,员工切换浏览器时策略体验也参差不齐。多浏览器管理需要的是一套统一策略思路,而不是四套并行的配置工作流。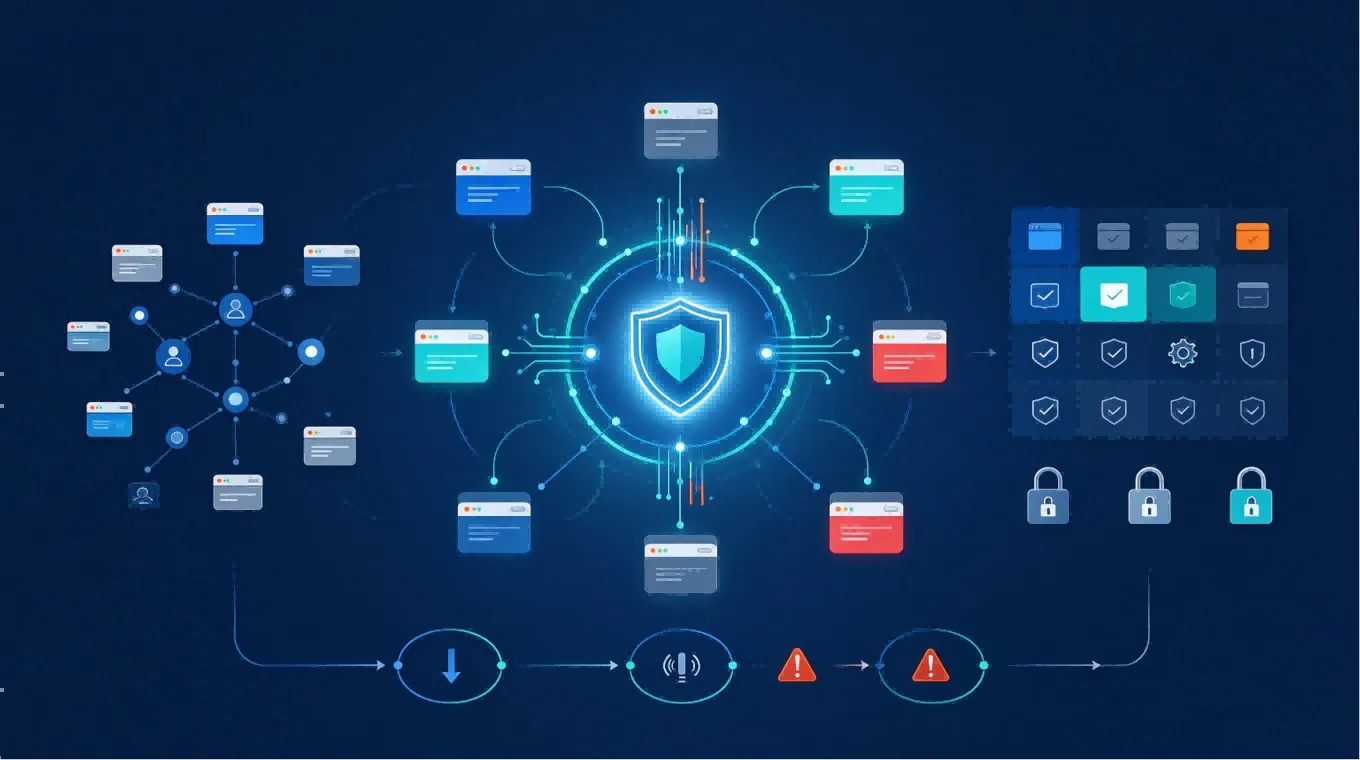
一、为什么浏览器成了策略管理的死角
浏览器之所以长期游离在统一管控之外,根源在于四个结构性问题:
种类多:Edge、Chrome、Firefox、IE 之外,还有 360、QQ、搜狗等国产浏览器,每家的策略承载体系互不兼容,运维要维护多套模板。
策略难下沉:每家浏览器对应的注册表路径、JSON 文件位置、组策略节点都不同,同一意图(比如“禁用开发者工具”)要在四套体系里各写一遍,版本一升级就失效。
插件乱装:扩展是数据外泄、凭据窃取和钓鱼跳转的常见入口,缺乏统一的插件黑白名单,等于给安全开了一道后门。
主页和代理漂移:员工手动改主页、捆绑软件偷偷改代理,绕过企业网络管控,数据防泄漏(DLP)和审计随之失真。
这四个问题叠加,让浏览器实际上成了策略孤岛——终端管理平台看得到设备,却看不透浏览行为。
二、什么是「浏览器策略一窗统管」
核心思路是把跨浏览器共同的安全意图抽象成统一策略,让意图与落地解耦:
抽象层:把“安全意图”(如禁用插件、强制 HTTPS)与“浏览器专属能力”(如 Edge 的企业模式站点列表、Firefox 的 prefs 配置)分层,上层只描述要做什么,下层决定怎么做。
统一下发:一套策略多浏览器生效,系统自动完成格式转换和路径落位,不必再为每家单独写配置。
插件黑白名单:白名单放行业务必需扩展,黑名单直接禁用,灰名单进入审批流,员工安装需 IT 确认。
主页代理固化:强制主页与代理不可修改,出现偏离自动回滚到基线。
一句话概括:一窗看全所有浏览器的策略状态,一套管到底。
三、四窗怎么落地
抽象层:把安全意图与浏览器能力解耦,新增浏览器只需扩展底层适配器,上层策略不变。
统一下发:按设备组勾选策略项,通过域控组策略、配置管理脚本或终端管理系统的策略模板,自动转换为各浏览器对应的注册表项或 JSON 文件,定时或事件触发推送。
插件黑白名单:基于扩展清单做识别与拦截,未授权插件在安装环节即被阻断,而非事后清理。
主页代理固化:通过配置基线持续监测,发现主页或代理偏离基线即告警,并自动恢复到企业设定值。
无论企业采用哪种终端管理工具,这套“抽象—下发—管控—固化”的四步框架都是通用的。
四、落地实施的关键要点
在实际建设中,以下几点决定了一窗统管能否真正落地:
统一策略入口:选择一套终端管理平台或自建配置分发体系,作为所有浏览器策略的唯一入口,避免多系统各自下发互相覆盖。
覆盖主流浏览器:至少覆盖 IE、Edge、Chrome、Firefox 四大主流浏览器,统一设置主页、搜索引擎、下载目录、代理服务器等参数,自动落位到各浏览器的对应位置。
旧系统兼容:针对依赖 IE 的老业务系统,通过企业模式站点列表等方式,让旧版站点自动路由到 IE 打开,实现新旧共存、平滑过渡。
配置基线持续监测:对浏览器配置建立基线,持续比对实际状态,偏离即告警并自动修复,防止策略“下发即失效”。
应用管控联动:对未授权浏览器及其插件实施安装拦截,员工侧可发起使用申请,由管理员审批后放行,形成闭环。
公共终端锁定:针对前台、展厅、公共查询机等场景,可将浏览器锁定为 Kiosk 模式,仅允许访问指定网站组,进一步收窄攻击面。
结语
浏览器多样是员工的自由,但安全策略不能跟着分裂。浏览器策略一窗统管让 IT 从“为每个浏览器配置”转向“为安全意图配置”——意图一致,落地形式自动适配。当 Edge、Chrome、Firefox 的策略都能在同一窗口下发、监测、回收时,浏览器才真正从策略孤岛回归到企业终端管理的主航道。
常见问题(FAQs)
Q1:企业为什么需要对多浏览器做统一策略管理?
员工通常同时使用多款浏览器,各家的策略体系和配置路径不同,逐个配置费时费力且容易遗漏,统一管理可以保证安全基线在所有浏览器上一致生效,降低数据外泄和钓鱼攻击风险。
Q2:浏览器统一策略管理通常覆盖哪些内容?
一般包括主页与搜索引擎设置、代理服务器配置、插件扩展黑白名单、强制 HTTPS、下载管控、Cookie 与弹窗控制、危险协议拦截等,具体可按企业安全要求裁剪。
Q3:老业务系统依赖 IE,如何与新浏览器共存?
可通过企业模式站点列表等兼容机制,将旧版内网站点自动路由到 IE 或兼容模式打开,其余流量走新浏览器,实现新旧系统平滑过渡。
Q4:如何防止员工私自修改主页和代理设置?
通过配置基线将主页、代理等关键项锁定为不可修改,并持续监测实际状态,发现偏离即告警并自动恢复到企业设定值。
Q5:浏览器插件管控应该怎么做?
建议采用“白名单放行、黑名单禁用、灰名单审批”的三级模式:业务必需扩展列入白名单,已知风险扩展直接禁用,其余扩展在安装环节拦截并进入审批流程,避免事后清理的被动局面。