
近日,安全研究公司Sublime向公众发出警告:一种利用日历邀请进行网络钓鱼的新型攻击手段正在大规模蔓延。与人们熟知的垃圾邮件钓鱼不同,这种攻击伪装成日历中的会议邀请或财务通知,绕过传统邮件过滤系统,直接出现在用户的日程表中。
如果你曾在日历里收到过一封来自陌生人的“会议邀请”,标题写着“紧急付款确认”或“季度财报审核”,点进去却跳转到一个要求登录账户的网页——那你很可能已经遭遇了这种攻击。
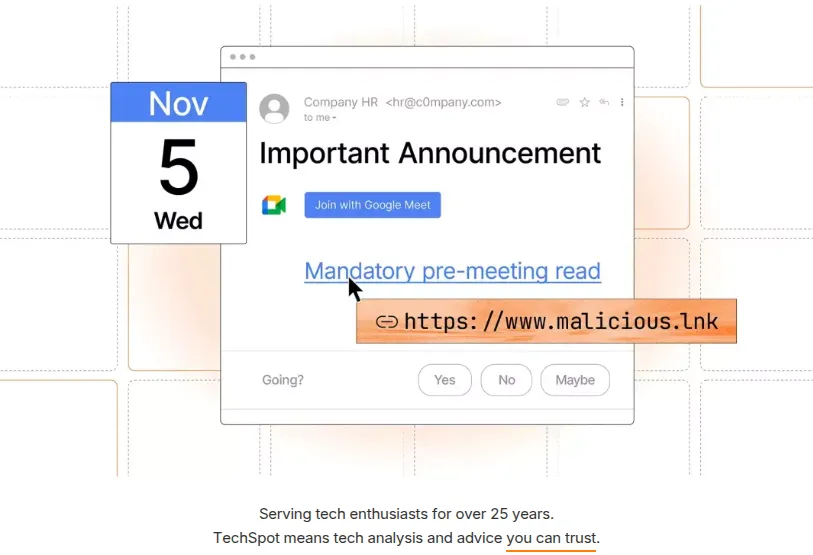
一、ICS钓鱼:技术原理拆解
这种攻击的专业名称是ICS钓鱼(ICS Phishing),其核心技术载体是ICS文件格式。ICS是iCalendar的缩写,是一种用于交换日历数据的开放标准格式,被Google Calendar、Microsoft 365、Apple Calendar等主流日历服务广泛支持。
攻击者的操作流程如下:
第一步:构造恶意ICS文件。
攻击者使用开源工具或自行编写的脚本,生成一个包含恶意链接的.ics文件。这个文件在技术层面就是一个文本文件,遵循RFC 5545标准定义的日历事件格式,其中嵌入一个指向钓鱼网站的URL。
第二步:双通道投递。
攻击者将这个ICS文件同时通过邮件和日历服务两种渠道发送给目标用户。邮件通道用于”刷存在感”——即使用户忽略了邮件,日历通道会确保邀请最终出现在用户的日程列表中。
第三步:诱导点击。
当用户在日历中查看邀请时,看到的是一条看似正常的会议记录。如果邀请中附带了付款发票或二维码等元素,用户更容易产生”这是重要事务”的判断,进而点击链接。
第四步:钓鱼页面接管。
点击链接后,用户被重定向到一个高度仿真的钓鱼网站。这些页面通常模仿Microsoft、Google、PayPal等知名品牌的登录界面,视觉上与原站几乎无法区分。用户在页面上输入的账号密码或信用卡信息,直接被攻击者截获。
二、为什么邮件过滤器抓不住它?
这是ICS钓鱼最具威胁性的技术特征。主流邮件安全网关(如Microsoft Defender for Office 365、Google Safe Browsing)对邮件附件和链接有成熟的检测机制,能够识别已知的钓鱼域名和恶意文件特征。但日历邀请走的是另一条技术通道。
Google Calendar和Microsoft 365处理日历邀请的协议是CalDAV和Microsoft Graph API,与SMTP邮件协议完全独立。一条日历邀请即使被邮件垃圾过滤器标记为垃圾邮件并拦截,它仍然可以通过日历同步协议直接推送到用户的日历客户端中。
更关键的是,许多用户和企业IT管理员对日历服务的安全配置关注不足。Microsoft 365默认允许来自外部的日历邀请自动添加到用户的日历中,Google Calendar也默认显示邮件中嵌入的日历事件。这意味着攻击者不需要绕过任何安全网关,只需要知道目标用户的邮箱地址,就能把钓鱼邀请“塞”进对方的日程表。
三、数据背后的趋势
Sublime的研究数据显示,ICS钓鱼事件在2026年5月至9月期间增长了约33000%。具体来看,从5月到6月,攻击量每月翻倍或翻三倍;此后增速进一步加快,每月增长超过1000%。
这种指数级增长的背后有几个驱动因素:
成本低廉。生成ICS文件的工具几乎零成本,攻击者可以批量自动化发送,单条攻击的经济成本远低于传统的鱼叉式钓鱼邮件。
检测滞后。安全厂商的威胁情报库主要针对已知的钓鱼域名和恶意附件签名进行更新。而ICS文件作为标准的日历数据格式,本身不包含恶意代码,传统杀毒软件不会对其内容进行深度解析。钓鱼链接的域名通常是临时注册的短域名,生命周期极短,在安全厂商完成封禁之前,攻击已经完成。
信任偏差。用户对日历服务的信任度普遍高于对邮件的信任度。人们习惯性地认为日历邀请来自同事或合作伙伴,因此警惕性较低。这种心理弱点被攻击者精准利用。
四、防御策略:从技术到习惯
面对ICS钓鱼,单一的防御手段效果有限,需要技术配置和用户意识相结合。
(一)企业IT层面的防护措施
收紧日历邀请接受策略。在Microsoft 365中,管理员可以通过Exchange Online PowerShell命令将日历处理模式从“自动接受”改为“自动拒绝”或“手动处理”,这样外部发来的日历邀请不会自动出现在用户日历中,而是需要用户手动确认。
启用日历附件扫描。确保企业邮箱的邮件安全网关启用了日历附件(.ics文件)的扫描功能,对ICS文件中的URL进行恶意链接检测。
部署CalDAV访问控制。对CalDAV协议启用身份验证和IP白名单,限制外部源直接通过日历协议发送邀请。
(二)个人用户的安全习惯
对陌生邀请保持警惕。任何来自未知发件人的日历邀请,无论标题多么紧急或诱人,都不应直接点击其中的链接。正确的做法是删除邀请并将其标记为垃圾邮件。
不要回复可疑邀请。安全专家特别指出,即使是为了“拒绝”邀请而回复消息,也可能向攻击者传递一个危险信号——你的邮箱地址是活跃的,值得继续被钓鱼攻击。
验证来源。如果日历邀请看起来来自认识的同事或合作伙伴,应通过短信、电话或其他独立通信渠道确认邀请的真实性,而不是在日历邀请本身进行回复。
检查URL目的地。点击任何链接前,将鼠标悬停在链接上(或在移动端长按链接),查看实际跳转的域名是否与官方域名一致。钓鱼网站常用域名混淆技巧,如用“micr0soft.com”(数字0代替字母o)来模仿正版域名。
五、结语
网络钓鱼攻击的演进方向始终遵循同一个逻辑:找到安全防护的薄弱环节,利用人类的信任习惯进行突破。邮件过滤器越来越智能,攻击者就转向日历通道;日历通道被加强防护,攻击者就寻找下一个缺口。ICS钓鱼的出现不是安全产品的失败,而是提醒我们:安全是一个持续对抗的过程。技术手段可以提供多层防护,但最终防线仍然是每个用户面对陌生信息时的那一瞬间判断。
作者:芦笛、张鑫 中国互联网络信息中心
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
