摘要:在企业远程办公、第三方系统对接场景中,内网穿透被广泛使用。很多运维为快速上线直接做整站映射,造成管理后台、调试接口、大模型管理接口暴露至公网。本文从企业实战角度,分享网关 URL 路径访问控制最佳实践,业务无需代码改造,在网关拦截非法访问,降低内网被扫描探测的安全风险。
背景
企业数字化过程中,经常会遇到内外网互通需求:异地员工访问内部业务、分支机构 API 对接、小程序后端回调、私有化大模型对外提供推理服务等,内网穿透是非常常见的实现手段。
实际运维工作中,为了缩短交付周期,不少工程师直接将内网端口整站映射对外发布。业务接口可以正常访问,但同端口下全部 URL 路由会一并暴露在互联网,带来不容忽视的安全隐患。
整站映射带来的企业安全风险
整站映射会将端口下所有路由对外开放,不仅仅是业务需要对外提供的接口,还包含:
- 系统管理后台路径
/admin、/system - API 调试文档 Swagger
- 监控指标接口
/metrics - 私有化大模型管理接口,模型列表、权重拉取接口
互联网上存在大量自动化扫描探测工具,获取公网域名后,会批量枚举各类敏感路径。
运维常见误区:即便业务返回 401、404 鉴权拒绝,也不等于安全。探测流量已经穿过隧道到达内网业务进程,会占用服务器连接资源,存在被爆破、信息泄露的风险。
对于存量老旧业务,修改业务代码增加接口访问控制,改造成本高、周期长;额外部署 Nginx 专门处理公网路径过滤,又需要维护一套独立反向代理,提升运维复杂度。
此时,网关 URL 路径访问控制(路由白名单),是一套高性价比防护思路:以 HTTPS 隧道为维度管控 URL 访问,非授权路径直接在边缘网关拦截,恶意流量不会进入内网,原有业务无需做代码改造。
什么是网关路径访问控制
路径访问控制,是基于 URL 的访问控制策略,支持精确路径匹配,同时支持前缀通配匹配,例如/api/v1/*。
执行逻辑:
✅ 在允许列表内的 URL 路径:请求正常转发至内网业务服务
❌ 不在允许列表的 URL 路径:网关直接拒绝访问,请求不会抵达内网服务
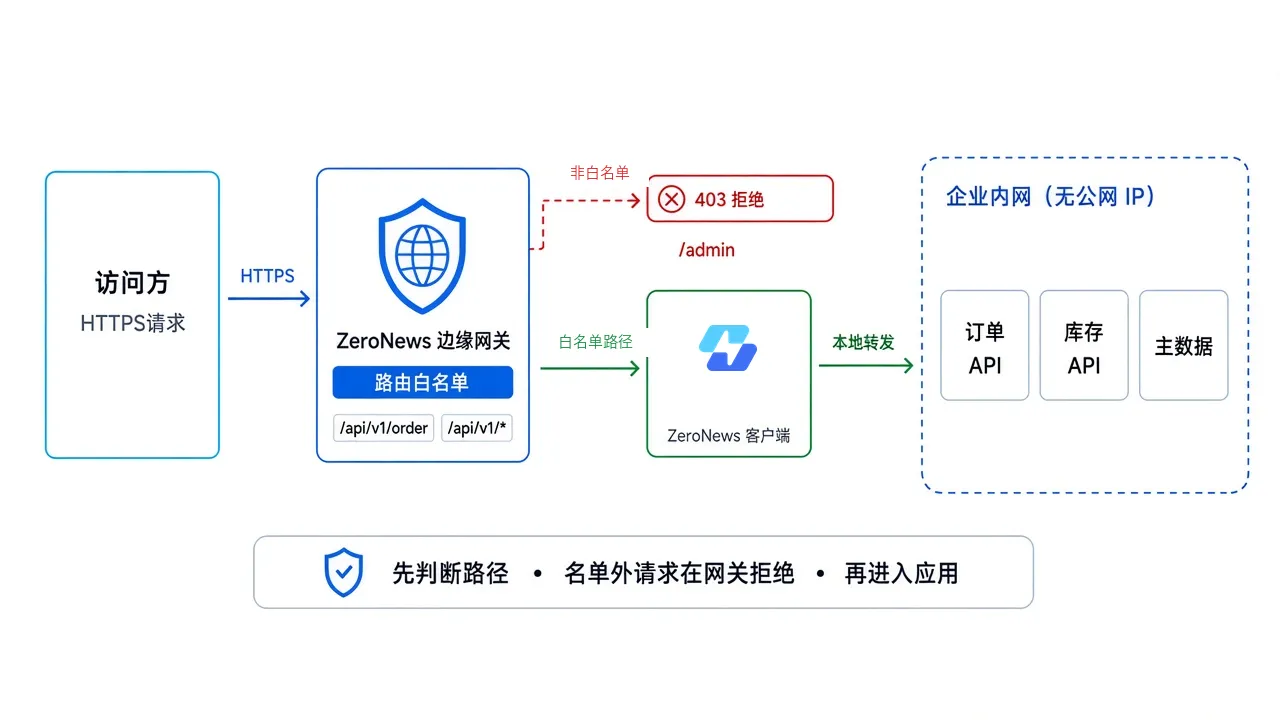
适用业务前提:仅需要对外开放少量固定接口,例如业务 API、AI 推理接口、Webhook 回调接口。实施前需要完整梳理对外暴露的全部接口清单。
企业落地路径访问控制的核心收益
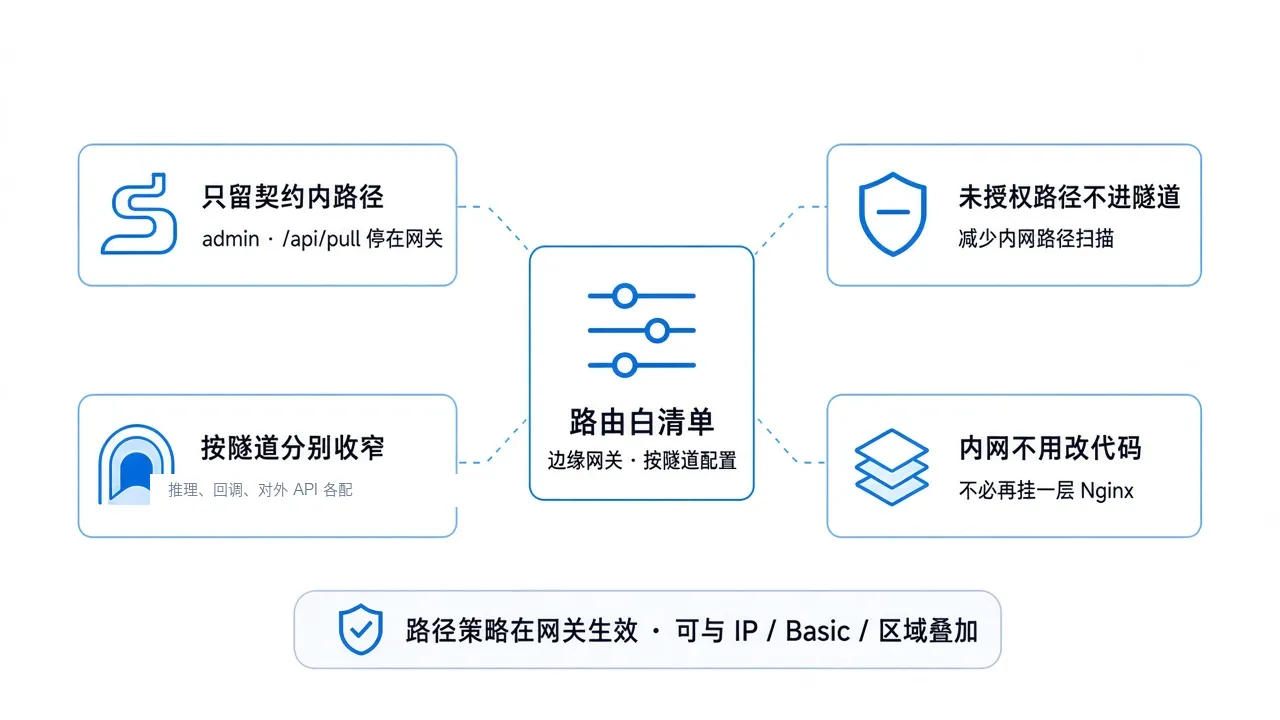
- 收缩公网攻击面,仅开放业务契约接口
内网完整保留管理后台、调试页面,公网仅放行业务真实调用的 URL。针对管理类路径的扫描请求直接拦截在网关,无法触达内网业务。 - 恶意流量隔离于外网,减轻内网服务器负载
区别于流量进入内网后再返回拒绝码的防护模式,拦截发生在边缘网关,减少内网遭受大规模路径扫描。系统日志可以清晰区分网关策略拦截与业务报错,便于安全事件排查。 - 多隧道差异化权限,适配企业复杂业务架构
不同业务可以创建独立 HTTPS 隧道,配置不同访问策略:
- 研发调试隧道:可开放调试类接口
- 生产对外隧道:严格收紧访问路径
- Webhook 回调隧道:仅放行回调地址
关闭隧道即可一键回收全部对外访问权限。
- 存量业务零代码改造,降低改造成本
老旧业务、私有化大模型、自研系统,不需要修改业务代码,无需变更原有监听端口。全部访问策略在网关控制台配置,不用在内网服务器维护额外 Nginx 代理配置。 - 支持多安全策略叠加,构建纵深防护体系
路径访问控制解决 “哪些 URL 可以被访问”,可以和其他安全能力组合使用:
- IP 访问控制:限制访问来源 IP 地址
- 网关身份鉴权:增加访问身份校验
- 地域访问限制:限制访问来源区域
五大企业典型业务落地场景
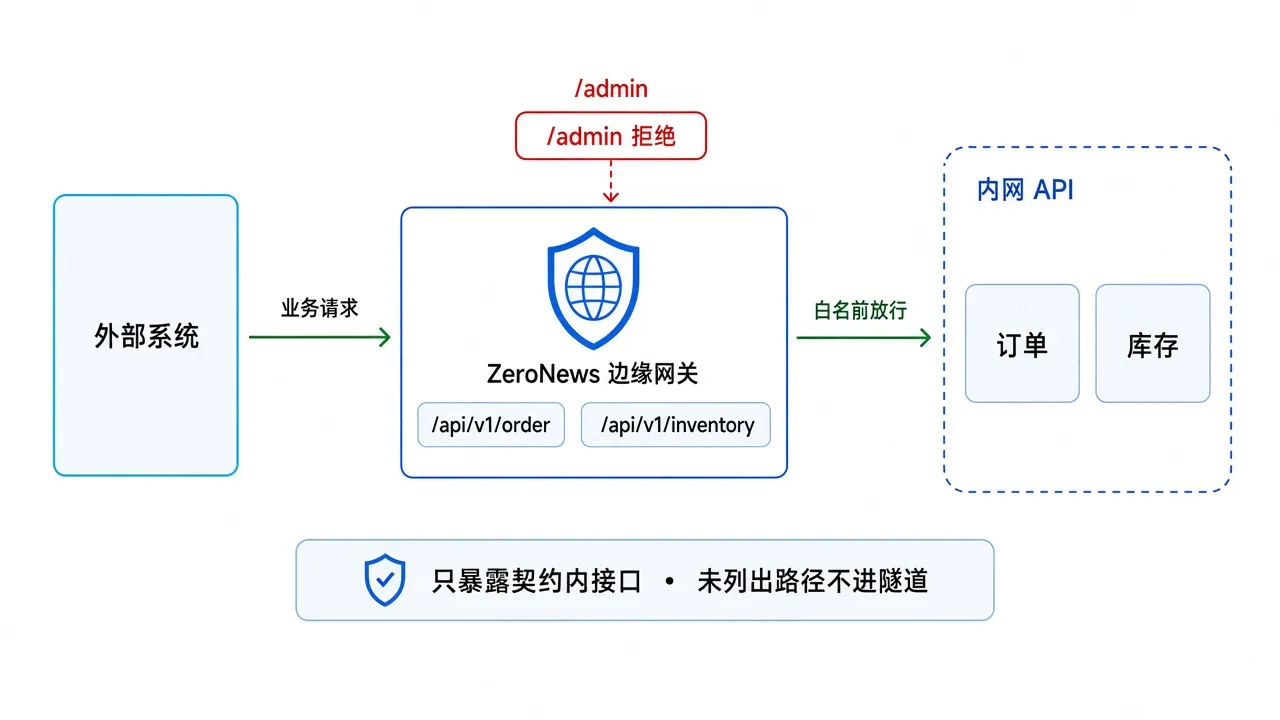
场景 1:内网 API 对外,轻量化实现接口访问管控
企业内部订单、库存、主数据 API,需要向分支机构、外部合作系统开放。
直接整站映射会连带暴露内部管理接口。配置路径访问控制,仅放行业务约定接口,其余路径网关拦截。内网服务无需改造,安全完成跨系统业务对接。
场景 2:私有化大模型对外,仅开放推理能力
企业内部部署 Ollama、vLLM 等大模型,业务只需要对外提供对话、向量嵌入能力,不需要对外开放模型管理能力。
- 放行:
/v1/chat/completions、/v1/embeddings - 拦截:
/api/tags、/api/pull、/api/delete
最佳实践:将研发调试隧道和对外生产隧道做隔离,生产环境最大限度收紧权限,避免模型信息、权重泄露。
场景 3:小程序后端 API,应对分散客户端出口 IP
小程序用户网络出口 IP 十分分散,IP 访问控制很难作为主要防护手段。
通过路径访问控制放行登录、订单等业务接口,拦截/admin、接口文档、监控指标页面。管理后台尽量不生成公网隧道;端口无法拆分时,路径访问控制作为隔离管理面的关键屏障。
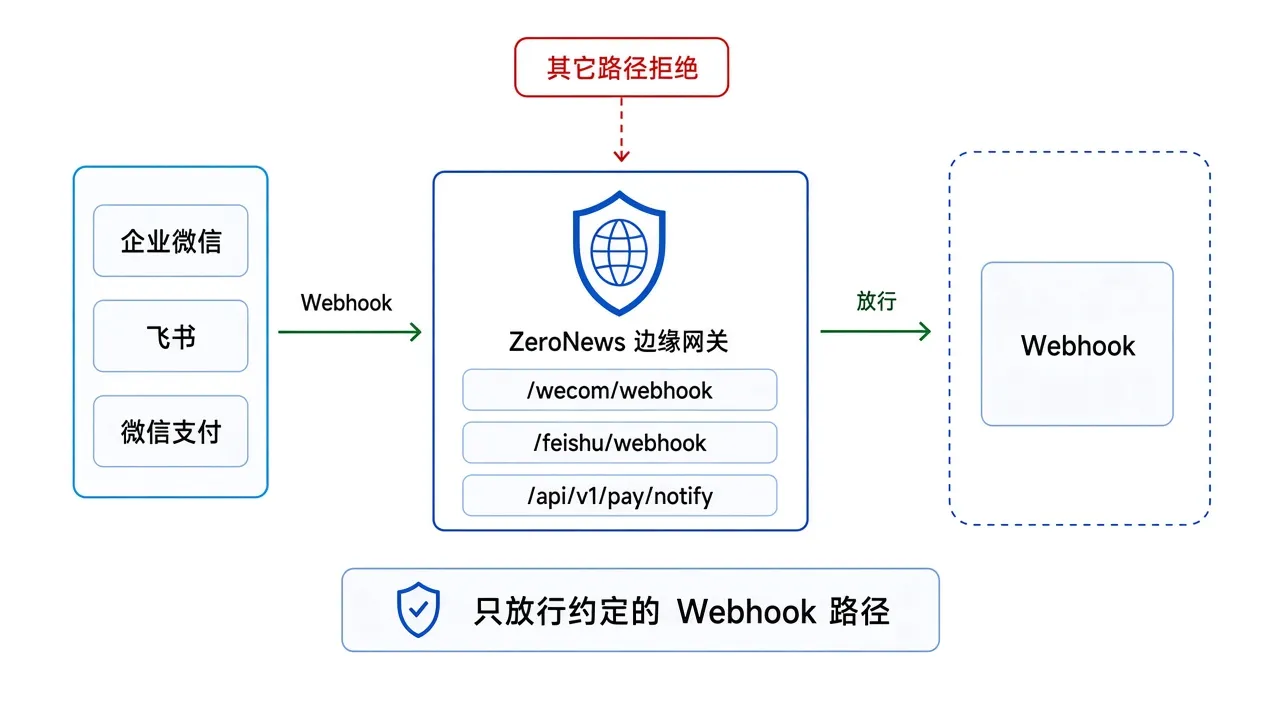
场景 4:Webhook 与支付回调场景,只放行回调路径
企业微信、飞书、支付平台只会请求固定回调 URL。隧道仅放行回调路径,联调阶段可以临时开启健康检查接口。
避免回调域名被当做全站访问入口;业务层依靠签名校验,网关层路径访问控制承担第一道安全防护。
场景 5:外协厂商、分支机构对接,隔离内外接口
外协、集成商通常只需要调用报工、同步少数接口。
为合作方分配独立隧道,配置路径访问控制,叠加 IP 访问控制、Token 鉴权;内部管理 API 完全不对外映射。合作方网络出口变更,仅更新安全策略,不需要重新发布整套业务。
通用配置思路
注:不同网关产品操作界面存在差异,以下为通用逻辑思路,不特指某一款产品。
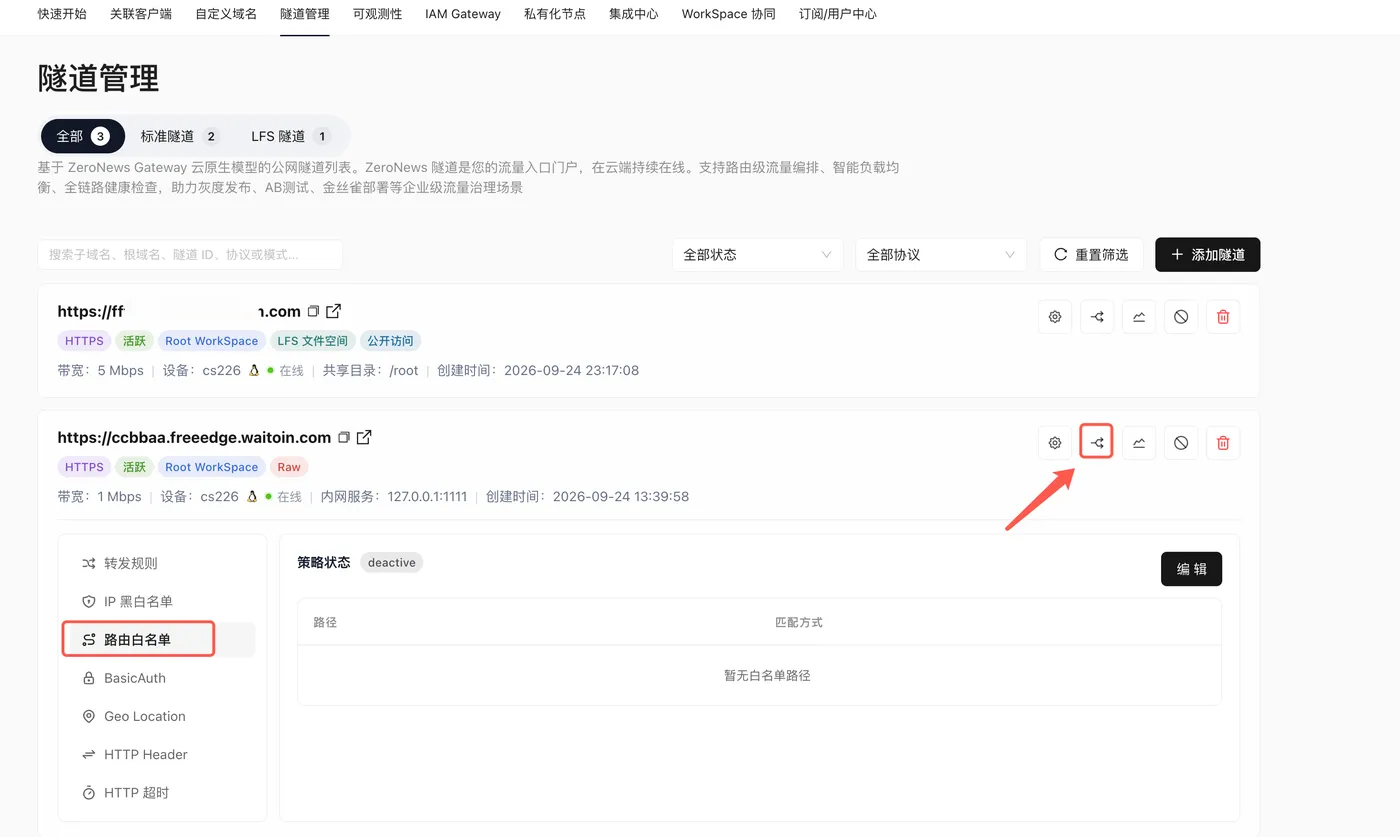
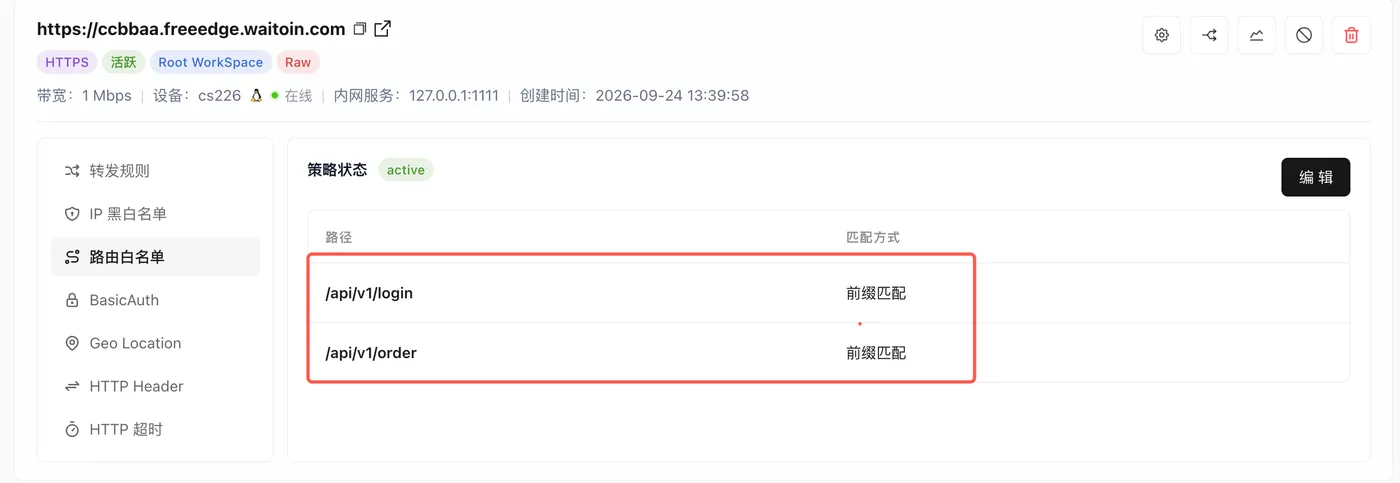
- 在 ZeroNews控制台隧道管理页面,选中对外的 HTTPS 隧道,打开流量策略面板;
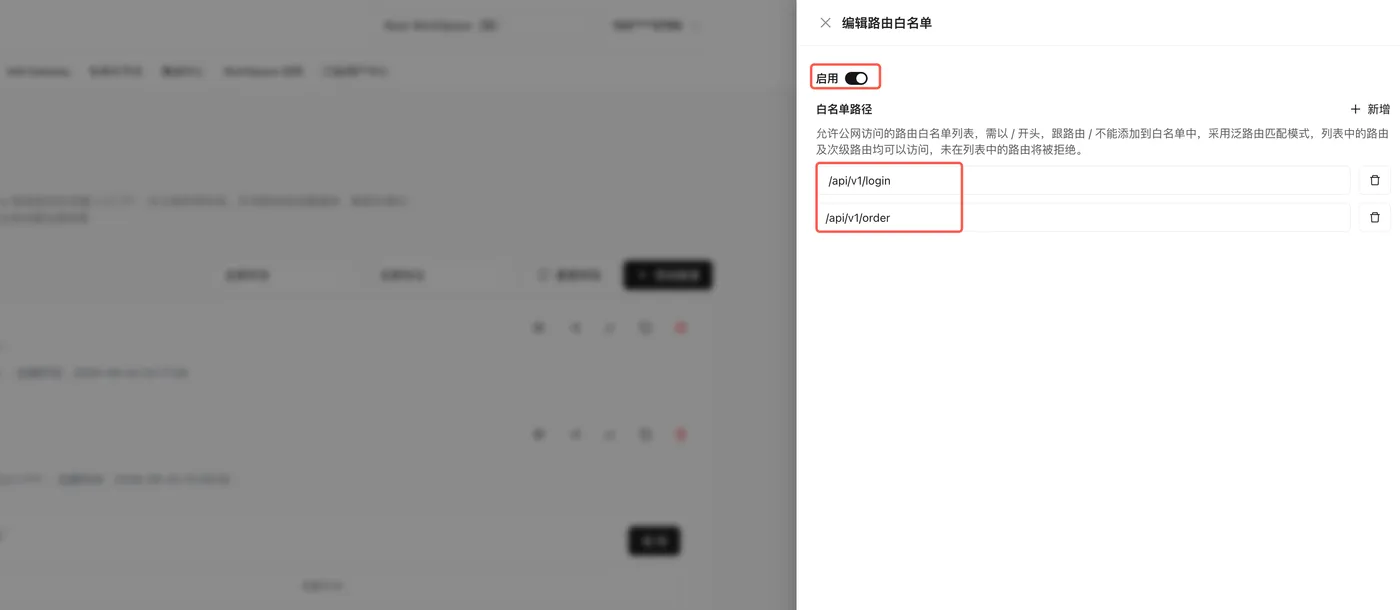
- 启用 URL 路径访问控制功能;
- 录入公网允许访问的 URL 路径,支持前缀通配匹配;
- 保存配置,策略在边缘网关即时生效。
⚠️重要风险提示:开启路径访问控制之后,只有列表内路径允许访问,上线前务必完整梳理全部业务接口,避免正常业务被误拦截。
总结
内网穿透本质只解决网络连通能力,本身不自带安全防护。生产环境直接整站映射对外,属于高风险操作。
网关路径访问控制,能够将公网暴露范围收缩至业务真正对外开放的接口,扫描探测流量拦截在网关,不进入企业内网。
同时要明确,该能力只是安全防护体系其中一环。企业生产业务上线,还需要配套身份认证、访问日志留存、异常告警机制,构建完整的纵深安全防护。