
从上海徐汇4.9万组账号案说起,拆解黑产"注册机+代理IP池"的每一步,以及你怎么在IP层拦住它。
2026年9月,上海徐汇区法院判了一个典型案子:黑灰产团伙用"全能注册机"接入代理IP池,批量注册4.9万组《原神》《崩坏:星穹铁道》游戏账号,非法获取14.5万余条公民个人信息,涉案80万元。主犯被判三年十个月。
这个案子的核心手法——代理IP池+注册机+自动滑块——让传统的单IP频次规则基本失效。下面逐层拆解这条链路和对应的防御方法。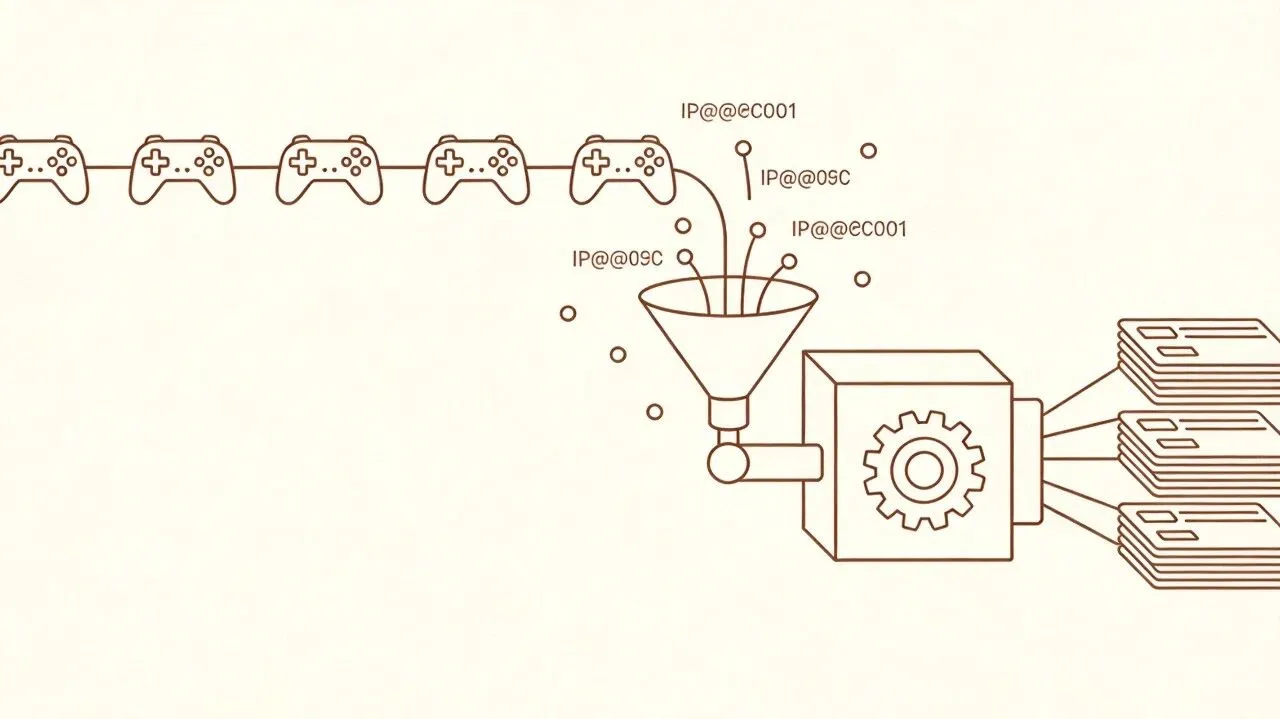
0 1
账号工厂的链路:代理池是怎么喂注册机的
该案作案流程很标准:从QQ群复制个人信息 → 导入注册机 → 接入代理IP池 → 自动模拟滑块 → 批量注册 → 脚本养号 → 电商出售。法院认定了两个独立犯罪行为。
关键在于代理IP池的构成,不同类型IP的风控难度差别很大:
数据中心/IDC代理: 成本最低,IP归属特征明显,最容易被标记
普通HTTP/SOCKS代理: 基础隐藏,但IP属性不变
秒拨IP: 按会话或分钟级换出口,专门拉长黑名单更新周期
住宅中转: 借运营商ASN出口,归属地正常但行为异常——最难识别
注册机把这些出口IP轮流绑定到模拟器、云手机、群控脚本上,单IP频次被大幅摊薄。传统"同IP注册次数"规则形同虚设。
0 2
传统风控为什么拦不住
传统风控默认"一个IP对应一个真实用户",但黑产是"一批IP对应一批设备"。住宅中转让归属地看起来正常,秒拨让黑名单追不上,模拟器轮换让设备指纹重复度降低。
注册机识别必须把IP风险识别、网段聚集、行为序列并列来做,而不是用单一黑白名单。
0 3
基于IP风险识别的代理池检测方法
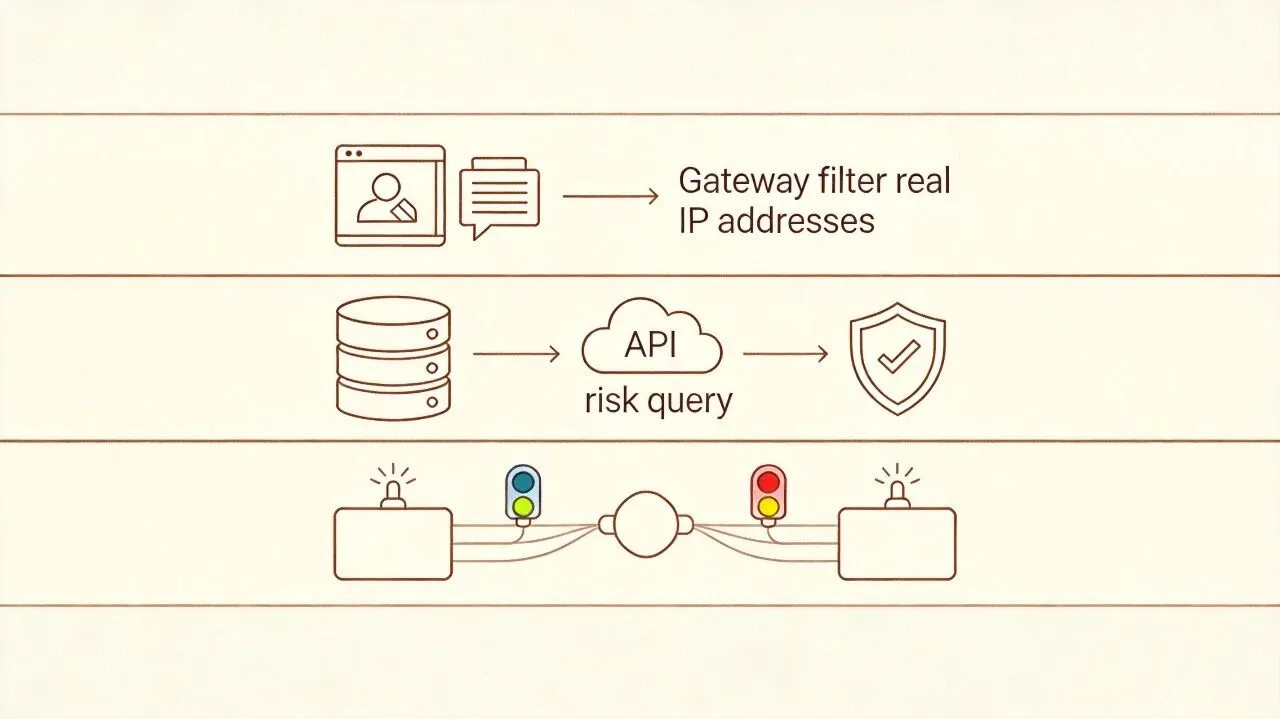
在注册入口拿到真实出口IP后(先过滤伪造的X-Forwarded-For等转发头),用IP代理检测工具做五件事——
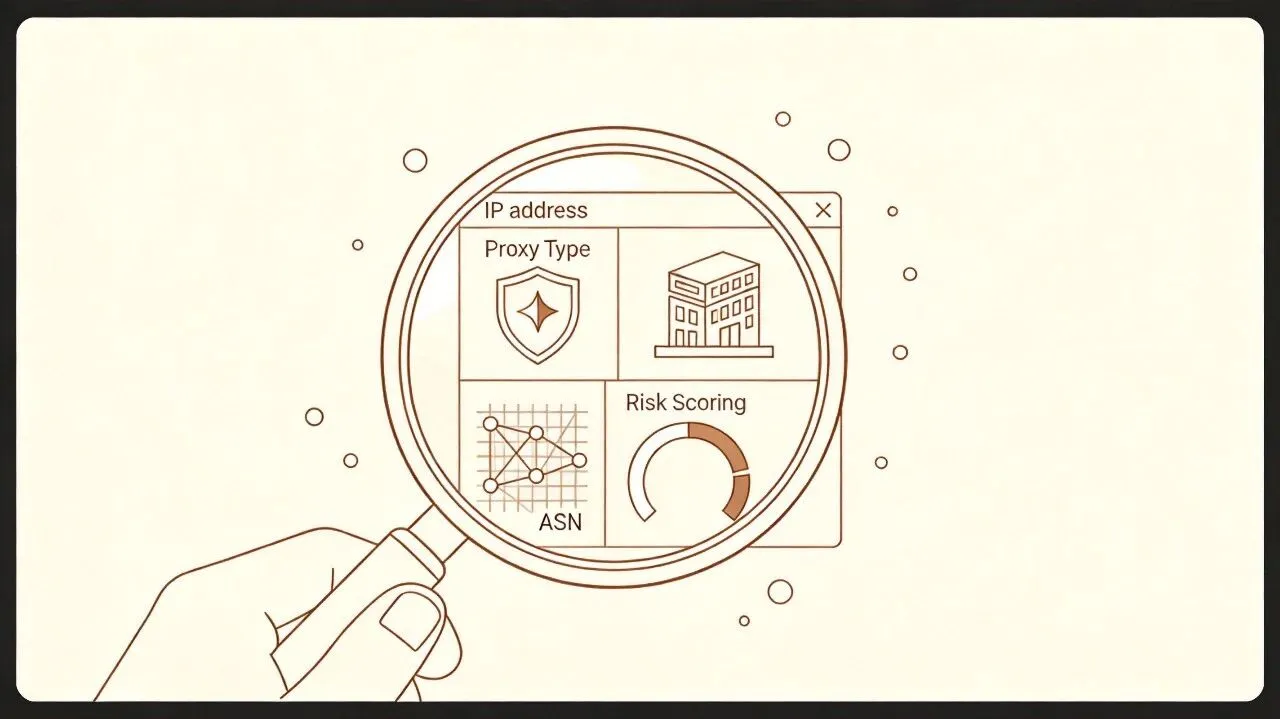
①代理类型判定: 区分普通代理、VPN、Tor、秒拨、住宅中转
②网络类型判定: 区分数据中心、住宅、移动、企业
③ASN与ISP归属: 判断来自云厂商、IDC、运营商还是企业专线
④同网段/同ASN聚集分析: 按/24或业务粒度统计新注册数、代理占比、机房占比
⑤双栈覆盖: IPv4与IPv6都返回代理类型、ASN和风险分
游戏开发方可接入IP查询API与IP离线库,在注册环节获取代理类型、机房/IDC标签、ASN、IPv4/IPv6双栈属性及0-100风险分,用于注册前筛查与网段回溯。
0 4
处置分层:按风险等级比一刀切更稳
高风险——拒绝或强验证
单IP命中Tor/开放代理、机房非白名单、秒拨高分 → 拒绝注册或强制短信+滑块+设备复核
中风险——网段级限流
同/24新注册超阈值且数据中心占比高 → 网段/ASN级限流+人工抽检
低风险——放行+打标签
住宅低风险、ASN属正常运营商、无聚集 → 放行但打标签,登录阶段继续监测
白名单——单独建
企业/校园/运营商CGNAT白名单单独维护,避免正常集中注册被误杀
0 5
工具选型:离线库主查+在线API补查
面对游戏开服的高并发注册,建议采用"离线库主查+在线API补查"的双模防御架构。离线库部署在内网,本地查代理类型、机房IDC、ASN、风险分,避免外网延迟和出网合规风险;在线API适合新代理、未知IPv6补查。
接入流程:风控网关取真实出口IP → 离线库返回代理类型、机房/ASN、双栈风险分 → 规则引擎按单IP、/24网段、ASN三层累计计数 → 命中阈值触发验证码、限流或拒绝。
FAQ
Q:注册机脚本流量怎么用IP层识别?
IP层先查代理类型和机房标签,再按单IP、/24网段、同ASN三层统计注册计数和设备重合度;命中代理池或同网段集中出号的请求,统一转入验证码、限流或人工复核。
Q:如何判断注册IP是住宅宽带还是机房代理?
住宅宽带归属运营商ASN且使用类型为非数据中心;机房代理归云厂商或IDC的ASN,标注为数据中心。若使用类型显示住宅但代理标记为中转或风险分偏高,应按住宅代理处置,不能只看归属地。
Q:同网段批量注册聚集怎么做IP风险识别?
可将IP离线库部署在内网,按单IP、/24网段、同ASN聚合新注册数、代理占比、设备重合度;当同网段或同ASN集中出号且机房比例高时,自动触发网段级限流与人工盘点。
Q:自动滑块过风控,IP检测还有用吗?
有用。滑块被模拟通过,IP层仍可提供代理类型、秒拨概率、机房ASN和风险评分等多维证据,形成IP与行为的双重防线。
IP地址是网络通信中不可伪造的物理锚点——每个请求从哪里来、是真人还是打金工作室,IP层都能给出最直接的信号。多维信号融合起来,才能既防住住宅中转,也不漏新秒拨,更不误伤企业云办公。

