企业怎么选IP代理检测工具?从离线部署到风险画像的5个硬指标

简介: 传统黑名单与属地查询已难防住宅中转、秒拨IP。真正可落地的代理检测需四维一体:精准识别代理类型(VPN/Tor/Proxy)、判断ASN/ISP归属、动态风险评分(0-100)、支持离线部署,缺一不可。

核心发现

传统黑名单和单一属地查询已经挡不住住宅中转和秒拨IP了。能串进生产风控的代理检测,需要同时具备代理类型识别、ASN归属判断、动态风险评分和离线部署能力。

一、代理检测到底在检测什么

一个请求到达你的服务器,你只看到一串IP。但这串IP背后,可能藏着完全不同的网络身份。账号令牌像登机牌,证明"谁在办理";IP网络属性像出发通道,证明"从哪类网络进来"。

今天的黑产混用VPN、住宅中转、Tor节点和秒拨IP,每次请求都来自不同地方。传统黑名单更新速度远追不上代理轮换,住宅中转IP用的又是真实家庭宽带出口,ASN和ISP归属看起来完全正常——单查属地根本发现不了。
6a1f74209ad5477bb09eafb331996321~tplv-jv50ctfexx-compress-v2_q90.jpeg

成熟方案会把检测拆成多个维度交叉验证:

  • 代理类型识别(VPN/Tor/Proxy)- 必要
  • ASN/ISP归属判断- 必要
  • 动态风险评分(0-100)- 必要
  • 秒拨/真人概率- 加分项

只看代理标记会误伤企业出口;只看归属地,住宅中转ASN正常但实际用于批量操作;只看黑名单,新代理节点查不到。每个维度单独都不够,交叉验证才能闭环。

二、主流工具横向对比

市面上的工具定位各不相同——有的只给地理和ASN,有的只识别匿名类型,有的偏欺诈分,有的只做历史举报。选型要拆开看,比谁在你的核心场景里给出够用的字段。
c6a9fa1b3e4b479b9dea64ccfdacd53a~tplv-jv50ctfexx-compress-v2_q90.jpeg

检测维度 IP数据云 MaxMind IPinfo AbuseIPDB
离线库 ✅ 私有化日更 ✅ MMDB(代理库另购) ❌ ❌
高并发 P99<1ms,250万+ QPS 延迟低,受限于MMDB 受免费额度限制 严格限速
场景画像 20+细分场景 基础场景 仅基础归属 无
真人/秒拨 ✅ 双维度 ❌ ❌ ❌
误报控制 低,ASN白名单 较高,需自维护 高,仅看归属 不适用

最关键的差异在离线部署。注册、登录、交易这类高频链路,每次请求都要查,在线API有延迟和成本瓶颈。注册、登录、交易这类高频链路,每次请求都要查,在线API有延迟和成本瓶颈。

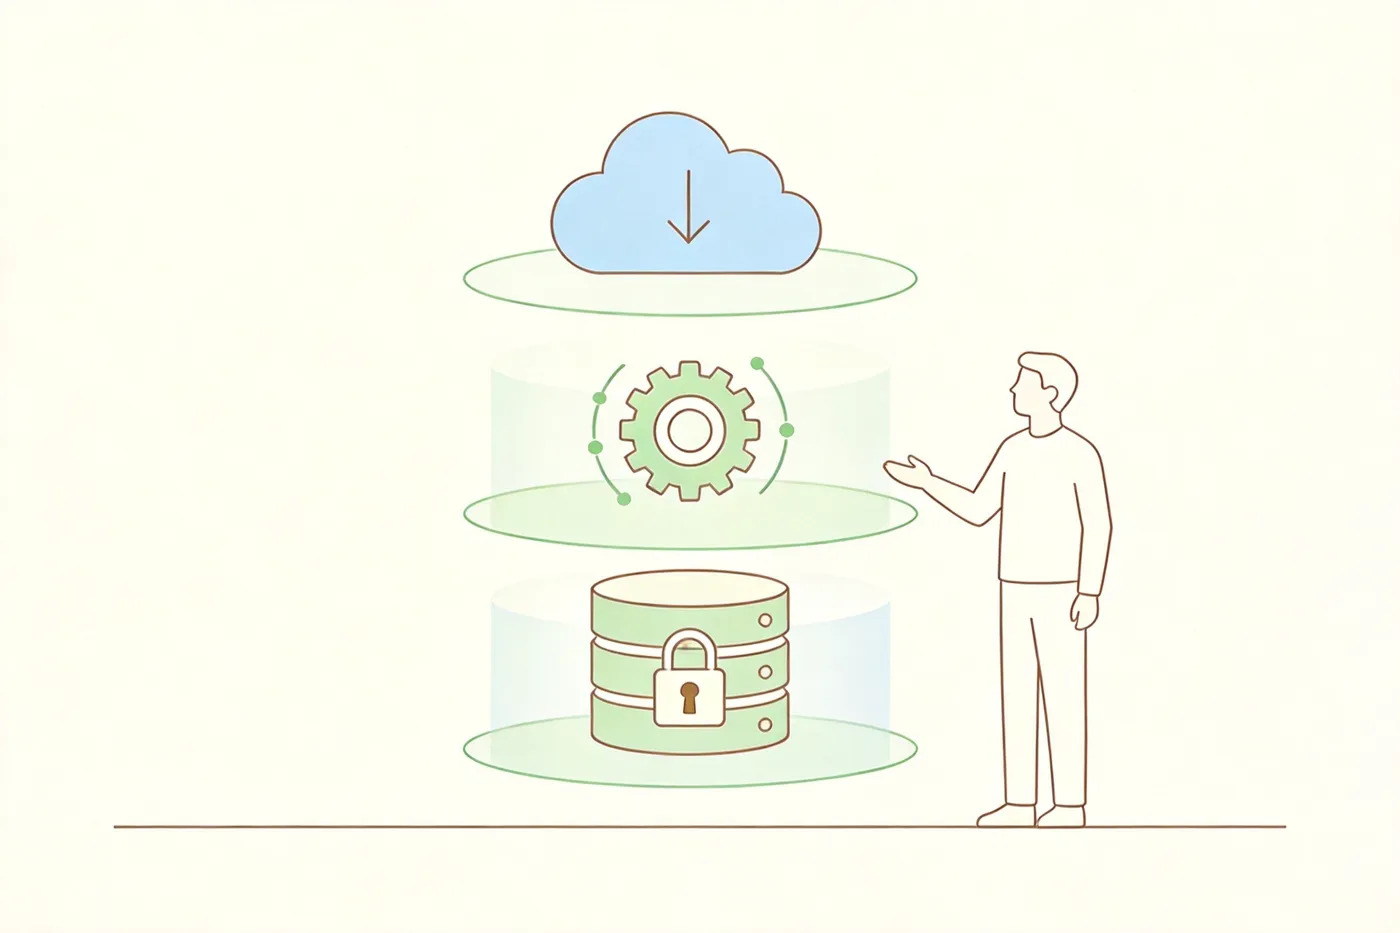
三、落地三层架构
cabe623ff35d49419fb530a6eccec82c~tplv-jv50ctfexx-compress-v2_q90.jpeg

1.接入层 · 取真实出口IP

在网关/Nginx处获取真实TCP/UDP出口IP,过滤伪造的XFF头。

2.主查层 · 离线库+在线API双模

高频核心用离线库,新IP补情报用在线API。

3.决策层 · 分级规则

数据中心非白名单→降权,VPN/Tor/高风险→拒绝,住宅中转但秒拨/真人异常→二次验证,全量留审计日志。

四、接入建议与常见误区

先定场景再选工具:国内核心链路用离线库主查+在线API补情报;规则至少输出is_proxy、proxy_type、asn、usage_type、risk_score五项,别只用一个总分拦。企业出口和合作IDC先建ASN白名单,减少误伤,每次判定存日志便于审计。

五个误区:把VPN一律封禁、把机房IP等同恶意、用单家总分替代多信号、把属地当真人位置、用静态黑名单代替行为风险。

常见问题 FAQ

Q1:不同工具给出的代理检测结果不一致怎么办?

先核对维度差异。各工具擅长的维度不同,如果proxy_type一致但风险分不同,差异在评分样本和阈值。把多源结果映射为统一字段,再按ASN白名单、网络类型、代理类型、risk_score融合判断,不盲信单家。

Q2:住宅中转和普通家庭IP怎么区分?

住宅中转出口ASN可能属运营商、归属正常,但proxy标记、秒拨概率、真人概率会异常。仅查属地不够,需同时看proxy_type、mb_rate、real、risk_score。usage_type显示住宅但proxy命中+秒拨概率高+真人概率低,结合请求频率判断,必要时转二次验证。

选型结论

代理检测的核心差异不在"能不能识别代理",而在"识别到什么粒度"。能区分类型还是只给是否、能输出风险分还是只有黑白名单、能离线部署还是只能在线查——这决定了检测是停在"情报参考",还是能串进生产链路做实时决策。

相关文章
|
3月前
|
JSON 运维 网络协议
好用的IP地址查询工具有哪些?2026年主流IP查询工具盘点与场景选型
IP定位结果因数据源差异常不一致,本文按“场景→推荐→验收标准”三步法,帮你1小时内完成选型:临时查询用IP66等免费工具,批量运营选MaxMind/IP2Location,生产风控首选IP数据云(99%城市精度、私有化部署、20+维风险画像)。
|
4月前
|
数据挖掘 API 数据中心
游戏工作室多开怎么防?IP离线库识别同一网段批量账号
游戏工作室防多开,难点不在设备伪装(如改IMEI),而在识别“假分散、真同源”——账号看似独立,实则共享同一出口IP、数据中心段或ASN。IP离线库通过`is_datacenter`、`asn`、`is_proxy`等维度毫秒画像,精准捕获网络层聚集性,误判率<0.5%,是风控源头可信锚点。(239字)
|
6月前
|
缓存 监控 网络协议
通过IP地址查询判断网络风险,有哪些具体指标和判断方法?
本文详解IP风险评估三大核心维度:基础属性(如net_type、地理位置)、行为特征(频率、IP段聚集性)与历史信誉(risk_score、threat_tags),结合离线库毫秒查询与动态阈值策略,提供可落地的分级风控方案,有效识别代理、秒拨及云主机恶意流量。
通过IP地址查询判断网络风险,有哪些具体指标和判断方法?
|
7月前
|
运维 安全 网络安全
游戏开服遭遇DDoS后,如何通过IP数据定位攻击来源?
游戏DDoS溯源关键在分析ASN而非单个IP。通过批量查询攻击IP归属,锁定流量来自“抗投诉机房”或肉鸡池,快速形成攻击画像,为拦截和应急提供方向。
游戏开服遭遇DDoS后,如何通过IP数据定位攻击来源?
安全 定位技术 API
5177 1
|
25天前
|
人工智能
基线告警一声不响,事故照样在发生:指标掉了该怎么查的四步
我拿自己公众号的一次流量断崖,把生产上排查指标异常的四步走了一遍。第三步有个陷阱我当场踩了:量出基线只能判断数字异不异常,判断不了有没有事发生。
|
1月前
|
运维 网络安全 定位技术
游戏服务器被DDoS怎么办?从攻击IP到ASN/地理位置的溯源实战
游戏开服遭DDoS突袭,万级IP攻击下,传统封禁失效。本文详解IP查询在溯源中的核心价值:通过ASN、地域、网络类型、风险评分等关键字段,5秒内聚合分析数万IP,精准定位攻击源头(如某云厂商),实现秒级响应与合规处置。
|
2月前
|
弹性计算 网络协议 Linux
部署在阿里云上的风控系统,如何识别住宅代理IP?三层信号评估框架
本文为阿里云ECS风控系统提供住宅代理IP识别选型指南,提出“网络层-指纹层-行为层”三层信号评估框架。基于行业数据,78%恶意住宅代理可绕过传统黑名单,而该框架实现96%拦截率、0.4%误拦率,支持毫秒级IP风险画像(net_type/proxy_type/risk_score),助力企业从被动防御迈向主动实时风控。(239字)
|
25天前
|
人工智能 供应链 算法
解决服装电商货不对板问题:高保真AI换装技术落地实践
该文介绍工业级高保真AI换装技术:基于物理仿真与三级细节保留机制,精准还原面料质感、版型结构与工艺细节,从源头解决服装电商“货不对板”顽疾,降低退货率、提升用户信任与复购,推动行业迈向高质量精细化运营。
|
25天前
|
人工智能 自然语言处理 算法
五金工厂做GEO为什么要先改产品分类?从SKU目录到AI可读语义树的实战复盘
五金工厂做GEO,首步不是发文章,而是重构产品分类:摒弃“OEM/Custom”等模糊标签,按真实产品实体(如CNC轴件、冲压支架)建立语义清晰的分类体系,再关联材料、工艺、应用场景,让AI与海外买家真正看懂“你造什么、怎么造、用在哪”。
83 0