如何查看员工聊天记录?开了存档却查不到的坑

简介: 某医疗器械代理公司为防飞单,年付3万元开通企微会话存档,却因需自建解密系统、仅覆盖企微、无法监管私人微信,致60万订单流失、90万客户蒸发。本文剖析“服务端存档”与“终端管控”两条审计路径,指出精准选型须先厘清风险场景。

一家医疗器械区域代理公司,30 名销售同时用企微和私人微信对接医院采购。

负责人为防飞单,开通了企微会话存档——服务版约 900 元/账号/年,一年授权费小三万。

可销售跟客户没少打语音谈单,想连语音通话一起录下来,还得升级企业版,1800 元一个账号一年,授权费直接翻倍。

本以为这下聊天记录全留底,真出事调出来就能追责。
image.png

结果踩了坑。

企业微信只给一串数据接口,后台根本看不到任何聊天内容。

想自己开发一套系统,外包报价二十多万、常年还得养人维护,对一家代理公司根本不划算。

更关键的是,会话存档只覆盖企业微信这一个软件,销售用个人微信飞单,一概管不到。

这些代价,要到来年续约季才彻底显形。

一名销售把某三甲医院的年度采购标底,通过个人微信透给了竞品。

公司投标出局,这一单代理佣金损失约 60 万,还丢了该院次年续约。

另一名资深销售离职时,用个人微信带走 800 多个医院联系人,撬走两个重点科室,公司连一份能追责的记录都拿不出来,那批客户次年产出折算超 90 万蒸发。

想调企微存档当证据,却因配置没打通、接口没接好,关键时刻拉不出记录,追责彻底无门。

聊天记录审计的两条技术路线

想"看到员工聊天记录",本质是两个问题:覆盖全不全、能不能即时查。技术上对应两条路线。

路线一:服务端合规存档。

企微、飞书自带的会话存档走这条路。

付费按人头收、要员工知情同意、只覆盖本平台、还要企业自建解密系统才能看内容。

优点是合规清晰,缺点是覆盖窄、落地成本高、查起来慢。
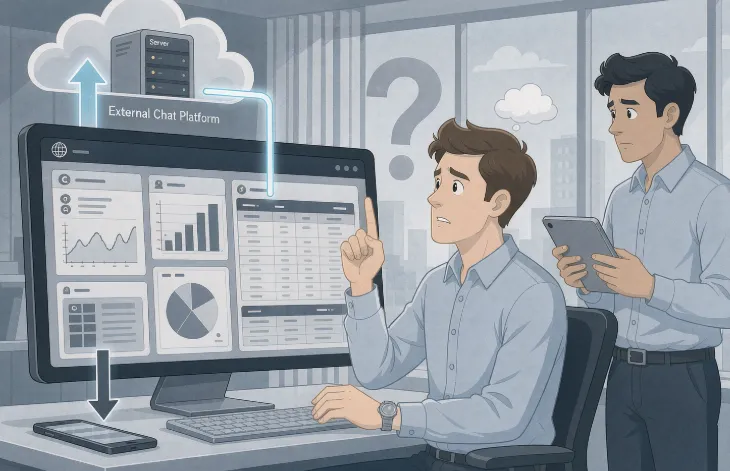
image.png

开了存档却"查不到",卡在第三步:企业微信只把密文吐给接口,明文得企业自己解密落库。一套最小化流程如下:

# 企微会话存档:拉密文 -> 企业私钥解密 -> 解析落库(概念示意)
def fetch_and_decrypt(msg_id, priv_key):
    raw = wecom_audit.get_msg(msg_id)   # 1) 拉取密文,后台默认不可读
    txt = rsa_decrypt(raw, priv_key)    # 2) 用企业私钥 RSA 解密
    chat = parse_protobuf(txt)          # 3) 解析 protobuf 结构化
    store.append(chat)                  # 4) 落自家库才能检索 / 告警
    return chat
# 不做 2~4,存档就只是一串调不出来的接口密文

路线二:本地终端管控。

在员工工作电脑侧,对企微、个人微信、QQ 做窗口抓取,把明文对话截图直接纳入审计。

覆盖多端,装端即查,敏感词实时预警。

技术细节上,桌面端 IM 还原靠 minifilter 或窗口 Hook 抓取明文与界面;

敏感词引擎实时匹配,出现"返点""私单""转给我"这类词当场告警:

# 实时敏感词引擎匹配(概念示意)
(返点|私单|底价|转给我|个人付|走私账|竞品名)
# 命中 -> 弹窗告警 + 推送管理员

桌面端做 IM 还原有两条技术路径:窗口 Hook 抓取明文与界面,实现快但怕客户端改版;minifilter / 协议层解析更稳定,但要处理各 IM 的私有协议。工程上常两者互补——关键通道用协议层、长尾用 Hook 兜底。

两条路线逻辑不同:一个交了钱还得自己开发才能看见,一个在终端侧当天就能查。
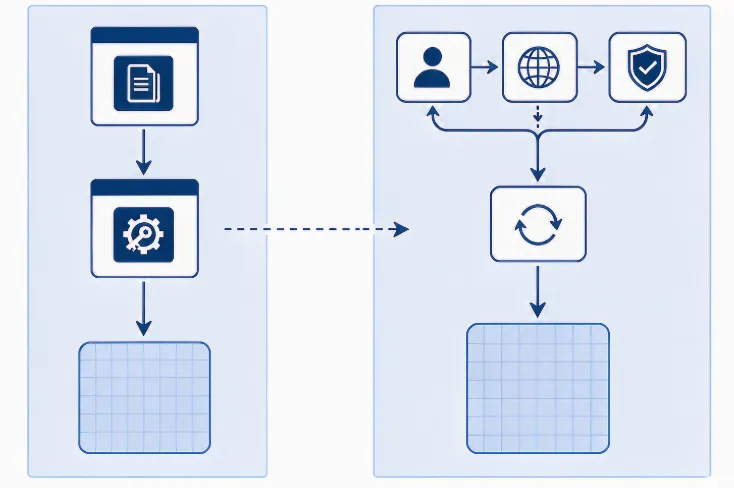
image.png

选型前先想清要防哪类风险

聊天记录审计的前提是知情同意和最小必要——只在工作终端、只针对工作相关风险。

如果核心风险是"销售用个人微信飞单",那只看企微存档等于漏了最大的口子。

先想清楚要覆盖哪些通道、查证的时效要求,再决定走服务端还是终端侧,比盲目开通存档更关键。

责编:安企神小赵
相关文章
|
2月前
|
数据可视化 数据安全/隐私保护
企业微信会话存档怎么开通?开通动作之后还有三件事
会话存档不是“一键开通”就能查记录,而是需完成三步:企业资质认证与版本选择、管理员配置(范围/来源/公钥)、员工及客户知情确认。开通后还需自主对接接口、保管私钥、建设查询系统。数据仅覆盖开通后的企业账号会话,私人渠道需终端审计补全。
553 0
|
2月前
|
存储 监控 应用服务中间件
会话存档到底存了什么:一次技术拆解
本文详解企业IM(如企微、钉钉)会话存档机制:它是由平台服务端合规留存的加密消息数据,覆盖单聊/群聊的文本、图片、语音、事件等,仅限企业账号范围。对比终端监控,存档更合规、覆盖更准,但需企业自建解密、存储与权限管理体系,防范私钥泄露、越权访问与超期留存风险。
842 0
|
2月前
|
数据采集 人工智能 运维
AI 搜索引擎优化内容创作:怎么写更容易被大模型检索引用
本文解析AI搜索时代的内容优化新范式——GEO(生成式引擎优化):强调实体统一、结构化切片、事实可核验、多信源协同,摒弃关键词堆砌与营销话术,助力内容被大模型精准检索并纳入生成答案。
319 0
|
22天前
|
存储 安全 Linux
零基础也能轻松上手!2026阿里云服务器购买全流程教程:账号注册、配置选型、实例部署一站式详解
本篇教程将手把手带你完成从零开始购买‌阿里云服务器‌的全流程,涵盖账号注册、产品选型、配置下单、实例初始化等每一个关键环节。只要跟着操作,哪怕你完全没有任何服务器经验,也能轻松拥有一台属于自己的‌阿里云服务器‌。
171 5
|
25天前
|
机器人 BI API
企业做RPA+AI,模型、机器人和流程平台怎么搭配?
企业推进RPA+AI常陷入“堆工具”误区:模型、机器人、流程平台各自为政,却未真正协同。关键不在产品先进与否,而在能力分工——大模型解“看不懂”,RPA解“做不动”,流程平台解“管不住”。真正要搭配的不是三个系统,而是三种能力:理解、执行与治理。落地应先拆流程、再配能力,让三者嵌入同一条可追溯、可运营的业务链路。(239字)
|
13天前
|
缓存 弹性计算 网络协议
KKCE 400多节点:香港服务器、网站测速、Ping检测把它做成“网页性能实测与优化验证平台”
本文提出一套可复现的网页性能实测方法论:用香港服务器作中立测速节点,通过 `curl -w` 拆解 DNS、TCP、TLS、TTFB 等六段耗时,验证压缩、缓存、HTTP/2/3、TLS 1.3 等优化的真实效果,结合多地点对照与基线比对,让性能优化从“凭感觉”走向“有数据”。
91 0
|
2月前
|
人工智能 监控 API
阿里云千问大模型完全免费使用攻略,从网页版到API,一文搞懂实操全教程
当下大模型应用已经深入文案写作、代码开发、文档解析、数据分析等各类场景,很多新手在体验大模型时,担心高额调用费用,不敢尝试API开发接入。阿里云千问大模型提供网页端免费对话体验,同时百炼平台为新用户发放免费Token额度,开发者可以在不产生任何费用的前提下,测试Qwen全系列模型,无论是普通用户日常聊天、文档阅读,还是开发者开发应用、调试Agent框架,都可以借助免费资源完成学习、原型验证。本文完整覆盖网页端免费使用、百炼平台开通、免费额度申领、API密钥创建、多语言API调用实操,同时讲解额度查看、免费耗尽自动停服配置、额度消耗规则,附带大量可直接复制的代码命令,教你全程零成本使用千问,并且
2093 1
|
25天前
|
人工智能 安全 算法
内鬼比黑客更可怕:信息防泄密软件怎么堵住自己人
近期两起泄密案警示:离职员工带走硬件资料、研发人员泄露核心配方,致企业损失千万。真相是——80%泄密源于内部人员!本文剖析内鬼作案手法(离职拷贝、在职倒卖),详解防泄密软件如何从文件加密、外发审批、物理出口三端堵漏,并强调权限管控+审计留痕+水印追溯的合规闭环,助企业守住核心资产。
118 0
|
28天前
|
安全 定位技术 网络安全
计算机终端保密检查系统:定期查体比出事再查管用
该系统解决终端保密“平时不查、出事才翻”的痛点,通过定期自动检查违规软件、资产漏洞、异常外联、上网外设四类风险,实现隐患早发现、提醒到人、记录可溯。变被动救火为主动体检,筑牢日常保密防线。
141 0
|
30天前
|
安全 数据安全/隐私保护
防止通过共享、截屏、录屏等方式泄密:文件没出电脑门,屏幕却先漏了
本文详解企业防泄密新思路:不止锁U盘、加密文件,更要堵住屏幕截录、共享拖拽等“隐形出口”。通过分级禁截屏、动态水印、共享自动加密等手段,实现屏幕、共享、打印全链路防护,并强调按岗施策、分步落地,让安全真正管住风险又不伤效率。
119 0

热门文章

最新文章