关于防范利用非主流二级域名进行钓鱼攻击的风险提示

简介: 近期,黑产利用小众域名批量生成高仿钓鱼网站(如mb-google-chrome.***),通过SEO投毒霸占搜索前列,伪装Chrome等软件下载站,捆绑“银狐”木马。公众应“三看”识破:一看生僻后缀,二看冗余前缀,三看官方渠道。

近期,公共互联网反网络钓鱼工作组接到相关部门的网络安全预警,一种利用特定子域名后缀进行仿冒的网络钓鱼攻击事件呈高发态势。虽然主管部门与反钓鱼工作组已启动专项处置,但攻击手法不断翻新,仍需广大网民提高警惕,学会甄别“李鬼”网站。
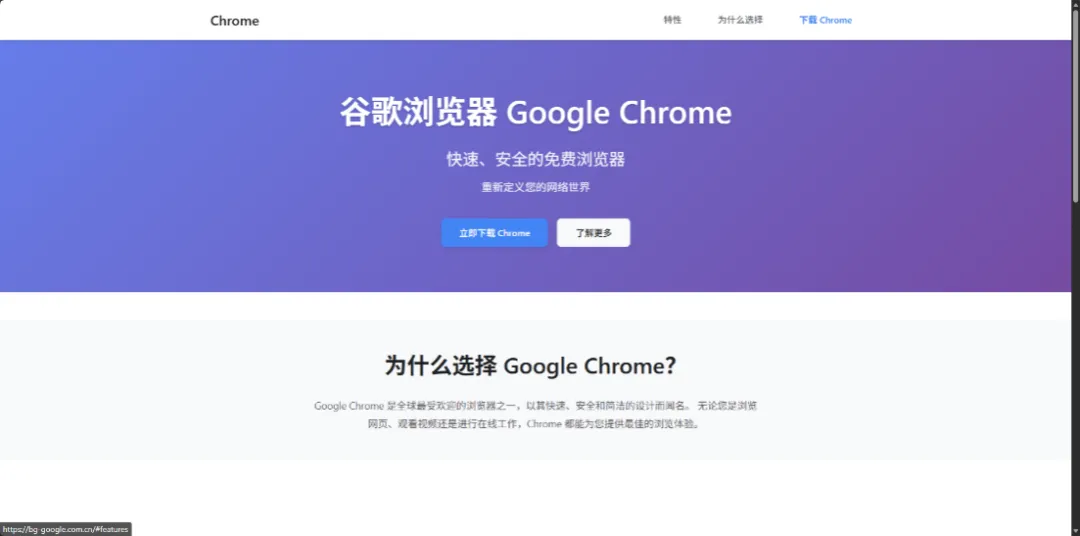
伪装成Chrome下载的钓鱼网站

一、事件背景:隐蔽的“批量生成”攻击

近期,网络安全监测发现,黑产团伙利用某些二级域名后缀的批量注册特性,实施大规模的网络钓鱼。这些团伙通过算法自动生成海量的高仿真钓鱼子域名(例如:mb-google-chrome.***),专门伪装成正规软件下载站,通过技术手段霸占搜索引擎结果前列,诱导用户上当。

二、攻击手法解析:SEO投毒+银狐木马

此次攻击的主要目标是诱导用户下载被篡改的软件安装包,其技术路径如下:

诱饵投放(SEO投毒):黑产利用搜索引擎优化(SEO)技术进行“投毒”。通过技术手段,让这些伪装的钓鱼网站霸占搜索引擎结果的前列(特别是“推广”或靠前的自然排名),伪装成正规的软件下载站。

目标锁定:攻击者重点关注高频软件,如Chrome浏览器、WPS Office等。用户在搜索这些关键词时,极易被诱导点击。

恶意捆绑(银狐木马):用户如果误信并点击下载,实际上下载的是捆绑了“银狐”远控木马的恶意程序。

危害后果:一旦中招,黑客即可远程控制受害者的电脑。这不仅会导致个人隐私、账号密码被盗取,甚至可能利用受害设备作为跳板,发起更广泛的网络攻击。

三、公众防范指南:三看识破“李鬼”

为了规避风险,除了依赖官方的封堵措施外,公众需掌握以下核心识别技巧:

一看后缀(识别生僻域名):警惕小众或其他非主流后缀结尾的网站。正规软件官网通常使用规范的国家顶级域名或通用顶级域名。

二看前缀(警惕冗余字符):警惕域名前缀过长、结构复杂的网站,如以 mb-、kn- 等开头,或包含大量连字符的域名。正规官网域名通常简洁、易记,符合品牌名称。

三看渠道(坚守官方入口):下载软件时,务必通过官方应用商店或直接在浏览器输入已知的、正确的官网地址访问。切勿轻信搜索引擎结果中所谓的“高速下载”、“官方下载”等诱导性按钮,这些往往是钓鱼网站的陷阱。

作者:芦笛 中国互联网络信息中心
目录
相关文章
|
4月前
|
人工智能 运维 安全
OAuth 设备代码钓鱼产业化攻击机理与全域闭环防御体系研究
本文聚焦2026年快速蔓延的OAuth 2.0设备代码钓鱼攻击,剖析Tycoon2FA等PhaaS平台如何利用微软官方/devicelogin域名绕过MFA与传统检测。提出“协议管控—行为审计—终端预警—分层培训”四层闭环防御框架,并配套Graph审计脚本、邮件识别工具及前端预警JS,为企业提供可落地的云身份安全治理范式。(239字)
152 1
|
4月前
|
机器学习/深度学习 监控 安全
滥用物流订单追踪应用的回拨式钓鱼攻击检测技术研究
本文针对电商物流场景中规避传统检测的“回拨钓鱼”(TOAD)攻击,提出PhishTrackDetect多特征集成检测框架。该框架融合文本语义、欺诈手机号、APP诱导行为三维特征,首创基于预测误差排序的动态加权机制,在两组独立数据集上加权F值达0.981,显著优于现有方案,并提供可复现Python代码,支撑云端、终端、管理三层闭环防御。(239字)
144 1
|
4月前
|
存储 运维 安全
Cloudflare 代理托管 AWS 仿中间人钓鱼攻击技术与防御研究
本文深度剖析2026年高发的Cloudflare托管AWS中间人钓鱼(AiTM)攻击:攻击者滥用Pages、Workers、Tunnel免费服务,依托可信域名、Turnstile人机验证和多层跳转逃避检测,窃取IAM凭据与MFA验证码。文章复现全链路攻击,提出融合邮件、网络、终端、云平台的四层分层防御架构,并提供可落地的KQL狩猎脚本、前端检测代码及AWS审计规则。(239字)
484 1
|
4月前
|
机器学习/深度学习 存储 安全
邮箱滥用通知类钓鱼邮件及仿 Webmail 登录页面检测技术研究
本文针对“Mailbox Abuse Notice”仿Webmail钓鱼攻击,提出PhishMailDetect多特征联动检测框架:融合邮件文本、URL域名、页面表单三层26维特征,创新采用基于验证误差的排序加权集成机制,F1值达0.982,显著优于传统方案,并提供完整可复现Python代码与闭环防御体系。(239字)
224 1
|
4月前
|
人工智能 运维 监控
2026 年中小企业多维网络威胁演化与分层防御体系研究
卡巴斯基2026中小企业威胁报告揭示:仿AI木马攻击激增5倍,攻击者滥用Calendly、Google等可信平台实施多层跳转钓鱼;暗网中小企业初始访问资源占比超50%,常被用作供应链跳板。报告首创四层轻量化纵深防御体系,配套可落地KQL狩猎代码,助力中小微企业低成本应对热点化网络威胁。(239字)
161 0
|
4月前
|
运维 JavaScript 安全
酒店行业 Photo ZIP 定向钓鱼攻击与 Node.js 持久植入威胁深度研究
本文深度剖析2026年针对酒店文旅行业的“Photo ZIP”定向钓鱼攻击:攻击者利用Calendly认证洗钱发送多语种投诉诱饵,通过LNK伪装图片、七轮PowerShell混淆、.NET动态编译及Node.js用户目录植入,结合双注册表循环持久化与非标端口C2通信,实现长期驻留与窃密。研究基于MITRE ATT&CK完成全链路映射,提出邮件过滤、进程行为检测、注册表审计、网络拦截四层分层防御体系,并提供可落地的狩猎规则与处置流程。(240字)
220 0
|
4月前
|
存储 SQL 安全
证券行业数据保护为什么不能只看“客户信息”,还要覆盖交易数据、策略模型和分析资料
证券行业数据保护远不止客户资料加密,而是覆盖终端行为、交易系统、投研分析与合规审计的动态闭环。Ping32 以“数据使用态控制”为核心,将加密、权限、审批、留痕嵌入业务流,在保障交易效率前提下实现全链路、一致性的终端级防护。(239字)
|
4月前
|
人工智能 运维 监控
想让 AI 排障靠谱,先把运维数据理清楚
大模型进入运维场景后,很多团队发现效果并不稳定。问题往往不在模型本身,而在日志、指标、链路数据长期缺少治理。数据不干净、关系不清楚、上下文缺失,AI 很难真正理解一次故障。
|
7月前
|
机器学习/深度学习 人工智能 数据中心
大模型时代的底牌:深度解密英伟达全架构GPU指令集、带宽与物理封锁
本文深度解析英伟达全系GPU在大模型时代的定位与价值:从Blackwell(RTX 50/B200)到Pascal(1080 Ti/P40),横跨六大架构,聚焦算力、显存、NVLink、指令集四大维度,揭秘“刀法”逻辑与极客实战策略,堪称本地LLM硬件选型终极指南。(239字)
1935 6
|
4月前
|
人工智能 监控 安全
阿里云千问大模型入门到精通:Qwen3.7系列能力、计费与落地实战详解
千问,官方名称通义千问,代号Qwen,是阿里云完全自主研发的全栈大模型家族,并非单一模型,而是覆盖纯文本、代码、图像、音频、视频、行业垂直场景的完整模型产品矩阵,统一依托阿里云百炼大模型服务平台对外提供能力调用、微调、智能体开发、知识库构建、应用部署等全链路服务。2026年主力迭代版本为Qwen3.7系列,相比前代产品大幅强化长上下文、自主智能体执行、多模态统一推理三大核心能力,原生适配国内中文语境、办公流程、企业业务规范,同时兼容国际主流接口标准,可无缝对接各类AI编程工具、智能体框架、业务系统。
3094 1

热门文章

最新文章