数据加密与防泄密系统如何协同建设:为什么只做其中一个通常不够

简介: 企业数据安全常陷于“只加密”或“只防泄密”的单点困境:加密保文件离手后安全,却控不住使用中泄露;DLP管流转过程,却无法约束流出后的数据。Ping64创新融合二者,以敏感识别为起点,打通加密保护、行为控制、审批审计,构建闭环协同治理体系,实现静态防护与动态管控一体化。

企业做数据安全建设时,常常会在两个方向之间摇摆:一类方案强调文件加密,另一类方案强调防泄密和 DLP。表面上看,两者都和“保护数据”有关,但在实际落地中,它们解决的是不同阶段的问题。加密更关注文件离手后的可读性问题,防泄密更关注文件流转过程中的识别、控制和审计问题。Ping64 这类产品真正要解决的,不是让企业二选一,而是把两种能力组织成一套协同系统。image.png
为什么只做加密通常不够

如果企业只做文件加密,那么文件在磁盘上和离开环境后确实更安全,但一旦授权用户在受控终端中正常打开文件,内容仍然可能通过复制、截图、打印、上传和外发被带走。也就是说,加密解决的是“存储期和离手后”的静态问题,并不会自动覆盖“使用期”的动态风险。

这就是很多企业上线加密后仍然担心内部泄露的原因。文件虽然是密文落地,但只要明文在用户使用过程中暴露出来,就仍然需要额外的行为控制。

为什么只做防泄密也不够

反过来,如果企业只做 DLP 或外发控制,系统可以识别敏感内容、阻断部分高风险通道、记录用户行为,但一旦文件被合法导出、审批放行或在某个旁路通道中流出,文件本身未必还保留保护能力。此时,数据离开企业之后就很难继续保持权限约束。

因此,单纯的防泄密更擅长“看懂流动”,但不一定能确保“流出去之后仍然失效”。这就是为什么很多成熟方案会让 DLP 和加密同时存在。

两者协同的实际逻辑是什么

真正成熟的协同方式,不是把两个系统简单堆在一起,而是让它们在职责上形成闭环:

  • 敏感内容识别负责判断哪些文件值得重点保护
  • 文档加密负责让这些文件离开授权环境后仍不可直接读取
  • 防泄密控制负责限制复制、上传、打印、同步和外发
  • 审批与审计负责记录为何放行、如何流转、之后是否可追溯
def protect_data(file, user, device, action):
    label = classify(file)
    if label in {
   "restricted", "confidential"}:
        ensure_encrypted(file)
    if action in {
   "upload", "print", "usb_copy"} and label == "confidential":
        return RequireApproval("controlled-egress")
    return Audit(action=action, label=label, user=user.id, device=device.id)

这段逻辑表达的核心很直接:先决定哪些数据需要保护,再决定这些数据在流转中如何被控制。

协同建设为什么比单点建设更稳定

企业数据安全项目最怕出现“两张皮”。加密系统只负责落地密文,DLP 系统只负责通道审计,审批系统只负责流程记录,结果每一层都在工作,但没有一层真正形成闭环。协同建设的意义就在于让它们共享同一组数据标签、风险定义和策略边界。

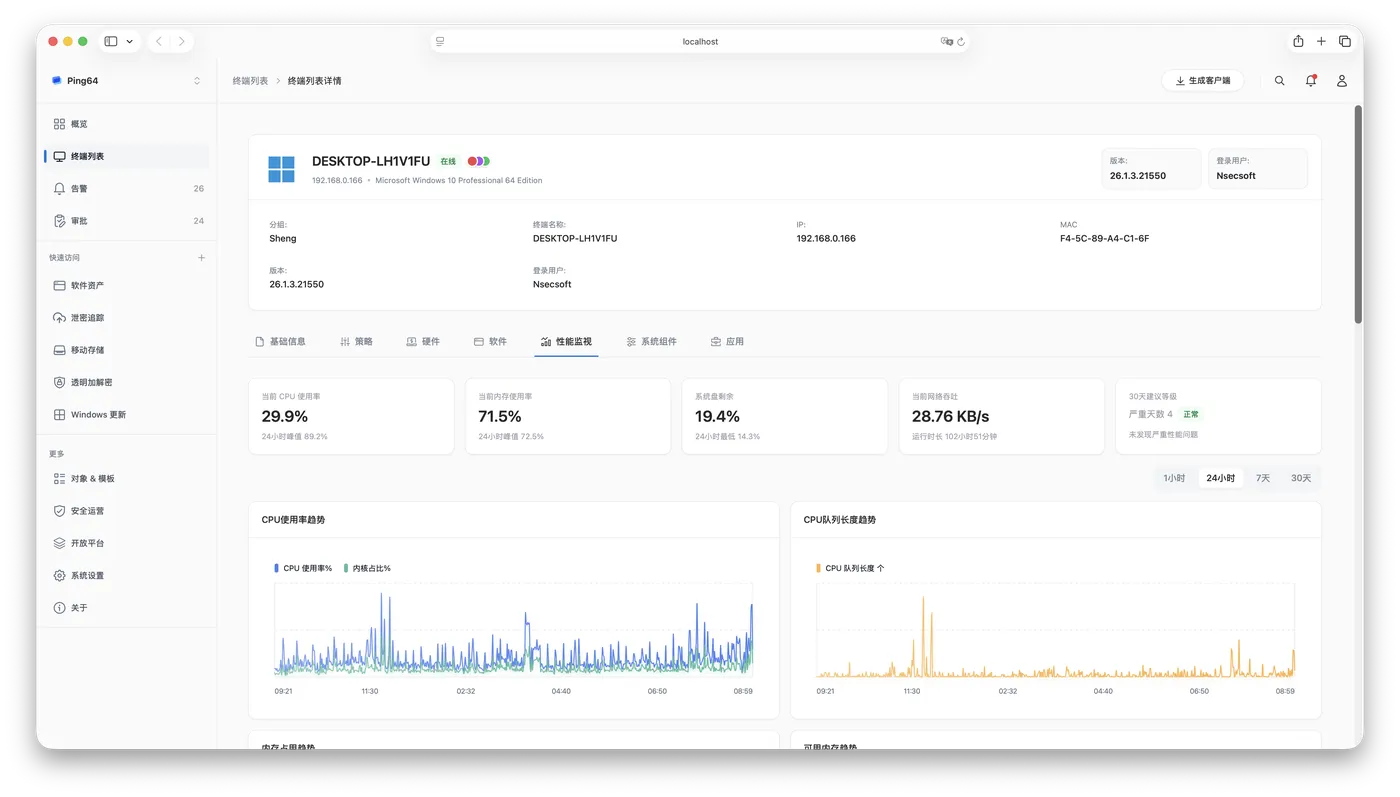
Ping64 这类产品真正要解决的,不是让每个模块单独看起来“有功能”,而是让文档加密、防泄密、终端控制和审计追溯变成一个统一治理面。只有这样,企业才能避免“文件加密了但还能被随意外发”或者“系统拦住了上传却没法保证导出的文件后续安全”这类割裂问题。Ping64-dashboard.png
结语

数据加密和防泄密从来不是替代关系,而是前后衔接的协同关系。前者解决文件离手后的静态保护,后者解决文件流转时的动态控制。只有当敏感识别、加密保护、终端行为控制和审计追溯真正连起来,企业的数据安全建设才会从局部能力变成整体能力。Ping64 在这类场景中的工程意义,恰恰就在于把“加密”和“防泄密”这两个维度真正打通。

相关文章
|
4月前
|
存储 弹性计算 安全
阿里云服务器8核16G配置价格:不同实例原价收费标准,热门实例活动价格与省钱选购指南
阿里云8核16G云服务器收费价格与选购指南:该配置涵盖经济型e、通用算力型u1/u2i/u2a、计算型c9i/c9a等多款实例,原价最低319.68元/月起,活动优惠价最低5,958.52元/年(1年合约)。本文对比了各实例的原价收费标准,同时提供省钱策略,建议根据业务负载选型,并结合长期合约与优惠券实现成本最优。
|
Cloud Native 测试技术 数据安全/隐私保护
云原生之使用Docker部署Teedy轻量级文档管理系统
【5月更文挑战第8天】云原生之使用Docker部署Teedy轻量级文档管理系统
943 2
|
4月前
|
人工智能 自然语言处理 数据处理
《AI智能体时代,OPC中国为什么开始被关注》
AI智能体正重塑行业协作模式,“OPC中国”聚焦“One Person Company”理念,探索AI时代下轻量化组织、个人能力放大与新型职业教育。它倡导以AI Agent、工作流自动化和多智能体协同为核心,培养个体驾驭复杂任务的新能力。(239字)
|
4月前
|
人工智能 运维 安全
本地 AI 终端普及背景下网络安全威胁演化与防御策略研究
本文以2026台北电脑展AI PC产业变革为背景,系统分析本地AI终端带来的新型安全风险,涵盖AI辅助攻击、身份凭证窃取、钓鱼即服务、协议层DoS、容器逃逸等威胁,并提出覆盖权限管控、身份验证、协议加固、人员管理的分层防御体系。(239字)
167 3
|
4月前
|
存储 运维 供应链
反向海淘独立站上云实践:依托云生态提升全球运营能力
反向海淘兴起,独立站成出海关键。Taoify跨境建站系统+云原生架构,一站式解决多语种、多币种、全球加速、弹性扩容、数据安全与合规难题,助国内供应链高效触达海外消费者。
|
6月前
|
存储 人工智能 安全
意图共鸣科技:AI记忆链的盲存——你的记忆,只有你能打开
你和AI的对话,平台真能“看不见”吗?意图共鸣科技推出“盲存”技术:数据本地加密后上传,密钥仅用户持有,云端仅存密文。平台变“数据保管员”,无法访问明文,隐私由架构保障而非承诺。用户完全掌控记忆——可查、可导、可删,跨设备同步同样安全。
478 16
|
5月前
|
安全 数据安全/隐私保护
文档加密与DLP有什么区别:为什么企业往往需要两者协同
文档加密保障文件离手后静态安全,DLP管控流转中动态风险;二者分工协同,缺一不可。Ping64并非二选一,而是将识别、加密、审计深度融合,构建覆盖全生命周期的一体化数据保护体系。
|
4月前
|
安全 算法 数据安全/隐私保护
U 盘管控真正难的是例外处理,不是简单禁用
U盘与移动介质管控,本质是终端安全治理能力,而非单点功能。Ping32 通过设备指纹、文件标签、分级审批与统一策略链路,实现“可控例外”:既保障研发、医疗等场景的必要流转,又确保高风险操作可解释、可审计、可追责,让安全真正融入工作流。
|
6月前
|
人工智能 安全 定位技术
阿里云开发者社区关于AKSGEO+E-E-A-T 双轮驱动:AI 搜索时代本地商家获客新范式
AI搜索时代,本地商家获客迎来范式变革:AKSGEO以“权威信源+地理优化”双轮驱动,深度融合E-E-A-T评估体系,将传统GEO升级为AI信任资产,助力餐饮、服务、制造等实体企业实现精准曝光、优先推荐与高转化增长。
|
6月前
|
JSON 文字识别 API
图像内容理解-图像智能分析-图片内容理解API接口介绍
图像内容理解服务基于视觉大模型,支持人、物、行为、场景、文字等多维度识别,可生成一句话描述、分类标签及OCR文字信息。提供“提交请求”和“获取结果”两个API接口,适用于看图问答、视觉推理等场景。
1135 13

热门文章

最新文章